

কিলগাররা একটি বিপজ্জনক সুরক্ষা হুমকি যা আপ-টু-ডেট কম্পিউটারকেও সহজে লক্ষ্য করতে পারে। তাদের লক্ষ্য আপনার কীস্ট্রোক মনিটর করা এবং সেই ব্যক্তিগত ডেটা হ্যাকাররা ও নজরদারি এজেন্টদের কাছে প্রকাশ করা। আপনি অ্যান্টি-কিলগার সফ্টওয়্যার ব্যবহার করলেও, এগুলি পূর্বে সনাক্ত করা অনেক বেশি কার্যকর যাতে সে কোনো গুরুতর ক্ষতি করতে না পারে।
এখানে উইন্ডোজ কম্পিউটারে কিলগার সনাক্ত করার কিছু সেরা উপায় দেওয়া হলো। আমরা একটি উন্নত প্রতিরোধামূলক কৌশল "কীস্ট্রোক এনক্রিপশন"-ও আলোচনা করব যা সবচেয়ে জটিল কিলগারকেও নিষ্ক্রিয় করতে পারে।
কিলগার কী?
কিলগার হলো একটি সফ্টওয়্যার বা হার্ডওয়্যার যা কম্পিউটার/ল্যাপটপ কীবোর্ড বা মোবাইল ডিভাইসে টাইপ করা কীস্ট্রোক মনিটর করে। হার্ডওয়্যার কিলগার ইউএসবি বা রোগ ড্রাইভার ব্যবহার করে ইনসার্ট করা হয় এবং সনাক্ত ও মুছে ফেলা সহজ। সফ্টওয়্যার কিলগার তুলনামূলকভাবে স্টelfdeের এবং সংক্রমিত সিস্টেমে কখনো কখনো সনাক্ত করা যায় না।
সাধারণ ভাইরাস ও ট্রোজানের विपরীতে, রিমোট কিলগার সিস্টেম পারফরম্যান্সে প্রভাব ফেলে না কিন্তু আপনার ব্যক্তিগত তথ্য অন্যদের কাছে প্রকাশ করে অনেক বেশি ক্ষতি করে। আর্থিক তথ্য, পাসওয়ার্ড এবং আপনার বেনামী অনলাইন পোস্ট ও কমেন্ট ভাবুন।
এই সার্ভিল্যান্স এজেন্টদের সবচেয়ে জটিল موارد কীস্ট্রোক বিশ্লেষণ, কীস্ট্রোক এন্ট্রির রिदম ও প্যাটার্নের ভিত্তিতে ব্যবহারকারীদের প্রোফাইল করতে পারে। যদি এই ধারণাটি আপনাকে ভয় পায়, তবে সান্ত্বনা নিন যে যেকোনো কিলগার কার্যকর হতে হলে আপনার কম্পিউটারে সঠিকভাবে ইনস্টল হতে হবে। কিলগার категоিগুলো গুরুত্বের উপর ভিত্তি করে ভিন্ন।
- ব্রাউজার-ভিত্তিক কিলগার: কিছু দুর্নীতিপূর্ণ ওয়েবসাইট সিএসএস স্ক্রিপ্ট, ম্যান-ইন-দ্য-ব্রাউজার (MITB) আক্রমণ, বা ওয়েব ফর্ম-ভিত্তিক কিলগার ব্যবহার করতে পারে। خوشবর হলো আপনার আপডেটেড উইন্ডোজ ১০ সিস্টেম থাকলে এবং উইন্ডোজ ডিফেন্ডার ও উইন্ডোজ সিকিউরিটি এর অতিরিক্ত উপাদানগুলো সক্রিয় থাকলে, এই হুমকিগুলো অবিলম্বে ব্লক করা হবে।
- সাধারণ স্পাইওয়ার কিলগার: પરম্পরাগত কিলগার সন্দেহজনক ইমেইল আট্যাচমেন্ট বা সোশ্যাল মিডিয়া/টরেন্ট ডাউনলোডের মাধ্যমে ইনসার্ট করা হয়। আবার, এগুলো উইন্ডোজ ডিফেন্ডার বা অ্যান্টি-ম্যালওয়্যার প্রোগ্রাম দ্বারা ব্লক হওয়ার সম্ভাবনা বেশি।
- কার্নেল-লেভেল কিলগার: এগুলো বেশি বিপজ্জনক। এগুলো উইন্ডোজ অপারেটিং সিস্টেমের নিচে রুটকিট হিসেবে কাজ করে এবং সনাক্ত না হয়ে যেতে পারে।
- হাইপারভাইজার-ভিত্তিক কিলগার: ভার্চুয়ালাইজেশন ব্যবহার করে জটিল কিলগাররা অপারেটিং সিস্টেমের প্রতিকৃতি হিসেবে নিজেদের প্রতিষ্ঠা করতে পারে এবং সকল কীস্ট্রোক স্ক্যান করতে পারে। এ হুমকিগুলো খুব বিরল।
যদি আপনি অনুমান করেন যে আপনার উইন্ডোজ সিস্টেম কিলগারের আক্রমণের শিকার হয়েছে, তবে আপনার ডেটা নিরাপদ রাখতে নিচের ধাপগুলো অনুসরণ করুন।
টাস্ক ম্যানেজার ব্যবহার করে কিলগার সনাক্ত করুন
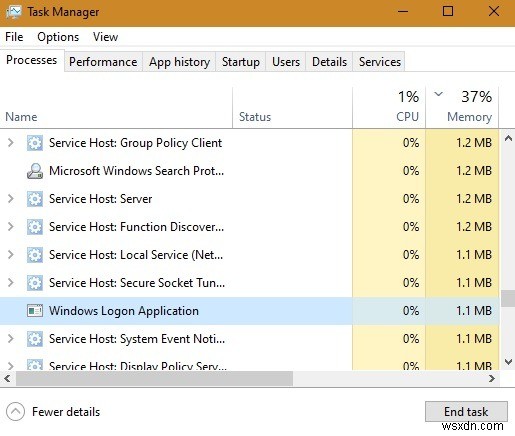
টাস্কবারে রাইট-ক্লিক করে টাস্ক ম্যানেজার খুলুন। ব্যাকগ্রাউন্ড প্রসেসে যান এবং "উইন্ডোজ লগন অ্যাপ্লিকেশন"-এ নেভিগেট করুন। যদি এর একটি ডুপ্লিকেট এন্ট্রি থাকে যা অস্বাভাবিক শোনায়, যেমন "উইন্ডোজ লগন (১)", তো इसका অর্থ কেউ অন্য আপনার উইন্ডোজ সিস্টেমে লগ ইন করেছে (ও পড়ুন: কিভাবে জানবেন কেউ অন্য আপনার উইন্ডোজ পিসিতে লগ ইন করছে কিনা)। এটা একটি Потেনশিয়াল কিলগারের প্রথম লক্ষণ। রাইট-ক্লিক করে প্রোগ্রামটি এন্ড করুন।
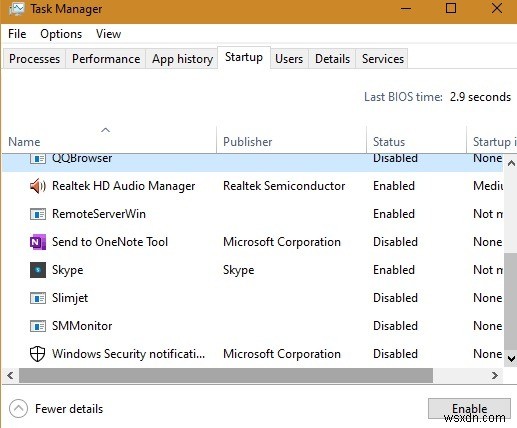
এছাড়া "স্টার্টআপ" ট্যাব চেক করুন। যদি বুট মেনুতে কোনো সন্দেহজনক প্রোগ্রাম থাকে, তবে সেগুলো ডিজেবল করুন।
কমান্ড লাইন ব্যবহার করে সন্দেহজনক ইন্টারনেট কানেকশন সনাক্ত করুন
আপনার কম্পিউটারে কেউ অন্য লগ ইন করেছে নাই তা নিশ্চিত হলে, আপনার ডিভাইসের সাথে কোনো সন্দেহজনক ইন্টারনেট কানেকশন আছে কিনা তা চেক করা গুরুত্বপূর্ণ। এর জন্য উইন্ডোজ কমান্ড লাইন এডমিনিস্ট্রেটর মোডে খুলুন এবং নিচের কমান্ড দিন:
netstat -b
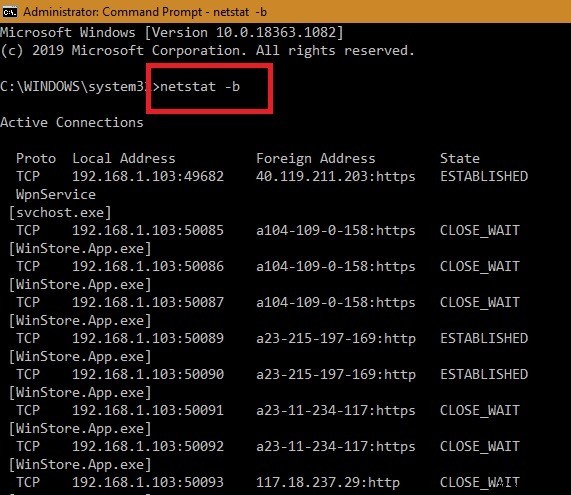
আপনার উইন্ডোজ কম্পিউটারের সাথে অনলাইনে সংযুক্ত সকল ওয়েবসাইট ও সফ্টওয়্যার এখন দৃশ্যমান। উইন্ডোজ স্টোর, এজ ব্রাউজার, বা "svchost.exe" এর মতো সিস্টেম অ্যাপস সাথে সংযুক্ত থাকলে সেগুলো হানিলেস। অনলাইনে আইপি ঠিকানা চেক করুন যেকোনো রিমোট লোকেশনের জন্য।
অ্যান্টি-রুটকিট ম্যালওয়্যার সমাধান ব্যবহার করুন
যদি আপনি মনে করেন আপনি কার্নেল-লেভেল কিলগারের শিকার, তবে আপনাকে একটি কার্যকর অ্যান্টি-রুটকিট ম্যালওয়্যার সমাধান ব্যবহার করতে হবে।
হালকা সমাধানগুলোর মধ্যে ম্যাকএফির একটি ফ্রি রুটকিট রিমูভাল টুল আছে। ইনস্টল করলেই এটি আপডেট চেক করবে এবং কার্নেল-মোড হুমকি যার মধ্যে রুটকিট কিলগারও রয়েছে সনাক্ত করবে। প্রক্রিয়াটি খুব দ্রুত এবং নির্ভরযোগ্য, এবং এই রুটকিট রিমুভাল টুল আপনার উইন্ডোজ সিস্টেমে কোনো বোঝা তৈরি করে না।
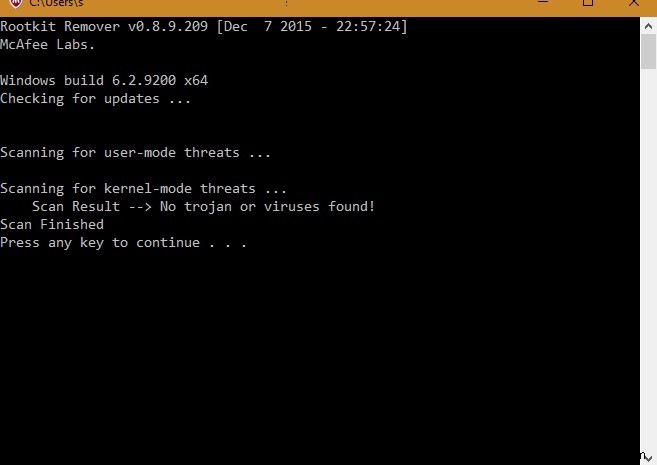
বর্তমানে হাইপারভাইজার-লেভেল কিলগার সনাক্ত করার কোনো কার্যকর উপায় নেই কারণ এই ভার্চুয়াল সিস্টেম অদৃশ্য থাকতে পারে এবং আপনার কাছে সনাক্ত না হয়ে যেতে পারে। কিন্তু যদি আপনি অনুমান করেন যে আপনি বিগ ব্রাদারদের এই আক্রমণের শিকার, তবে একটি কৌশল আছে যা আপনার কীবোর্ডকে তাদের কাছে ডেটা পাঠানো থেকে রোধ করতে পারে।
উন্নত কৌশল: কীস্ট্রোক এনক্রিপশন
কীস্ট্রোক এনক্রিপশন কিলগিং রোধ করার একটি চমৎকার উপায় যা আপনার সকল কীস্ট্রোক অনলাইনে পাঠানোর আগে এনক্রিপ্ট করে দেয়। আপনি যদি হাইপারভাইজার-লেভেল কিলগার আক্রমণের শিকার হন, তবে ম্যালওয়্যারটি শুধু এনক্রিপ্টেড র্যান্ডম ক্যারেক্টার সনাক্ত করতে পারবে।
KeyScrambler একটি জনপ্রিয় কীস্ট্রোক এনক্রিপশন সমাধান। এটি ভাইরাস-মুক্ত এবং ব্যবহার করতে নিরাপদ, দশ লাখেরও বেশি পেইড ইউজারের সাথে। সফ্টওয়্যারের পারসোনাল সংস্করণ ফ্রি এবং ৬০+ ব্রাউজারে কীস্ট্রোক ডেটা সুরক্ষিত করতে পারে। সফ্টওয়্যারটি এর অফিসিয়াল ওয়েবসাইট থেকে ডাউনলোড করা যাবে।
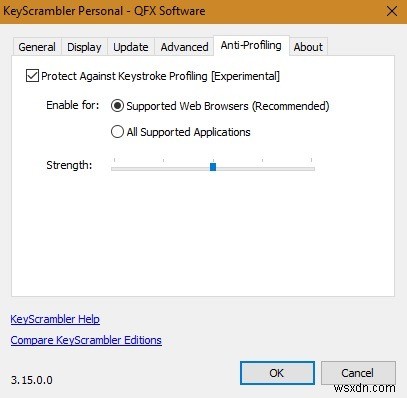
ইনস্টলেশনের পর, রাইট সিস্টেম ট্রে থেকে KeyScrambler এনেবল করুন।
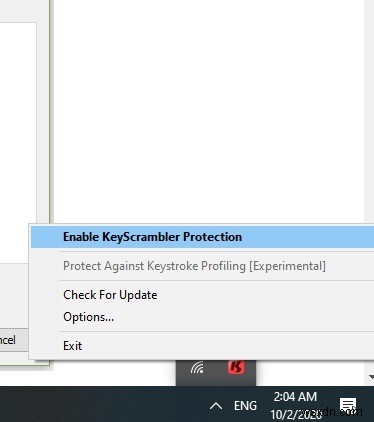
সেটিংসে, আপনি কীস্ট্রোক প্রোফাইলিং থেকে রক্ষা পেতে পারেন। এটি একটি ফিচার দ্বারা করা হয় যা আপনার টাইপিং রিদম মডারেট করে যাতে ওয়েবসাইটরা আপনার টাইপ করার ধরন থেকে আপনাকে প্রোফাইল করতে না পারে।
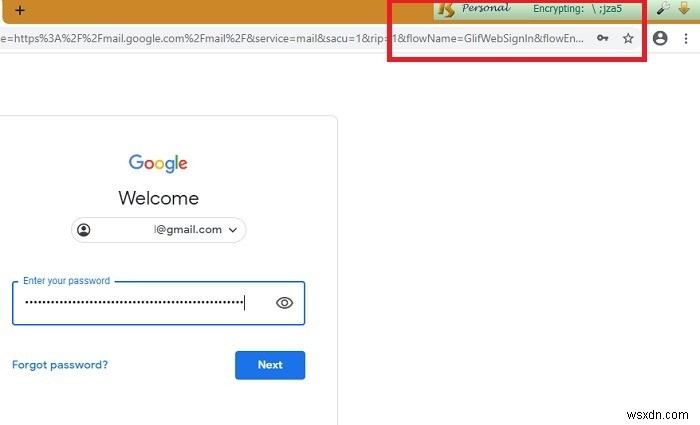
আপনি যেকোনো ব্রাউজার যেমন গুগল ক্রোম বা ফায়ারফক্সে কীস্ট্রোক এন্টার করলেই, KeyScrambler আপনার সকল কীস্ট্রোক লাইভ আপনার স্ক্রিনে এনক্রিপ্ট করে দেখাবে।
এত যোখম থাকলেও, কিলগিং থেকে নিজেকে রক্ষা করা সে কঠিন নয়। আপনি উইন্ডোজ ডিফেন্ডার ব্যবহার করে আপনার প্রতিরক্ষা বাড়াতে পারেন। কিছু সতর্কতা সিগন্যাল: আপনার সিস্টেম সাধারণ চেয়ে ধীর হলে, অথবা আপনি অবাঞ্ছিত পপ-আপ ও বিজ্ঞাপন লক্ষ্য করলে, অথবা ব্রাউজার সেটিং বা সার্চ ইঞ্জিন পরিবর্তন হলে, আপনার সিস্টেম কম্প্রোমাইজড হতে পারে। উপরে আলোচিত কৌশলগুলো ব্যবহার করে সমস্যার মূল तक পৌঁছাতে পারেন।
আপনি কি অনুমান করেন যে আপনি কিলগারের শিকার হতে পারেন? দয়া করে আমাদের সাথে শেয়ার করুন কেন আপনাকে এতে মনে হচ্ছে।
ইমেজ ক্রেডিট: রবার্ট ভান ডার স্টিগ
