

বটনেট সংজ্ঞা: বটনেট কী?
একটি বটনেট হলো কম্পিউটারগুলির একটি গ্রুপ যা ম্যালওয়্যার দ্বারা একসাথে লিঙ্ক করা থাকে এবং বটনেট তৈরকার দ্বারা নিয়ন্ত্রিত হয়, যাকে বট হার্ডার (bot herder) বলা হয়। বট হার্ডাররা কম্পিউটার ইনফেক্ট করে বটনেট গঠন করে, যাকে তারা একটি গ্রুপ হিসেবে নিয়ন্ত্রণ করে বড় স্কেলের সাইবার অ্যাটাক চালু করতে, স্প্যাম পাঠাতে, এবং ফিশিং ক্যাম্পেইন চালাতে।
বটনেট-এর অর্থ হলো "রোবট নেটওয়ার্ক," এবং বটনেটের কম্পিউটারগুলোক বটস (bots) বা জম্বি কম্পিউটার (zombie computers) বলা হয়। কিছু বটনেটে সো বা হাজার হাজার কম্পিউটার থাকে, যা সেগুলোকে আজকের সবচেয়ে বড় অনলাইন হুমকির একটি করে তোলে।
বটনেট কীভাবে কাজ করে?
বটনেটের প্রতিটি ডিভাইস ইন্টারনেটের মাধ্যমে বট হার্ডারের সাথে লিঙ্কড থাকে, যিনি সকল কম্পিউটার নিয়ন্ত্রণ করেন এবং সেগুলো ব্যবহার করে ব্যাপক পরিসরের সাইবার ক্রাইম করেন। প্রায় যেকোনো ইন্টারনেট-কানেক্টেড ডিভাইস বটনেটের অংশ হতে পারে, কম্পিউটার এবং রাউটার থেকে স্মার্ট IoT (ইন্টারনেট অফ থিংস) ডিভাইস seperti টিভি এবং থার্মোস্ট্যাট পর্যন্ত — ২০১৬ সালের মিরাই (Mirai) বটনেট প্রধানত IoT ডিভাইসকে প্রভাবিত করেছিল।
বটনেট কীভাবে তৈরি করা হয়
একটি বটনেট তৈরি ও ব্যবহার করার জন্য, একজন হ্যাকারকে একটি তিন-단계ের অ্যাটাক সম্পূর্ণ করতে হবে: শিকারদের ডিভাইস ইনফেক্ট করা, বটনেট বাড়ানো, এবং অবশেষে বটনেট এক্টিভেট করা।
শিকার ইনফেক্ট করা: বট হার্ডারকে তাদের বটনেট ম্যালওয়্যার শিকারদের কম্পিউটারগুলোর মধ্যে পৌঁছাতে হবে। বটনেট ডাউনলোড এবং ইনস্টলেশন প্রায়শই ম্যালওয়্যার বা সোশ্যাল ইঞ্জিনিয়ারিং ট্রিকের মাধ্যমে সম্পন্ন হয়।
হ্যাকার ট্রোজান ম্যালওয়্যার (যা নিজেকে হानিহীন কিছু হিসেবে ডিসগাইজ করে), ম্যালভার্টাইজিং অ্যাডস দিয়ে ওয়েবসাইট ইনফেক্ট করে যেগুলো ভিজিটরদের আক্রমণ করতে পারে, সিকিউরিটি ভালনারবিলিটি এক্সপ্লয়িট করে, বা ফিশিং অ্যাটাক দিয়ে শিকারদের ম্যালওয়্যার ইনস্টল করার জন্য ফাঁসিয়ে ইনফেক্ট করতে পারে।
বটনেট বাড়ানো: বটনেটের জম্বি কম্পিউটারগুলো বট হার্ডার দ্বারা অতিরিক্ত ডিভাইস ইনফেক্ট করতে ব্যবহার করা যেতে পারে। কিছু বটনেট ম্যালওয়্যার স্বয়ংক্রিয়ভাবে নিজেকে ছড়িয়ে দিতে পারে নেটওয়ার্ক স্ক্যান করে আক্রমণযোগ্য ডিভাইস খুঁজে বের করে এবং সেগুলো খুঁজে পেলে ইনফেক্ট করে।
এই কৌশলটি বিশেষভাবে শক্তিশালী হয়ে ওঠে যখন বট হার্ডার একটি জিরো-ডে ভালনারবিলিটি ব্যবহার করে যেটি এখনো কাউন্টার করা যাবে না।
বটনেট এক্টিভেট করা: যখন নতুন বটনেট পর্যাপ্ত আকারে পৌঁছায়, বট হার্ডার সমস্ত ইনফেক্টেড ডিভাইসের সম্মিলিত ক্ষমতা ব্যবহার করতে পারে যেকোনো জিনিসের জন্য — ভয়াবহ DDoS অ্যাটাক থেকে ক্রিপ্টোমাইনিং পর্যন্ত।
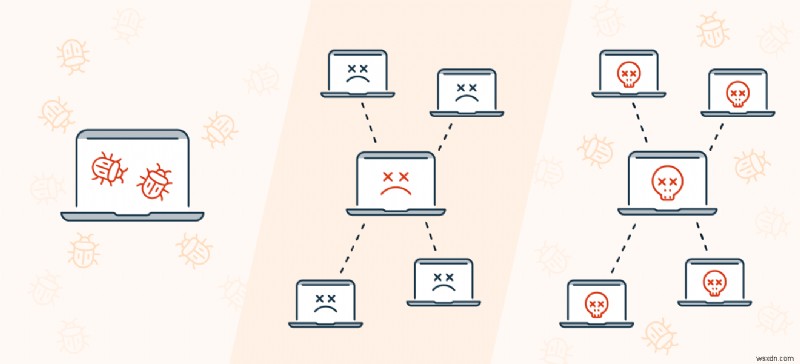
বটনেট তৈরির তিনটি ধাপ: ইনফেকশন, এক্সপ্যানশন, অ্যাটাক।
বটনেট কী কী করতে পারে?
একটি কম্পিউটার বা অন্যান্য ডিভাইস ইনফেক্ট করার পর, একজন হ্যাকার তার অপারেটিং সিস্টেম (OS) এবং ফাইলগুলোর অ্যাডমিন-লেভেল অ্যাক্সেস পায়। তারা এই অ্যাক্সেসটি কম্পিউটার থেকে ডেটা চুরি করতে, এটি ব্যবহার করার সময় মনিটর করতে, বা এর অ্যাকশন নিয়ন্ত্রণ করতে ব্যবহার করতে পারে।
এখানে একটি বট হার্ডার যা একটি বটনেট নিয়ন্ত্রণ করে সেটি একটি জম্বি কম্পিউটারের সাথে কী কী করতে পারে:
সিস্টেম ডেটা পড়া/লেখা: একজন হ্যাকার শুধু জম্বি কম্পিউটারের সিস্টেম-লেভেল ডেটা পড়তে পারে না, বরং সেটি অ্যাল্টার ও নতুন ডেটা লিখতে পারে।
ব্যক্তিগত ডেটা সংগ্রহ: বট হার্ডার জম্বি কম্পিউটারের ফাইলগুলো খুঁজে বের করে সংবেদনশীল ব্যক্তিগত ডেটা, পাসওয়ার্ড এবং আর্থিক তথ্য সহ হার্বেস্ট করতে পারে।
শিকারদের জাসুস করা: সিস্টেম-লেভেল অ্যাক্সেসের মাধ্যমে, বট হার্ডার দেখতে পারে জম্বি কম্পিউটার ব্যবহারকারী কী করছে।
ডেটা পাঠানো: অনেক বটনেট মাস-মেইলিং ক্যাম্পেইনে ব্যবহৃত হয়, যেমন স্প্যাম বটনেট যেগুলো বিপুল পরিমাণ স্প্যাম ইমেইল ব্লাস্ট করে। একটি বট হার্ডার জম্বি কম্পিউটারগুলোকে ইমেইল, ফাইল, মেসেজ, এবং অন্যান্য ধরনের ডেটা পাঠাতে বাধ্য করতে পারে।
অ্যাপ্লিকেশন ইনস্টল করা: বটনেট একটি বড় ম্যালওয়্যার অ্যাটাকের প্রথম ধাপ হতে পারে। এতগুলো কম্পিউটারে অ্যাক্সেস থাকায়, বট হার্ডাররা সহজে তাদের নেটওয়ার্কের সকল কম্পিউটারকে র্যানসমওয়্যার, স্পাইওয়্যার, অ্যাডওয়্যার, এবং অন্যান্য ম্যালওয়্যার দিয়ে ইনফেক্ট করতে পারে।
অন্যান্য ডিভাইস ইনফেক্ট করা: জম্বি কম্পিউটারগুলো সেগুলোর নেটওয়ার্ক স্ক্যান করে পটেনশিয়াল শিকার খুঁজে বের করতে পারে। এই কৌশলটি বিশেষভাবে পটু হয় যখন বটনেট ম্যালওয়্যার সাইবার সিকিউরিটি ভালনারবিলিটি দিয়ে ছড়িয়ে পড়ে।
সাইবার সিকিউরিটি টুলগুলো বটনেটের বিরুদ্ধে इतनी ভালো প্রতিরক্ষা কেন তা বোঝা যায়। Avast One আপনার ডিভাইস ২৪/৭ মনিটর করে ম্যালওয়্যারের যেকোনো চিহ্নের জন্য, অ্যাটাক হোয়ার আগে রোধ করে।
হ্যাকাররা তাদের বটনেট কীভাবে নিয়ন্ত্রণ করে?
অধিকাংশ বটনেট দুটি ফর্মের একটিই নেয়: একটি সেন্ট্রালাইজড বটনেট যেখানে বট হার্ডার থেকে প্রতিটি জম্বি কম্পিউটারে ডায়রেক্ট কমিউনিকেশন, এবং একটি ডিসেন্ট্রালাইজড সিস্টেম যেখানে সকল ইনফেক্টেড ডিভাইসের মধ্যে একাধিক লিংক।
সেন্ট্রালাইজড: ক্লায়েন্ট-সার্ভার মডেল
সেন্ট্রালাইজড বটনেট ক্লায়েন্ট-সার্ভার স্ট্রাকচার ব্যবহার করে বটনেটের ডিভাইসের সাথে কমান্ড এন্ড কন্ট্রোল (C&C) সার্ভার থেকে কমিউনিকেট করে। এটি একটি দক্ষ সিস্টেম কিন্তু একটি স্পষ্ট দুর্বলতা রয়েছে — C&C সার্ভারগুলো সহজে খুঁজে বের করা এবং ডিএক্টিভেট করা যায়।
একবার C&C সার্ভার টেকডাউন হলে, বট হার্ডার আর তাদের বটনেটের সাথে কমিউনিকেশন করতে পারে না।
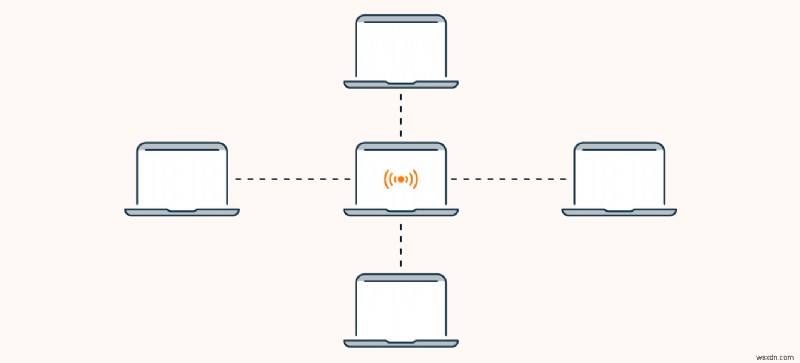 সেন্ট্রালাইজড ক্লায়েন্ট-সার্ভার বটনেট মডেল।
ডিসেন্ট্রালাইজড: পিয়ার-টু-পিয়ার মডেল
পিয়ার-টু-পিয়ার বটনেট মডেল আরও উন্নত, ক্লায়েন্ট-সার্ভার মডেল ত্যাগ করে পিয়ার-টু-পিয়ার (P2P) স্ট্রাকচার লাভ করেছে যেখানে কমিউনিকেশন সারা নেটওয়ার্কে ছড়িয়ে আছে। প্রতিটি ইনফেক্টেড ডিভাইস অন্যদের সাথে কমিউনিকেট করতে পারে, একক (এবং আক্রমণযোগ্য) C&C সার্ভারের প্রয়োজনীয়তা অপসারণ করে।
ক্লায়েন্ট-সার্ভার বটনেটের সাথে তুলনা করলে, P2P বটনেট ডিসরাপ্ট করা অনেক কঠিন।
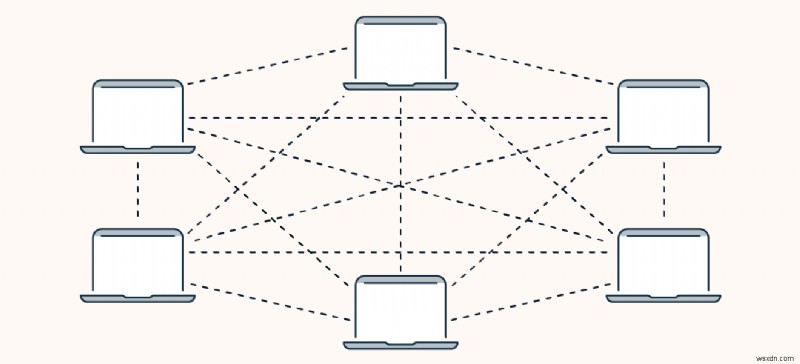 ডিসেন্ট্রালাইজড পিয়ার-টু-পিয়ার (P2P) বটনেট মডেল।
বটনেট কী কী করতে পারে?
DDoS অ্যাটাক চালু করা: একটি ডিস্ট্রিবিউটেড ডিনায়াল অফ সার্ভিস (DDoS) অ্যাটাকে, বট হার্ডার বটনেটের সকল কম্পিউটারকে একসাথে এবং সুস্তেিনড ট্রাফিক দিয়ে একটি সার্ভারকে অভিভূত করতে বাধ্য করে। এটি দ্রুত ওয়েবসাইট এবং এমনকি পুরো ব্যবসা বন্ধ করতে পারে। ২০১৯ সালের একটি DDoS অ্যাটাকের কারণে উইকিপিডিয়া বিশ্বের অনেক দেশে অফলাইন হয়ে গিয়েছিল।
স্প্যাম এবং ফিশিং ক্যাম্পেইন চালানো: বটনেট প্রায়শই মাস-মেইলিং ক্যাম্পেইনে ব্যবহৃত হয়, কারণ সেগুলো একসাথে অগণিত ইমেইল পাঠাতে পারে। স্প্যাম বটনেট বিপুল পরিমাণ স্প্যাম পাঠাবে, কিন্তু অন্যগুলো ফিশিং অ্যাটাক এবং অন্যান্য স্ক্যাম হতে পারে।
ক্রিপ্টোকারেন্সি মাইনিং: ক্রিপ্টোকারেন্সি যতদিন মেইনস্ট্রিম হতে যাচ্ছে, বট হার্ডাররা তাদের বটনেটকে মাইনিং টুল হিসেবে ব্যবহার করছে। এটি ব্যাপক স্কেলে ক্রিপ্টোজ্যাকিং, এবং সকল আয় সরাসরি বট হার্ডারের কাছে ফিরে যায়।
শিকারদের মনিটর করা এবং ব্যক্তিগত তথ্য চুরি: সব বটনেট অন্যদের বিরুদ্ধে অ্যাটাকের জন্য মোবিলাইজড হয় না। কিছু বট হার্ডার তাদের বটনেট ডরমেন্ট রাখে এবং শিকারদের মনিটর করতে এবং সংবেদনশীল ব্যক্তিগত ডেটা চুরি করতে ব্যবহার করে — লগইন ক্রেডেনশিয়াল এবং আর্থিক তথ্য সহ।
শিকারদের আরও ম্যালওয়্যার দিয়ে ইনফেক্ট করা: একটি বটনেট আরও ক্ষতিকর ম্যালওয়্যার অ্যাটাকের জন্য একটি রেডিমেড টার্গেট পুল, যেমন র্যানসমওয়্যার। একটি বটনেট থাকলে, বট হার্ডার সহজে ইনফেক্টেড কম্পিউটারগুলোর ওপর র্যানсмওয়্যার ডিপ্লয় করতে পারে।
ফ্রডুলেন্ট অ্যাড রেভেনিউ জেনারেট করা: একটি সাধারণ স্ক্যামে, বট হার্ডাররা একটি ওয়েবসাইটে অ্যাড স্পেস ভাড়া নেয়, তারপর তাদের বটনেট কোঅর্ডিনেট করে অ্যাডকে’en masse’ "ক্লিক" করাতে। প্রতিটি ক্লিক বট হার্ডারের জন্য একটি পেমেন্ট-এ পরিণত হয়।
বটনেটে কোন ধরনের ডিভাইসগুলো অন্তর্ভুক্ত হতে পারে?
যেকোনো ইন্টারনেট-কানেক্টেড ডিভাইস একটি বটনেটে সম্ভাব্যভাবে অন্তর্ভুক্ত হতে পারে, যতক্ষণ না বট হার্ডার সেটিকে বটনেট ম্যালওয়্যার দিয়ে ইনফেক্ট করতে পারে। কম্পিউটার, ল্যাপটপ, স্মার্টফোন, গেমিং কনসোল, এবং এমনকি স্মার্ট অ্যাপ্লায়েন্সগুলো সব বটনেটে অন্তর্ভুক্ত হতে পারে।
স্মার্ট ডিভাইসগুলো বট হার্ডারের জন্য আকর্ষণীয় টার্গেট, কারণ দুর্বল সিকিউরিটি ইন্টারনেট অফ থিংস-এর প্রধান ঝুঁকির একটি। অনেক ম্যানুফ্যাকচারার তাদের স্মার্ট ডিভাইসগুলোর সিকিউরিটি স্মার্টফোন এবং কম্পিউটারের মতো শক্তিশালী সাইবার সিকিউরিটি মেজার দিয়ে সুরক্ষিত করে না। এবং অনেক স্মার্ট ডিভাইস ওনাররা কখনো তাদের পাসওয়ার্ড ফ্যাক্টরি ডিফল্ট থেকে পরিবর্তন করে না।
হ্যাকাররা এই সিকিউরিটি দুর্বলতাকে এক্সপ্লয়িট করে স্মার্ট হোমের ডিভাইসগুলোর ওপর বটনেট ম্যালওয়্যার ইনস্টল করতে পারে। আপনার নিজস্ব স্মার্ট হোম বিল্ড করার সময় বা স্মার্ট ডিভাইস কেনার সময় বটনেট সিকিউরিটিকে প্রায়োরিটি দিন।
বটনেট উদাহরণ
বটনেট সম্প্রতিক বছরের কিছু সবচেয়ে ধ্বংসাত্মক সাইবার অ্যাটাকের পেছনে দায়ী। এখানে কিছু সবচেয়ে খ্যাতনামা বটনেটের নজদিকের দৃষ্টি দেওয়া হলো।
 Conficker
২০০৮ সালে তার শিখরে ১০.৫ মিলিয়নও বেশি ডিভাইস নিয়ন্ত্রণে থাকায়, Conficker বটনেট এখনো ব৮ানো সবচেয়ে বড় বটনেটগুলোর একটি। একটি কম্পিউটার ওয়ার্ম টাইপের বটনেট, Conficker অপ্রসিডেন্টেড রেটে ছড়িয়েছিল।
ইউরোপ জুড়ে সরকারি নেটওয়ার্কে পৌঁছাতে পারার কারণে, Conficker ইতিমধ্যে মিলিয়ন ডলারের ক্ষতি সৃষ্টি করেছিল এবং বিশ্বব্যাপি হাহাকার মচাতে ছিল। কিন্তু सौভাগ্যবশত, বটনেটটি কখনো DDoS অ্যাটাকের জন্য ব্যবহৃত হয়নি। এখন মনে করা হয় এটি বিশ্বের প্রায় ৫০০,০০০ কম্পিউটারে অস্তিত্ব বজায় রেখেছে।
 Gameover ZeuS
ZeuS ম্যালওয়্যার ফ্যামিলি থেকে উদ্ভূত একটি এনক্রিপ্টেড P2P বটনেট, Gameover ZeuS নোটোরিয়াসলি মিলিয়ন মিলিয়ন শিকার থেকে ব্যাংকিং ক্রেডেনশিয়াল চুরি করতে ব্যবহৃত হয়েছিল। এটি ডিসম্যান্টল হওয়ার সময় পর্যন্ত, Gameover ZeuS মনে করা হয় ১০০ মিলিয়ন ডলারেরও বেশি ক্ষতি সৃষ্টি করেছে।
২০১৩ সালে, Gameover ZeuS বটনেট ব্যবহার করা হয়েছিল শিকারদের CryptoLocker র্যানসমওয়্যার দিয়ে ইনফেক্ট করতে। ভয়াবহ র্যানসমওয়্যার অ্যাটাক শিকারদের কাছ থেকে মিলিয়ন ডলারের বিটকয়িন এক্সটর্ট করেছিল Gameover ZeuS বটনেট ২০১৪ সালে বন্ধ হয়ে যাওয়ার আগে Operation Tovar-দ্বারা, একটি আন্তর্জাতিক টাস্ক ফোর্স যাতে FBI এবং Europol অন্তর্ভুক্ত ছিল।
Mirai
রাউটার এবং ওয়েবক্যামের মতো লিনাক্স ডিভাইস টার্গেট করে, Mirai বটনেট ২০১৬ সালে আবিষ্কৃত হয়েছিল এবং কয়েকটি হাই-প্রোফাইল DDoS অ্যাটাকের জন্য দায়ী হিসেবে চিহ্নিত করা হয়েছিল। Mirai-ইনফেক্টেড মেশিনগুলো ইন্টারনেট স্ক্যান করে ডিফল্ট পাসওয়ার্ড ব্যবহার করে IoT ডিভাইস খুঁজে বের করে এবং পেলে ইনফেক্ট করে।
সেপ্টেম্বর ২০১৬-এ প্রাথমিক আক্রমণের তরঙ্গের পর, Mirai-এর সোর্স কোড অনলাইনে পাবলিশ করা হয়েছিল — যেটি অন্যান্য ম্যালওয়্যার ডেভেলপারদের এট থেকে শিখে আরও উন্নত বটনেট ম্যালওয়্যার তৈরি করতে সক্ষম করло।
Mēris
Mēris বটনেট "বটনেট টুইটার"-কে সেপ্টেম্বর ২০২১-এ বিস্ফোরিত করলো রাশিয়ান ইন্টারনেট কোম্পানি Yandex কে রেকর্ড-সেটিং ২১.৮ মিলিয়ন রিকোয়েস্ট পার সেকেন্ড দিয়ে স্ল্যাম করার পর। Mēris বটনেটে প্রায় ২৫০,০০০ ডিভাইস রয়েছে এবং 그해 আগে ওয়েব ইনফ্রাস্ট্রাকচার প্রোভাইডার Cloudflare-ও আক্রমণ করেছিল।
Mēris বটনেটের অধিকাংশ বটস নেটওয়ার্ক ডিভাইস, যেমন রাউটার, যেগুলো লাটভিয়ান ম্যানুফ্যাকচারার MikroTik-এ 의해 তৈরি। পূর্বের অ্যাটাকগুলোতে, বটনেট তৈরকাররা পটেনশিয়াল টার্গেটের সাথে যোগাযোগ করত এক্সটর্ষন ডিমান্ড পূরণ না হলে অ্যাটাকের হুমকি দিয়ে।
কীভাবে বুঝবেন আপনার কম্পিউটার বটনেটের অংশ কিনা
যেহেতু বটনেট সাধারণত উল্লেখযোগ্য প্রসেসিং পাওয়ার ব্যবহার করে না, তাই আপনার কম্পিউটার বটনেটের অংশ কিনা সেটি বোঝা কঠিন হতে পারে। কিন্তু এই বিষয়ে জানার কিছু অন্য উপায়ও আছে।
হঠাৎ ইন্টারনেট স্লোডাউন বা ব্যান্ডউইডথ স্পাইক: স্প্যাম ইমেইল পাঠানোর জন্য বা DDoS অ্যাটাক চালু করার জন্য, ব্যান্ডউইডথ বটনেটের জন্য গুরুত্বপূর্ণ। হঠাৎ ব্যান্ডউইডথ বৃদ্ধি বা ইন্টারনেট স্পিডে হ্রাস ইঙ্গিত দিতে পারে যে একটি বটনেট ব্যাকগ্রাউন্ডে কাজ করছে। এটি স্মার্ট হোম ডিভাইসগুলোর বটনেট ম্যালওয়্যারও ইঙ্গিত দিতে পারে।
ব্যাখ্যা না করা সিস্টেম পরিবর্তন: একটি বট হার্ডার আপনার সিস্টেম ফাইল অ্যাল্টার করতে পারে। আপনি যদি কোনো পরিবর্তন লক্ষ্য করেন যেটি আপনি ব্যাখ্যা করতে পারছেন না, তবে কেউ অন্য সেটি করছেন।
প্রসেস বন্ধ করতে অক্ষমতা: বটনেট ম্যালওয়্যার আপনাকে সেই প্রোগ্রামগুলো বন্ধ করতে দিতে পারে না যেগুলো তার মিশন চালিয়ে যেতে প্রয়োজন। আপনার একটি অ্যাপ্লিকেশন আছে যা আপনি বন্ধ করতে পারছেন না, তবে এটি একটি বটনেট কাজ করছে এমন ইঙ্গিত।
ওএস আপডেট করতে অক্ষমতা: অনেক বটনেট (এবং অন্যান্য ম্যালওয়্যার) ওএস এবং অন্যান্য সফ্টওয়্যার ভালনারবিলিটি ব্যবহার করে ডিভাইস ইনফেক্ট করে। কিছু বটনেট ম্যালওয়্যার আপনার ওএস আপডেট হওয়া থেকে বাধা দিতে পারে যাতে সেটি আপনার সিস্টেমে থাকতে পারে।
টাস্ক ম্যানেজারে অজানা প্রসেস: উইন্ডোজে, টাস্ক ম্যানেজার আপনাকে আপনার কম্পিউটারে চলমান সকল প্রসেস দেখায়। আপনি যদি এখানে কিছু দেখেন যা আপনি চিনেন না, তবে অবিলম্বে সেটি সার্চ করুন, কারণ এটি বটনেট ম্যালওয়্যার হতে পারে।
আপনার অ্যান্টিভাইরাস টুল বটনেট ম্যালওয়্যার সনাক্ত করেছে: অনেক সেরা ফ্রি অ্যান্টিভাইরাস টুলস চমৎকার বটনেট স্ক্যানার। সেগুলো বটনেট এবং অন্যান্য হুমকি স্ক্যান করে, তারপর ম্যালওয়্যার পাওয়া গেলে রিমুভ করে।
Avast One-র সাথে ফ্রি বটনেট প্রোটেকশন পান, যা রিয়েল টাইমে ম্যালওয়্যার, ভাইরাস, এবং অন্যান্য হুমকি সনাক্ত করে ইনকামিং ইনফেকশন থেকে আপনাকে রক্ষা করে। এটি একটি বটনেট চেকার এবং আরও অনেক কিছু — সকল ধরনের অনলাইন হুমকি থেকে সম্পূর্ণ ফ্রিতে সুরক্ষিত থাকুন।
বটনেট থেকে রক্ষা পাওয়ার উপায়
সদা আপনার সফ্টওয়্যার আপডেট রাখুন: সফ্টওয়্যার আপডেটে জানা দুর্বলতাগুলোর বিরুদ্ধে সিকিউরিটি প্যাচ থাকে। আপনার সফ্টওয়্যার যেন সবসময় আপডেটেড থাকে যাতে বটনেট ম্যালওয়্যার বাইরে থাকে।
অপ্রত্যাশিত অ্যাটাচমেন্ট খুলবেন না: শুধু আপনার চেনা মানুষ থেকে আশা করা অ্যাটাচমেন্ট ডাউনলোড ও খুলুন। চেনা সোর্স থেকে অপ্রত্যাশিত অ্যাটাচমেন্টও ফিশিং বেট হতে পারে যদি আপনার কন্টাক্ট হ্যাকড হয়ে থাকে।
অদ্ভুত লিংকে ক্লিক করবেন না: ফিশিং ইমেইলগুলো প্রায়শই ম্যালিশিয়াস ওয়েবসাইটের লিংক ধারণ করে যেগুলো ম্যালভার্টাইজিং বা ড্রাইভ-বাই ডাউনলোডের মাধ্যমে ম্যালওয়্যার ইনস্টল করতে পারে।
সন্দেহজনক ওয়েবসাইট এড়িয়ে চলুন: ওয়েবসাইট সেফটি চেক করার উপায় শিখুন। যদি একটি ওয়েবসাইট বিশ্বস্ত না লাগে, তবে উইন্ডো বা ট্যাব বন্ধ করুন।
P2P ডাউনলোড সার্ভিস ব্যবহার করবেন না: P2P ডাউনলোড, যেমন টরেন্ট, বটনেট ম্যালওয়্যার ধারণ করতে পারে। আপনার মিডিয়া বৈধ এবং বিশ্বস্ত সোর্স থেকে নিন।
নতুন ডিভাইস সেটআপ করার সময় নতুন পাসওয়ার্ড তৈরি করুন: আপনি যদি নতুন রাউটার, ওয়েবক্যাম, বা IoT ডিভাইস ইনস্টল করেন, তবে লগইন ক্রেডেনশিয়াল অবিলম্বে পরিবর্তন করুন। এটি Mirai-এর মতো বটনেট ম্যালওয়্যারকে ডিফল্ট পাসওয়ার্ড ব্যবহার করে ঘুসতে দেবে না।
ফায়ারওয়াল ব্যবহার করুন: একটি ভালো ফায়ারওয়াল যেকোনো ইতিমধ্যে ইনস্টলড বটনেট ম্যালওয়্যারের C&C সার্ভার বা P2P বটনেটের অন্যান্য ডিভাইসের সাথে কানেকশন ব্লক করবে।
শক্তিশালী পাসওয়ার্ড ব্যবহার করুন: কিছু বটনেট ম্যালওয়্যার ব্রুট-ফোর্স করে পাসওয়ার্ড ক্র্যাক করার চেষ্টা করে। বড় এবং ইউনিক পাসওয়ার্ড বা পাসফ্রেইজ তৈরি করুন এই ধরনের অ্যাটাকের বিরুদ্ধে বেশি প্রতিরোধের জন্য।
টু-ফ্যাক্টর অথেন্টিকেশন (2FA) ব্যবহার করুন: আপনার পাসওয়ার্ড কমপ্রোমাইজড হলেও 2FA বটনেট ম্যালওয়্যারকে আপনার ডিভাইস এবং অ্যাকাউন্টে ব্রেক ইন করতে থেকে রোধ করে।
অ্যান্টিভাইরাস সফ্টওয়্যার ব্যবহার করুন: একটি বিশ্বস্ত অ্যান্টিভাইরাস টুল আপনাকে ফ্রি বটনেট স্ক্যানিং এবং রিমুভাল দেবে অন্যান্য ম্যালওয়্যার থেকে রক্ষা দিচ্ছে।
একটি ফ্রি সিকিউরিটি টুল দিয়ে বটনেট প্রতিরোধ ও রিমুভ করুন
বটনেট túlটুলভাবে দুর্বল সিকিউরিটivät ডিভাইসকে টার্গেট করে — আনপ্রটেক্টেড IoT ডিভাইস এবং রাউটারসহ কম্পিউটার এবং ল্যাপটপ যাদের সফ্টওয়্যার ভালনারবিলিটি এবং সহজে ক্র্যাক করা পাসওয়ার্ড থাকে। আপনার পাশে একটি শক্তিশালী সিকিউরিটি টুল থাকলে, আপনি বটনেট ম্যালওয়্যার এবং অন্যান্য অনলাইন হুমকি থেকে ভালোভাবে রক্ষা পাবেন।
Avast One অটোমেটিক্যালি ম্যালিশিয়াস ইমেইল অ্যাটাচমেন্ট এবং ওয়েবসাইট সনাক্ত ও ব্লক করে — যেগুলো বটনেট তৈরকাররা ফিশিং ক্যাম্পেইনে ব্যবহার করে। এবং ২৪/৭ সিস্টেম মনিটরিং-এর সাথে, আপনি আপনার ডিভাইসকে টার্গেট করার আগে যেকোনো বটনেট ম্যালওয়্যার থেকে প্রোটেক্টেড रहবেন। Avast One-র সাথে আজই ফ্রি বটনেট প্রোটেকশন এবং রিমুভাল পান — এবং অন্যান্য সিকিউরিটি এবং প্রাইভেসি ফিচারların উপভোগ করুন।
