

স্টাক্সনেট কী?
স্টাক্সনেট হলো একটি কম্পিউটার ওর্ম যা ইরানের নিউক্লিয়ার সুবিধাগুলো আক্রমণ করার জন্য ডিজাইন ও ডিপ্লয় করা হয়েছিল। ي்தলে বিশ্বের প্রথম সাইবার অস্ত্র যা ফিজিক্যাল ইনফ্রাস্ট্রাকচারকে প্রভাবিত করেছিল, স্টাক্সনেট ইরানীয় নিউক্লিয়ার সেন্ট্রিফিউজকে লক্ষ্য করেছিল, ক্রিটিক্যাল मिलিটারি ক্যাপাবিলিটি ক্ষতিগ্রস্ত ও ধ্বংস করেছিল, এবং ইরানের নিউক্লিয়ার প্রোগ্রামে বড় ব্যাহত করে দিয়েছিল।
যদিও এর কোনো অফিসিয়াল উদ্ঘোষণা হয়নি কে স্টাক্সনেট তৈরি করেছিল, ওর্মটি ব্যাপকভাবে বুঝা যায় আমেরিকা এবং ইসরেল সরকার দ্বারা মিলিতভাবে ডেভেলপ করা হয়েছিল। ইরানের নিউক্লিয়ার অস্ত্র প্রোগ্রামের অগ্রগতির কারণে 점점 চিন্তিত হয়ে উঠে, দুটি সরকার অপশনların একটি পরিসর পরীক্ষা করেছিল, যাতে পরমানবিক গবেষণা ও উন্নয়ন কেন্দ্রের ওপর হামলা করা যেতে পারে।
ইরানের নিউক্লিয়ার প্রোগ্রামের বিরুদ্ধে সরাসরি সৈনিক কার্যক্রম বড় আঞ্চলিক বা বৈশ্বিক দ্বন্দ্বে পরিণত হওয়ার ঝুঁকির কারণে, আমেরিকা ও ইসরেলি প্ল্যানাররা পরিবর্তে সুক্ষ্ম আক্রমণের ফর্মগুলোর ওপর ফোকাস করেছিল। ২০০৬ সালে, সাইবার আক্রমণের একটি অভূতপূর্ব অভিযানের মাধ্যমে ইরানীয় ইউরেনিয়াম সমৃদ্ধিকরণ সুবিধাগুলো অক্ষম করার সিদ্ধান্ত নেওয়া হয়।
স্টাক্সনেট কীভাবে তৈরি হয়েছিল?
স্টাক্সনেট তৈরি করা হয়েছিল একটি টপ-সিক্রেট প্রোগ্রামের মাধ্যমে—কোডনেম অপারেশন অলিম্পিক গেমস—যেটি আমেরিকা ও ইসরেলি গোয়েন্দা সংস্থা নেতৃত্ব দিচ্ছিল। আমেরিকান ন্যাশনাল সিকিউরিটি এজেন্সি (NSA)-এর নেতৃত্বে, যৌথ অপারেশনটিকে একটি ভাইরাস বা অন্য কোনো ম্যালওয়্যার ডেভেলপ করার দায়িত্ব দেওয়া হয়েছিল যা শুধু কম্পিউটার সংক্রামিত করবে না, বরং ফিজিক্যাল ইনফ্রাস্ট্রাকচারকেও ক্ষতি পৌঁছাতে পারবে।
ফলস্বরূপ স্টাক্সনেট ওর্মটি তার জটিলতার লেভেলে গেম-চেঞ্জিং ছিল, যদিও এটি অন্য যেকোনো ম্যালিশিয়াল ওর্মের মতোই ইঞ্জিনিয়ার্ড ছিল যা নেটওয়ার্ক জুড়ে স্বয়ং-রেপ্লিকেট করার জন্য ডিজাইন করা। একবার এম্বেডেড হলে, ম্যালওয়্যার ডেটা চুরি করতে, সিস্টেমে ব্যাকডোর অ্যাক্সেস ইনস্টল করতে, বা—ইরানে স্টাক্সনেটের মত—বট ইমপ্লান্ট করতে পারে পুরো সিস্টেম সেটিংস নিয়ন্ত্রণ করতে।
কি স্টাক্সনেট একটি ভাইরাস?
স্টাক্সনেট ম্যালওয়্যারকে প্রায়শই "স্টাক্সনেট ভাইরাস" বলা হয়, কিন্তু এটি আরও সঠিকভাবে একটি ওর্ম হিসেবে শ্রেণিবদ্ধ করা হয় বরং কম্পিউটার ভাইরাস হিসেবে নয়। ভাইরাস এবং ওর্ম দুটোই সিস্টেম সংক্রামিত করে, ফাইল করাপ্ট করে, এবং দ্রুত ছড়িয়ে পড়ে ক্ষতি ও ব্যাহত সৃষ্টি করার জন্য ডিজাইন করা। কিন্তু ভাইরাসের বিপরীতে, যেগুলো এক্টিভেট ও স্বয়ং-রেপ্লিকেট করতে একটি হোস্ট ফাইল বা প্রোগ্রাম আপেক্ষা করে, ওর্মগুলো স্বয়ং-পর্যাপ্ত। অন্য কথায়, ওর্মগুলো হোস্ট ফাইল বা প্রোগ্রামের মতো কোনো এক্সটার্নাল ইনপুট ছাড়া স্বয়ং-রেপ্লিকেট করতে পারে, যা এটিকে একটি অত্যন্ত সফিস্টিকেটেড এবং বিপদজনক সাইবার হুমকি করে তোলে।
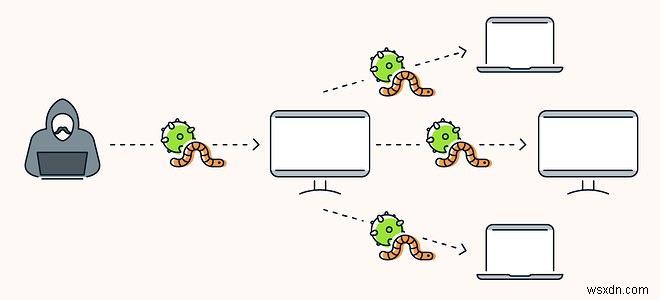 কম্পিউটার ওর্ম ম্যালওয়্যারের একটি অত্যন্ত সফিস্টিকেটেড ফর্ম।
স্টাক্সনেট ওর্ম কী করে?
একবার একটি নেটওয়ার্কে পরিচয় করালে, স্টাক্সনেট ম্যালওয়্যার দ্রুত ছড়িয়ে পড়ে, উইন্ডোজ অপারেটিং সিস্টেমে পূর্বে অজানা জিরো-ডে লুখোর ব্যবহার করে কম্পিউটার থেকে কম্পিউটারে লাফিয়ে যায়। কিন্তু ২০১০ সালের স্টাক্সনেট জিরো-ডে আক্রমণে সংক্রামিত কম্পিউটারগুলো ওর্মের চূড়ান্ত লক্ষ্য ছিল না—সেগুলো সাদা সেগুলো যা হার্ডওয়্যার কন্ট্রোল করত তার ভহন ছিল।
ইরানের নিউক্লিয়ার সমৃদ্ধিকরণ সুবিধায় প্রবেশ করলে, স্টাক্সনেট প্রোগ্রামেবল লজিক কন্ট্রোলার (PLC)-এর সাথে সংযুক্ত কম্পিউটার খুঁজতে থাকল যেগুলো সেন্ট্রিফিউজ ও অন্যান্য ইন্ডাস্ট্রিয়াল মেশিনের সাথে ইন্টারঅ্যাক্ট ও কন্ট্রোল করে যেগুলো আস্ত্র-গ্রেড নিউক্লিয়ার মटीریয়াল উৎপাদনে জড়িত।
ওর্মটি তারপর PLC-দের কোড পরিবর্তন করল যাতে সেন্ট্রিফিউজগুলো খুব দ্রুত ঘুরে, এবং খুব দীর্ঘ সময়, একই সাথে বোগাস ডেটা পাঠাতে থাকল যাতে লাগে সব কিছু স্বাভাবিকভাবে চলছে। এর ফলে সংবেদনশীল যন্ত্রপাতিগুলো বড় ক্ষতিগ্রস্ত হলো, সাময়িকভাবে ইরানের নিউক্লিয়ার প্রোগ্রাম বেড়াতে বাধা দিলো।
স্টাক্সনেট কীভাবে ছড়িয়ে পড়েছিল?
যেহেতু লক্ষ্যবস্তু নিউক্লিয়ার সুবিধাটি ইন্টারনেটের সাথে সংযুক্ত ছিল না, স্টাক্সনেট ভাইরাস ডিজিটাল হ্যাকের মাধ্যমে ডেলিভার করা যাবে না। বরং, ওর্মটি kiến জনপ্রিয় ল্যাপটপ, ইউএসবি স্টিক, বা অন্য রিমুভেবল মিডিয়া ডিভাইসের মাধ্যমে ডেলিভার করা হয়েছিল। একবার একটি কম্পিউটার সংক্রামিত হলে, ওর্মটি দ্রুত নিজেকে রেপ্লিকেট করল এবং ডিভাইস থেকে ডিভাইসে লাফিয়ে পুরো নেটওয়ার্ক কমপ্রোমাইজ করল।
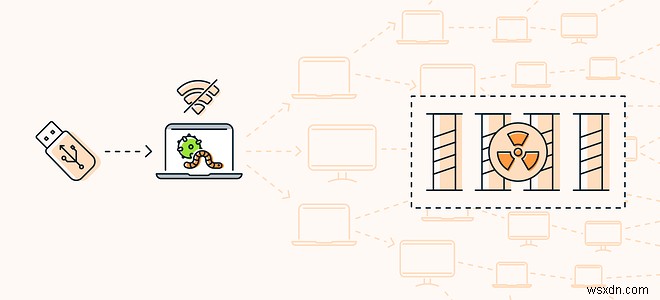 স্টাক্সনেট ওর্ম ইরানের নিউক্লিয়ার প্রোগ্রাম কন্ট্রোলকারী নেটওয়ার্কে আক্রমণ করেছিল।
যেহেতু ইরানের ইউরেনিয়াম সমৃদ্ধিকরণ প্রোগ্রাম চালানো সিস্টেম এয়ার গ্যাপড ছিল (ব্যাপার ইন্টারনেট থেকে ডিসকানেক্টেড), সংক্রমণ নিয়ন্ত্রণে থাকা উচিত ছিল। কিন্তু যেন কেনো স্টাক্সনেট ইন্টারনেট-কানেক্টেড কম্পিউটারে পৌঁছাতে পেরেছিল এবং দ্রুত বাইরে ছড়িয়ে পড়েছিল, থার্ড-পার্টিগুলো কোড হাতে পাওয়ার সুযোগ পেল।
স্টাক্সনেটের পরাজয়
স্টাক্সনেট একটি একক, বিচ্ছিন্ন আক্রমণ ছিল না; এটি সপ্তাহ ও মাস ধরে ধীর গতিতে চলা একটি অভিযান ছিল। ২০১০ সালের শেষে বেলারুশি সাইবার সিকিউরিটি স্পেশালিস্টরা স্টাক্সনেট আবিষ্কার ও ডায়াগনোজ করলে, স্টাক্সনেটের প্রভাবে ইতিমধ্যে দশ হাজার হাজার সংক্রামিত কম্পিউটার এবং শত শত অক্ষম সেন্ট্রিফিউজ ছিল।
ইরান যক্রোধ স্টাক্সনেটকে ইলেকট্রনিক Warfare অ্যাক্ট বলে নিন্দা করল, এবং ওর্মটি কন্টেইন ও তাদের নেটওয়ার্ক থেকে অপসারণ করার চেষ্টা শুরু করল। কিন্তু এই প্রচেষ্টাগুলো বাধা পেলো স্টাক্সনেটের মিউটেট ও ছড়িয়ে পড়তে থাকার ক্ষমতার কারণে। ২০১০ সালের শেষে, ইরানীয় অফিসিয়ালরা সর্বজনীনভাবে স্বীকার করল যে তাদের সকল সিস্টেম থেকে স্টাক্সনেট ওর্ম উখাড়ে ফেলতে বেশ কয়েক মাস লাগবে।
যদিও স্টাক্সনেট ভাইরাস ২০১২ সালে এক্সপায়ার হওয়ার জন্য ইঞ্জিনিয়ার্ড ছিল, প্রাথমিক লক্ষ্যবস্তু সুবিধাগুলোর বাইরে লিক হয়ে যাওয়ায়, বিড়ালটা বэлগে বেরিয়ে যাচ্ছিল। সেটির পর থেকে, স্টাক্সনেটের মতো বৈশিষ্ট্য ও ক্ষমতাযুক্ত ওর্ম ব্যবহার করে ইনফ্রাস্ট্রাকচারের ওপর আরও অনেক সাইবার আক্রমণ ঘটেছে।
এখানে কিছু হাই-প্রোফাইল স্টাক্সনেট স্পিন-অফের তালিকা:
ডুকু (Duqu)
২০১১ সালে, থ্রেট অ্যানালিস্টরা একটি নতুন ওর্ম আবিষ্কার করল এবং সেটিকে ডুকু নাম দিল। ডুকু ও স্টাক্সনেটের মধ্যে আকর্ষণীয় সাদৃশ্য এক্সপার্টদের বিশ্বাস করালো যে ম্যালওয়্যারের দুটি স্ট্রেইন নিকটবর্তীভাবে সম্পর্কিত। ফ্যাক্ট, সেগুলো প্রায় একই ছিল—এমনেকি পার্থক্য ছিল ডুকু মেশিন সাবোটাজ করার জন্য ডিজাইন করা ছিল না, বরং স্পাইওয়্যার হিসেবে কাজ করতে কীস্ট্রোক ক্যাপচার করে এবং সিস্টেম ডেটা হারভেস্ট করে।
ফ্লেম (Flame)
২০১২ সালে স্টাক্সনেটের সাথে সম্পর্কিত সন্দেহাস্পদ আরও ম্যালওয়্যার উদ্ভূত হয়। নতুন হুমকিকে ফ্লেম নামে ডাব করে, গবেষকরা পেল যে ভাইরাসটি স্টাক্সনেটের সাথে এর কোডের অনেক অংশ শেয়ার করে, বিশেষ করে সেটি কীভাবে একই উইন্ডোজ লুখো লক্ষ্য করে এবং ইউএসবি স্টোরেজ ডিভাইসের মাধ্যমে প্রপাগেট করে।
পেট্যা (Petya)
স্টাক্সনেটের সাথে সরাসরি সম্পর্কিত না হলেও, ২০১৭ সালে ইউক্রেনের সার্বিক প্রতিষ্ঠানকে ধ্বংসকারী পেট্যা ম্যালওয়্যার আরেকটি উদাহরণ যে সাইবার আক্রমণ 점점 পুরো সেক্টর ও এমনকি দেশগুলোর বিরুদ্ধে অস্ত্রীকৃত হচ্ছে। র্যানসমওয়্যার হিসেবে শ্রেণিবদ্ধ হলেও, পেটyar الرئيسية লক্ষ্য মনে হয় ইউক্রেনিয়ান ব্যাংকিং সিস্টেমে তাণ্ডব মচানো ছিল।
ম্যালওয়্যার আক্রমণ থেকে প্রতিরক্ষা কীভাবে করবেন
স্টাক্সনেট ম্যালওয়্যারের একটি বিশেষ চরম ও হাই-প্রোফাইল উদাহরণ হতে পারে, কিন্তু এটি একটি শক্তিশালী রিমাইন্ডার যে ডিজিটাল এবং রিয়েল-ওয়ার্ল্ড সিকিউরিটির পার্থক্য 점점 ঝাপসা হচ্ছে। র্যানসমওয়্যার প্রতিরোধ এবং স্টাক্সনেট ও সম্পর্কিত ভাইরাসের মতো অন্যান্য সফিস্টিকেটেড হুমকি নিরস্ত করার জন্য, সিকিউরিটি বেস্ট-প্র্যাকটিস ফলো করা অত্যন্ত জরুরি।
ইউএসবি ড্রাইভ এবং অন্যান্য রিমুভেবল স্টোরেজ ডিভাইসের ব্যবহার কমিয়ে রাখা ম্যালওয়্যার আপনার কম্পিউটারে সংক্রামিত রিমুভেবল স্টোরেজ ডিভাইসের মাধ্যমে ফুটহোল্ড জামানোর ঝুঁকি কমাতে সাহায্য করে। এবং VPN ব্যবহারের অনেকিত সুবিধার পাশাপাশি, একটি এনক্রিপ্টেড কানেকশন আপনার আইডেন্টিটি লুকিয়ে রাখতে এবং ম্যান-ইন-দ্য-মিডল আক্রমণের বিরুদ্ধে রক্ষা করতে সাহায্য করে।
তবে আপনি যদি প্রায়শই VPN দরকার পান, সেগুলো ডেডিকেটেড অ্যান্টিভাইরাস সফটওয়্যারের বিকল্প নয় যাতে রিয়েল-টাইম থ্রেট স্ক্যানিং থাকে যা আক্রমণ ক্ষতি করার আগে থামাতে পারে। সেরা সাইবার সিকিউরিটি প্যাকেজগুলো ডেডিকেটেড ম্যালওয়্যার রিমুভাল টুল ফিচার করে যেন ট্রোজান রিমুভার যা কোয়ারান্টিন ও পার্জ করতে পারে এমন নতুন ও উদ্ভূত হুমকিও।
 Avast-এর সাইবার সিকিউরিটি সফটওয়্যার আপনাকে আজকের অনলাইন হুমকির বিস্তৃত সারনির বিরুদ্ধে রক্ষা করে।
Avast দিয়ে ভাইরাস থেকে রক্ষা পান
যেনে আমাদের জীবন আরও ডিজিটাল স্পেসে যাচ্ছে, এবং উদ্ভূত হুমকি সফিস্টিকেটেড হচ্ছে, নিজেকে বাস্ট অনলাইন সিকিউরিটির সাথে রক্ষা করা গুরুত্বপূর্ণ যাতে সাইবার হুমকি রিয়েল-ওয়ার্ল্ড ক্যাটাস্ট্রোফিতে পরিণত না হতে পারে।
Avast One শক্তিশালী অ্যান্টি-ম্যালওয়্যার ফিচারের সাথে প্যাক করা হয়েছে যা আপনার ডিভাইসকে একটি দুর্গে পরিণত করে, সিকিউরিটির একাধিক লেয়ারের সাথে উন্নত ম্যালওয়্যার হুমকি সনাক্ত ও ব্লক করার জন্য। এবং অন্যান্য সিকিউরিটি, প্রাইভেসি, এবং পারফরম্যান্স ফিচারের একটি হোস্টের পাশাপাশি—যেন ফায়ারওয়াল এবং VPN—Avast One একটি সমতল সাইবার সিকিউরিটি সমাধান আপনার ডিজিটাল জীবন রক্ষা করার জন্য।
