

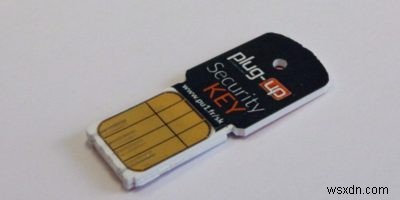
যখন আপনি বাড়ি ফিরে আসেন, তখন দরজার সামনে দাঁড়িয়ে চাবি খুঁজে বের করতে থাকেন, তারপর দরজা খুলেন। আপনি কোনো কোড টাইপ করেন না, দরজার সাথে কথা বলেন না, নয়ত কোনো ধাঁধার জবাব দেন যেন সফিনক্সের সাথে কথা বলছেন। এটি tương đốiভাবে নিরাপদ এবং একবারে আপনার মাথা ব্যাথা দেয় না।
ইন্টারনেটের এই সংস্করণই মূলত U2F কী। যদিও আপনাকে এখনও পাসওয়ার্ড টাইপ করতে হয়, কিন্তু টু-ফ্যাক্টর অথেন্টিকেশনের জন্য যা অতিরিক্ত কাজ করতে হতো, তা গায়েব হয়ে যায় কারণ আপনাকে শুধু আপনার ফিজিক্যাল কী USB স্লটে ঢুকিয়ে দিতে হয়। কিন্তু কি এই পদ্ধতিটি অন্যান্য অথেন্টিকেশন পদ্ধতির চেয়ে কমপক্ষে ততটুকু নিরাপদ? আর সম্ভবত更重要的是, কি এটি কোনো নতুন সমস্যা সমাধান করে?
U2F অথেন্টিকেশন সম্পর্কে দ্রুত ধারণা
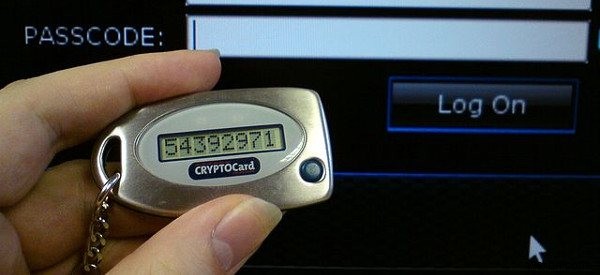
U2F কীভাবে কাজ করে ব্যাখ্যা করার জন্য, আপনাকে প্রথমে টু-ফ্যাক্টর অথেন্টিকেশন বুঝতে হবে। যদি এই ধারণাটি আপনার কাছে অপরিচিত হয়, তবে Google Authenticator-কে একটি উদাহরণ হিসেবে নিই: আপনি Google-এ লগইন করতে আপনার লগইন ডিটেইল টাইপ করেন, তারপর তাদের সার্ভার আপনাকে আপনার ফোনের Google Authenticator অ্যাপ খোলায় যাতে ছয় অঙ্কের এককালীন পাসওয়ার্ড পেতে পারেন। এই চূড়ান্ত ধাপটি নিশ্চিত করে যে আপনার একাউন্টে লগইন করার ব্যক্তি वही যিনি সেই ফোনের মালিক যেখানে GA ইনস্টল করা হয়েছিল (추측컨대, সেটিই আপনি!)। কিছু প্রতিষ্ঠান (ব্যাংকরা যেমন) আপনার একাউন্টের সাথে যুক্ত ফোন নম্বরে ছয় থেকে আট অঙ্কের কোডসহ একটি SMS পাঠিয়ে একই ফলাফল পায়। অন্যদের (যেও thường ব্যাংক) একটি টোকেন ডিভাইস দিয়ে থাকে যা এই সংখ্যাগুলো জেনারেট করে।
ঠিক আছে, তাহলে টু-ফ্যাক্টর অথেন্টিকেশন আপনাকে লগইন করাতে দুটি জিনিস ব্যবহার করে (নামটাও তাই): আপনার পাসওয়ার্ড এবং একটি অতিরিক্ত কোড যেটি আপনার पास থাকা কোনো ফিজিক্যাল জিনিসের সাথে যুক্ত এবং যা শুধু একবার ব্যবহার করা যায়।
এখন যেহেতু এটা বেরিয়ে গেল, U2F কীভাবে কাজ করে সেটি幾個 শব্দে: এটি আপনার দরজা খোলার চাবির মতো একটি ফিজিক্যাল কীর আকারে আপনার জন্য সব কাজটি করে। কীটিকে USB স্লটে ঢুকিয়ে বাটনটি চাপলেই লগইন শেষ। সেই বাটন চাপা একটি অ্যালগরিদমকে ট্রিগার করে যা আত্যন্তিকভাবে একটি কোড জেনারেট করে এবং অটোমেটিক্যালি অথেন্টিকেশন সার্ভারে পাঠিয়ে দেয়।
সহজ হলো না?
কেন U2F?
যদি আপনি কিছু এক্সট্রা কেনা ছাড়াই বক্সের বাইরে থেকে টু-ফ্যাক্টর অথেন্টিকেশন ব্যবহার করতে পারেন, তবে লোকেরা ফিজিক্যাল কী কেনার জন্য কষ্ট কেন করবে? ব্যবসায়ের জন্য উত্তর স্পষ্ট: আপনাকে কর্মচারীদের জন্য ব্যয়বহুল টোকেন ডিভাইস কিনতে হবে না। কিন্তু গ্রাহকদের জন্য সুবিধাগুলো কী? এগুলো দেখা যাক:
- আপনাকে কখনো কোড টাইপ করতে হবে না, যা খুব সুবিধাজনক।
- যেহেতু কোড টাইপ করতে হয় না, কীটি আত্যন্তিকভাবে যে কোডটি ট্রান্সমিট করে সেটি বড় হতে পারে (সাধারণত ৩২ অঙ্কের প্রায়)।
- আপনাকে আপনার ফোনে নির্ভর করতে হয় না। (যদি ফোনটি খরাপ হয় বা আপনি নম্বর বদলান তখন কী হবে?)
সীমাবদ্ধতাগুলো
U2F যে কারণে এত ব্যাপকভাবে প্রয়োগ হচ্ছে না সেটি হলো টু-ফ্যাক্টর অথেন্টিকেশন ইতিমধ্যে মান নির্ধারণ করেছে। এটি সহজে পাওয়া যায় এবং সার্ভিস প্রোভাইডারদের জন্য যথেষ্ট সহজে ইমপ্লিমেন্ট করা যায়। বর্তমানে শুধু Google, Facebook, Dropbox এবং GitHub-এর মতো বড় সার্ভিসগুলোর সাথে এর কম্প্যাটিবিলিটি আছে।
এছাড়া এতে একটি সমস্যা আরো আছে যা সমাধান করে। সহজ কথায়, এটি টু-ফ্যাক্টর অথেন্টিকেশনের একটি গ্ল্যামারাস সংস্করণ হিসেবে দেখা হবে যা ব্যবহার করার দৃষ্টিতে কিমান বেশি সুবিধাজনক। এই দিক থেকে কি U2F ম্যান-ইন-দ্য-মিডল আক্রমণ আরও কার্যকরভাবে প্রতিরোধ করে (যদিও এটা বিতর্কের বিষয়, পরে সেটা আলোচনা করব) তা مهم নয়। কোনো আইডিয়া বেচতে গেলে ধারণা বেশি গুরুত্বপূর্ণ।
সম্ভবত আরও গুরুত্বপূর্ণ সীমাবদ্ধতা হলো U2F একজন হ্যাকারকে আপনার ট্রাফিক হাইজ্যাক করে আপনার ব্রাউজারের ইউজার এজেন্ট স্পুফিং করে আপনাকে ছদ্মবেশ দেওয়া থেকে রোধ করতে খুব কম সাহায্য করে। এই একক তথ্যটি U2F-এর "উচ্চতর নিরাপত্তা" দাবিকে বিতর্কের বিষয় করে তুলেছে।
সারসংক্ষেপ
যদিও U2F टু-ফ্যাক্টর অথেন্টিকেশনের চেয়ে আবশ্যকভাবে আরও নিরাপদ নয়, তবে এটি কিছু ধাপ ইতিবাচক দিকে এগিয়ে যাচ্ছে সেটি উল্লেখযোগ্য (যেমন: কী লেন্থ বাড়ানো, এন্ড ইউজারদের জন্য বিরক্তিকর অথেন্টিকেশন বাধা দূর করা, ইত্যাদি)। একটি প্রযুক্তি হিসেবে এটি "ক্রান্তিকারী" নাও হতে পারে, তবে যারা এতে đầu tư করেছে তাদের জন্য এটি আরও সুবিধাজনকভাবে কাজ করে। U2F ব্যবসায়ের জন্য আকর্ষণীয় হতে পারে, কিন্তু গ্রাহকরা এই ছোট ডিভাইসের জন্য $50 খরচ করার লायक মনে করতে পারে না।
আসুন কিছু আকর্ষণীয় আলোচনা করি। কী জিনিস আপনাকে U2F কী কেনার জন্য প্রোরিত করবে? অথবা আপনি ইতিমধ্যে প্রস্তুত? কমেন্টে আপনার মতামত জানান!
