

শুরু করার আগে, আপনার চারদিকে একবার তাকান। আপনার চারদিকের টেকনোলজির গড় বয়স কত? আপনার সেল ফোন সম্ভবত এক বছর পুরানো এবং আপনার কম্পিউটার সিস্টেম কমপক্ষে তিন বছর পুরানো। এখন, সেই টেকনোলজি সম্পর্কে চিন্তা করুন যা আপনি এইগুলো যেকোনো ডেটা ব্রিচ থেকে রক্ষা করার জন্য ব্যবহার করছেন! আমরা যদি ভুল না হই, আপনি ঘোষণা করবেন যে আপনি একটি লাইসেন্সড অ্যান্টিভাইরাস ব্যবহার করছেন সেগুলো সুরক্ষিত রাখতে! খুব আশ্চর্য হবে আপনার জানতে যে আপনি এমন একটি টেকনোলজির ওপর নির্ভর করছেন যা আপনার ডেটা সুরক্ষিত করার জন্য পর্যাপ্ত নয় এবং उनमेंから কিছু এক দশক ধরে আপগ্রেড হয়নি। সেগুলো শুধু UI পরিবর্তন করছে যা ব্যবহারকারীদের ধোকার দেয় যে পুরো সফ্টওয়্যার আপগ্রেড হয়েছে এবং তাদের ব্যবসা অপ্রভাবিত রয়েছে!
উৎস: leconconsulting.com
অনেক দিন ধরে ফার্মগুলো পয়েন্ট-ইন-টাইম প্রোটেকশন টুলসের ওপর নির্ভর করছে যেগুলো কেবল একবার ফাইল ইন্সপেক্ট করে এবং ম্যালওয়্যার ও সিস্টেমের মাঝপথে প্রথম দেওয়াল হিসেবে কাজ করে। সিকিউরিটি সফ্টওয়্যারটি যথার্থভাবে কাজ করতো যখন এটি নতুন করে মার্কেটে লঞ্চ হয়েছিল। এটি নেটওয়ার্কে প্রবেশ করা সকল ফাইল ইন্সপেক্ট করতো এবং ম্যালিশিয়াস দেখানোর সব কিছু ব্লক করতো। এটি সিদ্ধ ছিল কিন্তু, এক দশক আগে!
আজ, হ্যাকাররা স্মার্ট, এবং তারা আর পুরান ট্রিকস ব্যবহার করে ম্যালওয়্যার কোড করে না। তারা নিজেদের আপগ্রেড করেছে এবং এর ফলস্বরূপ, সিকিউরিটি সফ্টওয়্যার ম্যালওয়্যার আক্রমণ ডিটেক্ট করতে পারে না সেটি ইতিমধ্যে সিকিউরিটি কামপ্রোমাইস করার পর! কেন এটিই কেস? আমরা কোথায় ল্যাক করছি?
ওপাশে পড়ুন: আপনার Gmail হ্যাকাররা ট্র্যাক করছে সেটি কীভাবে বন্ধ করবেন
কী আমাদের হ্যাকারদের পিছনে রাখে?
উৎস: ward.ie
প্রথম এবং সবচেয়ে স্পষ্ট কারণ হলো আমরা এখনও সেই টেকনোলজিগুলো ধরে রেখেছি যা আজকের উন্নত হুমকি chốngতে আর কার্যকর নয়। হ্যাকাররা সহজে অনসাপোর্টেড সফ্টওয়্যার, হার্ডওয়্যার চিহ্নিত করতে পারে এবং জানা ভালনরোবিলিটি এক্সপ্লয়িট করতে পারে যেগুলো এডভান্সড টেকনোলজি দিয়ে প্যাচ হয়নি। Более того, পুরনো টেকনোলজি শুধু মেইনটেইন করতে ব্যয়বহুল নয়, বensi আপনাকে রেগুলেটরি কম্প্লায়েন্স ভায়োলেশনের আন্ডারে আনো।
আমরা বুঝতে পারছি নতুন টেকনোলজি এবং হার্ডওয়্যারে ইনভেস্ট করা একটি ব্যয়বহুল ব্যাপার হতে পারে কিন্তু যদি একটি ম্যাস সিকিউরিটি ব্রিচ হয়, আপনাকে অবশ্যই বেশি ইনভেস্ট করতে হবে। এছাড়া, আপনি আপনার ক্লায়েন্টদের আস্থা এবং অন্যান্য সকলের আস্থা হারাবেন যারা আপনার ওপর আস্থা রেখেছে। দ্বিতীয় বিষয় হলো আমাদের অজ্ঞতার অভাব এবং এর কারণে, একটি ছোট লুপহোল একটি বড় ম্যাস ব্রেকের কারণ হয়। আমাদের যেকোনো ভুল বুঝতে পারার সময়, হ্যাকাররা ইতিমধ্যে সেটির সুবিধা নেয়া থাকেছে।
আমাদের সুরক্ষিত থাকতে কী দরকার?
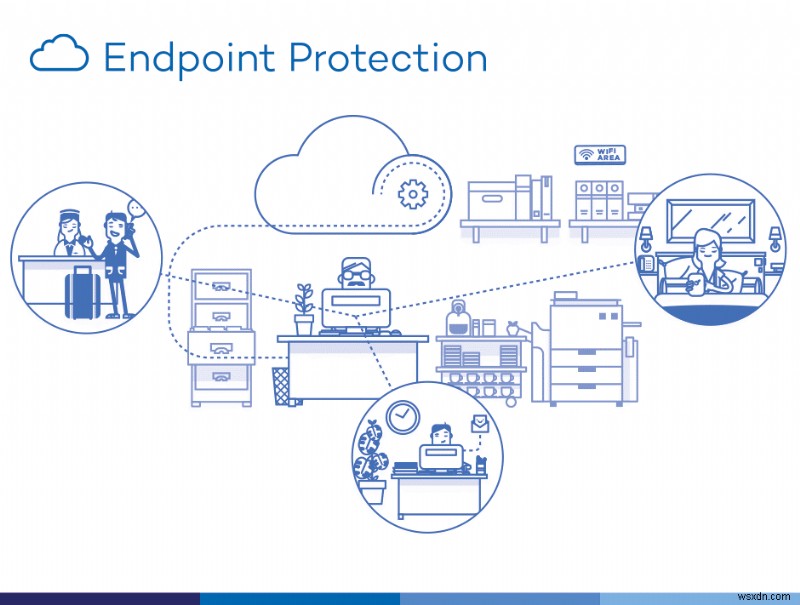
আমাদের সুরক্ষিত রাখতে এমন কোনো কঠোর ও দ্রুত নিয়ম নেই যা যথেষ্ট দক্ষ। যাইহোক, কিছু কমন সেন্স এবং এন্ডপয়েন্ট সিকিউরিটি এই মুহূর্তের দরকার! যারা এন্ডপয়েন্ট সিকিউরিটি সম্পর্কে জানে না, তাদের জন্য, এটি একটি সেন্ট্রালাইজড মেথডোলজি যা একটি নেটওয়ার্কের সব এন্ডপয়েন্ট রক্ষা করে, অর্থাৎ সার্ভার, স্মার্টফোন, ডেস্কটপ, এবং অন্যান্য ডিভাইস جو কনেক্টেড আছে কর্পোরেট IT নেটওয়ার্কে।
আপনাদের কিছু লোক বলতে পারে অ্যান্টিভাইরাস সফ্টওয়্যার এবং এন্ডপয়েন্ট সিকিউরিটি একই। কিন্তু বাস্তবতা খুব ভিন্ন। এন্ডপয়েন্ট সিকিউরিটি শুধু এক ডিভাইসে ফোকাস করে না এটি পুরো নেটওয়ার্ক সুরক্ষিত করে। এছাড়া, এন্ডপয়েন্ট ডিভাইসগুলো তাদের নিরাপত্তার কিছু দায়িত্ব বহন করে।
উৎস: pandasecurity.com
এক্সপার্টরা ও বলেছেন যে "Endpoint Security" টার্মগুলো কর্পোরেট প্রোডাক্টসকে রেফার করতে ব্যবহৃত হয় যেগুলো সিকিউরিটি ফিচারের একটি রেঞ্জ অন্তর্ভুক্ত করে, যেমন, ম্যালওয়্যার রিমুভ্যাল এক্সিস্টিং সিগনেচার ফাইল এবং হিউরিস্টিক অ্যালগরিদমের ভিত্তিতে, IPS/IDS সেন্সর ও ওয়ার্নিং সিস্টেম, বিল্ট-ইন অ্যান্টিস্পাইওয়্যার প্রোটেকশন, Ingress/Egress ফায়ারওয়াল, এবং অন্যান্য অনেক।
আমরা এই নিষ্কর্ষ দিতে পারি না যে এটি একটি চূড়ান্ত সমাধান এবং এটি আপনাকে সবসময় সুরক্ষিত রাখবে, যাইহোক, এটি পুরনো ট্রিকস এবং টেকনিক ব্যবহার করার চেয়ে একটি ভালো অপশন। আপনার যদি কোনো পুরনো টেকনিক ব্যবহার করে থাকেন, সেটি যত দ্রুত সম্ভব ছাড়িয়ে দিন এবং আধুনিক উপায়ে সুরক্ষিত থাকুন! এইভাবে আমাদের পুরনো হাতিয়ার দিয়ে ভবিষ্যতের যুদ্ধ লড়ার জন্য মুর্খ বলা হবে না!
