

দুটি জনপ্রিয় WordPress প্লাগইন – Elementor Pro এবং Ultimate Add-ons for Elementor-কে টার্গেট করে একটি বিশাল আক্রমণ ক্যাম্পেইন চিহ্নিত করা হয়েছে। ১ মিলিয়নও বেশি WordPress ওয়েবসাইট যাদের এই প্লাগইনগুলো ইনস্টল করা আছে, সেগুলো হট টার্গেট। যেহেতু জিরো-ডে এক্সপ্লয়েট প্রথমে প্রকাশ পায়, Elementor এবং Ultimate Addons for Elementor-এর প্লাগইন ডেভেলপাররা দ্রুত ভালনারেবিলিটি প্যাচ করতে ব্যস্ত হয়ে পড়েছে। উভয় প্লাগইন তাদের আপডেটেড ভার্সনে প্যাচ পেয়েছে, যা হলো:
- Elementor Pro: 2.9.4
- Ultimate Addons for Elementor: 1.24.2
আপনি যদি আগে থেকে এই ভার্সনগুলো আপডেট না করে থাকেন, তবে আপনার যেকোনো পুরনো ভার্সন থেকে এই ভার্সনগুলিতে আপডেট করুন।
৬ জুন ২০২০-এ আপডেট: Elementor Page Builder প্লাগইনে আরেকটি ক্রিটিক্যাল স্টোরড XSS ভালনারেবিলিটি আবিষ্কৃত হয়েছে। এই ভালনারেবিলিটি একটি অথর-লেভেল ইউজারকে ম্যালিশাস XSS পেলোড সহ কাস্টম লিংক তৈরি করতে এবং উইজেটে কাস্টম অ্যাট্রিবিউট যোগ করতে দেয়, যা আবার একটি স্টোরড XSS রিস্ক সৃষ্টি করে। প্যাচ রিলিজ হয়েছে ভার্সন 2.9.10-এ। আপনি যত ত্বরিত সম্ভব এই ভার্সনে আপডেট করুন।
হ্যাক সম্পর্কে আরও জানুন…
Elementor Pro-এ একটি ভালনারেবিলিটি ওপেন রেজিস্ট্রেশনসহ WP ওয়েবসাইটে রিমোট কোড এক্সিকিউশন (RCE) অনুমতি দিত। এই ভালনারেবিলিটি সাবস্ক্রাইবার-লেভেল ইউজারের ফাইল আপলোড পারমিশন থেকে উদ্ভূত হয়েছিল। একজন সাবস্ক্রাইবার সাইটে আইকন সেট (জিপ ফরম্যাটে) আপলোড করতে পারত।
Elementor Pro-এ ভ্যালিডেশন চেকের অভাব থাকায় এটি সন্দেহজনক এক্সটেনশন এবং কন্টেন্ট আপলোড করার অনুমতি দিত। তাই ন্যূনতম লেভেল অথেন্টিকেশন রয়েছে এমন একজন হ্যাকার এখন একটি .zip ফাইলে এক্সিকিউটেবল ম্যালিশাস কোড আপলোড করতে পারে। একবার কোড এক্সিকিউট হলে, আক্রমণকারী যা ইচ্ছা করতে পারে। শেল বা ম্যালওয়্যার আপলোড করা থেকে শুরু করে ব্যাকডোর ইনসার্ট করা, নকল ইউজার যোগ করা, অ্যাডমিনিস্ট্রেটিভ অ্যাক্সেস পাওয়া, সেটিংস মডিফাই করা, পুরো ওয়েবসাইট ডিলিট করা – সব কিছু সম্ভব।
Elementor Pro যে প্যাচ রিলিজ করেছে সেটিতে জিপ ফাইলের কন্টেন্ট ভ্যালিডেট করার জন্য নিচের কোড যোগ করা হয়েছে। যাতে শুধু CSS, EOT, HTML, JSON, OTF, SVG, ইত্যাদি ফাইল ফরম্যাট আপলোড করা যাবে।
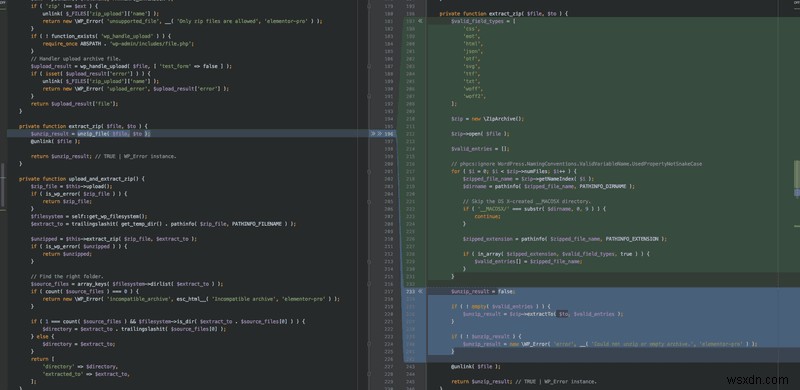
এরা আরেকটি প্যাচ যোগ করেছে যাতে শুধু অনুমোদিত ইউজাররা (অ্যাডমিনিস্ট্রেটর এবং সুপার-অ্যাডমিনিস্ট্রেটর অ্যাক্সেস লেভেল) ফাইল আপলোড করতে পারবে। যদি সাবস্ক্রাইবার রোলের ইউজার জিপ আপলোড করার চেষ্টা করে, তবে এরর থ্রো করবে।

Ultimate Add-ons প্লাগইন ফাইল আপলোড রুলের অভাব রাখে না। তবে, এটি কারো যেন সাবস্ক্রাইবার-লেভেল অ্যাক্সেস পাওয়া যায় একটি ওয়েবসাইটে। এমনকি একটি সক্রিয় রেজিস্ট্রেশন ফর্মের অভাবেও।
Ultimate Addons for Elementor-এ এই ভালনারেবিলিটি হ্যাকারদের মাঠ তৈরি করে, যা তাদের Elementor Pro-তে আরও ক্রিটিক্যাল RCE ভালনারেবিলিটি এক্সপ্লয়েট করতে দেয়। তাই এমনকি যদি একটি ওয়েবসাইটে রেজিস্ট্রেশন ফর্ম না থাকে, একজন আক্রমণকারী নিজেকে সাবস্ক্রাইবার হিসেবে যোগ করতে পারে, যা Elementor Pro-তে RCE ভালনারেবিলিটি এক্সপ্লয়েট করার ন্যূনতম প্রয়োজনীয়তা।
এখানে আমরা উল্লেখ করতে চাই যে ভালনারেবিলিটি শুধুমাত্র Elementor Pro-তে রয়েছে এবং Elementor ফ্রি ভার্সন ব্যবহারকারী এই আক্রমণের আওতাবহির্ভূত।
ক্ষতিনিয়ন্ত্রণ (Damage Control)!
আপনি যদি Astra কাস্টমার হন, তবে চিন্তা করতে হবে না কারণ Astra ইতিমধ্যে এমন ফাইল আপলোড ব্লক করে। ডাবল নিশ্চিততার জন্য, আপনি আপনার ড্যাশবোর্ডে লগইন করুন, Settings>>File Upload Rules-এ নেভিগেট করুন, এবং দেখুন টগgling কী ইতিমধ্যে অন আছে।
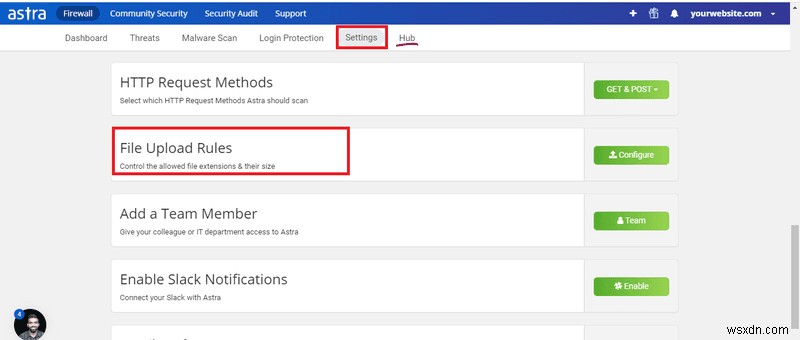
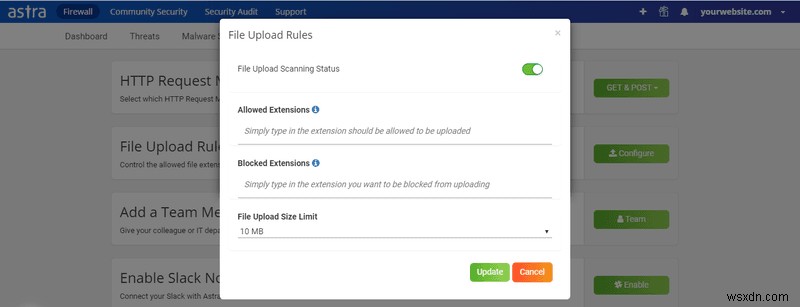
আপনি যদি অতিরিক্ত এক্সটেনশন ব্লক করতে চান, তবে আপনি একটি ফাইল আপলোড রুলও যোগ করতে পারেন যা সকল দূষিত আপলোড চেষ্টা প্রতিরোধ করবে।
Elementor Pro এবং Ultimate Add-on for Elementor-এর অন্যান্য সব ইউজাররা প্যাচ করা ভার্সনে আপডেট করার পরামর্শ দেওয়া হয়েছে। প্যাচ করা ভার্সনগুলো, যেমন আমি ইতিমধ্যে বলেছি – 2.9.4 Elementor Pro-এর জন্য এবং 1.24.2 Ultimate Add-ons for Elementor-এর জন্য।
আপনি যদি হ্যাক হয়ে যান, তবে Astra-এর ইনস্ট্যান্ট ম্যালওয়্যার ক্লিনআপ (৪ ঘন্টার কমে) পেয়ে আপনার ওয়েবসাইট স্বাভাবিক অবস্থায় ফেরাতে পারেন।
আপডেট নিশ্চিত করার পর, এই WordPress সিকিউরিটি গাইড ফলো করুন উন্নত সিকিউরিটির জন্য।
