

Debian সবচেয়ে জনপ্রিয় লিনাক্স ডিস্ট্রিবিউশনগুলোর একটি। এটি স্থিতিশীল, নির্ভরযোগ্য, এবং Arch এবং Gentoo-এর চেয়ে নতুনদের জন্য আপেক্ষিকভাবে সহজ। Ubuntu এর ওপর তৈরি, এবং এটি প্রায়শই Raspberry Pi চালাতে ব্যবহৃত হয়।
তবে Wikileaks संস্থাপক জুলিয়ান অ্যাসাঞ্জ অনুযায়ী, এটি আমেরিকার গুপ্তচর যন্ত্রের জКグレপে আছে।
কি সত্যি?
২০১৪ সালের World Hosting Days কনফারেন্সে বক্তব্যে, জুলিয়ান অ্যাসাঞ্জ বর্ণনা করেছেন কীভাবে নির্দিষ্ট রাষ্ট্ররা (নাম না বোলে, কফ আমেরিকা কফ) স arméesভাবে কিছু লিনাক্স ডিস্ট্রিবিউশনকে ইনসিকিউর করেছে, যাতে সেগুলো তাদের সার্ভেল্যান্স ড্র্যাগনেটের আওতায় আনা যায়। ২০ মিনিটের পর পুরো উদ্ধৃতি এখানে দেখতে পারেন:
কিন্তু অ্যাসাঞ্জ কি সঠিক?
Debian এবং সিকিউরিটির একটি দৃষ্টি
অ্যাসাঞ্জের বক্তব্যে, তিনি উল্লেখ করেছেন কীভাবে অসংখ্য ডিস্ট্রিবিউশন ইচ্ছাকৃতভাবে স্যাবোটাজ করা হয়েছে। কিন্তু তিনি Debian-কে নাম लेकर উল্লেখ করেছেন, তাই আমরা সেটি ফোকাস করি।
গত ১০ বছরে, Debian-এ অনেক ভালনারেবিলিটি চিহ্নিত করা হয়েছে। 그중 কিছু সিভিয়ার, জিরো-ডে স্টাইল ভালনারেবিলিটি যা সিস্টেমকে সাধারণভাবে প্রভাবিত করেছিল। অন্যগুলো এর দূরবর্তী সিস্টেমের সাথে নিরাপদে যোগাযোগ করার ক্ষমতা প্রভাবিত করেছিল।
একমাত্র ভালনারেবিলিটি যা অ্যাসাঞ্জ স্পষ্টভাবে উল্লেখ করেছেন সেটি হলো ২০০৮ সালে আবিষ্কৃত Debian-এর OpenSSL র্যান্ডম নাম্বার জেনারেটরে একটি বাগ।
র্যান্ডম নাম্বার (অথবা কমপক্ষে সিউডোর্যান্ডম; কম্পিউটারে সত্যিকারের র্যান্ডমনেস পাওয়া অত্যন্ত কঠিন) RSA এনক্রিপশনের অপরিহার্য অংশ। যখন একটি র্যান্ডম নাম্বার জেনারেটর প্রেডিক্টেবল হয়, এনক্রিপশনের hiệu quả পতন করে, এবং ট্রাফিক ডিক্রিপ্ট করা সম্ভব হয়।
স্বীকার করতে হবে, অতীতে NSA দায়েরে কমার্শিয়াল-গ্রেড এনক্রিপশনের শক্তি ইচ্ছাকৃতভাবে র্যান্ডমলি জেনারেটেড নাম্বারগুলির এনট্রপি কমিয়ে দিয়ে কমিয়েছিল। এটি অনেক দিন আগে হয়েছিল, যখন শক্তিশালী এনক্রিপশন US সরকার দ্বারা সন্দেহের দৃষ্টিতে দেখা হতো, এবং এমনকি অস্ত্র এক্সপোর্ট আইনের অধীন ছিল। সাইмон সিং-এর The Code Book এই যুগটি খুব ভালোভাবে বর্ণনা করেছে, ফিলিপ জিমারম্যানের Pretty Good Privacy-এর প্রাথমিক দিন এবং US সরকারের সাথে তার আইনি লড়াইর ওপর ফোকাস করে।
কিন্তু এটি অনেক দিন আগের কথা, এবং ২০০৮-এর বাগটি ম্যালিসের ফলাফল কম, বরং চমৎকার প্রযুক্তিগত অক্ষমতার ফলাফল বেশি বলে মনে হয়।
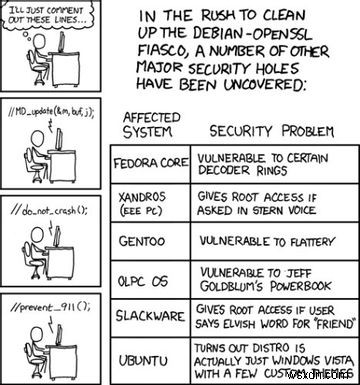
Debian-এর OpenSSL প্যাকেজ থেকে কোডের দুটি লাইন সরানো হয়েছিল কারণ সেগুলো Valgrind এবং Purify বিল্ড টুলসে ওয়ার্নিং মেসেজ প্রডিউস করত। লাইনগুলো সরানো হয়েছিল, এবং ওয়ার্নিংগুলো চলে গিয়েছিল। কিন্তু Debian-এর OpenSSL ইমপ্লিমেন্টেশনের অখণ্ডতা মৌলিকভাবে বিকলঙ্গ হয়ে গিয়েছিল।
হ্যানলনের রেজর অনুযায়ী, কখনো ম্যালিসে দোষারোপ করবেন না যেটি তলএসই সহজে অক্ষমতা হিসেবে ব্যাখ্যা করা যায়। ঘটনাক্রমে, এই নির্দিষ্ট বাগটি ওয়েব কমিক XKCD-র দ্বারা স্যাটাইরাইজ করা হয়েছিল।
বিষয়ে লিখতে, IgnorantGuru ব্লগও অনুমান করছে সাম্প্রতিক Heartbleed বাগ (যে বিষয়ে আমরা গত বছর আলোচনা করেছি) সিকিউরিটি সার্ভিসেস দ্বারা ইচ্ছাকৃতভাবে লিনাক্সে ক্রিপ্টোগ্রাফি আন্ডারমাইন করার চেষ্টার ফলাফল হতে পারে।
Heartbleed OpenSSL লাইব্রেরিতে একটি সিকিউরিটি ভালনারেবিলিটি ছিল যা একটি ম্যালিশিয়াস ইউজারকে SSL/TLS দ্বারা সুরক্ষিত তথ্য চুরি করতে দিতে পারত, ভালনারেবল সার্ভারগুলির মেমরি পড়ে, এবং ট্রাফিক এনক্রিপ্ট করতে ব্যবহৃত সিক্রেট কীগুলো প্রাপ্য করতে। সেটি সময়ে, এটি আমাদের অনলাইন ব্যাংকিং এবং কমার্স সিস্টেমের অখণ্ডতা হুমকি দিয়েছিল। লক্ষ লক্ষ সিস্টেম ভালনারেবল ছিল, এবং এটি প্রায় সব লিনাক্স এবং BSD ডিস্ট্রোর প্রভাবিত করেছিল।
আমি নিশ্চিত নই সিকিউরিটি সার্ভিসেস এর পেছনে ছিল কতটুকু সম্ভাব্য।
একটি স olid এনক্রিপশন অ্যালগরিদম লিখা অত্যন্ত কঠিন। ইমপ্লিমেন্ট করা একইভাবে কঠিন। এটি অবশ্যম্ভাবি যে অবশেষে একটি ভালনারেবিলিটি বা ত্রুটি আবিষ্কৃত হবে (সেগুলো প্রায়শই OpenSSL-এ খুঁজে পাওয়া যায়) যা এত সিভিয়ার যে একটি নতুন অ্যালগরিদম তৈরি করতে হবে, অথবা একটি ইমপ্লিমেন্টেশন রি-রাইট করতে হবে।
এই কারণেই এনক্রিপশন অ্যালগরিদম একটি evolutionary পথ ধরে, পুরনোদের ত্রুটি খুঁজে পাওয়া হলে নতুনগুলো তৈরি হয়।
ওপেন সোর্সে সরকারি হস্তক্ষেপের পূর্বের অভিযোগ
অবশ্য, সরকাররা ওপেন সোর্স প্রজেক্টে আগ্রহ নেওয়া অজানা নয়। সরকাররা একটি সফ্টওয়্যার প্রজেক্টের দিক বা কার্যকারিতাকে স্পষ্টভাবে প্রভাবিত করার অভিযোগও অজানা নয়, যেটি আতঙ্ক, ইনফিল্ট্রেশন বা আর্থিক সমর্থনের মাধ্যমে হয়।
যাশা লেভিন আমার সবচেয়ে প্রশংসিত ইনভেস্টিগেটিভ জার্নালিস্টদের একজন। সে এখন Pando.com-এ লিখছেন, কিন্তু তার আগে সে লেজেন্ডারি মস্কোভাইট দ্বিসপ্তাহিক, The Exile-এ দাঁত কাটাতেন, যা ২০০৮ সালে পুটিনের সরকার দ্বারা বন্ধ করা হয়েছিল। এর এগারো বছরের জীবনকালে, এটি তার কorse, আউট্রেজাস কন্টেন্টের জন্য যেন পরিচিত ছিল, তেমনি লেভিনের (এবং কো-ফাউন্ডার মার্ক এমেস, যেও Pando.com-এ লিখেন) তীব্র ইনভেস্টিগেটিভ রিপোর্টিং-এর জন্য।
ইনভেস্টিগেটিভ জার্নালিজমের এই ঝাঁক Pando.com-এও সাথেই থাকছে। গত এক বছর ধরে, লেভিন অনেক পিস প্রকাশ করেছেন Tor প্রজেক্ট এবং যা সে US মিলিটারি-সার্ভেল্যান্স কমপ্লেক্স বলেন, কিন্তু আসলে Office of Naval Research (ONR) এবং Defense Advanced Research Projects Agency (DARPA)-র সাথে এর সম্পর্ক হাইলাইট করে।
Tor (অথবা, The Onion Router), যারা আপ-টু-স্পীড নন, একটি সফ্টওয়্যার যা ট্রাফিক অ্যানোনিমাইজ করে একাধিক এনক্রিপ্টেড এন্ডপয়েন্টের মাধ্যমে বাউন্স করে। এর সুবিধা হলো আপনি আপনার পরিচয় প্রকাশ না করেই বা লোকাল সেন্সরশিপের অধীন না হয়েই ইন্টারনেট ব্যবহার করতে পারেন, যা হ্যান্ডি যদি আপনি চীন, কিউবা বা এরিত্রিয়ার মত একটি প্রেসিভ রেজিমে বাস করেন। এটিকে পাওয়ার সবচেয়ে সহজ উপায় হলো Firefox-ভিত্তিক Tor Browser, যা আমি কয়েক মাস আগে আলোচনা করেছিলাম।
ঘটনারকম, যে মিডিয়ামে আপনি এই আর্টিকেল পড়ছেন সেটিই DARPA ইনভেস্টমেন্টের একটি ফলাফল। ARPANET ছাড়া ইন্টারনেট হতো না।
লেভিনের পয়েন্টগুলো সারসংক্ষেপ: যেহেতু TOR তার অধিকাংশ ফান্ডিং US সরকার থেকে পায়, সেটি তাই তাদের সাথে অটুটভাবে লিঙ্কড, আর স্বতন্ত্রভাবে অপারেট করতে পারে না। TOR কন্ট্রিবিউটরদের একজন সংখ্যা আছে যারা পূর্বে US সরকারের সাথে 어떤 ফর্মে কাজ করেছেন।
লেভিনের পয়েন্টগুলো পুরোপুরি পড়তে, "Almost everyone involved in developing Tor was (or is) funded by the US government" পড়ুন, ১৬ জুলাই, ২০১৪ তারিখে প্রকাশিত।
তারপর এই রিবাটল পড়ুন, মাইকা লি দ্বারা, যিনি The Intercept-এ লিখেন। কাউন্টার-আর্গুমেন্ট সারসংক্ষেপ: DOD একই পরিমাণে TOR-র ওপর নির্ভরশীল তাদের অপারেটিভস রক্ষা করতে, TOR প্রজেক্ট সবসময় খোলামেলা ছিল তাদের ফাইন্যান্স কোথা থেকে আসছে।
লেভিন একটি চমৎকার জার্নালিস্ট, একজন যেন আমার প্রতি অনেক প্রশংসা এবং সম্মান আছে। কিন্তু আমি কখনও কখনও চিন্তা করি সে এই ট্র্যাপে পড়ে যান যে সরকার – যেকোনো সরকার – একগুচ্ছ একক エンটিটি। তারা নয়। বরং, এটি একটি জটিল মেশিন বিভিন্ন স্বতন্ত্র কগের সাথে, প্রত্যেকের নিজস্ব স্বার্থ এবং মোটিভেশন, স্বায়ত্তশাসিতভাবে কাজ করছে।
এটি সম্পূর্ণরূপে সম্ভাব্য যে সরকারের একটি ডিপার্টমেন্ট একটি ইমানসিপেট করার টুলে ইনভেস্ট করতে ইচ্ছুক, যখন অন্যটি অ্যান্টি-ফ্রিডম, এবং অ্যান্টি-প্রাইভেসি আচরণ করবে।
এবং ঠিক যেমন জুলিয়ান অ্যাসাঞ্জ প্রদর্শন করেছেন, একটি কন্সপিরেসি অনুমান করা মনো সহজ, যখন লজিক্যাল এক্সপ্লানেশন অনেক বেশি ইনোসেন্ট।
কি আমরা পিক WikiLeaks-এ পৌঁছেছি?
কি আমি একলা, নাকি WikiLeaks-এর সেরা দিনগুলো কাটে গেছে?
খুব দিন নয় হয়েছে অ্যাসাঞ্জ TED ইভেন্টে অক্সফোর্ডে এবং হ্যাকার কনফারেন্সে নিউইয়র্কে বক্তব্য দিচ্ছিলেন। WikiLeaks ব্র্যান্ডটি শক্তিশালী ছিল, এবং তারা খুব গুরুত্বপূর্ণ জিনিসগুলো উজাগর করত, যেমন সুইস ব্যাংকিং সিস্টেমে মানি লন্ডারিং, এবং কেনিয়ায় ব্যাপক করাপশন।
এখন, WikiLeaks অ্যাসাঞ্জের চরিত্র দ্বারা অভিভূত হয়েছে – একজন যিনি লন্ডনের ইকুয়েডোরিয়ান এম্বাসিতে স্বয়ংক্রিয় বনবাসে বাস করেন, সুইডেনে কিছু прили সিরিয়াস ক্রিমিনেল অভিযোগ থেকে পালিয়ে।
অ্যাসাঞ্জ নিজে তার আগের নোটোরিয়েটি টপ করতে পারেনি, এবং এখন সে যেকোনো কেও শুনবে সেসব আউটল্যান্ডিশ দাবি করতে শুরু করেছে। এটি почти করুণ। বিশেষ করে যেহেতু WikiLeaks কিছু খুব গুরুত্বপূর্ণ কাজ করেছে যা পরে জুলিয়ান অ্যাসাঞ্জ সাইডশো দ্বারা ডিরেইল হয়েছে।
আপনি অ্যাসাঞ্জ সম্পর্কে যা কিছু ভাবেন, একটা জিনিসা প্রায় নিশ্চিত। US Debian-এ ইনফিল্ট্রেট করেছে এর কোনো প্রমাণ নেই। অথবা অন্য যেকোনো লিনাক্স ডিস্ট্রো, সেটি জন্য।
Photo Credits: 424 (XKCD), Code (Michael Himbeault)
