

প্রতিবর্ষ সিকিউরিটি এবং টেক কোম্পানিগুলো হাজার হাজার ভার্নারেবিলিটির বিবরণ প্রকাশ করে। মিডিয়াও সেগুলো রিপোর্ট করে, সবচেয়ে খতরনাক সমস্যাগুলো হাইলাইট করে এবং ব্যবহারকারীদের কীভাবে সুরক্ষিত থাকবেন সেটি পরামর্শ দেয়।
কিন্তু যদি আমি আপনাকে বলি সেকড়ো হাজার ভার্নারেবিলিটির মধ্যে অল্প সংখ্যকই আসলে واাইল্ডে এক্সপ্লویت হয়?
তো সিকিউরিটি ভার্নারেবিলিটি কতগুলো আছে, এবং সিকিউরিটি কোম্পানিগুলো কীভাবে সিদ্ধান্ত নেয় যে একটি ভার্নারেবিলিটি কতটা খারাপ?
সিকিউরিটি ভার্নারেবিলিটি কতগুলো আছে?
কেনা সিকিউরিটির প্রাையোরিটাইজেশন টু প্রেডিকশন রিপোর্ট সিরিজ অনুযায়ী, ২০১৯ সালে সিকিউরিটি কোম্পানিগুলো ১৮,০০০-এর বেশি সিভিই (কমন ভার্নারেবিলিটিজ অ্যান্ড এক্সপোজার) প্রকাশ করেছিল।
যদিও এই সংখ্যা শুনতে বেশি লাগে, রিপোর্টে এটিও পাওয়া যায় যে, সে ১৮,০০০ ভার্নারেবিলিটির মধ্যে শুধু ৪৭৩টি "প্রচারিত এক্সপ্লোয়িটেশন" পর্যন্ত পৌঁছেছে, যা মোটের প্রায় ২ পার্সেন্ট। যদিও এই ভার্নারেবিলিটিগুলো ইন্টারনেট জুড়ে এক্সপ্লোয়িট করা হচ্ছিল, তার মানে এই নয় যে বিশ্বজুড়ে সব হ্যাকার এবং আক্রমণকারী সেগুলো ব্যবহার করছিল।
অবরত, "সিভিই লিস্টে পাবলিশ হওয়ার আগে ही ৫০%-এর বেশি ভার্নারেবিলিটির জন্য এক্সপ্লোয়িট কোড উপলব্ধ ছিল।" এক্সপ্লোয়িট কোড আগে থেকেই উপলব্ধ থাকা শুনতে আতঙ্কজনক লাগে, এবং এটি একটি সমস্যা। কিন্তু এর মানে এটিও যে সিকিউরিটি গবেষকরা ইতিমধ্যে ইস্যুটি প্যাচ করার কাজে লেগেছে।
সাধারণ অভ্যাস হলো পাবলিকেশনের ৩০ দিনের উইন্ডো-এর মধ্যে ভার্নারেবিলিটি প্যাচ করা। এটি সবসময় হয় না, তবে অধিকাংশ টেক কোম্পানি এই লক্ষ্য নিয়ে কাজ করে।
নিচের চার্টটি রিপোর্ট করা সিভিই এবং আসলে এক্সপ্লোয়িট হওয়া সেটির মধ্যে পার্থক্যকে আরও স্পষ্ট করে।
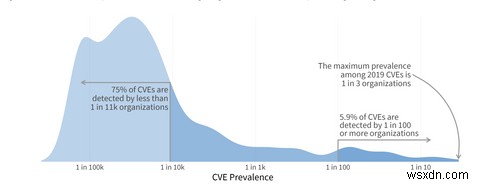
প্রায় ৭৫ শতাংশ সিভিই ১১,০০০ সংস্থার কম চেয়ে ১-টির চেয়ে কম দ্বারা সনাক্ত করা হয়, এবং শুধু ৫.৯ শতাংশ সিভিই ১০০ সংস্থার ১-টির দ্বারা সনাক্ত করা হয়। এটি বেশ বড় পার্থক্য। মনে রাখবেন উপরের চার্টটি ৪৭৩টি এক্সপ্লোয়িটের কথা বলছে, ১৮,০০০ বা ততোটা মোট ভার্নারেবিলিটির নয়।
উপরোক্ত ডেটা এবং সংখ্যাগুলো আপনি প্রাাইওরিটাইজেশন টু প্রেডিকশন ভলিউম ৬: দ্য অ্যাটাকার-ডিফেন্ডার ডিভাইড-এ খুঁজে পাবেন।
কisne সিভিই অ্যাসাইন করে?
আপনি চিন্তা করতে পারেন কে সিভিই অ্যাসাইন এবং তৈরি করে শুরু করে। শুধু কেউ সিভিই অ্যাসাইন করতে পারে না। বর্তমানে ২৫ দেশের ১৫৩টি সংস্থা সিভিই অ্যাসাইন করার জন্য অনুমোদিত।
এতে মানে এই নয় যে শুধু এই কোম্পানি এবং সংস্থাগুলোই বিশ্বজুড়ে সিকিউরিটি গবেষণার জন্য দায়ী। একদম সেটা নয়। এর মানে হলো এই ১৫৩টি সংস্থা (যাকে সিভিই নাম্বারিং অথরিটি বা সংক্ষেপে সিএনএ বলা হয়) একটি সহমত মানদণ্ড অনুসরণ করে ভার্নারেবিলিটি পাবলিক ডোমেনে প্রকাশ করার জন্য।
এটি একটি স্বেচ্ছাসেবা পদ। অংশগ্রহণকারী সংস্থাগুলো অবশ্যই "ভার্নারেবিলিটি তথ্যের প্রকাশ নিয়ন্ত্রণ করার ক্ষমতা প্রি-পাবলিশিং ছাড়া" প্রদর্শন করতে হবে, সেইসাথে অন্য গবেষকদের সাথে কাজ করতে হবে যারা ভার্নারেবিলিটি সম্পর্কে তথ্য চান।
তিনটি রুট সিএনএ আছে, যা'hi একেরোপের শীর্ষে অবস্থান করে:
- এমআইটিআর কর্পোরেশন
- সাইবারসিকিউরিটি অ্যান্ড ইনফ্রাস্ট্রাকচার সিকিউরিটি এজেনসি (সিসিএ) ইন্ডাস্ট্রিয়াল কন্ট্রোল সিস্টেমস (আইসিএস)
- জেপিসিইআরটি/সিসি
অন্যান্য সব সিএনএ এই তিনটি শীর্ষ-স্তরের অথরিটির অধিনস্থে রিপোর্ট করে। রিপোর্টিং সিএনএর অধিকাংশ হলো টেক কোম্পানি এবং হার্ডওয়্যার ডেভেলপার এবং ভেন্ডার যাদের নাম পরিচিত, যেমন মাইক্রোসফ্ট, এএমডি, ইন্টেল, সিস্কো, অ্যাপল, কোয়ালকম, ইত্যাদি। পুরো সিএনএ তালিকা এমআইটিআর ওয়েবসাইটে উপলব্ধ।
ভার্নারেবিলিটি রিপোর্টিং
ভার্নারেবিলিটি রিপোর্টিং সফটওয়্যারের ধরন এবং প্ল্যাটফর্ম অনুযায়ী নির্ভর করে যেখানে ভার্নারেবিলিটি পাওয়া যায়। এটিও নির্ভর করে কে প্রথমে সেটি খুঁজে পেয়েছে।
উদাহরণস্বরূপ, যদি একজন সিকিউরিটি গবেষক প্রপ্রায়েটারি সফটওয়্যারে একটি ভার্নারেবিলিটি খুঁজে পায়, তারা সেটি সরাসরি ভেন্ডারকে রিপোর্ট করবে। বিকল্পভাবে, যদি ভার্নারেবিলিটি একটি ওপেন-সোর্স প্রোগ্রামে পাওয়া যায়, গবেষক প্রজেক্টের রিপোর্টিং বা ইস্যু পেজে একটি নতুন ইস্যু খুলতে পারে।
তবে, যদি একজন দুর্নীতিপরায়ণ ব্যক্তি আগে ভার্নারেবিলিটি খুঁজে পায়, তারা সেটি প্রশ্নগত ভেন্ডারকে প্রকাশ করতে পারে না। যখন এই ঘটে, সিকিউরিটি গবেষক এবং ভেন্ডাররা ভার্নারেবিলিটি সম্পর্কে জানতে পারেন না যতক্ষণ না সেটি একটি জিরো-ডে এক্সপ্লোয়িট হিসেবে ব্যবহার করা হয়।
সিকিউরিটি কোম্পানিগুলো কীভাবে সিভিই রেট করে?
একটি আরো বিবেচ্য বিষয় হলো সিকিউরিটি এবং টেক কোম্পানিগুলো কীভাবে সিভিই রেট করে।
সিকিউরিটি গবেষক শুধু হাওয়া থেকে একটি সংখ্যা বের করে নতুন আবিষ্কৃত ভার্নারেবিলিটিতে অ্যাসাইন করে না। একটি স্কোরিং ফ্রেমওয়ার্ক আছে যা ভার্নারেবিলিটি স্কোরিংয়ে গাইড করে: কমন ভার্নারেবিলিটি স্কোরিং সিস্টেম (সিভিএসএস)।
সিভিএসএস স্কেল নিম্নরূপ:
| সখনতা | বেস স্কোর |
|---|---|
| কোনো নয় | ০ |
| নিম্ন | ০.১-৩.৯ |
| মাঝারি | ৪.০-৬.৯ |
| উচ্চ | ৭.০-৮.৯ |
| ক্রিটিক্যাল | ৯.০-১০.০ |
একটি ভার্নারেবিলিটির সিভিএসএস মান বের করতে, গবেষকরা ভেরিয়েবল সিরিজ বিশ্লেষণ করে যা বেস স্কোর মেট্রিক্স, টেমপোরাল স্কোর মেট্রিক্স, এবং এনভায়রনমেন্টাল স্কোর মেট্রিক্স কভার করে।
- বেস স্কোর মেট্রিক্স এসব বিষয় কভার করে: ভার্নারেবিলিটি কতটা এক্সপ্লোয়িটেবল, আক্রমণের জটিলতা, প্রয়োজনীয় প্রিভিলেজ, এবং ভার্নারেবিলিটি স্কোপ।
- টেমপোরাল স্কোর মেট্রিক্স এসব দিক কভার করে: এক্সপ্লোয়িট কোড কতটা পরিপক্ব, এক্সপ্লোয়িটের জন্য রিমেডিয়েশন আছে কিনা, এবং ভার্নারেবিলিটি রিপোর্টিং-এ আত্মবিশ্বাস।
- এনভায়রনমেন্টাল স্কোর মেট্রিক্স নিম্নলিখিত এলাকাগুলো নিয়ে কাজ করে:
- এক্সপ্লোয়িটেবিলিটি মেট্রিক্স: আক্রমণ ভেক্টর, আক্রমণের জটিলতা, প্রিভিলেজ, ব্যবহারকারী ইন্টারঅ্যাকশনের প্রয়োজনীয়তা, এবং স্কোপ কভার করে।
- ইমপ্যাক্ট মেট্রিক্স: গোপনীয়তা, অখণ্ডতা, এবং উপলব্ধতায় প্রভাব কভার করে।
- ইমপ্যাক্ট সাবস্কোর: ইমপ্যাক্ট মেট্রিক্সে আরও সংজ্ঞা যোগ করে, গোপনীয়তার প্রয়োজনীয়তা, অখণ্ডতার প্রয়োজনীয়তা, এবং উপলব্ধতার প্রয়োজনীয়তা কভার করে।
এখন, যদি উপরের সব কিছু একটু বিভ্রান্তিকর লাগে, দুটি বিষয় বিবেচনা করুন। প্রথম, এটি সিভিএসএস স্কেলের তৃতীয় পুনরাবৃত্তি। এটি প্রাথমিকভাবে বেস স্কোর দিয়ে শুরু হয়েছিল এবং পরবর্তী মেট্রিক্স পরবর্তী রিভিশনে যোগ করা হয়েছে। বর্তমান সংস্করণ হলো সিভিএসএস ৩.১।
দ্বিতীয়, সিভিএসএস কীভাবে স্কোর নির্ধারণ করে তা ভালোভাবে বুঝতে আপনি ন্যাশনাল ভার্নারেবিলিটি ডেটাবেস সিভিএসএস ক্যালকুলেটর ব্যবহার করতে পারেন যাতে দেখতে পান ভার্নারেবিলিটি মেট্রিক্স কীভাবে ইন্টারঅ্যাক্ট করে।
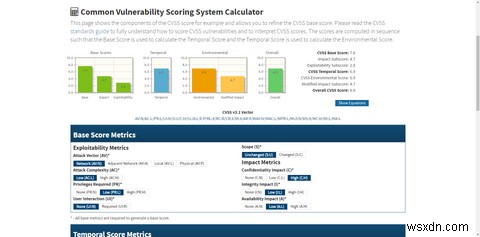
এতে কোনো সন্দেহ নেই যে "চোখে দেখে" একটি ভার্নারেবিলিটি স্কোর করা অত্যন্ত কঠিন, তাই এই ধরনের ক্যালকুলেটর একটি নির্ভুল স্কোর দিতে সাহায্য করে।
অনলাইনে সুরক্ষিত থাকা
যদিও কেনা সিকিউরিটির রিপোর্ট ব্যাখ্যা করে যে রিপোর্ট করা ভার্নারেবিলিটির শুধু একটি ছোট অনুভাগই একটি গুরুতর হুমকি হয়ে ওঠে, ৬ শতাংশ এক্সপ্লোয়িটেশানের সুযোগও বেশ বেশি। কল্পনা করুন আপনার প্রিয় চেয়ারের ১০০-এ ৬ বার ভাঙতে সুযোগ থাকলে আপনি প্রতিবার বসে। আপনি কি সেটি বদলাবেন?
আপনার ইন্টারনেটের সাথে একই অপশন নেই; এটি অদলবদল করা যায় না। তবে, আপনার প্রিয় চেয়ারের মতো, আপনি এটি প্যাচ করে এবং সুরক্ষিত করে রাখতে পারেন sebelum এটি একটি বড় সমস্যা হয়ে ওঠে। অনলাইনে সুরক্ষিত থাকতে এবং ম্যালওয়ার ও অন্যান্য এক্সপ্লোয়িট থেকে বাঁচতে ৫টি গুরুত্বপূর্ণ কাজ আছে:
- আপডেট করুন। আপনার সিস্টেম আপ-টু-ডেট রাখুন। আপডেট হলো টেক কোম্পানিগুলো আপনার কম্পিউটার সুরক্ষিত রাখার নম্বর ১ উপায়, ভার্নারেবিলিটি এবং অন্যান্য ত্রুটি প্যাচ করে।
- অ্যান্টিভাইরাস। আপনি অনলাইনে পড়তে পারেন "আপনার আর অ্যান্টিভাইরাস দরকার নেই" বা "অ্যান্টিভাইরাস ব্যর্থ"। হ্যাঁ, আক্রমণকারী باستمرار ডেভেলপ হয় অ্যান্টিভাইরাস প্রোগ্রাম থেকে বাঁচতে, কিন্তু সেগুলো ছাড়া আপনি খুব খারাপ পরিস্থিতিতে থাকবেন। আপনার অপারেটিং সিস্টেমের ইনবিল্ট অ্যান্টিভাইরাস একটি চমৎকার শুরুর পয়েন্ট, কিন্তু আপনি ম্যালওয়্যারবাইটসের মতো টুল দিয়ে আপনার সুরক্ষা বাড়াতে পারেন।
- লিংক। সেগুলো ক্লিক করবেন না যদি না আপনি জানেন সেগুলো কिधরে যাচ্ছে। আপনি আপনার ব্রাউজারের ইনবিল্ট টুলস ব্যবহার করে একটি সন্দেহজনক লিংক যাচাই করতে পারেন।
- পাসওয়ার্ড। এটিকে শক্তিশালী করুন, уникаল করুন, এবং কখনো পুনরায় ব্যবহার করবেন না। তবে, वो সব পাসওয়ার্ড মনে রাখা কঠিন— কেউ সেটির বিরুদ্ধে যুক্তি দেবে না। তাই আপনার একাউন্টগুলো মনে রাখতে এবং আরও ভালোভাবে সুরক্ষিত করতে পাসওয়ার্ড ম্যানেজার টুল চেক আউট করুন।
- স্ক্যাম। ইন্টারনেটে অনেক স্ক্যাম আছে। যদি কিছু সত্য হওয়ার চেয়ে বেশি ভালো লাগে, সেটি সম্ভবত সত্য নয়। অপরাধী এবং স্ক্যামার চমৎকার ওয়েবসাইট তৈরি করে পলিশড অংশ দিয়ে আপনাকে বুঝতে না দিয়ে স্ক্যামের মধ্য দিয়ে নিয়ে যায়। অনলাইনে যা পড়েন সেটির সবকিছু বিশ্বাস করবেন না।
অনলাইনে সুরক্ষিত থাকা ফুল-টাইম কাজ হতে হবে না, এবং আপনি কম্পিউটার অন করার প্রতিবার চিন্তা করতে হবে না। কিছু সিকিউরিটি ধাপ নেওয়া আপনার অনলাইন সিকিউরিটি বედ়ে দেবে।
