

আপনি যদি মাঝপথে টেক-সেভি হন, তো কোনো সিস্টেম ইনফেক্টেড হওয়ার কথা শুনলে আপনি সাধারণত এক্সিকিউটেবল কোডের কথা ভাবেন যা بأي করে সিস্টেমের সবচেয়ে সিক্যোর ফাংশনগুলো হাইজ্যাক করেছে। ইনফেকশন অনেকভাবে ছড়াতে পারে, কিন্তু একটা কথা নিশ্চিত: ভাইরাস এবং এক্সিকিউটেবল কোডের লিংক এতটাই শক্তিশালী যে আমরা জেপিজি, পিএনজি ইমেজ বা এমপি৩ ফাইল থেকে রক্ষা পেতে হবে এমন ভাবি না। কিন্তু কি সত্যিই? এর বিপরীতে, উপরে বলা প্রথম দুটি ফাইল টাইপ—জেপিজি এবং পিএনজি—ফেসবুক এবং লিঙ্কডইনের মেসেজিং সিস্টেমের মাধ্যমে কম্পিউটার ইনফেক্ট করতে ব্যবহৃত হয়েছে, বলে এনগ্যাজেটের জন ফিংগাস ২৭ নভেম্বর ২০১৬-এ রিপোর্ট করেছেন।
কী ঘটছে?
১৮ ফেব্রুয়ারি ২০১৬-এ সিম্যানটেক একটি অদ্ভুত সফটওয়্যার খুঁজে পায় যা nakonec র্যানসমওয়্যারের নতুন একটি ভেরিয়েন্ট বলে 밝혀 যায় (র্যানসমওয়্যার কী সেটি না জানলে এখানে ক্লিক করুন)। এই خاص প্রজাতি—লকি (Locky) নামক—স্প্যাম ইমেইলের অ্যাটাচমেন্টের মাধ্যমে ছড়ায় এবং জানুয়ারি থেকে মার্চ ২০১৬ পর্যন্ত প্রতি সপ্তাহে প্রায় দশ থেকে বিচ হাজার শিকার করত। ইমেইলে জিপ অ্যাটাচমেন্ট দিয়ে ভাইরাস ছড়ানো ৯০-এর দশক থেকে চলছে, তাই এতে আশ্চর্য নেই।
তবু কিছু nieu ঘটে।
নভেম্বর ২০১৬-র শেষে ফেসবুক এবং লিঙ্কডইন ব্যবহারকারীরা ছবি অ্যাটাচমেন্ট সহ মেসেজ পেতে শুরু করে। সেগুলো নিরাপদ মনে হলেও, খোলার পর লকির নতুন একটি স্ট্রেইন দেখা যায় যা সিস্টেমের ফাইলগুলো এনক্রিপ্ট করে দেয় এবং ভিক্টিম ২০০ থেকে ৪০০ ডলার র্যানসম দিলে খুলে দেয়। সবচেয়ে চমকপ্রদ বিষয় হলো ভাইরাসটি এক্সিকিউটেবল কোডের বদলে ছবির মাধ্যমে ছড়িয়েছিল।
দिखতেই সত্য নয়
ছবি ব্যবহার করে সোশ্যাল মিডিয়ায় লোকেদের ইনফেক্ট করা হচ্ছে সেটি সত্য, কিন্তু দেখার মতো নয়! লকির মেকানিজম গভীরে দেখলে পাওয়া যায় এর পেছনে আরও কিছু আছে।
প্রথমে, আপনি ম্যালওয়্যার দিয়ে যা দিচ্ছেন সেটি হলো ছবি পাঠাচ্ছেন এমন একটি ধারণা। ফেসবুক এবং লিঙ্কডইনের কোডে একটি ফ্লো আছে যা কিছু ফাইলকে ইমেজ আইকনের সাথে ট্রান্সফার করতে দেয়, ফলে রিসিভার মনে করে তারা কাউকে বিডাল বা বাগানের নিরাপদ ছবি পাঠিয়েছে। কিন্তু আসলে যা ডাউনলোড হচ্ছে সেটি একটি এইচটিএ (HTA) ফাইল—ভינ্ডোজের জন্য ১৯৯৯ থেকে চলছে একটি পুরানো এক্সিকিউটেবল প্রোগ্রাম (৯০-এর দশকের সফটওয়্যার কতটুকু পাগল ছিল সেটির আরেকটি প্রমাণ)।
বেসিকলি এইচটিএ অ্যাপ্লিকেশনগুলো এক্সই (EXE) এর মতো কিন্তু "mshta.exe" এর উপরে লেয়ারড এবং অ্যাডমিনরা সিস্টেমে দ্রুত পরিবর্তন আনতে ব্যবহার করত। যেহেতু সিস্টেমের পূর্ণ "ট্রাস্ট" থাকে, তাই তাদের কোড যতটুকু ха prín করুক সব করতে পারে।
ইনফেকশন প্রতিরোধ কীভাবে করবেন
একবার লকি থেকে ইনফেক্টেড হলে আপনি অনেক কিছু করতে পারবেন না—সেফ মোডে বুট করে অ্যান্টি-ম্যালওয়্যার দিয়ে রিমুভ করার আশা ছাড়া। কিন্তু ইনফেকশন আগেই প্রতিরোধ করা সহজ। ফেসবুকে ছবি ফাইল পেলে, যদি নিচের ছবির মতো প্রিভিউ না থাকে, তবে আপনাকে ডাউনলোড করতে বলবে।
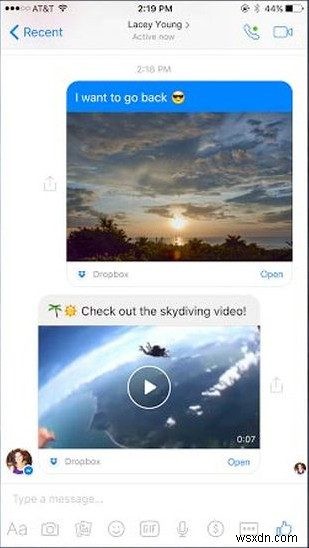
ডাউনলোড করার পর এক্সটেনশন চেক করুন। যদি জেপিজি, জেপিইজি, পিএনজি বা ছবির মতো এক্সটেনশন না থাকে, তবে সেটি ভাইরাস হতে পারে। লকি এইচটিএ ফরম্যাটে دیده গেছে, কিন্তু অন্যান্য এক্সিকিউটেবল টাইপও হতে পারে (.COM, .PIF, .SCR, .CPL, .JAR, .APPLICATION, .EXE, .MSI, ইত্যাদি)। ফাইল এক্সটেনশন চোখে রাখুন এবং অপরিচিত ফাইল থেকে সাবধান থাকুন। এক নিশ্চিত উপায়: উইন্ডোজ এক্সপ্লোরারে "Large Icons" ভিউতে ফাইল প্রিভিউ দেখায় কিনা চেক করুন।
আর কোনো টিপস আছে? কমেন্টে জানান!
