

প্রাচীন নর্স লেজেন্ড বলে, যরমুনগান্দ্র (Jörmungandr) নামক একটি বিশাল সাপ ছিল, যেটি इतना বড় ছিল যে সেটি পুরো বিশ্বকে ঘেরে রেখেছিল এবং নিজের ডাঁট নিজের দাঁতে দাঁড় করিয়েছিল।
এই ধরনের কল্পনাত্মক লেজেন্ড সাধারণত মাইথে থাকতে শোনা যায়, কিন্তু গত শুক্রবার আমরা একটি বাস্তব ডিজিটাল "বিশ্ব সাপ"-এর জন্ম সাক্ষাৎ করেছি, এমন একটি ওয়ার্ম যা এতটাই বিস্তৃত হয়েছে যে এতে গ্লোব全体কে আবৃত করল, যুক্তরাজ্যের ন্যাশনাল হেলথ সার্ভিস এবং স্পেনের টেলিফোনিকা (Telefónica) মতো বিশ্বের অন্যান্য অংশে বড় কোম্পানিগুলোকে সংক্রামিত করল।
যদিও বিশেষজ্ঞরা এখনও শোঁচ করছেন যে এই ওয়ার্মটি কিভাবে ছড়িয়ে পড়ছে এবং হুমকিটি কিভাবে প্রতিহত করা যায়, আমাদের একটি ভালো ধারণা আছে কী ঘটেছে এবং আপনি আপনার সিস্টেমকে ক্ষতির থেকে বাঁচাতে কী করবেন।
কী ঘটেছিল?
১২ মে ২০১৭, একটি অজানা র্যানসমওয়্যার (র্যানসমওয়্যার সম্পর্কে আরও পড়ুন) দ্বারা একটি বিশাল সাইবার আক্রমণ ঘটে। পরবর্তীতে WannaCry নামে নামকৃত, এটি ফিশিং এবং আনপ্যাচড সিস্টেমকে লোকাল সার্ভার মেসেজ ব্লক (SMB) এর মাধ্যমে এক্সপ্লয়িট করার সংমিশ্রণ ব্যবহার করে ১৫০টি দেশে অভূতপূর্ব ২৩০,০০০ সিস্টেমকে সংক্রামিত করতে সক্ষম হয়।
র্যানসমওয়্যারটি আপনাকে আপনার ফাইলগুলোর থেকে বাদ দিয়ে দিয়ে নিচের স্ক্রিনটি (নিচে দেখানো হয়েছে) দেখাত যা ৩ দিনের মধ্যে ৩০০ ডলার বিটকয়িন দাবি করতো ফাইলগুলোতে আবার অ্যাক্সেস পাওয়ার জন্য, অন্যথায় দাম ডাবল হয়ে যাবে।
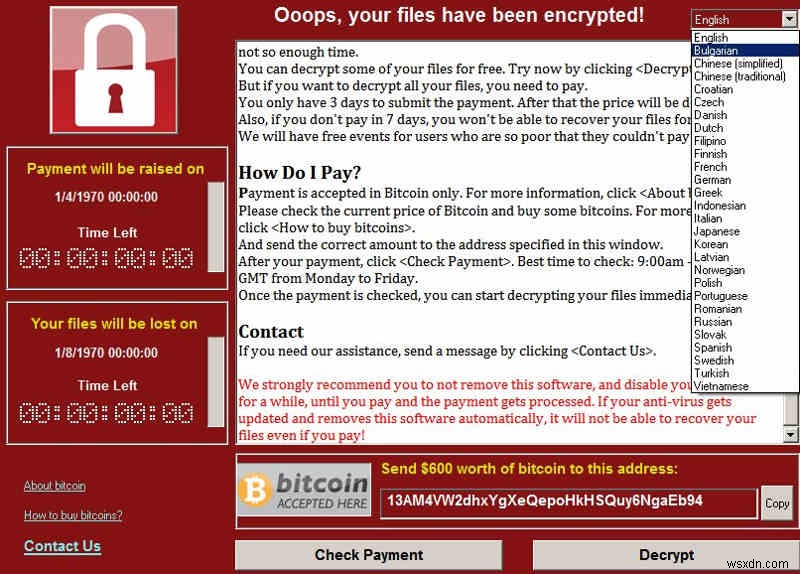
যদিও র্যানসমওয়্যার সাধারণত এইভাবে অপারেট করে, কিন্তু একটা ছোট সমস্যা ছিল যা এটাকে আরও দ্রুত ছড়িয়ে দিয়েছে। WannaCry SMB-র একটি ফ্ল flaw (যেটি ফাইল এবং প্রিন্টার শেয়ারিং এর জন্য দায়ী) নেয়া অগ্রসর হয়েছিল যা এটাকে একই সাবনেটের অন্যান্য কম্পিউটারে ছড়িয়ে দিতে পারত। একটি একক কম্পিউটারের সংক্রমণ পুরো নেটওয়ার্ককে ধ্বংস করতে পারত। এটি মূলত NHS এবং অন্যান্য বড় প্রতিষ্ঠানগুলো জন্য কাস্ট্রোফিক ছিল।
এখানে আরেকটি উল্লেখযোগ্য বিষয় হল SMB এক্সপ্লয়েটটি এক মাস আগে NSA হ্যাকিং টুলকিট লিক থেকে নেওয়া হয়েছিল। আমরা CIA-এর Vault 7 ফাইলস লিকের ওপর রিপোর্ট করেছিলাম, যেটিও একইরকম কাজ করার এক্সপ্লয়েট ধারণ করত যেগুলো হ্যাকাররা যেকোনো মুহূর্তে ব্যবহার করতে পারতেন সিমিলার ম্যালওয়্যার লেখার জন্য।
কিল সুইচ (Kill Switch)
"MalwareTech" আখ্যা একটি অজানা সিকিউরিটি রিসার্চার WannaCry-এর কোডে পাওয়া একটি ডোমেইন রেজিস্টার করল যেটি সফটওয়্যারের ছড়িয়ে পড়াকে থামিয়ে দিয়েছিল। দেখা যাক, প্রতিবার ম্যালওয়্যারটি কোনো কম্পিউটারে রান হতো, সেটি চেক করতো যে ডোমেইনটি একজিস্ট করে কিনা (এটা হল iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com)। ডোমেইনটি রেজিস্টার্ড থাকলে, ম্যালওয়্যারটি সেটির সাথে কানেক্ট করতে পারত এবং সেটি করতেই তার ছড়িয়ে পড়া অবিলম্বে বন্ধ হয়ে যাত। লক্ষণীয় যে হ্যাকারটি পানিতে পা দিয়ে টেস্ট করত এবং কোনো কনটিনজেন্সি প্ল্যান রাখত যদি সবকিছু হয়ে যায়। এই সুযোগের মুহূর্তটি র্যানসমওয়্যারকে আরও হত্যাকাণ্ড করবে থেকে রোকলো... কমপক্ষে এখন পর্যন্ত।
এখানে কঠিন সত্য: এখানে কোনো সুখান্ত নেই। কোডটি ডিকম্পাইল করলে, আপনি সহজে সেই অংশগুলো খুঁজে পেতে পারবেন যেখানে অ্যাপ্লিকেশন WinAPI ফাংশন "InternetOpenURLA()" বা "InternetOpenA()" কল করে। 마침내, আপনি স্নিপেটটি এডিট আউট করতে পারবেন যেখানে এটি কিল সুইচ ডোমেইন সাথে কানেক্ট করার চেষ্টা করে। এটি করতে অসাধারণ কোনো প্রোগ্রামারের দরকার নয়, এবং যদি কোনো হ্যাকার ব্রাইট আইডিয়া পায় WannaCry-এর একটি নতুন ভার্সন বানাতে কিল সুইচটি এডিট আউট করে সবাই তাদের সিস্টেম প্যাচ করার আগে, তবে ছড়িয়ে পড়া চলতে থাকবে। আরও এন্টারপ্রাইজিং হ্যাকাররা এমনকি বিটকয়িন একাউন্টটি এডিট করবে যেখানে পেমেন্ট যেতে হবে এবং ভাড়তি লাভ করবে।
WannaCry-এর বিভিন্ন কিল সুইচ ডোমেইন সহ ভার্সন ইতিমধ্যে বন্যে দেখা গেছে, এবং আমরা এখনো কনফার্ম করতে পারিনি কোনো ভার্সন কিল সুইচ ছাড়া আসেছে কিনা।
আপনি কী করতে পারেন?
ঘটনার পরিপ্রেক্ষিতে, মাইক্রোসফট দ্রুত প্যাচ দিয়েছে, এমনকি উইন্ডোজ XP-जैसे অনসাপোর্টেড অপারেটিং সিস্টেম ভার্সনগুলোর জন্যও। যতক্ষণ আপনি আপনার সিস্টেম আপ টু ডেট রাখবেন, আপনাকে SMB-লেভেল সংক্রমণ হবে না। তবে, আপনি এখনো ফিশিং ইমেইল খুললে সংক্রামিত হতে পারেন। মনে রাখবেন, ইমেইল অ্যাটাচমেন্ট হিসেবে পাঠানো এক্সিকিউটেবল ফাইল কখনো খুলবেন না। যতক্ষণ আপনি কিছু সতর্কতা বজায় রাখবেন, আপনাকে এই আক্রমণের মুখোমুখি হওয়া হবে না।
যে সরকারি প্রতিষ্ঠানগুলো হ্যাক হয়েছে, তারা যদি তাদের মিশন-ক্রিটিক্যাল সিস্টেমগুলো এয়ার-গ্যাপ (air-gap) করে রাখত, তবে এটা হয়তো হতো।
আমরা কি সাম্প্রতিক ইউ.এস. সিকিউরিটি লিকে পাওয়া এক্সপ্লয়েট ইমপ্লিমেন্ট করে হ্যাকাররা আরও দুর্দান্ত আক্রমণ করবে? আপনার মতামত কমেন্টে জানান!
