

Amazon-এ ইনবাউন্ড এবং আউটবাউন্ড রুল কনফিগার করা সিকিউরিটি রিজনের জন্য এবং আমাদের পারসোনাল বা বিজনেস नीডস পূরণ করার জন্য অত্যন্ত গুরুত্বপূর্ণ। উদাহরণস্বরূপ, আপনি যদি আপনার Amazon EC2 ইনস্ট্যান্সে একটি ওয়েব অ্যাপ হোস্ট করার পরিকল্পনা করেন, তবে আপনাকে HTTPS ইনবাউন্ড কমিউনিকেশন ইম্যাবল করতে হবে যাতে বাইরের دنیا আপনার হোস্ট করা ওয়েব অ্যাপে পৌঁছাতে পারে।
আপনার Amazon EC2 ইনস্ট্যান্স যদি কোথাও ইন্টারনেটে হোস্ট করা ইমেইল সার্ভার পৌঁছাতে চায়, তবে আপনাকে IMAP, POP3, এবং SMTP আউটবাউন্ড কমিউনিকেশন ইম্যাবল করতে হবে।
পার্ট I: HTTPS ইম্যাবল করে ইনবাউন্ড রুল কনফিগার করা
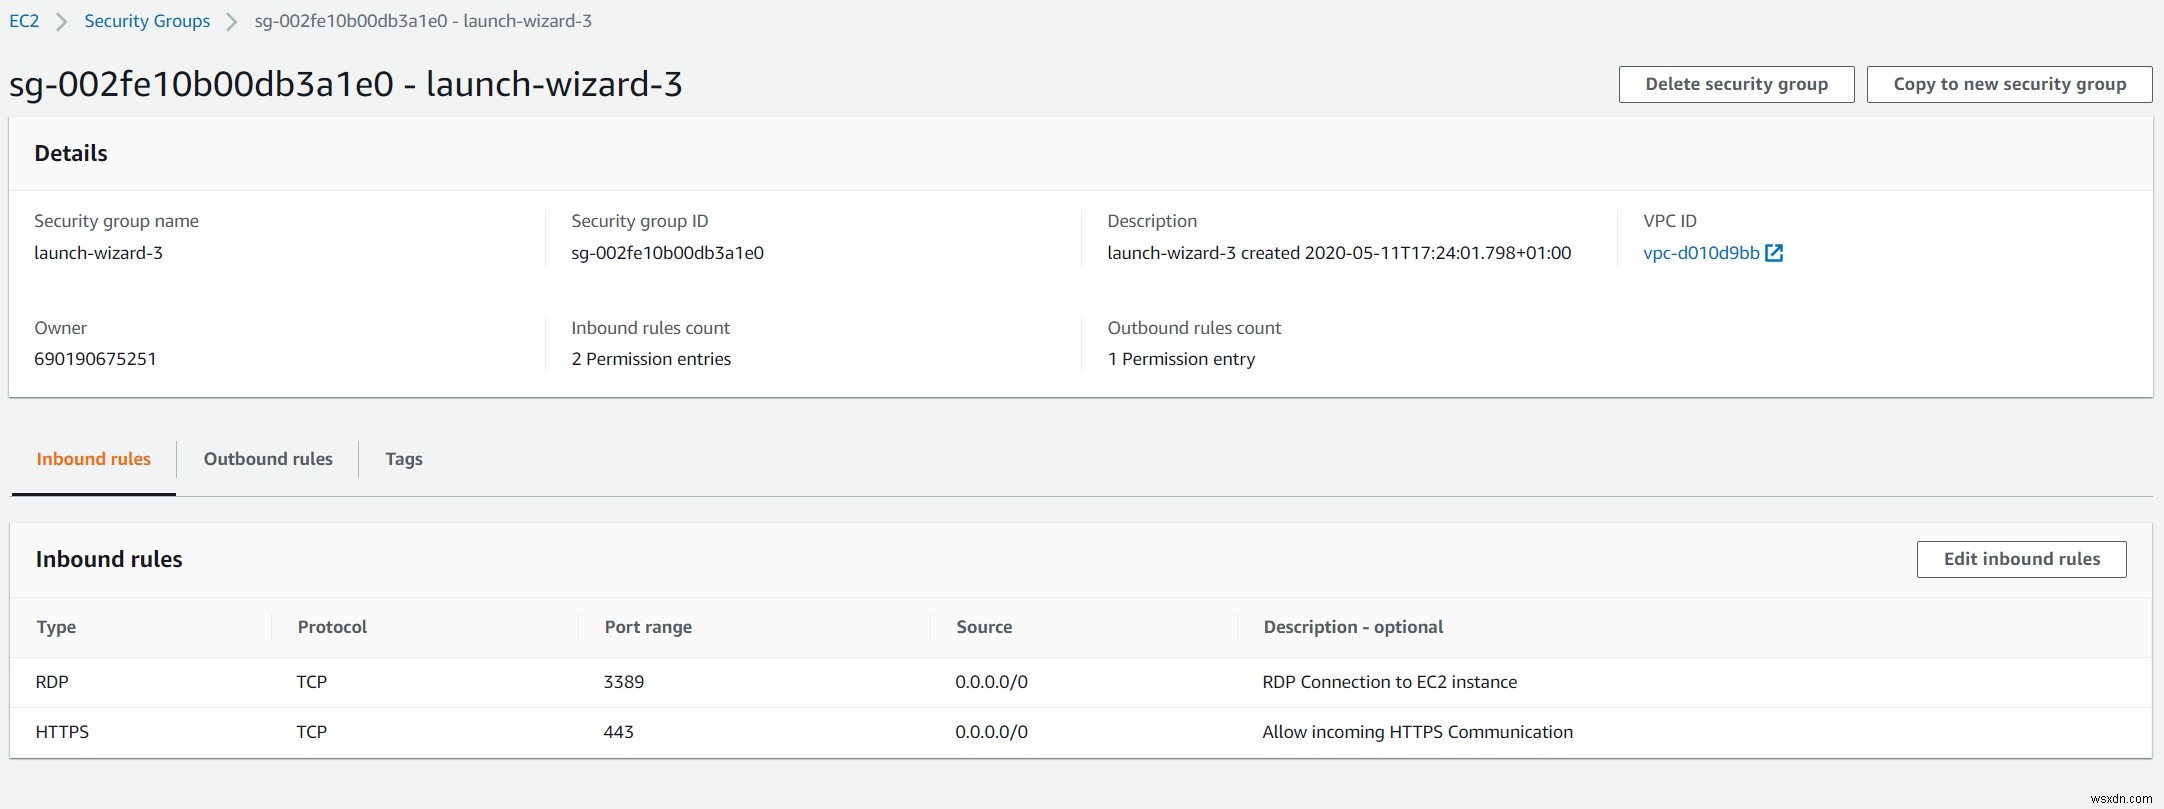
প্রথম অংশে, আমরা আপনাকে দেখাবো কিভাবে HTTPS প্রোটোকল ইম্যাবল করে ইনবাউন্ড রুল কনফিগার করতে হয়। HTTPS (Hypertext Transfer Protocol Secure) একটি ওয়েব ব্রাউজার এবং ওয়েবসাইট (ওয়েবসার্ভার)之間 নিরাপদ কমিউনিকেশনের জন্য ব্যবহৃত হয়।
- AWS Management Console-এ লগইন করুন
- Running instances-এ ক্লিক করুন
- ইনস্ট্যান্স সিলেক্ট করুন
- Description ট্যাবে ক্লিক করুন এবং উইন্ডোর ডান পাশে Security groups-এ নেভিগেট করুন যেন নিচের স্ক্রিনশоте দেখানো হয়েছে।
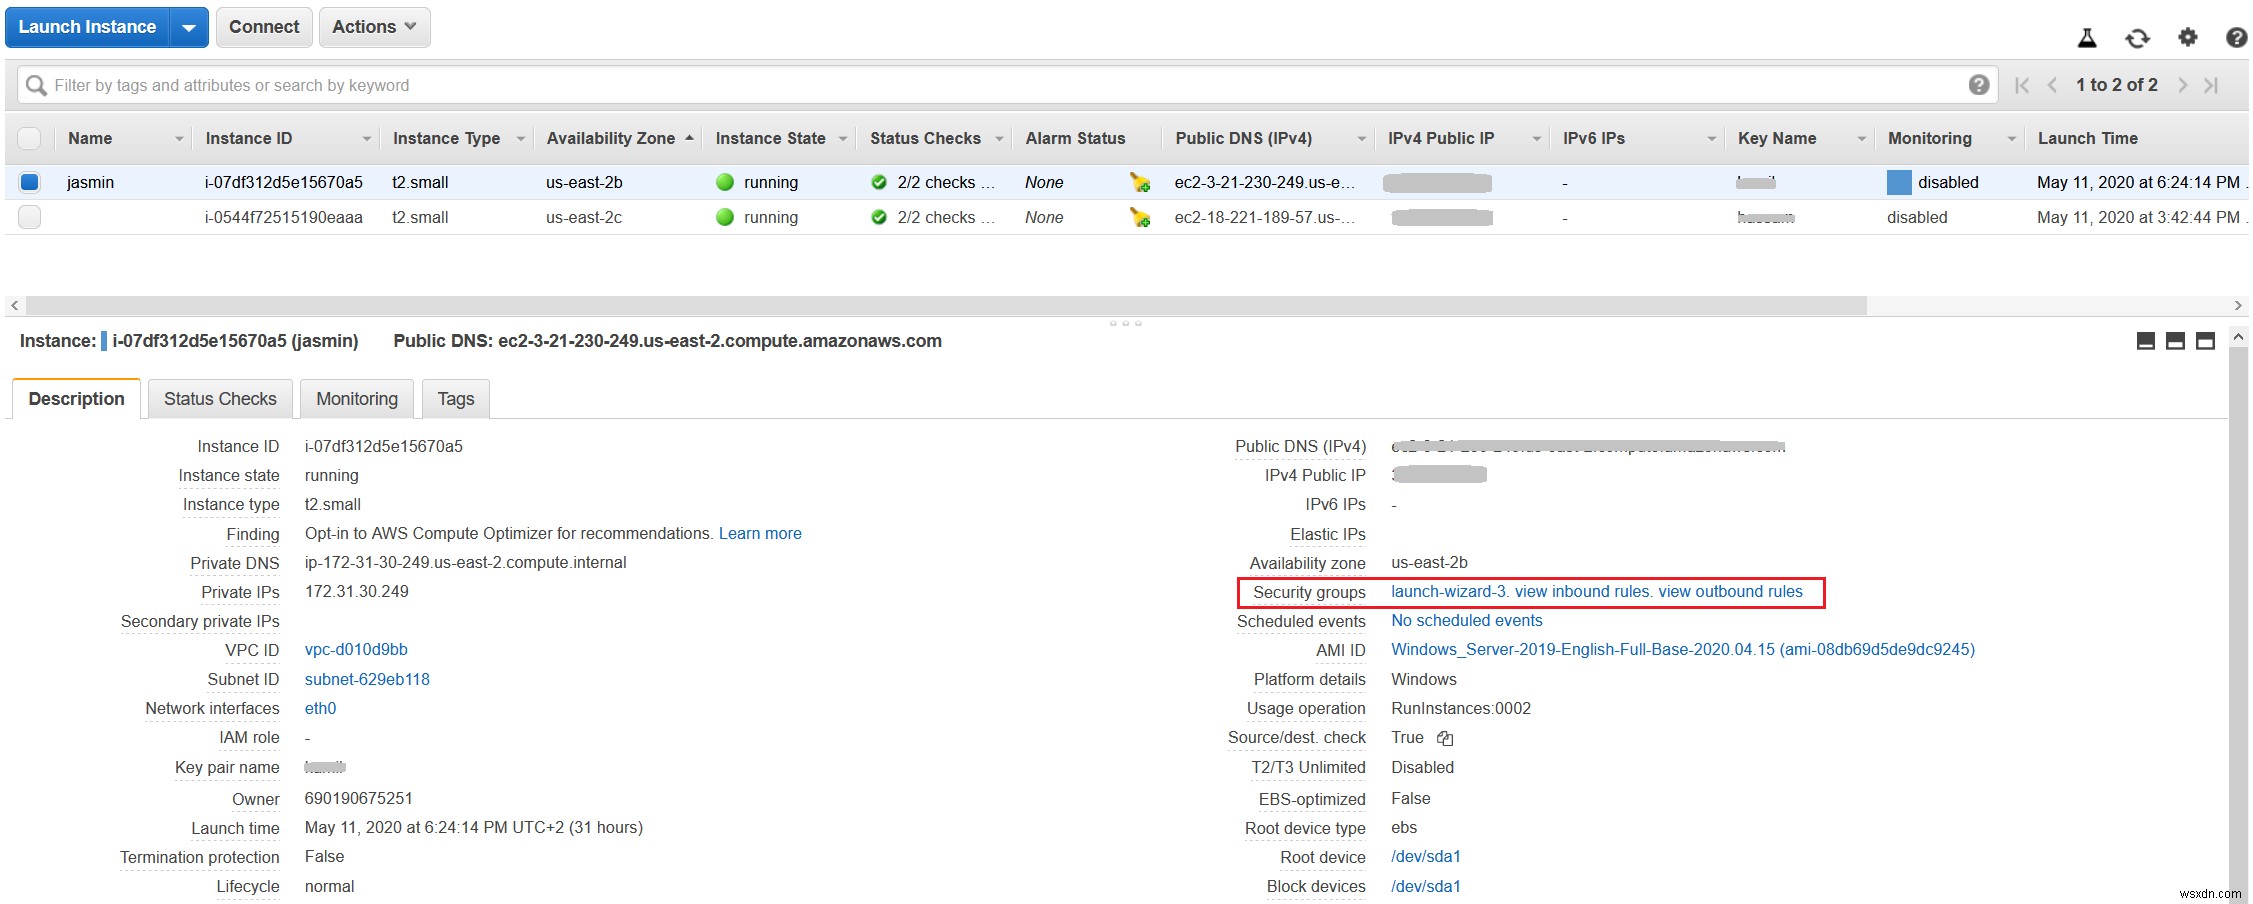
Security groups-এ, আপনি তিনটি গ্রুপ পাবেন, যার মধ্যে:
- launch-wizard-3 – সিকিউরিটি গ্রুপের নাম। এটি EC2 ইনস্ট্যান্সের ইনবাউন্ড এবং আউটবাউন্ড রুল কনফিগার করতে ব্যবহার করা হয়। আমাদের কেসে, নাম launch-wizard-3।
- inbound rules – আপনার Amazon EC2 ইনস্ট্যান্সে ইনকামিং কমিউনিকেশন ডিফাইন করতে ব্যবহার করা ইনবাউন্ড রুল তৈরি করুন। view-এ ক্লিক করলে আপনি বিদ্যমান ইনবাউন্ড রুল দেখতে পারেন।
- outbound rules – আপনার Amazon EC2 ইনস্ট্যান্স থেকে আউটগোइং কমিউনিকেশন ডিফাইন করতে ব্যবহার করা আউটবাউন্ড রুল তৈরি করুন। view-এ ক্লিক করলে আপনি বিদ্যমান আউটবাউন্ড রুল দেখতে পারেন।
- launch-wizard-3-এ ক্লিক করুন সিকিউরিটি রুল কনফিগার করতে
- Security Group-এ আপনার ইনস্ট্যান্সের সাথে asoshiated সিকিউরিটি গ্রুপে ক্লিক করুন। আমাদের কেসে, এটি সিকিউরিটি গ্রুপ ID যেটি sg-002fe10b00db3a1e0 বলে।
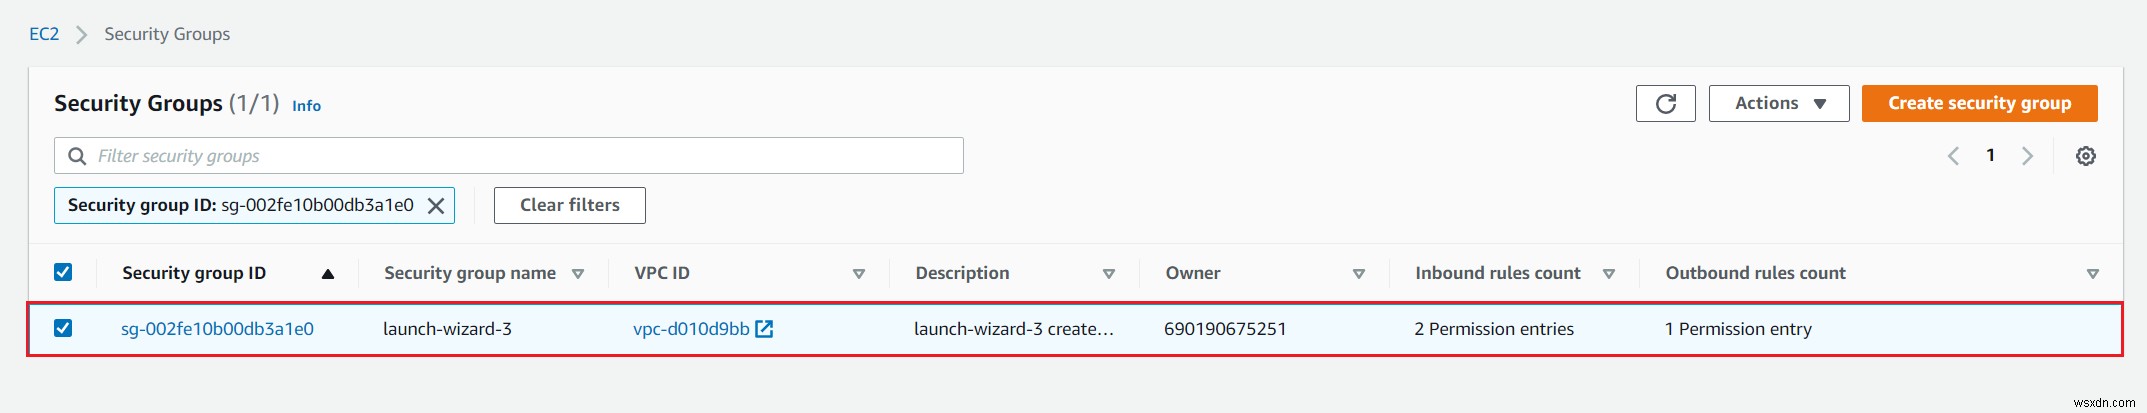
- Inbound rules-এ ক্লিক করুন এবং তারপর Edit inbound rules-এ ক্লিক করুন
- Inbound rules-এ Add rule-এ ক্লিক করুন
- নিচের মতো রুল কনফিগার করুন:
- Type – লিস্ট থেকে HTTPS বেছে নিন। আপনি একটি কমন প্রোটোকল বেছে নিতে পারেন, যেমন SSH (Linux ইনস্ট্যান্সের জন্য), RDP (Windows ইনস্ট্যান্সের জন্য), বা অন্যান্য। আপনি ম্যানুয়ালি একটি কাস্টম পোর্ট বা পোর্ট রেঞ্জও লিখতে পারেন। ৩০টির বেশি প্রোটোকল কনফিগার করা যায়। আপনি যদি DNS, IMAP, SMTP, বা অন্যান্য প্রোটোকল ইম্যাবল করতে চান, আপনি HTTPS প্রোটোকল কনফিগার করার মতো একই প্রসিডিউর ফলো করে করতে পারেন।
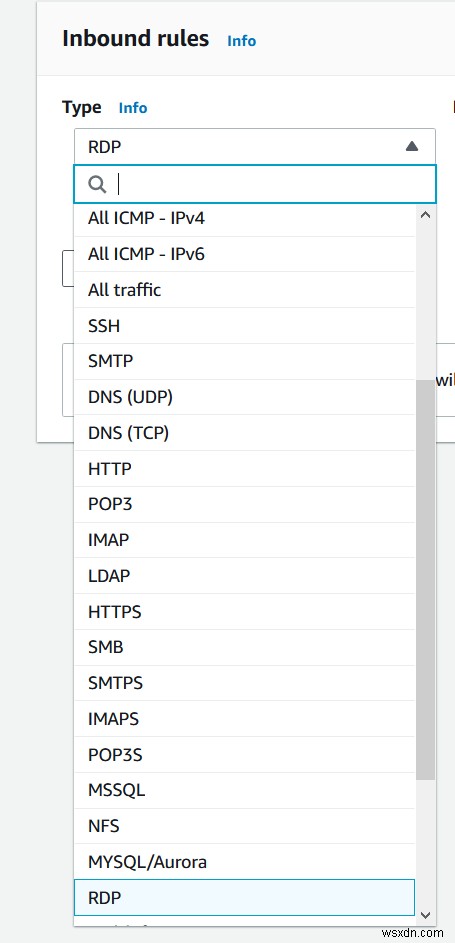
- Protocol – এটি ডিফল্টভাবে TCP প্রোটোকল ব্যবহার করবে। প্রোটোকলের টাইপ, উদাহরণস্বরূপ, TCP বা UDP। এটি ICMP-এর জন্য একটি অডিশনাল সিলেকশন প্রোভাইড করে।
- Port range – একবার আপনি HTTPS রুল টাইপ হিসেবে সিলেক্ট করলে, এটি অটোমেটিক্যালি ৪৪৩ ডিফল্ট পোর্ট হিসেবে এসাইন করবে। কাস্টম রুল এবং প্রোটোকলের জন্য, আপনি ম্যানুয়ালি একটি পোর্ট নম্বর বা পোর্ট রেঞ্জ লিখতে পারেন।
- Source – একটি সিঙ্গল IP অ্যাড্রেস বা CIDR নোটেশনে IP অ্যাড্রেস রেঞ্জ স্পেসিফাই করুন (উদাহরণস্বরূপ 203.0.113.5/32) যা আমাদের EC2 ইনস্ট্যান্সে পৌঁছাতে পারবে। আমাদের কেসে, আমরা Anywhere বেছে নেব। এটি অটোমেটিক্যালি IPv4 এবং IPv6 রেঞ্জ 0.0.0/0 এবং ::/0 যোগ করবে যার মানে যেকোনো হোস্ট যেকোনো নেটওয়ার্ক ID থেকে আমাদের EC2 ইনস্ট্যান্সে পৌঁছাতে পারবে। ফায়ারওয়ালের পিছনে থেকে কানেক্ট করলে, আপনাকে ক্লায়েন্ট কম্পিউটারগুলো দ্বারা ব্যবহৃত IP অ্যাড্রেস রেঞ্জ দরকার হবে। আপনি একই রিজনে অন্য একটি সিকিউরিটি গ্রুপের নাম বা ID স্পেসিফাই করতে পারেন। অন্য AWS অ্যাকাউন্টের একটি সিকিউরিটি গ্রুপ স্পেসিফাই করতে (EC2-Classic فقط), একাউন্ট ID এবং একটি ফরোয়ার্ড স্ল্যাশ প্রিফিক্স করুন, উদাহরণস্বরূপ, 111122223333/OtherSecurityGroup।
- Description – optional – একটি সিকিউরিটি গ্রুপ রুলের জন্য ডেসক্রিপশন।
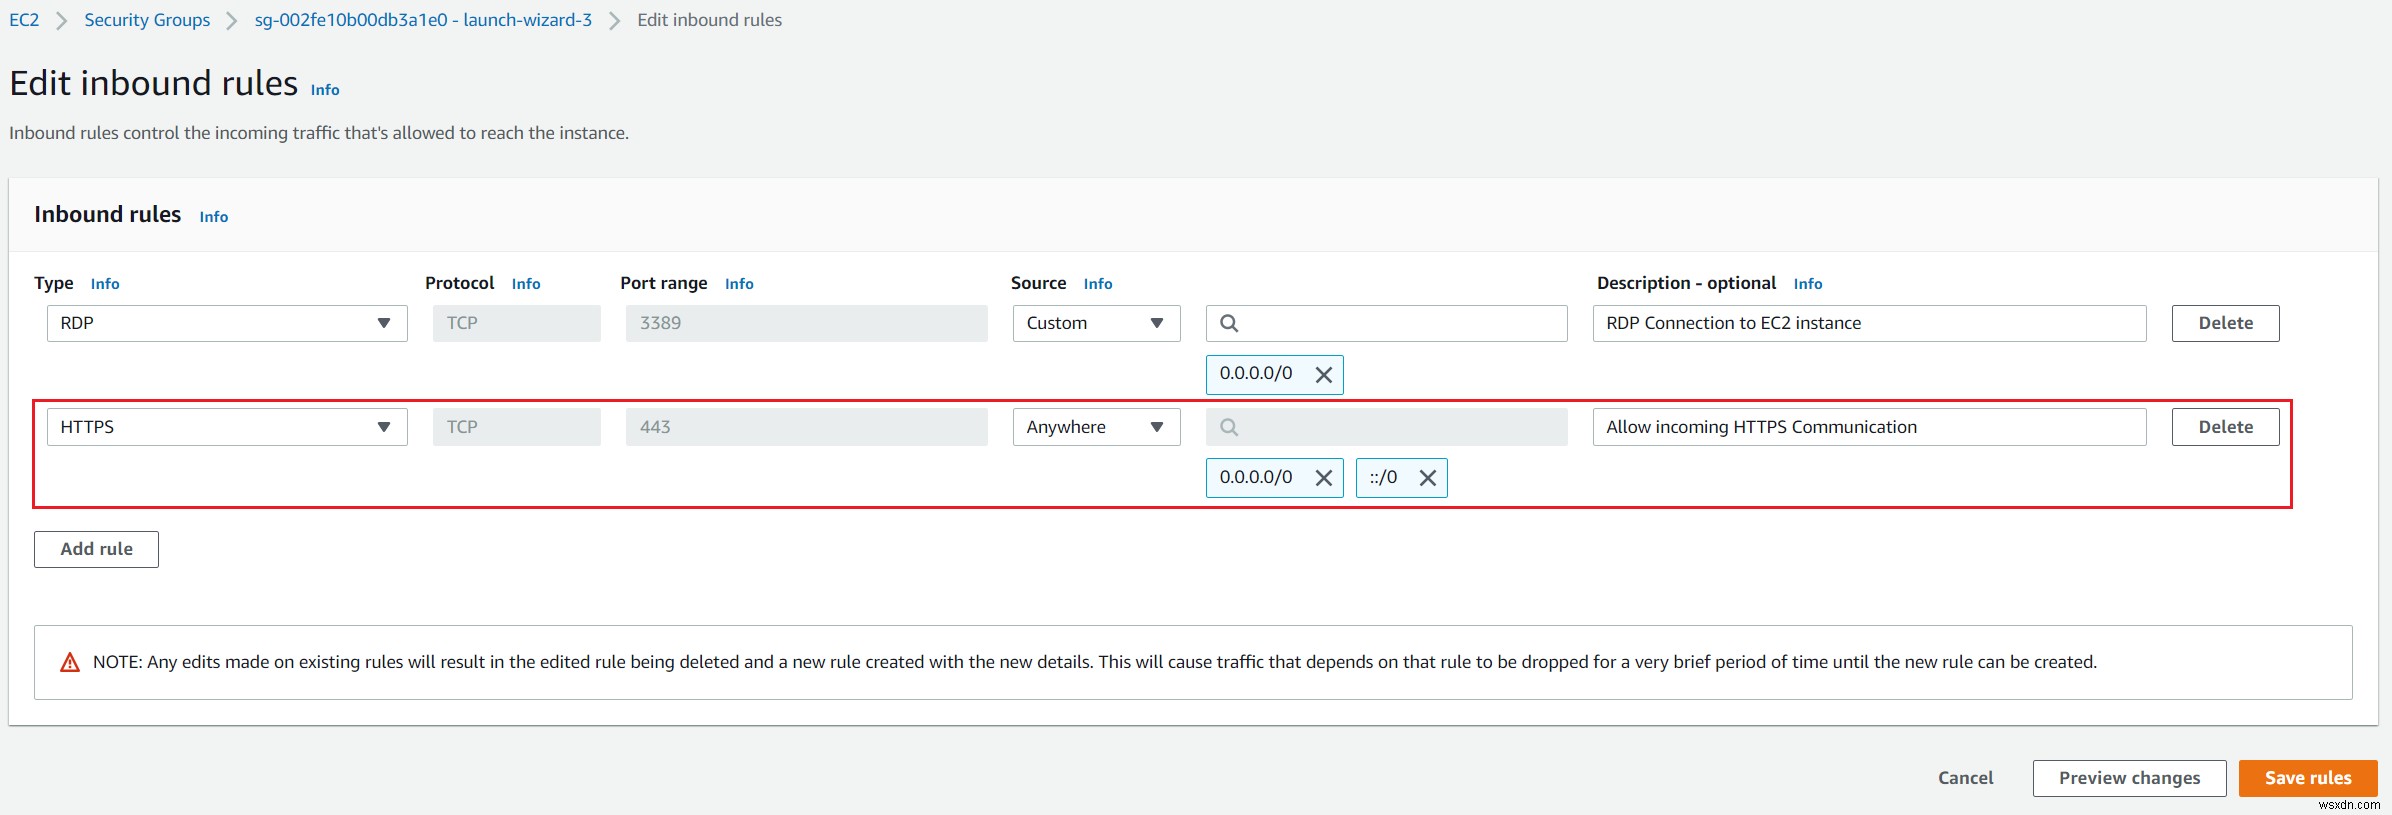
- Save rules.-এ ক্লিক করুন। আপনি সফলভাবে ইনবাউন্ড রুল তৈরি করেছেন। আপনি সফলভাবে আপনার Amazon EC2 ইনস্ট্যান্সে হোস্ট করা ওয়েব অ্যাপে পৌঁছাতে পারবেন।
পার্ট II: IMAP, POP3, এবং SMTP ইম্যাবল করে আউটবাউন্ড ট্রাফিক কনফিগার করা:
দ্বিতীয় অংশে, আমরা আপনাকে দেখাবো কিভাবে IMAP, POP3, এবং SMTP প্রোটোকল ইম্যাবল করে আউটবাউন্ড রুল কনফিগার করতে হয়। IMAP (Internet Message Access Protocol) এবং POP3 (Post Office Protocol 3) ইমেইল রিসিভ করার প্রোটোকল এবং SMTP (Simple Mail Transfer Protocol) একটি ইমেইল পাঠানোর প্রোটোকল।
- আপনার সিকিউরিটি গ্রুপ খুলুন
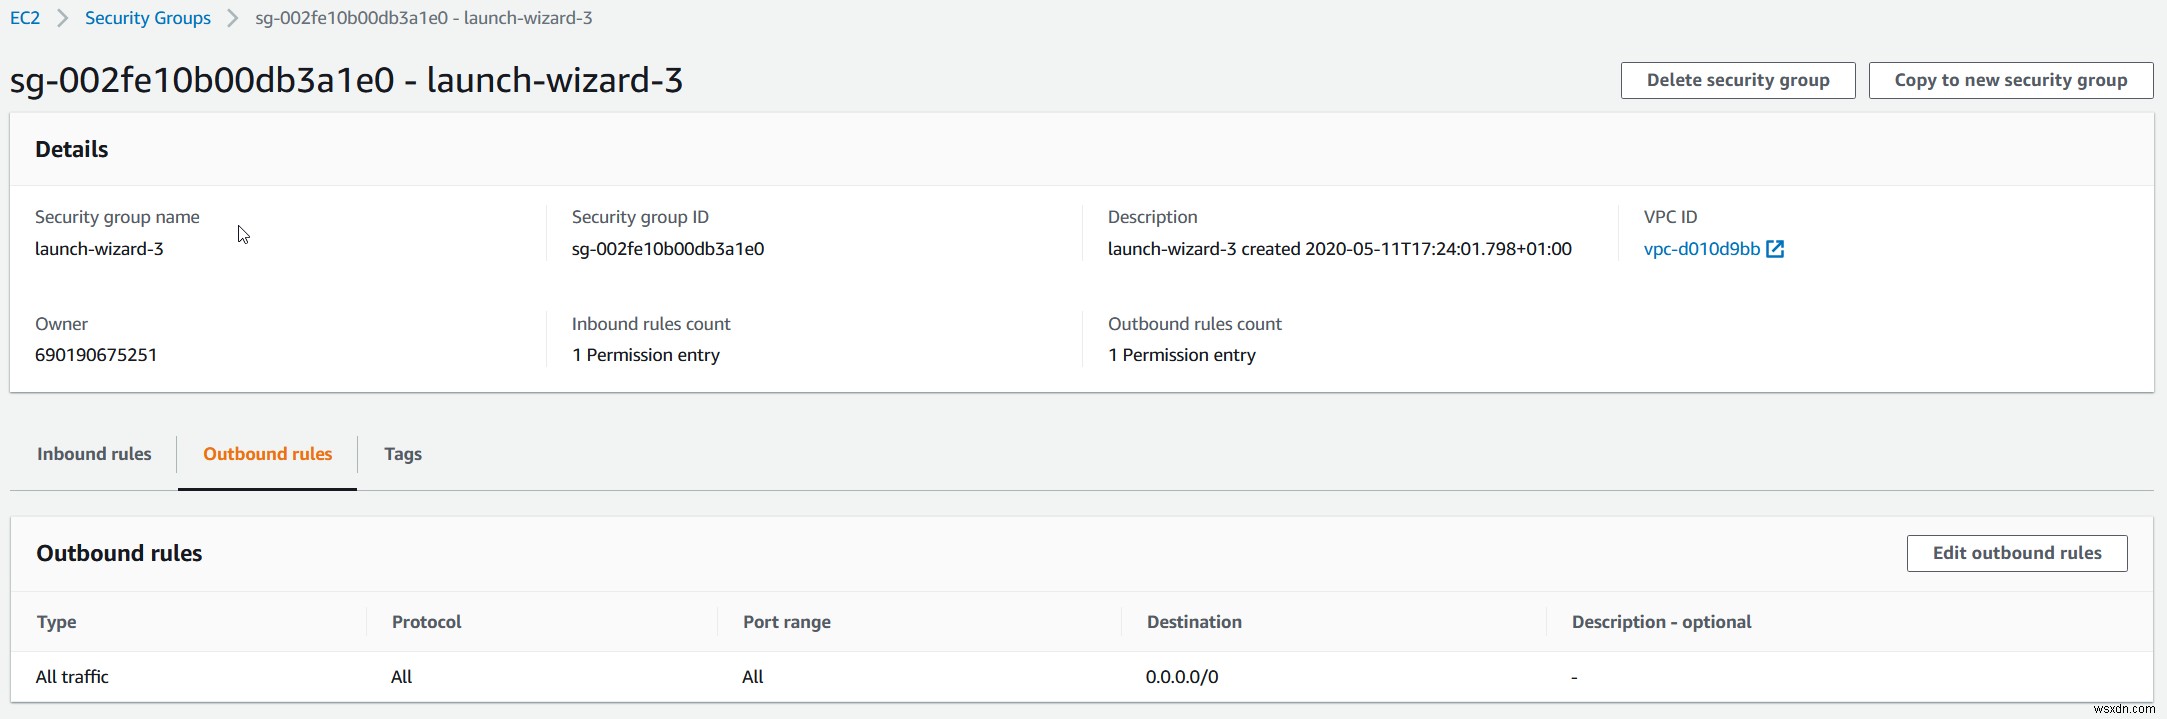
- Outbound rules-এ ক্লিক করুন। আপনি নিচের স্ক্রিনশটে দেখতে পাচ্ছেন, Amazon EC2 ইনস্ট্যান্সের জন্য একটি আউটবাউন্ড রুল তৈরি করা হয়েছে। রুলটি নাম করা হয়েছে All traffic, এবং এটি Amazon EC2 ইনস্ট্যান্স থেকে বাইরের دنیا যেকোনো আউটগোইং কমিউনিকেশন অনুমতি দিতে ব্যবহৃত হয়।
- Edit outbound rules -এ ক্লিক করুন এবং All traffic রুল Delete-এ ক্লিক করে ডিলিট করুন
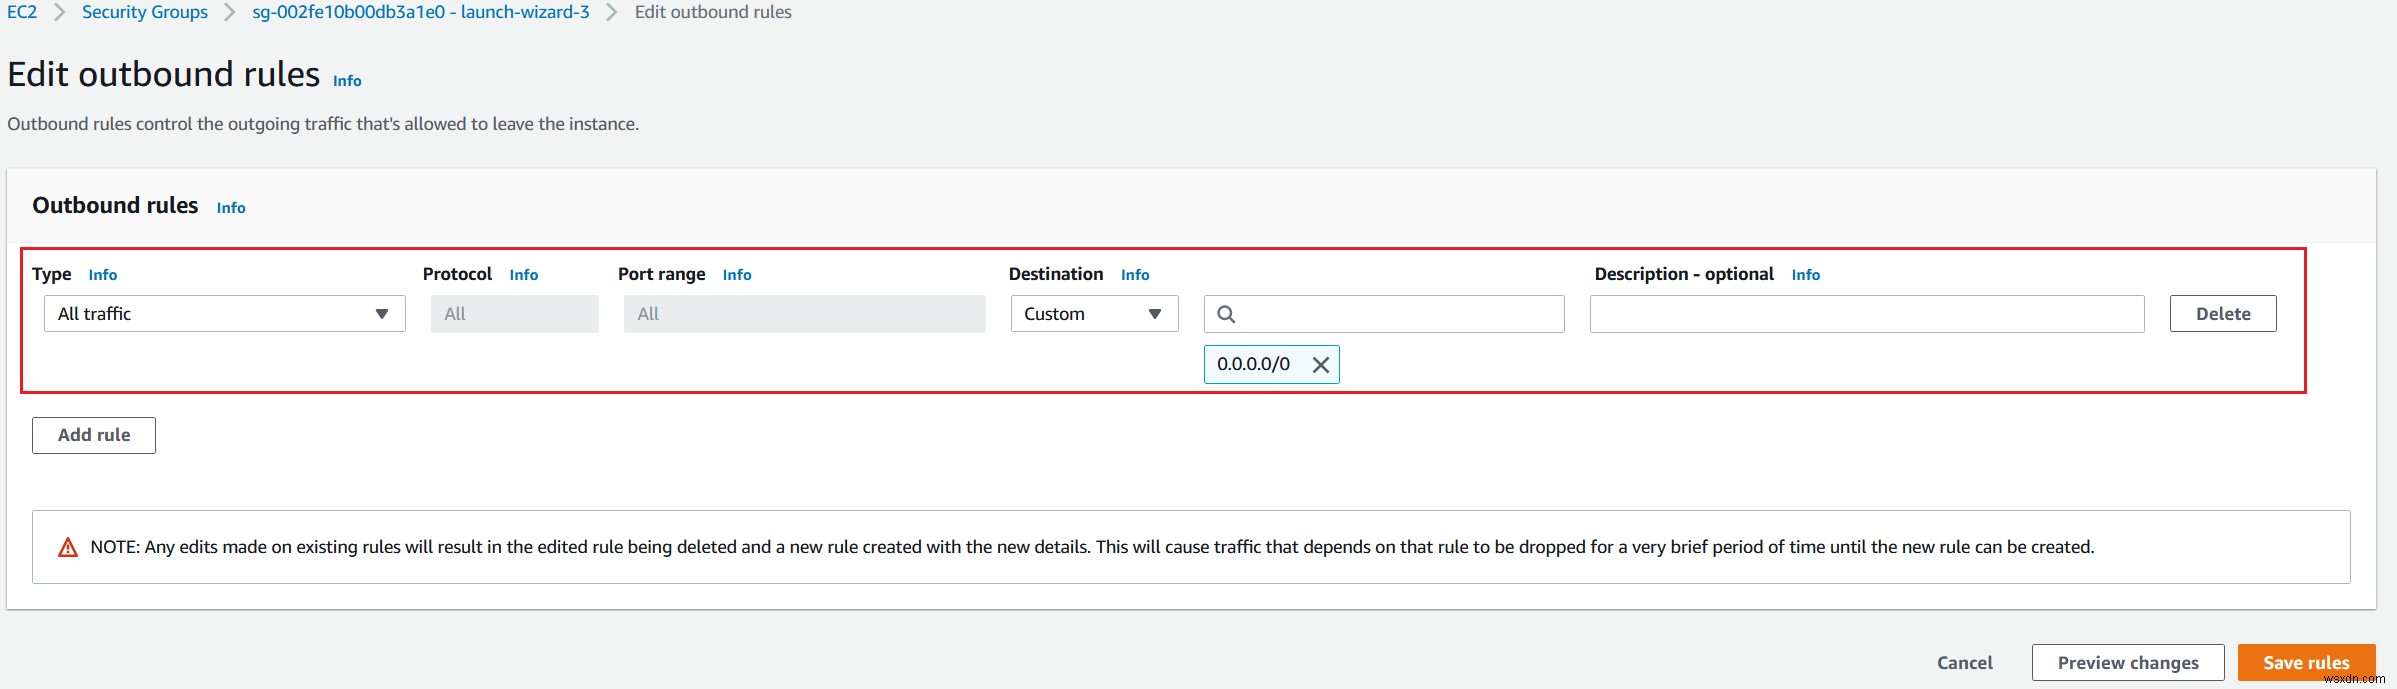
- Add rule-এ ক্লিক করুন একটি নিউ রুল তৈরি করতে
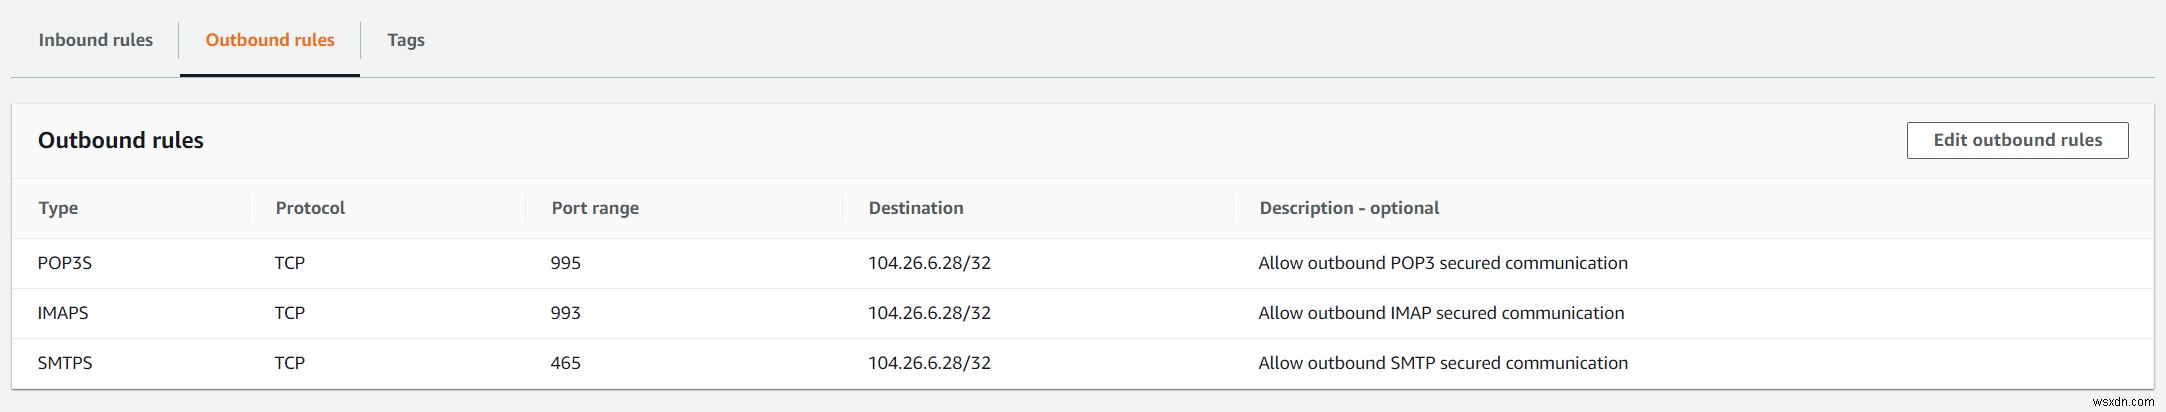
- নিচের মতো রুল কনফিগার করুন:
- Type – লিস্ট থেকে IMAPS বেছে নিন।
- Protocol – এটি ডিফল্টভাবে TCP প্রোটোকল ব্যবহার করবে। প্রোটোকলের টাইপ, উদাহরণস্বরূপ, TCP বা UDP। এটি ICMP-এর জন্য একটি অডিশনাল সিলেকশন প্রোভাইড করে।
- Port range – একবার আপনি IMAPS রুল টাইপ হিসেবে সিলেক্ট করলে, এটি অটোমেটিক্যালি ৯৯৩ ডিফল্ট পোর্ট হিসেবে এসাইন করবে।
- Source – একটি সিঙ্গল IP অ্যাড্রেস বা CIDR নোটেশনে IP অ্যাড্রেস রেঞ্জ স্পেসিফাই করুন (উদাহরণস্বরূপ 203.0.113.5/32) যা আমাদের EC2 ইনস্ট্যান্সে পৌঁছাতে পারবে। আমাদের কেসে, আমরা শুধু একটি নির্দিষ্ট পাবলিক IP অ্যাড্রেসে অ্যাক্সেস অনুমতি দিব।
- Description – optional – একটি সিকিউরিটি গ্রুপ রুলের জন্য ডেসক্রিপশন।৬. Add rule-এ ক্লিক করুন এবং POP3S এবং SMTPS-এর জন্য একটি রুল তৈরি করুন
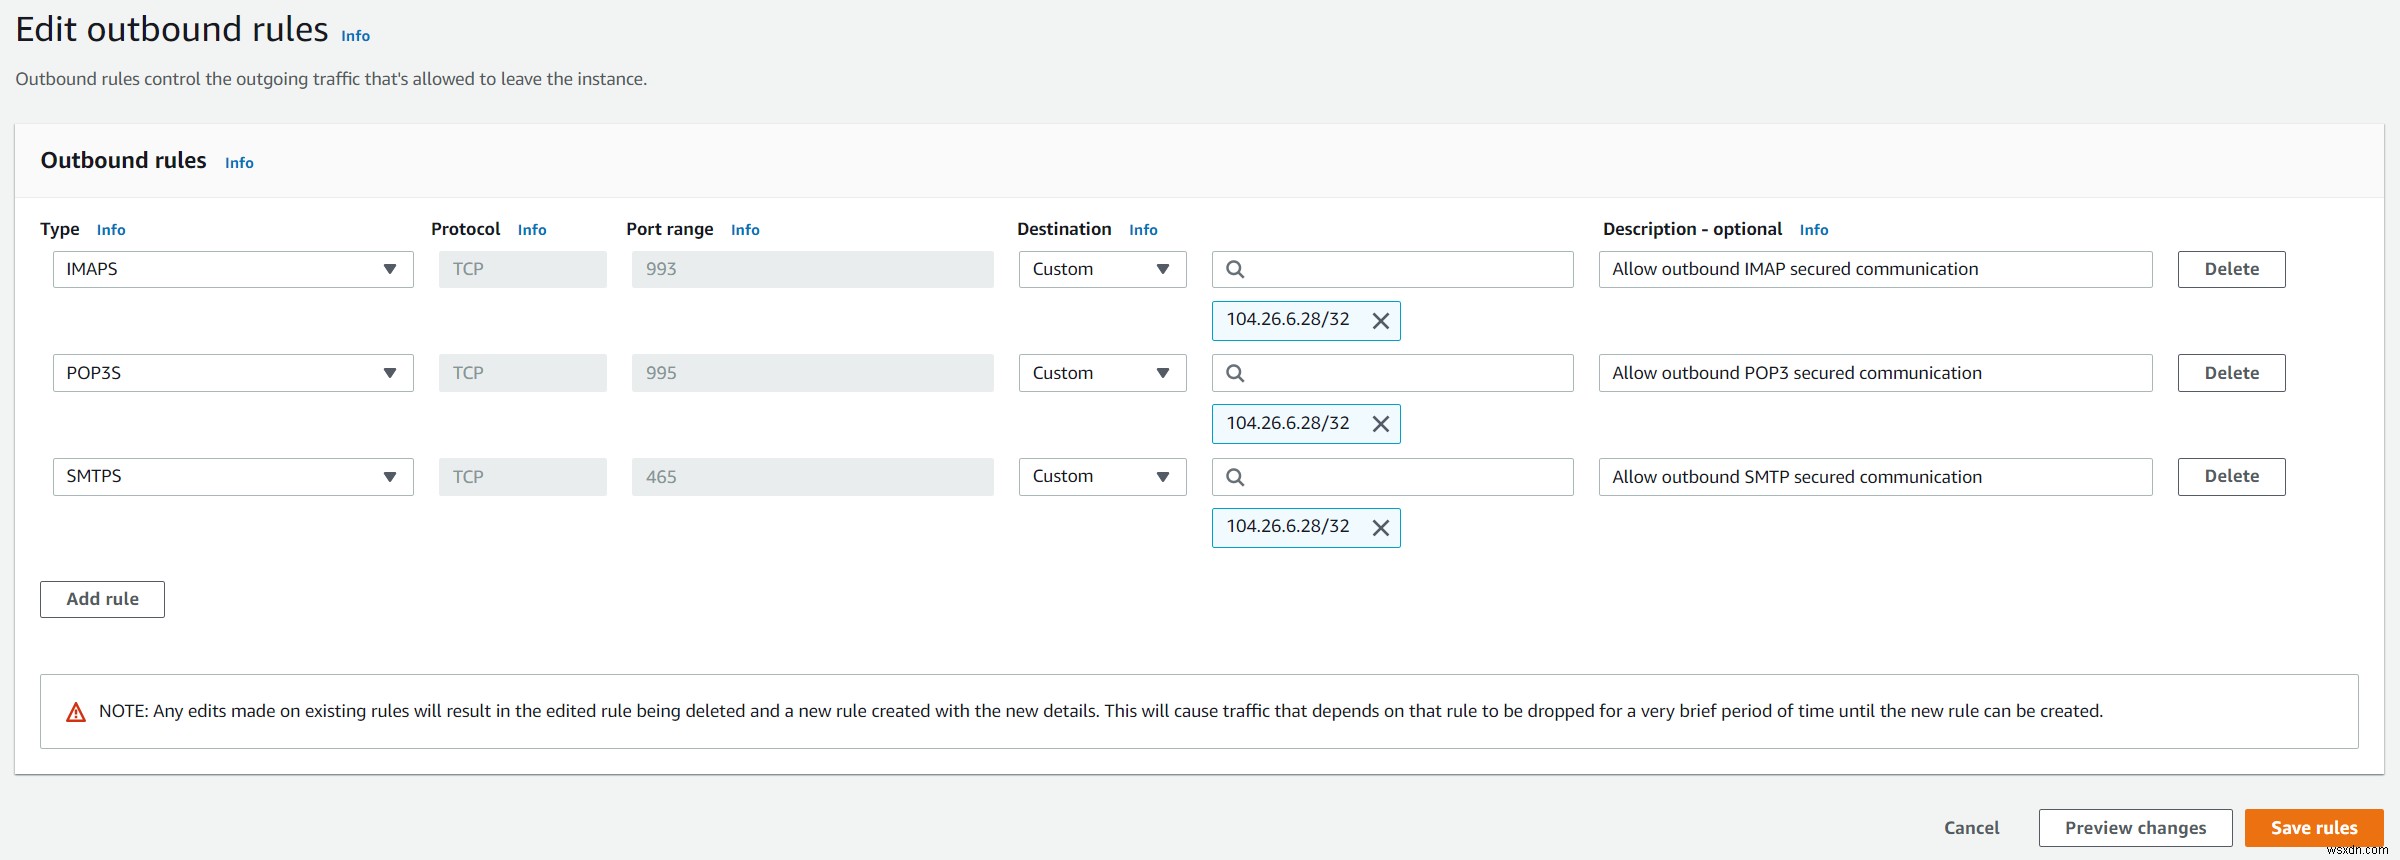
৭. Save rules.-এ ক্লিক করুন। আপনি সফলভাবে তিনটি আউটবাউন্ড রুল তৈরি করেছেন।
৮. Amazon EC2 ইনস্ট্যান্সে লগইন করুন এবং ভেরিফাই করুন রুলগুলো সফলভাবে অ্যাপ্লাই হয়েছে কিনা।
