

আমরা ভাবতাম ভিপিএন নিরাপদ, কিন্তু সার্ভার ব্রিচ রিপোর্ট করার নিরাপদ সার্ভিসের সংখ্যা বেড়ে যাচ্ছে, যা ইঙ্গিত দেয় সেটি সত্য নয়। কিন্তু এই নিরাপদ সার্ভিসগুলো প্রথমে কীভাবে হ্যাক হয়, এবং হ্যাকাররা এটিকে কীভাবে সুযোগ সাধন করে?
এখানে ভিপিএন কীভাবে হ্যাক হয় এবং আপনার গোপনীয়তার জন্য এর মানে কী সেটি আলোচনা করা হলো।
ভিপিএন-এর (লক্ষণীয়) অটুট নিরাপত্তা
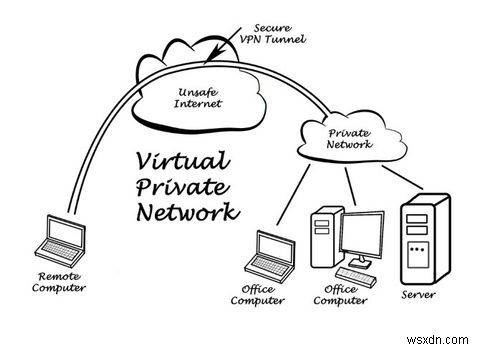
ভিপিএন কীভাবে কাজ করে সেটি সংক্ষেপে দেখলে, এটি অনহ্যাকেবল মনে হয়। ইহিই ভিপিএন-এর প্রধান আকর্ষণ, কারণ মানুষ সার্ভিসটিতে আস্থা করে তাদের গোপনীয়তা রক্ষা করার জন্য।
প্রথমে, আপনার কম্পিউटर কানেকশন ইন্টারনেটে যাওয়ার আগে এনক্রিপ্ট করে। এই এনক্রিপশন ভিপিএনকে স্পায়িং-এর বিরুদ্ধে একটি স olid লেয়ার অফ ডিফেন্স বানায়, কারণ কেউ কানেকশন স্নুপ করলে আপনি কী পাঠাচ্ছেন সেটি পড়তে পারবে না। হ্যাকাররা পাবলিক ওয়াই-ফাই ব্যবহার করে আপনার পরিচয় চুরি করতে পারে, কিন্তু ভিপ'Insee আপনাকে সব আক্রমণ থেকে বাঁচায় বাদে কেউ আপনার কাঁধে দিয়ে তাকালে।
আপনার ISP-ও আপনার পাঠানো প্যাকেট দেখতে পায় না, যা কঠোর সরকার থেকে আপনার ট্রাফিক লুকাতে ভিপিএনকে উপকারী করে তোলে।
যদি হ্যাকার ভিপিএন-এর ডেটাবেসে ব্রেক ইন করতে পারে, তবে তারা খালি হাতে ফিরতে পারে। অনেক টপ ভিপিএন "নো-লগিং পলিসি" মেনে চলে, যা বলে যে তারা আপনি কীভাবে তাদের সার্ভিস ব্যবহার করেছেন সেটির রেকর্ড রাখবে না। এই লগগুলো হ্যাকারদের জন্য একটি পোটেনশিয়াল গোল্ডমাইন, এবং সেগুলো না রাখা মানে ডেটাবেস লিক হওয়ার পরেও আপনার গোপনীয়তা রক্ষিত থাকে।
এই পয়েন্টগুলো থেকে সহজে অনুমান করা যায় যে ভিপিএন "অনহ্যাকেবল"। কিন্তু কিছু উপায় আছে যাতে হ্যাকাররা ভিপিএন ব্রিচ করতে পারে।
ভিপিএন কীভাবে হ্যাকিংয়ের আশ্রয়ী হয়
হ্যাকারদের সেরা এন্ট্রি পয়েন্ট হলো ভিপিএন নেটওয়ার্কের বাহিরের অংশ। ভিপিএন কোম্পানিগুলো কখনো কখনো সকল দেশে সার্ভার সেটআপ করতে চায় না। বরং তারা টার্গেট দেশে প্রতিষ্ঠিত ডেটা সেন্টার ভাড়া নেয়।
এই প্লান সাধারণত কোনো জটিলতা সৃষ্টি করে না এবং ভিপিএন সার্ভিস সার্ভারগুলো সমস্যা ছাড়া অ্যাডপ্ট করে নেয়। তবে, রেয়ার কেসে, ডেটা সেন্টারে একটি লুকানো ভুল থাকতে পারে যা ভিপিএন কোম্পানি জানে না। একটি রিপোর্ট করা কেসে, NordVPN যে সার্ভার ভাড়া দিয়েছিল সেটিতে একটি ভুলে গিয়ে রিমোট কানেকশন টুল ইনস্টল করা ছিল।
এই টুলটি ইনসিকিউর ছিল এবং হ্যাকাররা এতে ব্যবহার করে ব্রেক ইন করল।
সেখান থেকে হ্যাকারকে কিছু অতিরিক্ত ফাইল মিলল। The Register রিপোর্ট অনুযায়ী, এতে একটি এক্সপায়ার্ড এনক্রিপশন কী এবং একটি DNS সার্টিফিকেট রয়েছে। কীটি হ্যাকারকে ট্রাফিক স্নুপ করতে দিল না, এবং যদি করত, NordVPN বলেছে তারা শুধু ISP যা দেখে তাই দেখত।
হ্যাকাররা ভিপিএন আক্রমণকে কীভাবে সুযোগ সাধন করতে পারে
এই ফ্লসই হ্যাকাররা এক্সপ্লয়িট করার মূল দুর্বলতা। যেহেতু ভিপিএন কানেকশনের লগ স্টোর করে না, হ্যাকারদের সেরা बेट হলো রিয়েল-টাইমে ডেটা ফ্লো নজরদারি করা এবং প্যাকেট অ্যানালাইসিস করা।
এই ট্যাকটিকে "ম্যান-ইন-দ্য-মিডল" (MITM) আক্রমণ বলা হয়। এটি হলো হ্যাকার ডেটা পাস হওয়ার সময় মনিটর করে তথ্য পাওয়া। এটি করা সহজ নয়, কিন্তু অসম্ভবও নয়। যদি হ্যাকার একটি এনক্রিপশন কী পায়, তবে সে ভিপিএন-এর প্রোটেকশন উল্টো করে প্যাকেটগুলো পাস হওয়ার সময় ঝাঁকতে পারে।
বেশ্য, এটি হ্যাকারদের ট্রাফিকের ওপর পুরো কন্ট্রোল দেয় না। HTTPS দিয়ে এনক্রিপ্ট করা যেকোনো ডেটা পড়া যাবে না, কারণ হ্যাকারের কাছে তার কী নেই। কিন্তু যা প্লেইনটেক্সটে আছে, সেটি পড়া এবং সম্ভবত এডিট করা যাবে, যা একটি সিরিয়াস গোপনীয়তা ভঙ্গ হবে।
আপনি কি আপনার ভিপিএন গোপনীয়তা নিয়ে চিন্তিত হওয়া উচিত?
এটি ভয়াবহ শুনলেও, এখনো চিন্তা করবেন না। প্যানিক করার আগে, বিবেচনা করুন আপনি কেন ভিপিএন ব্যবহার করেন বা করবেন। বেস লেভেলে, একটি হ্যাকার ভিপিএন কানেকশন মনিটর করলে শুধু যা ISP দেখে তাই দেখবে। কেউ কেউ এই ব্রিচে প্রভাবিত হবেন না; অন্যদের জন্য এটি বিশ্বাসঘাতক আঘাত।
একদিক থেকে, ধরুন আপনি জিও-ব্লক এড়াতে ভিপিএন ব্যবহার করেন। আপনি কমই ভিপিএন অন করেন, এবং যখন করেন, তখন নেটফ্লিক্সে আপনার দেশে অনুপলব্ধ শো দেখার জন্য। এই কেসে, আপনি কি মেন করবেন হ্যাকার জানলো আপনি ল্যাবিরিনথ সিরিজের নতুন সিজন দেখছেন?
যদি না, তবে আপনি আরও রক্ষা পাওয়ার ইচ্ছা নাও থাকতে পারে—যদিও কিছু লোক বলবে গোপনীয়তার যেকোনো অংশ সারেন্ডার করা কখনো সঠিক নয়!
দूसरी দিক থেকে, ভিপিএন শুধু ওভারসিজ টিভি শো देखनेের উপায় নয়। এটি ইন্টারনেট ব্রাউজ করার এবং সরকারি হস্তক্ষেপ ছাড়া বিনামূল্যে কথা বলার উপায়। এই লোকদের জন্য, তাদের গোপনীয়তা ভঙ্গ হলে সিরিয়াস насاز হতে পারে।
যদি আক্রমণে গোপনীয়তা লিক হওয়ার চিন্তা সহন করতে না পারেন, তবে অতিরিক্ত ধাপ নেওয়া উচিত আপনার রক্ষার জন্য।
অতিরিক্ত নিরাপত্তা দিয়ে আপনার গোপনীয়তা কীভাবে রক্ষা করবেন
প্রথমে, এটি বুঝতে হবে যে এই ব্রিচগুলো সাধারণ ঘটনা নয়। এছাড়া, NordVPN কেসের হ্যাকার শুধু ৫০০০+ সার্ভারের মধ্যে একটি অ্যাক্সেস করতে পেরেছিল। এর মানে অধিকাংশ সার্ভিস নিরাপদ ছিল, এবং শুধু ব্যবহারকারীদের একটি ছোট অংশ আশ্রয়ী ছিল। তাই, ভিপিএন এখনো আপনার গোপনীয়তা রক্ষার একটি উপকারী উপায়।
তবে, আপনি যদি খুব সিরিয়াসলি অনোনিমাস থাকতে চান, তবে ভিপিএন আপনার একমাত্র প্রতিরক্ষা কবচ হওয়া উচিত নয়। ভিপিএন-এ আক্রমণ দেখিয়েছে সেগুলোতে ত্রুটি আছে, কিন্তু সেটি মানে সেগুলো সম্পূর্ণ অকার্যকর নয়। আপনার গোপনীয়তা রক্ষার সেরা উপায় হলো ভিপিএন যা দেয় সেটির সাথে আরেক লেয়ার গোপনীয়তা যোগ করা। তখন আপনি সম্পূর্ণরূপে আপনার ভিপিএন সার্ভিসের ওপর নির্ভরশীল থাকবেন না।
উদাহরণস্বরূপ, আপনি আপনার ভিপিএন অন করুন, তারপর Tor ব্রাউজার ব্যবহার করে ব্রাউজ করুন। Tor ব্রাউজার Tor নেটওয়ার্কের সাথে কানেক্ট হয়, যা ট্রাফিকের জন্য ট্রিপল-এনক্রিপশন ব্যবহার করে। এই এনক্রিপশন আপনার কম্পিউটার পাঠানোর আগে লাগে, ভিপিএন-এর মতো।
যদি হ্যাকার আপনার ভিপিএন কানেকশন-এ MITM আক্রমণ করে, Tor নেটওয়ার্কের এনক্রিপশন আপনার ডেটা রক্ষা করবে। অন্যদিকে, আপনার কানেকশন Tor নেটওয়ার্কে কম্প্রোমাইজ হলে, ট্রেইল ভিপিএন-এ ফিরে যাবে। যদি ভিপিএন লগ স্টোর না করে, আপনার দিকে ফিরে যাওয়ার ট্রেইল ডেড এন্ডে পৌঁছাবে।
অতএব, দুটি লেয়ার সিকিউরিটি ব্যবহার করা আপনার গোপনীয়তা রক্ষার একটি কার্যকর উপায়। কোনো পক্ষ ব্রিচ হোক, অন্যটি স্ল্যাক কভার করবে।
ভিপিএন সঠিকভাবে কীভাবে ব্যবহার করবেন
ভিপিএন আপনার কানেকশন সিকিউর করতে সাহায্য করতে পারে, কিন্তু সেগুলো অভেদ্য নয়। যেমন আমরা এই ঘটনাগুলো থেকে দেখেছি, হ্যাকাররা ভিপিএন সার্ভার ইনফিলট্রেট করতে পারে এবং কী ব্যবহার করে MITM আক্রমণ শুরু করতে পারে। আপনি যদি আপনার গোপনীয়তা নিয়ে চিন্তিত হন, তবে ভিপিএনকে আরেক লেয়ার ডিফেন্স দিয়ে ব্যাকআপ নেওয়া উচিত। তখন, যদি এক লেয়ার পড়ে যায়, অন্যটি আপনাকে ব্যাক আপ করবে।
ভিপিএন সার্ভিসের পিছনে অগ্নিবিধ্নো হওয়া একটি সাধারণ ভিপিএন মিথ যা আপনি বিশ্বাস করবেন না, তাই জানা ভালো কী সত্য এবং কী মিথ্যা।
