

আপনি গুগলে সার্চ করলেন, কিন্তু কোনো কারণে লিংকে ক্লিক করার পর আপনি চাওয়া ফলাফল পেলেন না।
বারবার, বারবার, বারবার।
এটি ব্রাউজার রিডাইরেক্ট ভাইরাসের ফラストেশন, যা আপনাকে বিরক্ত করার পাশাপাশি আপনাকে লুটাও করার জন্য ডিজাইন করা ক্ষতিকর ম্যালওয়্যার।
আজকাল আপনাকে পিসি সিকিউরিটিতে খুব লাপরওয়াহ হতে হবে এমন একটি ভাইরাস পাওয়ার জন্য, কিন্তু এগুলো এখনো বন্য প্রাণী হিসেবে বিদ্যমান। দেখি কীভাবে আপনি এই ভাইরাসে আক্রান্ত হতে পারেন, এবং ব্রাউজার রিডাইরেক্ট ভাইরাস সরাতে কী করতে হবে।
ব্রাউজার রিডাইরেক্ট ভাইরাস কীভাবে কাজ করে
আপনি বুঝতে পারবেন আপনার ব্রাউজার ভাইরাস আছে। শুরুতেই: এটি আপনার মোজা বিরক্ত করবে। আপনার চাওয়া পেজগুলো লোড হওয়ার নিত্যনতুন অসুবিধার ওপর達到 করলে, আপনি নিকটস্থ পরীক্ষা করলে পাবেন যে যে পেজটি বারবার লোড হচ্ছে সেটিতে কিছু পরিচিত জিনিস আছে, যেমন একটি গুগল সার্চ বক্স।
URL কিছু এইভাবে হতে পারে:
- icityfind.com
- scour.com
- fastsfind.com
- amusede.in
- 1freefiledownload.com
- find-quick-results.com
- bidvertiser.com
রুটকিট, বুটকিট, এবং এমনকি ম্যালিশিয়াস ব্রাউজার এক্সটেনশন এই ভাইরাসগুলো আপনার সিস্টেমে ইনফেক্ট করার জন্য দায়ী হতে পারে, এবং তাদের একমাত্র লক্ষ্য টাকা আয় করা এবং আপনার সম্পর্কে তথ্য সংগ্রহ করা।
তারা কীভাবে টাকা আয় করে? আপনার সার্চের মাধ্যমে। মানে, স্ট্যান্ডার্ড গুগল সার্চে কয়েকটি স্পনসরড রেজাল্ট থাকে যা আপনি সিলেক্ট করেন, কিন্তু ব্রাউজার রিডাইরেক্ট ভাইরাস প্রতিটি সার্চ রেজাল্ট এবং লিংক মোনিটাইজ করে। 게다가, আপনার সম্পর্কে ডেটা সংগ্রহ করা হচ্ছে এবং পরে ব্যবহারের জন্য রেকর্ড করা হচ্ছে। এটা আপনার ওয়েবসাইট পছন্দ থেকে ব্যক্তিগত তথ্য পর্যন্ত যেকোনো কিছু হতে পারে যা আইডেন্টিটি থেফটে ব্যবহার করা যেতে পারে।
মূল কথা: আপনার ব্রাউজার রিডাইরেক্ট ভাইরাস থাকলে, আপনার কম্পিউটারের যেকোনো ব্রাউজারের সাথে কোনো ব্যক্তিগত তথ্য শেয়ার করবেন না যতক্ষণ না সেটি রিমুভ হয়।
পুনর্লিখিত হোস্টস ফাইল
উইন্ডোজ ইউজাররা হোস্টস ফাইল সম্পর্কে জানতে হয়ে—a text file stored on the C:\ drive where a list of blocked website URLs can be stored. As well as blocking URLs with the Hosts file, you can also add lines that specify what websites should appear when a particular IP address is visited. (বাংলা অনুবাদ: উইন্ডোজের C:\ ড্রাইভে সংরক্ষিত একটি টেক্সট ফাইল যেখানে ব্লক করা ওয়েবসাইট URL-এর তালিকা রাখা যায়। হোস্টস ফাইল দিয়ে URL ব্লক করার পাশাপাশি, আপনি লাইন যোগ করে নির্দিষ্ট করতে পারেন যে কোনো নির্দিষ্ট IP ঠিকানা ভিজিট করলে কোন ওয়েবসাইট দেখাবে।)
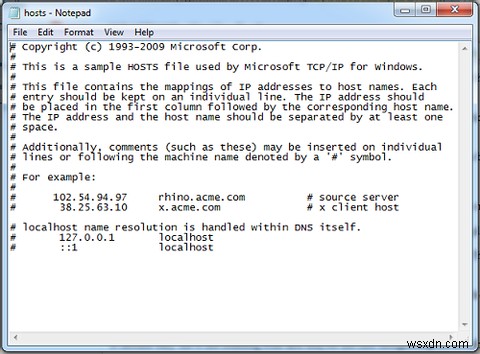
আপনাকে শুধু হোস্টস ফাইল খুঁজে বের করতে হবে (Windows\System32\Drivers\etc) এবং নোটপ্যাড দিয়ে ওপেন করুন (রাইট-ক্লিক, তারপর Open with…)। খালি জায়গায় স্ক্রোল করুন, একটি URL বা IP ঠিকানা যোগ করুন এবং হোস্টস ফাইল সেভ করুন; ঠিকানাটি এখন ব্লক করা আছে।
আপনি একই নীতি ব্যবহার করে নির্দিষ্ট ওয়েবসাইটের শর্টকাট তৈরি করতে পারেন টাইপিং সময় বাঁচাতে। ব্রাউজার রিডাইরেক্ট ভাইরাসও একই সিদ্ধান্ত ব্যবহার করে, মূল হোস্টস ফাইলটি তার নিজস্ব ডেটা দিয়ে রিরাইট বা রিপ্লেস করে দেয়। ক্রিস হফম্যানের উইন্ডোজ হোস্টস ফাইল গাইড এখান থেকে বিস্তারিত জানুন।
ব্রাউজার রিডাইরেক্ট ভাইরাস সরাতে চান? সেফ মোডে যান প্রথমে
ব্রাউজার রিডাইরেক্ট ভাইরাস রিমুভালের প্রক্রিয়া সাধারণত উইন্ডোজ XP থেকে উইন্ডোজ ৮ পর্যন্ত সব ভার্সনে একই। শুরুতে, কম্পিউটারটি সেফ মোডে রিবুট করা আবশ্যক।
উইন্ডোজ XP থেকে উইন্ডোজ ৭-এ, এটি করা হয় কম্পিউটার রিবুট করুন এবং বুট ডিস্ক সামারি স্ক্রিন আসার সাথে সাথে F8 কী বারবার ট্যাপ করুন। যদি উইন্ডোজ লোডিং স্ক্রিন আসে, তবে খুব দেরি হয়েছে, প্রক্রিয়াটি রিপিট করতে হবে। নোট করুন যে আপনি ওয়ায়ারলেস কীবোর্ড ব্যবহার করলে এখানে সাফল্য পাবেন না, তাই ইউএসবি কীবোর্ডে স্যুইচ করুন।
যখন Advanced Boot Options স্ক্রিন আসে, কীবোর্ডের অ্যারো কী দিয়ে دوم অপশন, Safe Mode with Networking সিলেক্ট করুন এবং Enter ট্যাপ করুন।
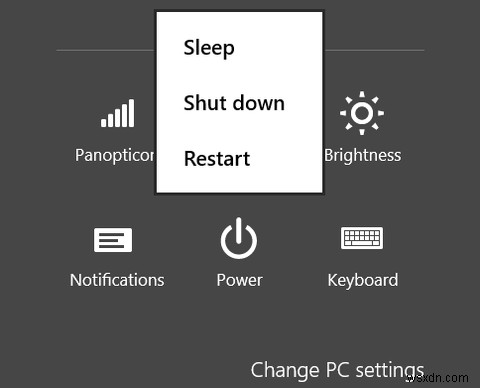
উইন্ডোজ ৮ ইউজাররা Settings এবং Power-এ যেতে পারেন। Shift কী ধরে রাখুন অন্য কিছু করার আগে, তারপর Restart সিলেক্ট করুন, শিফট কী ধরে রাখুন। রিস্টার্ট মেনু আসলে Troubleshoot ক্লিক করুন, তারপর Advanced options, এবং সেখান থেকে Startup Settings বেছে নিন, তারপর Restart। সุดান্তে, কীবোর্ডে ৫ টিপুন Enable Safe Mode with Networking করার জন্য, যা উইন্ডোজকে নেটওয়ার্কিংসহ সেফ মোডে স্টার্ট করবে।
আপনার প্রক্সি সেটিংস চেক করুন
এরপর, আপনার সিস্টেমের প্রক্সি সেটিংস চেক করুন। ব্রাউজার রিডাইরেক্ট ভাইরাস একটি রিমোট সার্ভার ব্যবহার করতে পারে যা আপনার সাধারণ ইন্টারনেট কানেকশন থেকে আলাদা। এটি ডিজেবল করলে আপনি ভাইরাস রিমুভের দিকে বড় এক ধাপ এগিয়ে যাবেন।
Control Panel-এ Internet Options খুলুন। উইন্ডোজ ৮-এ, "internet options" টাইপ করলে দ্রুত লঞ্চ হবে। Connections ট্যাবে ক্লিক করুন এবং LAN Settings খুঁজুন। আপনি সম্ভবত দেখবেন Proxy Server অপশনটি চেক করা আছে, ঠিকানা থাকে বা নাও থাকতে পারে। চেক বক্স ক্লিয়ার করুন এবং বরং Automatically detect settings সিলেক্ট করুন, তারপর OK-এ ক্লিক করুন কনফার্ম ও এক্সিট করতে।
আপনার ব্রাউজারগুলো ম্যানেজ করুন
এই পর্যায়ে এখনও স্পষ্ট নয় যে ব্রাউজার রিডাইরেক্ট ভাইরাস কোথা থেকে এসেছে, এবং রিমুভাল টুলসের রিপোর্ট না পাওয়া পর্যন্ত এটাও স্পষ্ট হবে না। তাই, আপনার ব্রাউজার থেকে অ্যাড-অন, এক্সটেনশন, এবং টুলবার রিমুভ করা এবং হোম পেজ রিসেট করা পরামর্শদায়ক।
এটি হলে, CCleaner-র একটি কপি ডাউনলোড ও ইনস্টল করুন (যদিও ব্লোটওয়্যার যেমন গুগল টুলবার ইনস্টল করার চেষ্টা থেকে সতর্ক থাকুন) এবং এটি ব্যবহার করে আপনার কম্পিউটার টেম্পোরারি ইন্টারনেট ফাইলসে জাঙ্ক ডেটা স্ক্যান করুন। Cleaner ট্যাব সিলেক্ট করুন, তারপর Windows এর অধীনে ইন্টারনেট এক্সপ্লোরারের সব অপশন চেক করুন এবং Applications ভিউতে অন্যান্য ব্রাউজারের জন্য একই করতে পারেন। Run Cleaner-এ ক্লিক করুন, এবং পূরণ হওয়া পর্যন্ত অপেক্ষা করুন।
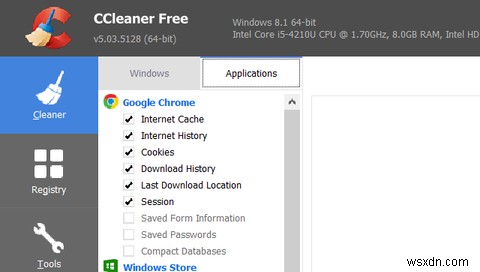
সব কিছু ক্লিন আপ হলে (CCleaner ব্যবহার গাইড দেখুন আরও অপশন বুঝতে) এবং পরবর্তী সেকশনে যান।
ব্রাউজার রিডাইরেক্ট ভাইরাস সরাতে ৩টি শীর্ষ টুল
ব্রাউজার রিডাইরেক্ট ভাইরাসের বিরুদ্ধে ব্যবহার করার জন্য বর্তমানে বেশ কিছু টুল উপলব্ধ। কিছু এক্সপার্ট সবগুলো রান করার পরামর্শ দেন, কখনও ক্রমানুসারে, অন্যদের শুধু কয়েকটি রান করার পরামর্শ দেন।
সর্বোত্তম পথ হলো কাস্পারস্কির রুটকিট রিমুভার, TDSSKiller ডাউনলোড ও রান করা, তারপর বিশ্বস্ত Malwarebytes। অতিরিক্ত চেকের জন্য HitmanPro ব্যবহার করুন।
Kaspersky TDSSKiller
এই ইউটিলিটি ইনস্টলেশন আপেক্ষা করে না, সেকেন্ডে tdsskiller.exe ফাইল ডাবল-ক্লিক করুন তারপর Change Parameters বাটনে ক্লিক করুন। ফলস্বরূপ স্ক্রিনে Detect TDLFS file system ইনেবল করুন, এবং OK-এ ক্লিক করুন প্রসিড করতে; এরপর Start Scan-এ ক্লিক করুন। hoàn thành হলে, যদি হুমকি পাওয়া যায় একটি সামারি পেজ দেখাবে, কিছু রিকমেন্ডেড অ্যাকশনসহ। Continue-এ ক্লিক করুন এই অ্যাকশনস্বীকার করতে এবং TDSSKiller-কে ভাইরাসগুলো হ্যান্ডেল করতে দিন। সম্পূর্ণ রিমুভালের জন্য রিবুট লাগবে, তাই মনে রাখবেন কারণ আপনাকে আবার সেফ মোড উইথ নেটওয়ার্কিং-এ বুট করতে হবে (উপরোক্ত পদ্ধতিতে) আগে যেতে পারার জন্য।
MalwareBytes' Anti-Malware Free
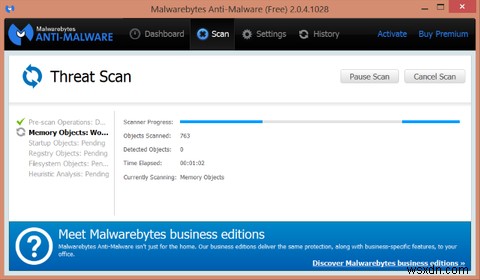
এটি ইনস্টল হওয়ার সাথে সাথে অটোমেটিক্যালি রান করবে, এবং একটি মেসেজ দেখাবে আপডেট করার পরামর্শ দিয়ে। Fix Now-এ ক্লিক করুন ফাস্ট স্ক্যান রান করতে। যখন এটি সম্পূর্ণ হবে (সফটওয়্যার আপডেট বাটন ক্লিক করার জন্য বলতে পারে) আপনাকে একটি স্ক্রিন দেখাবে যা হুমকিগুলো লিস্ট করবে। Quarantine All-এ ক্লিক করুন, তারপর Apply Actions।
HitmanPro
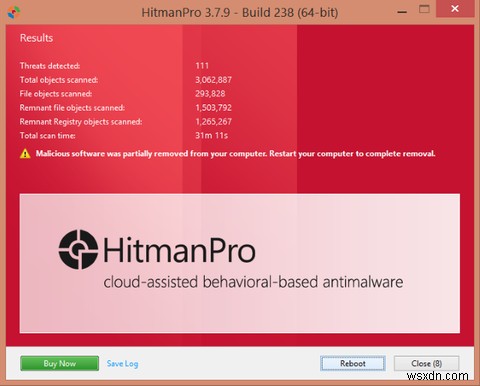
ইনস্টলেশনের পর (এক-বারের রান অপশন, ইনস্টলেশন ছাড়াও উপলব্ধ), HitmanPro আপনার কম্পিউটার স্ক্যান করবে জিদ्दी রুটকিট, ম্যালওয়্যার এবং সংশ্লিষ্ট ফাইলদের জন্য। ফাইলগুলো আবিষ্কার হলে ডিসপ্লে হবে, এবং স্ক্যান কমপ্লিট হলে Next-এ ক্লিক করুন সেগুলো রিমুভ করতে। আপনাকে Activate free license-এ ক্লিক করতে হবে HitmanPro-এর ফ্রি ৩০ দিনের ট্রায়াল পাওয়ার জন্য, যদি না আপনি কেনার প্ল্যান করেন।
এই স্ক্যানগুলো কমপ্লিট হলে, আপনার সাধারণ ভাইরাস স্ক্যানিং সফটওয়্যার দিয়ে শেষ করুন, যা হতে পারে ফ্রি অ্যান্টি-ভাইরাস/অ্যান্টি-ম্যালওয়্যার ইউটিলিটি যেমন Avira, AVG বা Kaspersky, বা প্রিমিয়াম স্যুট যেমন BitDefender Internet Security।
শেষে, আপনার ব্রাউজার রিসেট করুন
আপনার স্ক্যানগুলো কমপ্লিট হলে, এবং রিমুভাল টুলসের কাজ হয়ে গেলে, একটি চূড়ান্ত ধাপ বাকি। হুমকির অবশেষে চিহ্ন সরাতে, আপনাকে আপনার ব্রাউজার রিসেট করতে হবে। আপনি কোন ব্রাউজার ব্যবহার করছেন তার ওপর নির্ভর করে এটি ভিন্ন হবে।
- Internet Explorer: Settings বাটনে ক্লিক করুন, তারপর Internet Options > Advanced, যেখানে রিসেট বাটন পাবেন। নিশ্চিত করুন Delete personal settings সিলেক্ট করা আছে Reset-এ ক্লিক করার আগে, তারপর প্রক্রিয়া শেষ হলে Close-এ ক্লিক করুন এবং ব্রাউজার রিস্টার্ট করুন।
- Mozilla Firefox: Menu > Help > Troubleshooting Information খুলুন, যেখানে Reset Firefox… বাটন পাবেন। এটিতে ক্লিক করুন এবং কনফার্ম করুন ব্রাউজার রিসেট করতে।
- Google Chrome: হ্যামবার্গার মেনুতে Settings বেছে নিন বা অ্যাড্রেস বারে chrome://settings URL লিখুন। এখান থেকে Show advanced settings…-এ ক্লিক করুন এবং নিচে স্ক্রোল করুন Reset settings বাটন পাওয়া পর্যন্ত। এটিতে ক্লিক করুন, তারপর পরের বক্সে কনফার্ম করুন ব্রাউজার রিসেট করতে।
এখন কাজ শেষ, অনলাইনে নিরাপদে থাকার পালা। ব্রাউজার রিডাইরেক্ট ভাইরাস শিথিল সিকিউরিটি এটিটিউড থেকে এসেছে, তাই আমাদের গাইড অনুসরণ করুন কীভাবে ভাইরাস পাবেন না, আপনার ব্রাউজার আপ টু ডেট রাখুন, এবং সবচেয়ে গুরুত্বপূর্ণ, নিয়মিত অপারেটিং সিস্টেম সিকিউরিটি আপডেট চেক করুন লুপহোল ও ভালনারেবিলিটি ফিক্স করার জন্য।
আপনার ব্রাউজার রিডাইরেক্ট ভাইরাস এখন সরানো উচিত, এবং আপনাকে এখন ম্যালওয়্যারের অসুবিধা ছাড়া জীবন চালিয়ে যেতে পারা উচিত। নিচে কমেন্টে জানান আপনার কোনো প্রশ্ন থাকলে।
ফিচারড ইমেজ ক্রেডিট: URL Phishing via Shutterstock
