

অ্যাডভান্সড পারসিস্টেন্ট থ্রেট (APT) কী?
একটি অ্যাডভান্সড পারসিস্টেন্ট থ্রেট (APT) হলো একটি গোপন, জটিল, এবং দীর্ঘমেয়াদী সাইবার আক্রমণ যা সংবেদনশীল ডেটা চুরি বা প্রয়োজনীয় সরকারি, আর্থিক, বা পাওয়ার গ্রিড অপারেশন ব্যাঘাত করার লক্ষ্য রাখে। এই আক্রমণগুলো দীর্ঘকাল অদৃশ্য থাকতে পারে, হ্যাকাররা রুটকিট এবং স্টেগানোগ্রাফির মতো টুল ও পদ্ধতি ব্যবহার করে তাদের উপস্থিতি লুকিয়ে রাখে এবং দূষ্ট কার্যকলাপ চালিয়ে যায়।
সাধারণ APT টার্গেটgewone হয় সরকারি এজেন্সি, ব্যবসা, এবং গবেষক। সাধারণত লক্ষ্য করা সংস্থাগুলো এবং কারণগুলো নিচে দেওয়া হলো:
- সরকারে শ্রেণীবদ্ধ তথ্য, সৈনিক গোপনীয়তা, বা রাজনৈতিক গুপ্ততথ্য থাকতে পারে যা আক্রমণকারী কৌশলগত সুবিধা নেওয়া বা প্রভাব ফেলতে ব্যবহার করতে পারে।
- এনার্জি, জল, ট্রানজিট, এবং টেলিকমিউনিকেশনের মতো ক্রিটিক্যাল инফ্রাস্ট্রাকচার ব্যাঘাত করা যেতে পারে सौদাবাজির ক্ষমতা পাওয়ার জন্য বা শুধু তহলতা মচানোর জন্য।
- বড় কর্পোরেশনের বौদ্ধিক সম্পত্তি বা প্রপ্রাইটারি ডেটা থাকতে পারে যা আক্রমণকারী প্রতিযোগিতামূলক সুবিধা নেওয়া বা র্যানসম মांगার জন্য ব্যবহার করতে পারে।
- আর্থিক প্রতিষ্ঠান অ্যাকাউন্ট হোল্ডারের ডেটা এবং রেকর্ড সংরক্ষণ করে যা হ্যাকাররা আর্থিক জালিয়াতি বা পরিচয় চুরি করতে লিভারেজ করতে পারে।
- গবেষণা গোষ্ঠী কাটিং-এজ টেকনোলজি তৈরি করে এবং বৈজ্ঞানিক অগ্রগতি করে যা APT আক্রমণকারী তাদের — বা তাদের দেশের — লাভের জন্য চুরি করতে পারে।
অ্যাডভান্সড পারসিস্টেন্ট থ্রেট সাধারণত ব্যক্তিগত ব্যবহারকারীদের টার্গেট করে না। যাই হোক, আপনি এখনও প্রভাবিত হতে পারেন যদি ব্যাঘাতগুলি ব্যাপক সার্ভিস আউটেজ, অর্থনৈতিক অস্থিরতা, বা ব্যক্তিগত ডেটা এক্সপোজারের দিকে নিয়ে যায়।
APT আক্রমণের পেছনে সাধারণত কারা থাকে?
সাধারণত সরকার, রাজ্য-প্রায়োজিত গোষ্ঠী, হ্যাক্টিভিস্ট, বা অন্যান্য ভালো ফান্ডেড অপরাধ সংগঠন APT-এর পেছনে থাকে। এই আক্রমণগুলো ব্যাপক সংস্থান, বিশেষজ্ঞতা, এবং ধারাবাহিক প্রচেষ্টা আহ্বান করে, তাই এগুলো সাধারণ হ্যাকার বা ছোট সাইবার অপরাধীদের দ্বারা চালানো সাধারণত অযৌক্তিক।
অ্যাডভান্সড পারসিস্টেন্ট থ্রেট লাইফসাইকেল
অ্যাডভান্সড পারসিস্টেন্ট থ্রেট লাইফসাইকেল شامل করে একজন আক্রমণকারী একটি সংস্থার নেটওয়ার্কে অ্যাক্সেস পায় (ইনফিল্ট্রেশন), নেটওয়ার্কে ল্যাটারালি ಚলে অন্য কানেক্টেড ডিভাইস এবং সিস্টেম সংক্রামিত করে (এক্সপ্যানশন), এবং চুরি করা ডেটা তাদের নিয়ন্ত্রণাধীন একটি লোকেশনে রাউট করে (এক্সফিল্ট্রেশন)।
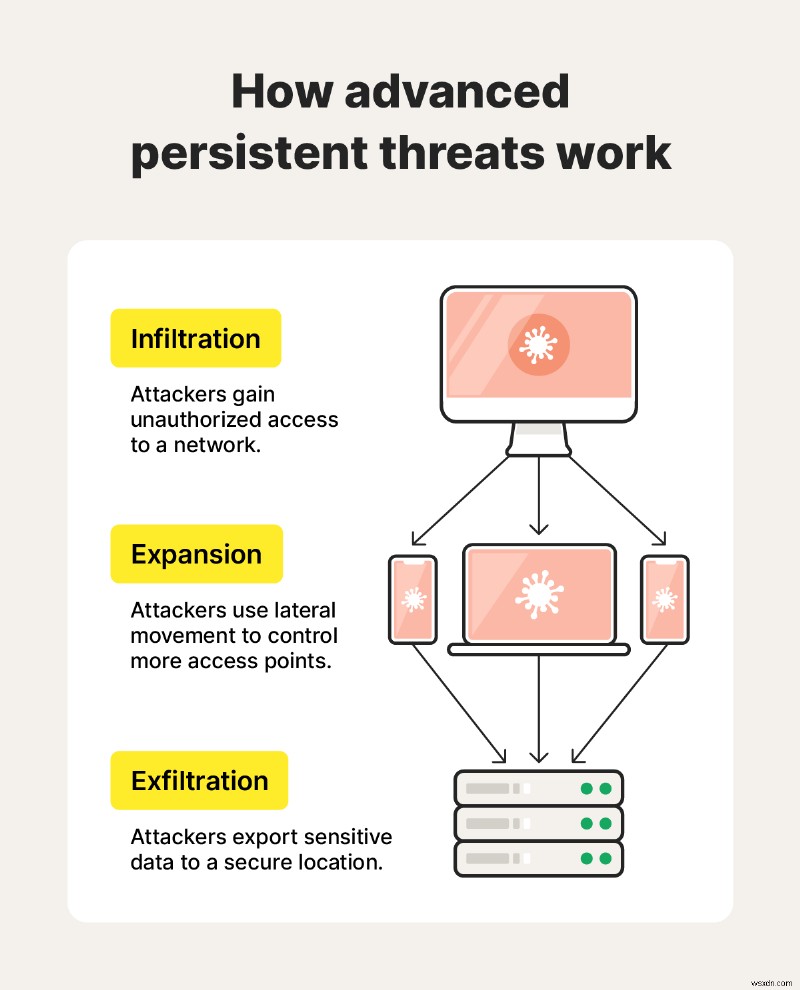
অ্যাডভান্সড পারসিস্টেন্ট থ্রেট কীভাবে কাজ করে তা দেখানো একটি ডায়াগ্রাম।
APT লাইফসাইকেলের বিভিন্ন ধাপের আরও ডিটেলস নিচে:
১. ইনফিল্ট্রেশন (ঘুষপেঠ)
ইনফিল্ট্রেশন হলো একটি APT আক্রমণের প্রাথমিক পর্যায়। আক্রমণকারীদের একটি বিশেষ দল টার্গেট সিলেক্ট করে, সবচেয়ে কার্যকর টুল এবং কৌশল নির্ধারণের জন্য গভীর গবেষণা করে, এবং টার্গেটের নেটওয়ার্কে অননুমোদিত অ্যাক্সেস পায়। প্রায়শই এতে স্পাইওয়্যার, সোশ্যাল ইঞ্জিনিয়ারিং, ড্রাইভ-বাই ডাউনলোড, SQL ইনজেকশন, বা স্পিয়ার ফিশিং জড়িত থাকে।
একবার তারা ভেতর প্রবেশ করলে, তারা একটি ফুটহোল্ড স্থাপন করতে পারে, যা এক্সপ্যানশনের পথ প্রশস্ত করে।
২. এক্সপ্যানশন (বিস্তার)
ইনফিল্ট্রেশনের পর, হ্যাকাররা তাদের আক্রমণ বিস্তার করে এবং আপহৃত নেটওয়ার্কে ল্যাটারাল মুভমেন্টের মাধ্যমে আরও গভীরে ঢুকে। এই প্রক্রিয়ায়, আক্রমণকারী অন্যান্য নেটওয়ার্ক ডিভাইস, সিস্টেম, এবং সার্ভার আপহরণ করে, প্রায়শই যারобе "ব্যাকডোর" — বা লুকানো অ্যাক্সেস পয়েন্ট — তৈরি করে যেতে থাকে।
একাধিক নেটওয়ার্ক কানেকশন পয়েন্টে নিয়ন্ত্রণ পাওয়ার সাথে, আক্রমণকারী লুকানো মেকানিজম ইনস্টল করে "পারসিস্টেন্স" স্থাপন করতে পারে যাতে অ্যাক্সেস বজায় রাখা যায় এবং ইচ্ছামতো পুনরায় প্রবেশ করা যায়, যা সিকিউরিটি টিমের জন্য সনাক্ত ও উন্নমূলন কঠিন করে তোলে।
তারা কিলগার বা পাস-দ-হ্যাশ আক্রমণের মাধ্যমে অ্যাডমিনিস্ট্রেটর শংসাপত্র চুরি করতে পারে যাতে অস্বাভাবিক নেটওয়ার্ক এক্টিভিটি সৃষ্টি না করেই সীমাবদ্ধ ডেটা এবং রিসোর্সে অ্যাক্সেস পাওয়া যায়।
৩. এক্সফিল্ট্রেশন (ডেটা বাহিরಗমন)
এক্সফিল্ট্রেশনের সময়, আক্রমণকারী এনক্রিপ্টেড ডেটা তাদের নিয়ন্ত্রণাধীন একটি লোকেশনে ট্রান্সফার করে।
প্রায়শই তারা একটি "লো অ্যান্ড স্লো" (low and slow) পদ্ধতি গ্রহণ করে সময়ের সাথে সাথে ছোট ছোট পরিমাণে ডেটা এক্সফিল্ট্রেট করতে। এটি বড়, হঠাৎ আউটবাউন্ড ট্রাফিক স্পাইক খুঁজে বের করার ডিটেকশন সিস্টেমের নজর থেকে বাঁচতে সাহায্য করে। তারা কভার্ট চ্যানেল — এনক্রিপ্টেড নেটওয়ার্ক পाथওয়ে — প্রতিষ্ঠা করেও তাদের অবৈধ কার্যকলাপ লুকাতে পারে যা ট্রানজিট-এ ডেটা অস্পষ্ট করে।
এক্সফিল্ট্রেশনের সময় তাদের ফুটহোল্ড বজায় রাখতে এবং সনাক্ত হওয়া থেকে বাঁচতে, আক্রমণকারী কখনও কখনও স্টেগানোগ্রাফি (অসাধারণ ফাইলের মধ্যে চুরি করা ডেটা লুকানোর জন্য), অফ-পিক আওয়ারে ট্রান্সফার শিডিউল করা, বা ডিনায়েল অফ সার্ভিস (DoS) বা ডিস্ট্রিবিউটেড ডিনায়েল অফ সার্ভিস (DDoS) আক্রমণ একটি স্মোকস্ক্রিন হিসেবে চালু করে নেটওয়ার্ক এবং সিকিউরিটি টিমকে অভিভূত করার মতো কৌশল নিয়োগ করে।
অ্যাডভান্সড পারসিস্টেন্ট থ্রেটের বৈশিষ্ট্য
APT গোপনীয়তা এবং এভেশন টেকনিক, ল্যাটারাল মুভমেন্ট, কাটিং-এজ ম্যালওয়্যার, এবং লো-অ্যান্ড-স্লো পদ্ধতি ব্যবহার করে ডেটা এক্সফিল্ট্রেট করে সনাক্ত হওয়া ছাড়া।
তবে, আক্রমণের প্রাপক দিক থেকে আপনি যা দেখবেন সেটি নয়। পরিবর্তে, আপনি সম্ভবত সতর্কসূচক লক্ষণগুলো লক্ষ্য করবেন যেন:
- অস্বাভাবিক অ্যাকাউন্ট এক্টিভিটি: আপনি অস্বাভাবিক অ্যাকাউন্ট এক্টিভিটি লক্ষ্য করতে পারেন, যেমন অপরিচিত লোকেশন থেকে লগইন বা অসামান্য সময়ে।
- নতুন অ্যাডমিন অ্যাকাউন্ট: APT আক্রমণকারী আরও অ্যাক্সেস পাওয়ার জন্য কম মনিটরিংয়ের সাথে সম্পূর্ণ নতুন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট তৈরি করতে পারে।
- নেটওয়ার্ক স্লোডাউন: যদি আক্রমণকারী হ্যাস্টি হয়ে বড় পরিমাণে চুরি করা ডেটা ট্রান্সফার করে, তবে তারা উল্লেখযোগ্য ব্যান্ডউইথ খরচ করতে পারে এবং ইন্টারনেট স্লো করতে পারে।
- ডেটা ব্যবহার স্পাইক: আউটবাউন্ড নেটওয়ার্ক ট্রাফিকে হঠাৎ বা পুনরাবৃত্ত স্পাইক, বিশেষ করে অফ-পিক আওয়ারে, ইঙ্গিত দিতে পারে কেউ বড় আকারে তথ্য এক্সফিল্ট্রেট করছে।
- অপরিচিত ফাইল: আক্রমণকারী প্রায়শই আপহৃত ডিভাইসে ম্যালওয়্যার ইনস্টল করে, তাই আপনি আপনার ডিভাইসে অপরিচিত ফাইল বা অ্যাপ্লিকেশন খুঁজে পেতে পারেন। আপনি ডিভাইস পারফরম্যান্স সমস্যাও মুখোমুখি হতে পারেন, ইনফেকশনের একটি সাইড ইফেক্ট।
- ডিজেবলড সিকিউরিটি টুল: রাডারের নিচে থাকতে, আক্রমণকারী কখনও কখনও অ্যান্টিভাইরাস সফ্টওয়্যার, ফায়ারওয়াল, বা ইনট্রুশন ডিটেকশন সিস্টেম ডিজেবল করে দেন যাতে নীরবে কাজ করতে পারেন।
অ্যাডভান্সড পারসিস্টেন্ট থ্রেটের উদাহরণ
পরিচিত APT আক্রমণগুলোর মধ্যে কিছু সাধারণ থ্রেড রয়েছে — সেগুলো প্রায়শই রাজ্য-প্রায়োজিত, কাস্টম ম্যালওয়্যার বা ফিশিং ব্যবহার করে, এবং রাজনৈতিক লাভের জন্য তথ্য চুরি বা ক্রিটিক্যাল ইনফ্রাস্ট্রাকচার ব্যাঘাত করার লক্ষ্য রাখে। কিছু উদাহরণ:
১. Goblin Panda
Goblin Panda একটি চাইনিজ সাইবার জাসুসি গোষ্ঠী যারা основном দক্ষিণ-পূর্ব এশীয় দেশগুলো, বিশেষ করে ভিয়েতনামকে টার্গেট করে। ২০১৪ সালে ভূমি বিতর্কের মাঝপথে কার্যকলাপ বেড়ে যায় এবং প্রধানত ভিয়েতনামী সরকার, প্রতিরক্ষা, এবং এনার্জি সেক্টরকে প্রভাবিত করেছে।
২. Fancy Bear
Fancy Bear একটি রাশিয়ান গোষ্ঠী যাকে ব্যাপকভাবে রাশিয়ান मिलিটারি ইন্টেলিজেন্স (GRU)-এর সাথে জড়িত মনে করা হয়। এটি স্পুফড সাইট তৈরি করার, ক্রেডেনশিয়াল-হারভেস্টিং ক্যাম্পেইন চালানোর, এবং সংবেদনশীল তথ্য সংগ্রহের জন্য ম্যালওয়্যার ডিপ্লয় করার জন্য পরিচিত। আজ পর্যন্ত এটি głównie মার্কিন যুক্তরাষ্ট্র এবং পশ্চিম ইউরোপের সরকার, এয়ারোস্পেস, প্রতিরক্ষা, এবং এনার্জি সেক্টরকে টার্গেট করেছে।
৩. Cozy Bear
Cozy Bear একটি অন্য রাজ্য-প্রায়োজিত রাশিয়ান হ্যাকিং গোষ্ঠী, যাকে জবাবদিহি রাশিয়ান ফরেন ইন্টেলিজেন্স সার্ভিস (SVR)-এর সাথে জড়িত মনে করা হয়। Fancy Bear-এর মতো, এই APT রাশিয়ান স্বার্থের সাথে ঘনিষ্ঠভাবে জড়িত। যাই হোক, Cozy Bear গভর্ণমেন্ট, ক্রিটিক্যাল ইনফ্রাস্ট্রাকচার, কর্পোরেশন, এবং সাপ্লাই চেনকে টার্গেট করার জন্য বিবর্তিত হয়েছে, প্রায়শই জিরো-ডে ভালনারেবিলিটি এক্সপ্লয়েট করে গোপন অ্যাক্সেস বজায় রাখতে।
২০১৫ সালে, Cozy Bear ডেমোক্র্যাটিক ন্যাশনাল কনভেনশনে বাঁচ করে, মাসের পর মাস অদৃশ্য থাকার মাধ্যমে অ্যাক্সেস বজায় রাখে। Fancy Bear ২০১৬ সালে আরও স্পষ্টভাবে অতিকার করে। 시নিয়র জাস্টিস ডিপার্টমেন্ট অফিসিয়াল অনুযায়ী, এই অপারেশনগুলো রাশিয়ান সরকারের সর্বোচ্চ স্তরে অনুমোদিত ছিল।
৪. OceanLotus
OceanLotus, যাকে Ocean Buffalo-ও বলা হয়, ভিয়েতনাম থেকে একটি অ্যাডভান্সড পারসিস্টেন্ট থ্রেট গোষ্ঠী। তারা কনসিউমার গুডস কোম্পানি, ম্যানুফ্যাকচারিং ফার্ম, হসপিটালিটি সংস্থা, এবং রাজনৈতিক মতবাদী, সাংবাদিক, এবং অ্যাক্টিভিস্টকে টার্গেট করে기로 পরিচিত — বিশেষ করে দক্ষিণ-পূর্ব এশিয়ায়। OceanLotus সাধারণত সোশ্যাল ইঞ্জিনিয়ারিং, ওয়াটারিং হোল আক্রমণ, এবং কাস্টম ম্যালওয়্যার ব্যবহার করে প্রাইভেট নেটওয়ার্কে ঘুসে।
২০২০ সালে, সাইবার সিকিউরিটি গবেষকরা প্রমাণ উন্মোচন করেছিল যে Ocean Buffalo চাইনা-এর মিনিস্ট্রি অফ ইমারজেন্সি ম্যানেজমেন্ট এবং উহান প্রোভিন্সিয়াল গভর্নমেন্টে ইনফিল্ট্রেট করছে COVID-19 সম্পর্কে ইন্টেলিজেন্স সংগ্রহের জন্য।
৫. Elfin Team
Elfin Team একটি ইরানীয় APT গোষ্ঠী যা গভর্ণমেন্ট, কর্পোরেশন, এবং ইঞ্জিনিয়ারিং, ম্যানুফ্যাকচারিং, এয়ারোস্পেস, এবং এনার্জি গবেষণায় জড়িত গোষ্ঠীকে আক্রমণ করে। তাদের এক্সপ্লয়েন্ট সৌদি আরব, মার্কিন যুক্তরাষ্ট্র, এবং অন্যান্য দেশকে প্রভাবিত করেছে। মনে করা হয় কিছু টার্গেট ভবিষ্যতের সাপ্লাই চেন আক্রমণের জন্য প্রস্তুত করার জন্য নির্বাচিত হয়েছিল।
২০১৯ সালে, Elfin Team সৌদি আরবের কেমিকেল সেক্টরে একটি WinRAR ভালনারেবিলিটি দিয়ে ইনফিল্ট্রেট করার চেষ্টা করেছিল। এতে তাদের ম্যালিশিয়াস প্রোগ্রাম এক্সিকিউট করতে সক্ষম হতো, সম্ভবত সংস্থার ক্রিটিক্যাল সিস্টেম আপহরণ করতে পারত।
৬. Titan Rain
Titan Rain ছিল চাইনিজ রাজ্য-প্রায়োজিত আক্রমণের একটি সিরিজ মার্কিন যুক্তরাষ্ট্র এবং UK সরকারি এজেন্সির ওপর ২০০০-এর দশকের世纪初তে। Titan Rain-এর এক্সপ্লয়েন্ট সম্পর্কে বিশ্বস্ত স্পেসিফিক্স কম। যাই হোক, জানা যায় আক্রমণকারীগণ, যারা কমপক্ষে ২০০৩から সক্রিয়, সফলভাবে মার্কিন স্টেট ডিপার্টমেন্ট, ডিপার্টমেন্ট অফ হোমল্যান্ড সিকিউরিটি, এবং UK-এর মিনিস্ট্রি অফ ডিফেন্স এবং ফরেন অফিসে বাঁচ করেছিল।
৭. Helix Kitten
Helix Kitten মনে করা হয় একটি ইরান-বেসড অ্যাডভান্সড পারসিস্টেন্ট থ্রেট গোষ্ঠী যা এয়ারোস্পেস, গভর্ণমেন্ট, এনার্জি, ফাইন্যানশিয়াল, টেলিকমিউনিকেশন, এবং বিজনেস সেক্টরকে বাহরাইন এবং কুয়েতের মতো দেশগুলোর টার্গেট করে। এই গোষ্ঠী তার টার্গেটগুলো সতর্কতার সাথে গবেষণা করে ইরানীয় রাষ্ট্রীয় ইন্টেলিজেন্স অপারেশন সাপোর্ট করার জন্য স্পিয়ার ফিশিং আক্রমণ এক্সিকিউট করার জন্য পরিচিত।
২০১৮ সালে, একটি সাইবার সিকিউরিটি কোম্পানি খুঁজে পেয়েছিল যে Helix Kitten একটি টেলিকমিউনিকেশন কোম্পানিকে টার্গেট করছে ইন্টেলিজেন্স উদ্দেশ্যে বড় পরিমাণে ডেটা সংগ্রহের জন্য। আক্রমণকারীদের লক্ষ্য ছিল সংবেদনশীল যোগাযোগ ইন্টারসেপ্ট করা, ইনফরমেশন এক্সফিল্ট্রেট করা, এবং সম্ভবত অতিরিক্ত ম্যালওয়্যার ডিপ্লয় করা তাদের অ্যাক্সেস বাড়াতে।
৮. Equation Group
Equation Group একটি অ্যাডভান্সড পারসিস্টেন্ট থ্রেট গোষ্ঠী যাকে মার্কিন যুক্তরাষ্ট্রের ন্যাশনাল সিকিউরিটি এজেন্সি (NSA)-এর সাথে লিংক করা মনে করা হয়। ২০০০-এর দশকের世纪初 থেকে সক্রিয়, তারা আফ্রিকা, এশিয়া, ইউরোপ, এবং মিডল 이স্ট জুড়ে গভর্ণমেন্ট, মিলিটারি, এবং ক্রিটিক্যাল ইনফ্রাস্ট্রাকচার সংস্থাকে টার্গেট করেছে।
২০০৯ সালে, গোষ্ঠী কখনো সাইন্স কনফারেন্সে অংশগ্রহণকারীদের ইনফেক্টেড CD-ROM বিতরণ করেছিল বলে রিপোর্ট করা হয়, অজানা ভালনারেবিলিটি এক্সপ্লয়েট করার জন্য ডিজাইন করা ট্রোজান এম্বেড করে। কমপক্ষে একটি কেসে, ম্যালওয়্যার DoubleFantasy ব্যাকডোর ইনস্টল করেছিল, সম্ভবত আক্রমণকারীদের কার্যকলাপ মনিটর এবং সংবেদনশীল গবেষণা চুরি করতে স্থায়ী অ্যাক্সেস দিয়েছিল।
অ্যাডভান্সড পারসিস্টেন্ট থ্রেট প্রতিরোধ
APT-র বিপক্ষে প্রতিরক্ষার সবচেয়ে কার্যকর উপায় হলো ফিশিং এবং সোশ্যাল ইঞ্জিনিয়ারিং-এর মতো ইনফিল্ট্রেশন কৌশলে না ফসা, সিকিউরিটি মেজার বাড়ানো, সফ্টওয়্যার আপডেট রাখা, এবং সাইবার সিকিউরিটি টুলসের বিনিয়োগ করা।
প্রতিরোধ আপনার জন্য কেমন দেখাতে পারে সেটির একটি নজর:
- ফিশিং আক্রমণের জন্য চোখে রাখুন: পোটেনশিয়াল হুমকি চেনার উপায় জানুন যাতে ফিশিং লিংকে ক্লিক করে আক্রমণকারী আপনার নেটওয়ার্কে ইনফিল্ট্রেট করতে না পারে। আপনি যদি না বলতে পারেন একটি মেসেজ বৈধ কিনা, তবে AI-চালিত সহকারী যেমন Norton Genie-র মাধ্যমে এটি চালিয়ে রেড ফ্ল্যাগ অ্যাসেস করুন ইন্টারঅ্যাক্ট করার আগে।
- সোশ্যাল ইঞ্জিনিয়ারিং চেনা শিখুন: সোশ্যাল ইঞ্জিনিয়ারিং চেষ্টা জলদি সনাক্ত করা একটি অ্যাডভান্সড পারসিস্টেন্ট থ্রেটের ইনফিল্ট্রেশন ফেজ ব্যাঘাত করতে পারে।
- শক্তিশালী পাসওয়ার্ড সেট করুন: শক্তিশালী এবং অনন্য পাসওয়ার্ড তৈরি করুন যাতে আক্রমণকারীদের সীমাবদ্ধ ডেটা অ্যাক্সেস এবং নেটওয়ার্কের মধ্যে ল্যাটারাল মুভমেন্ট করা কঠিন হয়।
- বায়োমেট্রিক আইডেন্টিফিকেশন সক্ষম করুন: আপনার চেহারা, আইরিস, বা আঙ্গুলের ছাপ ব্যবহার করুন সংবেদনশীল ডেটা অ্যাক্সেস করার জন্য; APT আক্রমণকারীদের অননুমোদিত অ্যাক্সেস পাওয়া কঠিন হবে, কারণ শারীরিক বৈশিষ্ট্য অনুলিপি করা কঠিন।
- আপনার সফ্টওয়্যার আপডেট রাখুন: সফ্টওয়্যার আপডেট প্রায়শই পরিচিত ভালনারেবিলিটি প্যাচ করে, আক্রমণকারীদের এক্সপ্লয়েট করার এন্ট্রি পয়েন্ট লিমিট করে।
- VPN ব্যবহার করুন: একটি ভার্চুয়াল প্রাইভেট নেটওয়ার্ক (VPN) আপনাকে এবং আপনার ইন্টারনেট এক্টিভিটিকে চোখের মানুষের কাছে কম দৃশ্যমান করতে সাহায্য করতে পারে। এটি ট্রানজিট-এ সংবেদনশীল ডেটা আক্রমণকারীদের ইন্টারসেপ্ট করার থেকে রক্ষা করতে সাহায্য করতে পারে।
- অ্যান্টিভাইরাস ইনস্টল করুন: অ্যান্টিভাইরাস সফ্টওয়্যার APT আক্রমণের সময় ইনস্টল হওয়া ম্যালওয়্যার থেকে রক্ষা, সনাক্ত, এবং অপসারণ করতে সাহায্য করতে পারে। শুধু মনে রাখবেন এটি সব অ্যাডভান্সড পারসিস্টেন্ট থ্রেট ধরতে পারে না যদি তারা নতুন বা কাস্টম টেকনোলজি ব্যবহার করে।
- পরিবিল লিমিট করুন: কঠোর অ্যাক্সেস কন্ট্রোল এনফোর্স করে এবং ইউজার প্রিভিলেজ লিমিট করে, সংস্থাগুলো আক্রমণ ল্যাটারালি ছড়িয়ে পড়ার থেকে রোধ করতে পারে এবং একটি সম্ভাব্য ডেটা বাঁচের সামগ্রিক প্রভাব কমাতে পারে।
VPN-এ আপনার ইন্টারনেট কানেকশন এনক্রিপ্ট করুন
যেহেতু অ্যাডভান্সড পারসিস্টেন্ট থ্রেট আক্রমণগুলো এতটাই জটিল, সেগুলো একটি নেটওয়ার্কে দীর্ঘকাল অদৃশ্য থাকতে পারে। বাঁচের সম্ভাব্য প্রভাব এবং সুযোগ সীমাবদ্ধ করতে, আপনার ডেটা রক্ষা করার ধাপ নিন। একটি VPN ব্যবহার করে শুরু করুন — একটি শক্তিশালী সাইবার সিকিউরিটি কৌশলের অপরিহার্য উপাদান।
যদিও কোনো VPN অ্যাডভান্সড পারসিস্টেন্ট থ্রেটের বিপক্ষে সুরক্ষা গ্যারান্টি দিতে পারে না, Norton VPN আপনার ডিজিটাল প্রাইভেসি রক্ষা করে আপনি آنলাইনে পাঠানো এবং প্রাপ্ত ডেটা এনক্রিপ্ট করে — চোখের মানুষ এবং সাইবার অপরাধীদের কাছে অপাঠ্য করে তোলে।
প্রশ্নোত্তর
APT আক্রমণের প্রধান লক্ষ্য কী?
একটি অ্যাডভান্সড পারসিস্টেন্ট থ্রেট আক্রমণের প্রধান লক্ষ্য হলো একটি টার্গেটের নেটওয়ার্কে দীর্ঘমেয়াদী, অদৃশ্য উপস্থিতি স্থাপন করে সংবেদনশীল ডেটা চুরি করা।
APT অন্য ম্যালওয়্যার থেকে কীভাবে আলাদা?)
একটি APT অন্য ম্যালওয়্যার থেকে আলাদা কারণ এটি একটি উন্নত এবং দীর্ঘমেয়াদী সাইবার আক্রমণ। এই আক্রমণগুলো প্রায়শই জটিল, কঠিন-সনাক্তযোগ্য ম্যালওয়্যার ব্যবহার করে সিস্টেমে দীর্ঘমেয়াদী কৌশলগত লক্ষ্য জন্য ইনফিল্ট্রেট করে, যেন জাসুসি বা বৌদ্ধিক সম্পত্তি চুরি। এটি সাধারণ ম্যালওয়্যার থেকে আলাদা, যা হ্যাকাররা প্রায়শই দ্রুত আর্থিক লাভ, অপারেশন ব্যাঘাত, বা ভ্যান্ডালিজমের জন্য ব্যবহার করে। Pegasus স্পাইওয়্যারের মতো, APT শুধু অত্যন্ত জটিল হ্যাকিং গোষ্ঠী দ্বারা ব্যবহার করা হয়।
একটি অ্যাডভান্সড পারসিস্টেন্ট থ্রেট কীভাবে কাজ করে?)
একটি অ্যাডভান্সড পারসিস্টেন্ট থ্রেট شامل করে একজন আক্রমণকারী একটি ভালনারেবিলিটি বা মানব ভুলের মাধ্যমে নেটওয়ার্কে ইনফিল্ট্রেট করে। তারপর, তারা আপহৃত নেটওয়ার্কে ল্যাটারালি চলে আরও ফুটহোল্ড পেতে। শেষে, তারা মাস বা বছর ধরে ডেটা এক্সফিল্ট্রেট করে।
