

ভার্চুয়ালাইজেশন-বেইজড সিকিউরিটি (VBS) বছর ধরে উইন্ডোজ ১০-এ একটি ফিচার রয়েছে। এটি অনেকের নজরে পড়েনি কারণ মাইক্রোসফট এটিকে এনফোর্স করত না; কিন্তু উইন্ডোজ ১১-এ এটা পরিবর্তন হচ্ছে।
VBS কী, কীভাবে এনাবল/ডিজেবল করা যায় সেটা নিচে বিস্তারিত আলোচনা করা হলো।
ভার্চুয়ালাইজেশন-বেইজড সিকিউরিটি (VBS) কী?
ভার্চুয়ালাইজেশন-বেইজড সিকিউরিটি (VBS) উইন্ডোজ হাইপারভাইজার ব্যবহার করে মেইন মেমোরির একটি অংশকে বাকি অপারেটিং সিস্টেম থেকে ভার্চুয়ালি আইসোলেট করে। উইন্ডোজ এই আইসোলেটেড, সিকিউর মেমোরি রিজন ব্যবহার করে গুরুত্বপূর্ণ সিকিউরিটি সমাধান যেমন লগ-ইন ক্রেডেনশিয়াল এবং উইন্ডোজ সিকিউরتيه দায়িত্বে থাকা কোড সংরক্ষণ করে।
সিকিউরিটি সমাধানগুলো আইসোলেটেড মেমোরি অংশে রাখার কারণ হলো এক্সপ্লয়েট থেকে সুরক্ষা করা যেগুলো এই প্রোটেকশনগুলো ভাঙতে চায়। ম্যালওয়্যার često উইন্ডোজের বিল্ট-ইন সিকিউরিটি মেকানিজম টার্গেট করে ক্রিটিক্যাল সিস্টেম রিসোর্সে অ্যাক্সেস পেতে। উদাহরণস্বরূপ, ম্যালিসিয়াস কোড উইন্ডোজের কোড অথেনটিকেশন মেথড বایপাস করে কার্নেল-লেভেল রিসোর্সে অ্যাক্সেস পেতে পারে।
VBS এই সমস্যা সমাধান করে উইন্ডোজ সিকিউরিটি সমাধানগুলোকে বাকি OS থেকে আলাদা করে। এতে উইন্ডোজ আরও সিকিউর হয় কারণ ভার্নারেবিলিটিগুলো OS প্রোটেকশন বাইপাস করতে পারে না, কারণ সেগুলো প্রোটেকশনগুলোর অ্যাক্সেস পায় না। এই প্রোটেকশনগুলোর একটি হলো হাইপারভাইজার-এনফোর্সড কোড ইন্টিগ্রিটি (HVCI) বা মেমরি ইন্টিগ্রিটি।
HVCI VBS ব্যবহার করে এনহ্যান্সড কোড ইন্টিগ্রিটি চেক ইমপ্লিমেন্ট করে। এই চেকগুলো কার্নেল-মোড ড্রাইভার এবং প্রোগ্রাম অথেনটিকেট করে নিশ্চিত করে যে সেগুলো বিশ্বস্ত সোর্স থেকে এসেছে। তাই HVCI নিশ্চিত করে যে শুধু বিশ্বস্ত কোড মেমরিতে লোড হচ্ছে।
সংক্ষেপে, VBS হলো একটি মেকানিজম যার মাধ্যমে উইন্ডোজ ক্রিটিক্যাল সিকিউরিটি সমাধানগুলোকে বাকি সব থেকে আলাদা রাখে। সিস্টেম ব্রিচ হলে VBS দ্বারা সুরক্ষিত সমাধান ও তথ্য সক্রিয় থাকবে কারণ ম্যালিসিয়াস কোড সেগুলো ইনফিল্ট্রেট করে ডিজেবল/বাইপাস করতে পারবে না।
উইন্ডোজে ভার্চুয়ালাইজেশন-বেইজড সিকিউরিটির প্রয়োজনীয়তা
উইন্ডোজ ১১-এ VBS-এর প্রয়োজন বুঝতে হলে সেটি যেসব হুমকি দূর করতে চায় সেগুলো বুঝতে হবে। VBS মূলত একটি মেকানিজম যা ট্র্যাডিশনাল সিকিউরিটি মেকানিজম যেসব ম্যালিসিয়াস কোড হ্যান্ডেল করতে পারে না সেগুলো proti রক্ষা করতে।
অন্য কথায়, VBS কার্নেল-মোড ম্যালওয়্যার পরাজয় করার লক্ষ্যে তৈরি।
কার্নেল যেকোনো OS-এর কোর। এটি সবকিছু ম্যানেজ করে এবং বিভিন্ন হার্ডওয়ার কম্পোনেন্টকে একসাথে কাজ করতে দেয়। সাধারণত ইউজার প্রোগ্রাম কার্নেল-মোডে রান করে না, তারা ইউজার-মোডে রান করে। ইউজার-মোড প্রোগ্রামের সীমিত ক্ষমতা থাকে কারণ তাদের এলিভেটেড পারমিশন নেই। উদাহরণস্বরূপ, একটি ইউজার-মোড প্রোগ্রাম অন্য প্রোগ্রামের ভার্চুয়াল অ্যাড্রেস স্পেস ওভাররাইট করে তার অপারেশন খারাপ করতে পারে না।
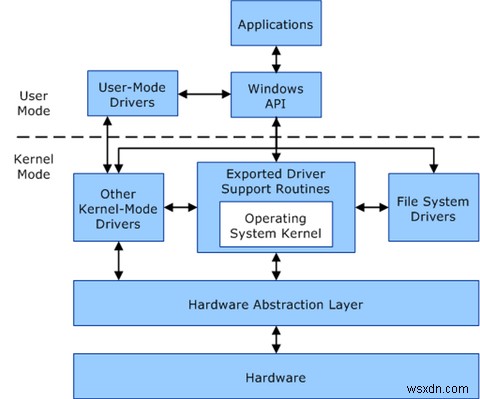
কার্নেল-মোড প্রোগ্রামগুলোর উইন্ডোজ কার্নেলে পূর্ণ অ্যাক্সেস থাকে এবং তাই উইন্ডোজের সকল রিসোর্সেও পূর্ণ অ্যাক্সেস। সেগুলো সিস্টেম কল করতে পারে, ক্রিটিক্যাল ডেটা অ্যাক্সেস করতে পারে এবং কোনো বাধা ছাড়া রিমোট সার্ভারে কানেক্ট করতে পারে।
সংক্ষেপে, কার্নেল-মোড প্রোগ্রামগুলোর অ্যান্টিভায়রাস প্রোগ্রামের চেয়ে বড় পারমিশন থাকে। তাই সেগুলো উইন্ডোজ এবং থার্ড-পার্টি অ্যাপ সেট আপ করা ফায়ারওয়াল ও অন্যান্য প্রোটেকশন বাইপাস করতে পারে।
অনেক ক্ষেত্রে উইন্ডোজ জানতে পারেনা যে কার্নেল-লেভেল অ্যাক্সেস সম্পন্ন ম্যালিসিয়াস কোড আছে। এটাই কার্নেল-মোড ম্যালওয়্যার ডিটেক্ট করা অত্যন্ত কঠিন বা কিছু কেসে অসম্ভব করে তোলে।
VBS এই পরিস্থিতি পরিবর্তন করতে চায়।
পূর্বের সেকশনে বলা হয়েছে, VBS উইন্ডোজ হাইপারভাইজার ব্যবহার করে একটি সিকিউর মেমোরি রিজন তৈরি করে। উইন্ডোজ হাইপারভাইজারের সিস্টেমে সর্বোচ্চ পারমিশন থাকে। এটি সিস্টেম মেমোরির ওপর চেক ও এনফোর্সমেন্ট করতে পারে।
তাই যদি কার্নেল-মোড ম্যালওয়্যার সিস্টেম মেমোরির পেজগুলো পরিবর্তন করে, তবে সিকিউর মেমোরি রিজনের ভিতরে হাইপারভাইজার-পাওয়ারড কোড ইন্টিগ্রিটি চেকগুলো মেমোরি পেজগুলো এক্সামিন করে পোটেনশিয়াল ইন্টিগ্রিটি ভায়লেশন খুঁজে বের করে। কোডের টুকরো শুধু তখন এক্সিকিউটেবল হয় যখন সেটি এই ইন্টিগ্রিটি চেক থেকে গ্রিন সিগন্যাল পায়।
সংক্ষেপে, উইন্ডোজকে VBS প্রয়োজন কার্নেল-মোড ম্যালওয়্যারের রিস্ক কমাতে এবং ইউজার-মোড ম্যালিসিয়াস কোড থেকে নিপটতে।
উইন্ডোজ ১১ VBS কীভাবে ব্যবহার করে?
উইন্ডোজ ১১-এর হার্ডওয়ার রিকোয়ারমেন্টঘাকো নিকট থেকে দেখা যাক, মাইক্রোসফট উইন্ডোজ ১১ পিসির জন্য যে জিনিসগুলো বাধ্যতামূলক করেছে তার অধিকাংশ VBS কাজ করার জন্য প্রয়োজনীয়। মাইক্রোসফট তার ওয়েবসাইটে VBS কাজ করার জন্য যা হার্ডওয়ার প্রয়োজন সেটা বিস্তারিত দিয়েছে, যেগুলো হলো:
- হার্ডওয়ার অ্যাকসিলারেশন ফিচার সমর্থিত ৬৪-বিট CPU (ইন্টেল VT-X এবং AMD-V)
- ট্রাস্টেড প্ল্যাটফর্ম মডিউল (TPM) ২.০
- UEFI
- হাইপারভাইজার-এনফোর্সড কোড ইন্টিগ্রিটি (HVCI) কম্প্যাটিবল ড্রাইভার
এই লিস্ট থেকে স্পষ্ট হয় উইন্ডোজ ১১-এর প্রধান হার্ডওয়ার রিকোয়ারমেন্টগুলো (ইন্টেল ৮তম জেন বা তার উপরের CPU) VBS এবং এNABLE করা ফিচারগুলো সুবিধার্থে আছে। এমন একটি ফিচার হলো হাইপারভাইজার-এনফোর্সড কোড ইন্টিগ্রিটি (HVCI)।
স্মরণ করুন, VBS উইন্ডোজ হাইপারভাইজার ব্যবহার করে বাকি OS থেকে আলাদা একটি ভার্চুয়াল মেমোরি এনভায়রনমেন্ট তৈরি করে। এই এনভায়রনমেন্টটি OS-এর রুট অফ ট্রাস্ট হিসেবে কাজ করে। অর্থাৎ, শুধু এই ভার্চুয়াল এনভায়রনমেন্টে থাকা কোড এবং সিকিউরিটি মেকানিজমগুলো বিশ্বস্ত। বাইরে থাকা প্রোগ্রাম ও সমাধান (কার্নেল-মোড কোড সহ) বিশ্বস্ত নয় যতক্ষণ না সেগুলো অথেনটিকেট হয়। HVCI হলো একটি কী কম্পোনেন্ট যা VBS তৈরি করা ভার্চুয়াল এনভায়রনমেন্টকে শক্তিশালী করে।
ভার্চুয়াল মেমোরি রিজনের ভিতরে HVCI কার্নেল-মোড কোডের ইন্টিগ্রিটি ভায়লেশন চেক করে। প্রশ্নগত কার্নেল-মোড কোড শুধু তখন মেমোরি অ্যালোকেট করতে পারবে যখন কোডটি বিশ্বস্ত সোর্স থেকে আসে এবং অ্যালোকেশন সিস্টেম সিকিউরিটির জন্য কোনো হুমকি তৈরি করে না।
দেখা যাচ্ছে, HVCI একটি বড় ফিচার। তাই উইন্ডোজ ১১ প্রতিটি কম্প্যাটিবল সিস্টেমে ডিফল্টলি এই ফিচার অন করে দিচ্ছে।
আপনার কম্পিউটারে VBS সক্রিয় কিনা দেখার উপায়
মাইক্রোসফট কম্প্যাটিবল প্রি-বিল্ট এবং OEM উইন্ডোজ ১১ মেশিনে ডিফল্টলি VBS অন করে দেয়। দুর্ভাগ্যক্রমে, VBS পারফরম্যান্স ২৫% পর্যন্ত কমিয়ে দিতে পারে। তাই যদি আপনি উইন্ডোজ ১১ চালান এবং কাটিং-এজ সিকিউরিটির প্রয়োজন না হয়, তবে VBS অফ করে রাখুন।
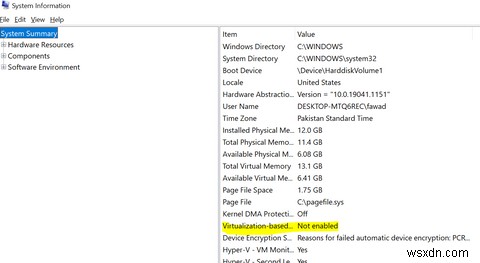
VBS সক্রিয় কিনা চেক করতে: উইন্ডোজ কি চাপুন, "system information" টাইপ করুন এবং প্রাসঙ্গিক রেজাল্ট বেছে নিন। অ্যাপ খোলার পর নিচে স্ক্রোল করে ভার্চুয়ালাইজেশন-বেইজড সিকিউরিটি খুঁজুন এবং দেখুন সেটি সক্রিয় কিনা।
VBS এনাবল/ডিজেবল করতে: উইন্ডোজ কি চাপুন, "core isolation" টাইপ করুন এবং প্রাসঙ্গিক রেজাল্ট বেছে নিন। কোর আইসোলেশন সেকশনে মেমরি ইন্টিগ্রিটি অন/অফ টগল করুন।
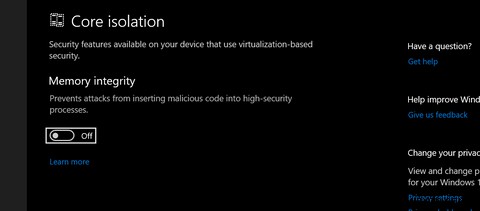
শেষে আপনার পিসি রিস্টার্ট করুন।
VBS উইন্ডোজ ১১কে অনেক বেশি সিকিউর করে... কিন্তু কিছু ড্রওব্যাকও আছে
উইন্ডোজ ১১-এর বড় সিকিউরিটি ফিচার যেন HVCI, VBS-এর ওপর ভরোसा করে, এবং সেটির পেছনে যুক্তিসঙ্গত কারণ আছে। VBS ম্যালিসিয়াস কোড পরাজয় করে এবং OS-কে সিকিউরিটি ব্রিচ থেকে রক্ষা করার কার্যকর উপায়। কিন্তু যেহেতু VBS ভার্চুয়ালাইজেশনের ওপর নির্ভরশীল, এটি আপনার সিস্টেম পারফরম্যান্সের একটি বড় অংশ নেয়।
মাইক্রোসফটের এন্টারপ্রাইজ কাস্টমারদের জন্য এই সিকিউরিটি বাম্প, পারফরম্যান্স কস্ট দিয়েও, একটি নো-ব্রেইনার। কিন্তু গেমিং-এর दौरान দ্রুত উইন্ডোজ অভিজ্ঞতা চাওয়া সাধারণ ব্যবহারকারীদের জন্য VBS-এর পারফরম্যান্স কস্ট হজম করা কঠিন।
খুশির খবর, মাইক্রোসফট আপনাকে আপনার মেশিনে VBS ডিজেবল করার অনুমতি দিচ্ছে। কিন্তু VBS ডিজেবল করার চিন্তা করবেন না। VBS ছাড়াও উইন্ডোজ ১১ উইন্ডোজ ১০-এর চেয়ে অনেক বেশি সিকিউর।
