

Redl র্যানসমওয়্যার কী?
Redl র্যানসমওয়্যার একটি কম্পিউটার ভাইরাস যা ইনফেক্টেড সব ফাইলকে এনক্রিপ্ট বা লক করে দেয় যাতে ইউজার তার ফাইলগুলোর এক্সেস পায় না। সাইবার ক্রিমিনেলরা এটা করে ইউজার থেকে র্যানসম দাবি করে যাতে সে তার ফাইলগুলোর এক্সেস ফিরে পায়। র্যানসম সাধারণত ক্রিপ্টোকারেন্সিতে দাবি করা হয় যা ট্রেস করা যাবে না। এমনকি ইউজার র্যানসম দিয়ে দিলে, কোনো গ্যারান্টি নেই যে ইউজার তার ফাইল আনলক পাবে।
যেমন ভয়াবহ শোনালে, সত্যিকারের কথা হলো আপনার কম্পিউটার, যদি ইন্টারনেটের সাথে কানেক্টেড থাকে, তবে ম্যালওয়্যার আটাকের ঝুঁকি থাকে, হোক তা অ্যাডওয়্যার, স্পাইওয়্যার, ট্রোজান, ভাইরাস বা নতুন ব্লকে কিড: র্যানসমওয়্যার। র্যানসমওয়্যার ভেদাভেদ করে না এবং উইন্ডোজ অপারেটিং সিস্টেমের সব ভার্সনে আটাক করতে পারে। এটি সব ধরনের ফাইল ইনফেক্ট করতে পারে, যার মধ্যে ফটো, অডিও ও ভিডিও ফাইল, ডকুমেন্ট, আর্কাইভ এবং আরও।
Redl র্যানসমওয়্যার কীভাবে কাজ করে?
Redl র্যানসমওয়্যার মডাস অপেরান্ডি impliquer ইনফিল্ট্রেটিং ইউজার কম্পিউটার ইমেইল বা স্প্যাম অ্যাটাচমেন্টের মাধ্যমে। এটি আপনার কম্পিউটারে ইনস্টল হয় এবং %AppData% বা %LocalAppData% ফোল্ডারে একটি এক্সিকিউটেবল তৈরি করে। একবার লঞ্চ হলে, এই ম্যালিশিয়াস সফটওয়্যার অটোমেটিক্যালি সব ড্রাইভ স্ক্যান করে এবং যেসব ফাইল এনক্রিপ্ট করা যায় সেগুলো খুঁজে বের করে। Redl ফাইল এক্সটেনশন ব্যবহার করে যেসব ফাইলে ইউজার ডেটা থাকে সেগুলো আইডেন্টিফাই করে যেমন ওয়ার্ড ফাইল (.doc,.docx, .pdf), এক্সেল ফাইল (.xls, .xlsx, .csv), ইমেজ (.jpg, .png, .gif) এবং অন্যান্য অনেক। একবার সার্চ কমপ্লিট হলে, এই সব ফাইলের এক্সটেনশনগুলো এনক্রিপ্ট হয়ে .Redl এক্সটেনশনে পরিবর্তন হয়ে যায়, যা ফাইলগুলো অ্যাক্সেসible করে না।
মান लीজিয়ে, আপনার কাছে budget.xlsx নামে একটি এক্সেল ফাইল আছে, সেটি budget.redl হিসেবে দেখাবে এবং এক্সেলে আর খুলবে না। Redl থেকে আফfected ব্যবহারকারীরা বিভিন্ন নতুন ফাইল দেখতে পাবেন, info.txt/ readme.txt নামে বেশিরভাগ ফোল্ডারে এবং ডেস্কটপে। এই ফাইলটি নোটপ্যাড অ্যাপ্লিকেশন সহজে খোলা যায় এবং র্যানসম মেসেজ দেখাবে। র্যানসম মেসেজ বলে যে ইউজার ফাইলগুলো একটি কোড দিয়ে লক করা হয়েছে। সেই ফাইলগুলোর এক্সেস ফিরে পেতে, ইউজারের কাছে ইউনিক কী থাকতে হবে, যা প্রদান করা হবে যখন ইউজার অনুরোধকৃত অ্যাকাউন্টে একটি নির্দিষ্ট পরিমাণ ক্রিপ্টোকারেন্সি, সম্ভবত বিটকয়িন হিসেবে ট্রান্সফার করবে।
Redl র্যানসমওয়্যার সকল ইউজার ডেটা ফাইল এনক্রিপ্ট এবং লক করার পর শ্যাডো ভলিউম কপি ডিলিট করে দেয়। এটি নিশ্চিত করে যে ইউজাররা তাদের কম্পিউটারে স্টোর করা প্রিভিয়াস ভার্সন থেকে ফাইলগুলো রিস্টোর করতে পারবে না। এটি নিখুঁত এনক্রিপশন টেকনিক ব্যবহার করে যা ট্রেস করা যাবে না এবং এর মানে এমনকি একজন দক্ষ প্রোগ্রাম ডেভেলপারও রিভার্স ডিক্রিপশন অ্যাপ্লিকেশন বানাতে পারবে না ফাইলগুলো আনলক করতে।
গুরুত্বপূর্ণ: র্যানসম দাবি পূরণ করলে আপনি আপনার ফাইলগুলো ফিরে পাবেন তা নিশ্চিত নয়। পেমেন্ট রিসিভ করার পর, হ্যাকার কী দিয়ে আপনার এনক্রিপ্টেড ফাইল খোলা দিতে বাঞ্ছা নাও করতে পারে।
Redl র্যানসমওয়্যার ইনফেকশন হলে কী করবেন?
Redl র্যানসমওয়্যার একটি খুব ভালো ডিজাইন করা ম্যালিশিয়াস সফটওয়্যার যা আপনার সিস্টেমে ঢুকেই ইউজার থেকে তার প্রেজেন্স লুকিয়ে রাখে যতক্ষণ না কাজটি শেষ হয়। পুরো প্রক্রিয়াটি স্টেলথ মোডে করা হয়। একবার ফাইলগুলো এনক্রিপ্ট হয়ে অ্যাক্সেসible না হলে, ইউজারকে একটি টেক্সট ফাইল দিয়ে র্যানসম দাবি করা হয়।
যদিও কোনো সিকিউরিটি সফটওয়্যার প্রক্রিয়াটি রিভার্স করতে পারে না; যাইহোক, একটি ইফিশিয়েন্ট টুল ভাইরাসটি রিমUভ করতে এবং আপনার কম্পিউটারে Redl র্যানসমওয়্যারের további কার্যক্রম থামাতে সাহায্য করতে পারে। এই অ্যাকশন অবিলম্বে নেওয়া উচিত আরও ক্ষতি প্রতিরোধের জন্য। আপনার পারসোনাল ডেটা এবং ফাইল구의 ধ্বংস নিয়ন্ত্রণ করার দুটি উপায় রয়েছে, এবং উভয় মেথড কম্বাইন করে ব্যবহার করার পরামর্শ দেওয়া হয় Redl র্যানসমওয়্যার বিরুদ্ধে আপনার চান্স বাড়াতে।
অটোমেটিক রিমUভাল মেথড
Redl র্যানসমওয়্যারের ট্রেস অটোমেটিক্যালি ডিটেক্ট এবং রিমUভ করতে, এমন সিকিউরিটি সফটওয়্যার ব্যবহার করা গুরুত্বপূর্ণ যা যখনই নতুন ভাইরাস বা হুমকি উঠে, আপডেট বা প্যাচ রিলিজ করে। Advanced System Protector এমন একটি সফটওয়্যার যা লেটেস্ট ভাইরাস এবং ম্যালওয়্যার ডেফিনিশনে কাজ করে기로 পরিচিত। একটি ডেডিকেটেড টিম ২৪/৭, ৩৬৫ দিন কাজ করে সাইবার ক্রিমিনেলদের হুমকির সমাধান খুঁজে বের করার জন্য। Advanced System Protector-এর লেটেস্ট আপডেটেড ভার্সন থেকে একটি স্ক্যান নিশ্চিত করবে যে Redl র্যানসমওয়্যারের যেকোনো ট্রেস রিমUভ হয়েছে এবং আপনার ফাইলগুলোর অতিরিক্ত ক্ষতির চান্স প্রতিরোধ করেছে।
Advanced System Protector ডাউনলোড করতে, এখানে ক্লিক করুন।
ম্যানুয়াল রিমUভাল মেথড
নোট: এই মেথডগুলো তभी চালানো উচিত যদি আপনার কম্পিউটার সম্পর্কে বেসিক টেকনিক্যাল নলেজ থাকে।
আপনার কম্পিউটার থেকে ভাইরাস রিমUভ শুরু করার জন্য প্রথম ধাপ হলো আপনার কম্পিউটারকে Safe Mode with Networking-এ রিবুট করা। সেটি করতে এই ধাপগুলো অনুসরণ করুন:
স্টেপ ১. উইন্ডোজ কী এবং অক্ষর R একসাথে চাপুন।
স্টেপ ২. একটি Run Box খুলবে। বক্সে MSConfig টাইপ করুন, এবং OK সিলেক্ট করুন।
স্টেপ ৩. Boot ট্যাব লোকেট করুন এবং ক্লিক করুন। Boot options-এর অধীনে, Safe Boot চেকবক্স সিলেক্ট করুন, এবং তারপর Network লেবেল করা শেষ বাটনে ক্লিক করুন।
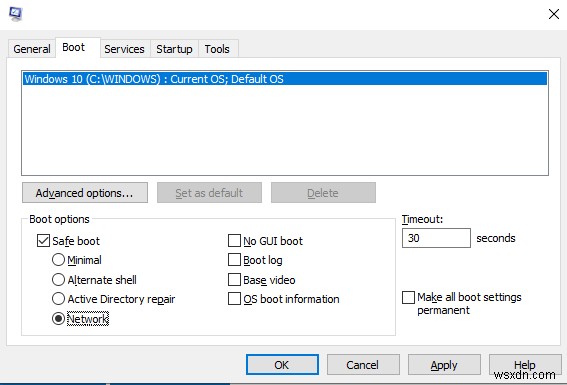
স্টেপ ৪. Apply এবং OK-এ ক্লিক করুন। পিসি Windows Recovery Environment-এ রিবুট হবে।
কম্পিউটার সেফ মোডে বুট হলে, এই মেথডগুলো অনুসরণ করুন:
মেথড ১. প্রসেসগুলো আইডেন্টিফাই করুন
স্টেপ ১. টাস্কবারে রাইট-ক্লিক করে টাস্ক ম্যানেজার খুলুন এবং লিস্ট থেকে টাস্ক ম্যানেজার সিলেক্ট করুন।
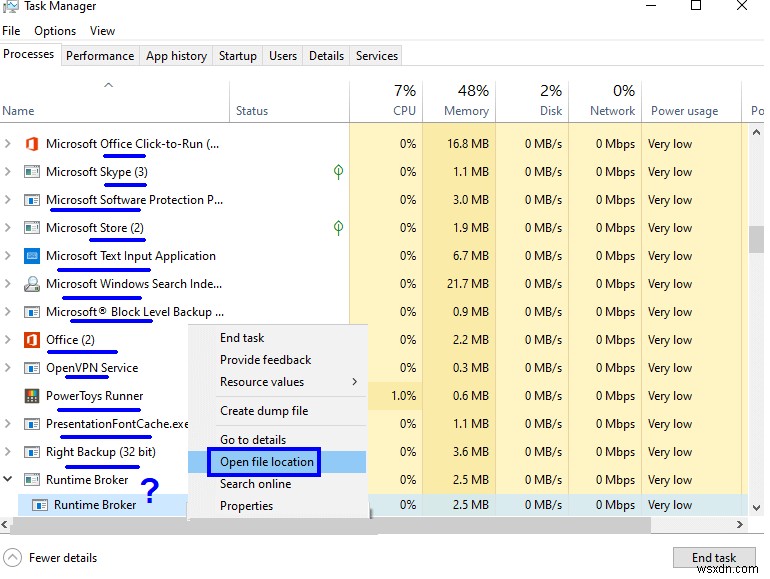
স্টেপ ২. Processes ট্যাবে, প্রতিটি প্রসেস আইডেন্টিফাই করার চেষ্টা করুন। আপনার পিসিতে রান হওয়া প্রোগ্রামগুলোর সাথে যেকোনো সসপেক্টস প্রসেস না সম্পর্কিত পেলে, সেটির ওপর রাইট-ক্লিক করুন, এবং Open file location-এ ক্লিক করুন।
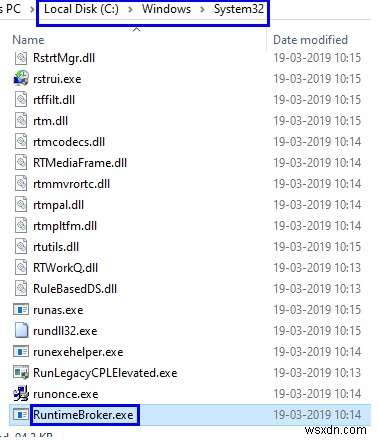
স্টেপ ৩. লোকেশন ডিরেক্টরি এবং সাব-ডিরেক্টরি চেক করুন যাতে বুঝতে পারেন কোন প্রোগ্রাম প্রসেসটির সাথে জড়িত। যদি মেইন Program Files ডিরেক্টরির অধীনে ফোল্ডার নেম অজানা হয়, তবে সেটি রিমUভ করা যায়।
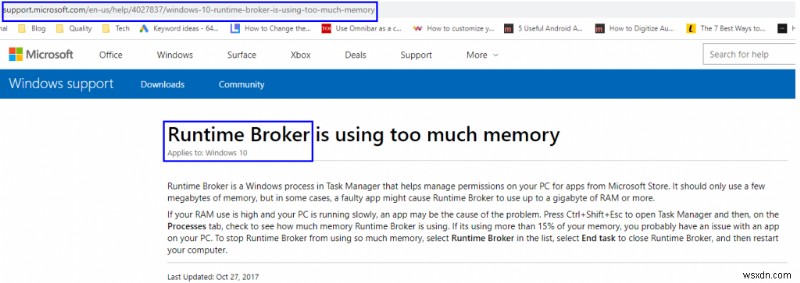
এই প্রক্রিয়াটি পিসিতে ইনস্টল করা যেকোনো ম্যালিশিয়াস প্রোগ্রাম রিমUভ নিশ্চিত করবে।
মেথড ২. আপনার কম্পিউটারের সাথে কানেক্টেড অনঅথরাইজড IP অ্যাড্রেস চেক করুন
স্টেপ ১. উইন্ডোজ এবং R কী একসাথে চাপুন।
স্টেপ ২. RUN বক্স খুলবে। নিচের কমান্ডটি ওপেন বক্সে টাইপ করুন।
notepad %windir%/system32/Drivers/etc/hosts
স্টেপ ৩. IP অ্যাড্রেসের লিস্টসহ একটি নোটপ্যাড খুলবে।
স্টেপ ৪. আপনার IP আইডেন্টিফাই করুন, এবং যদি অন্যান্য IP অ্যাড্রেস থাকে, তবে MSConfig উইন্ডো আবার খুলুন।
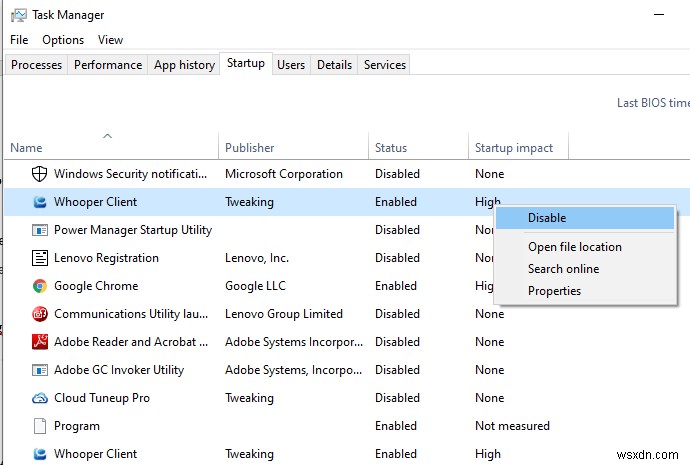
স্টেপ ৫. Startup ট্যাবে, চেষ্টা করুন যেসব প্রোগ্রাম বর্তমানে রান করছে এবং আপনার পিসি বুট হয়ে যেসব ইনিশিয়েট হয়েছে সেগুলো আইডেন্টিফাই করতে।
স্টেপ ৬. যেসব অপরিচিত, সেগুলো ডিজেবল করুন।
মেথড ৩. টেম্পোরারি ফাইল ডিলিট করুন
উইন্ডোজ সার্চ বারে (ডান পাশে উপরে) নিচের ফোল্ডারগুলোর নাম টাইপ করুন এবং তার ভেতরের সব কন্টেন্ট ডিলিট করুন।
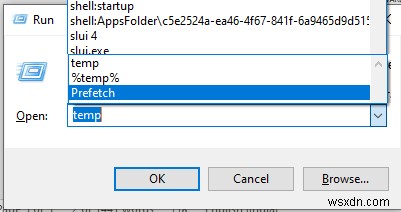
- Temp
- %Temp%
- Prefetch
মেথড ৪. রেজিস্ট্রি থেকে ট্রেস সার্চ করে ডিলিট করুন
স্টেপ ১. উইন্ডোজ এবং R কী একসাথে চাপুন।
স্টেপ ২. RUN বক্স খুলবে। সার্চ ফিল্ডে Regedit টাইপ করুন, এবং OK-এ ক্লিক করুন।
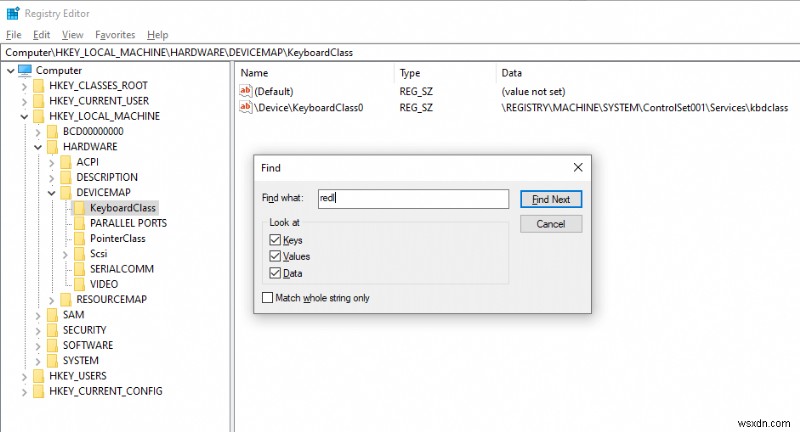
স্টেপ ৩. উইন্ডোজ রেজিস্ট্রি খুলবে। রেজিস্ট্রির সার্চ বক্সের জন্য CTRL এবং F কী চাপুন।
স্টেপ ৪. ভাইরাস বা ম্যালওয়্যারের নাম টাইপ করুন (এই কেসে Redl), এবং OK-এ ক্লিক করুন।
স্টেপ ৫. একই নামের সব কী ডিলিট করুন।
মেথড ৫. সিস্টেম রিস্টোর পারফর্ম করুন
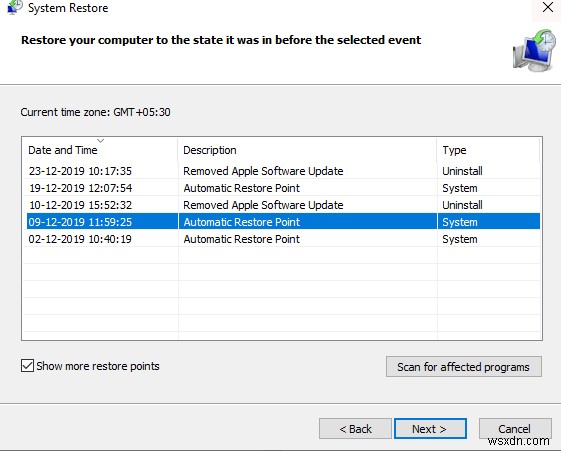
স্টেপ ১. উইন্ডোজ এবং R কী একসাথে চাপুন।
স্টেপ ২. RUN বক্স খুলবে। সার্চ বক্সে rstrui.exe টাইপ করুন, এবং OK-এ ক্লিক করুন।
স্টেপ ৩. সিস্টেম রিস্টোর উইন্ডো খুলবে। আপনার কম্পিউটারে র্যানসমওয়্যার আটাকের আগের একটি রিস্টোর ডেট সিলেক্ট করুন, এবং পূর্বের তারিখে সিস্টেম রিস্টোর শুরু করুন।
নোট: এটি শুধু ফাইলগুলো রিকভার করবে না, বরং র্যানসমওয়্যার আটাক দ্বারা পরিবর্তন করা যেকোনো সেটিংসও রিস্টোর করবে।
ভিডিও টিউটোরিয়াল দেখুন:
Redl র্যানসমওয়্যারের চূড়ান্ত মতামত নয়
র্যানসমওয়্যার আটাক গুরুতর ইস্যু যা সহজে ডিল করা যায় না। অধিকাংশ কেসে, ইতিমধ্যে হওয়া ক্ষতির ফিরিয়ে আনা অসম্ভব। কিন্তু আরও ক্ষতি রোধ এবং বাকি ফাইল ও ডেটা বাঁচাতে পদক্ষেপ নেওয়া যায়। আমি ব্যক্তিগতভাবে পরামর্শ দিই যে আপনি প্রফেশনাল এবং সার্টিফাইড সফটওয়্যারের দিকে যান যা Redl র্যানসমওয়্যারের ট্রেস রিমUভ করতে পারে এবং তারপর ম্যানুয়াল মেথডগুলো ট্রাই করুন সেফ সাইডে থাকতে এবং চেক করতে যে অ্যান্টি-ম্যালওয়্যারটি তার কাজ ঠিকমতো করেছে কিনা।
সিস্টویক ব্লগ এবং ইউটিউব চ্যানেল সাবস্ক্রাইব করুন লেটেস্ট টেক নিউজ এবং টেক ইস্যুর সমাধানের জন্য।
