

ইউরোপিয়ান ইউনিয়নের প্রচুর আলোচিত General Data Protection Regulation (GDPR) এই মাসের শেষে দুই বছরে পৌঁছছে। এর میرাস কী, এবং কি এটি সমগ্রভাবে ডিজিটাল প্রাইভেসি বাড়াতে সফল বাস্তবায়ন করেছে, অথবা এটি ব্যাপকভাবে ব্যর্থ হয়েছে এবং EU নাগরিকদের প্রাইভেসি বদতর করেছে? ভালোভাবে এর প্রভাব দেখলে দ্বিতীয়টিই সঠিক মনে হয়!
General Data Protection Regulation (GDPR) ফ্রেমওয়ার্কের প্রধান ফোকাস হচ্ছে কোনো সংস্থা, রাজ্য প্রতিষ্ঠান, বা ইউটিলিটি কোম্পানি দ্বারা সংরক্ষিত ডেটা আপস না করে ব্যক্তিদের প্রাইভেসির অধিকার রক্ষা করা। GDPR ফোর্সে আসার পর রেগুলেটররা সংস্থাগুলোকে পর্যাপ্ত সময় (দুই বছর) দিয়ে কোম্প্লায়েন্ট হতে বলল। কিন্তু রানওয়ে চলাকালীন এবং তার পরেও বাস্তবতা ইতিমধ্যে গুলগুলি ছিল, যেমন লেট ট্যাক্স রিটার্ন, টার্ম পেপার, ইত্যাদি।
আপনি যদি টার্মিনোলজিতে নতুন হন, তবে নিচে আমাদের কিছু পুরনো আর্টিকেল রয়েছে যেগুলো পড়ে আপনি "General Data Protection Regulation"-এর সম্পর্কে আরও জানতে পারেন।
- GDPR সম্পর্কে যা যা জানতে হবে
- গ্লোবাল লেভেলে GDPR-এর প্রভাব
- GDPR আপনার বিজনেসের জন্য কীভাবে একটি সত্যিকারের চ্যালেঞ্জ?
কি GDPR ব্যর্থতার ঝুঁকিতে আছে? এই কঠোর প্রশ্নটি উত্থাপন করেছে প্রাইভেসি-ফোকাসড ব্রাউজার- Brave। 「स्थितি অত্যন্ত খারাপ, রেগুলেশন সঠিকভাবে বাস্তবায়ন হচ্ছে না, এবং ইউরোপিয়ান কমিশনকে সদস্য দেশগুলোর তদন্ত করতে হবে ডেটা ওয়াচডগদের ডেডিকেটেড ব্যক্তি, টুল এবং অন্যান্য রিসোর্স দিতে না পারার জন্য।」 ব্রেভের সাম্প্রতিক রিপোর্ট দাবি করে।
হোয়াইট পেপার রিলিজ এবং EU কমিশনে অভিযোগ ফাইল করলে ব্রেভ জেনারেল ডেটা প্রোটেকশন রেগুলেশনের ফ্লপের সকল সম্ভাব্য কারণ নোট করেছে। সংক্ষেপে, 「GDPR কেন ব্যর্থ হচ্ছে তার একমাত্র কারণ হচ্ছে ন্যাশনাল গভर्नমেন্টের কম cốশিশ, ডেটা প্রোটেকশন অথরিটিজ (DPAs) না। দায়বদ্ধ প্রতিষ্ঠানগুলো এই অথরিটিজের দিকে পর্যাপ্ত ফান্ড এবং রিসোর্স দিয়ে না, যা GDPR এনফোর্সমেন্টে ব্যাপক ব্যর্থতার দিকে নিয়ে যাচ্ছে।」 বললেন জনি রায়ান, চিফ পলিসি এন্ড ইন্ডাস্ট্রি রিলেশন অফিসার, ব্রেভ।
তাদের রিসার্চের নিকট থেকে দেখলে লক্ষ্য হয় গভর্নমেন্ট পলিসি মানতে ব্যর্থ হচ্ছে।
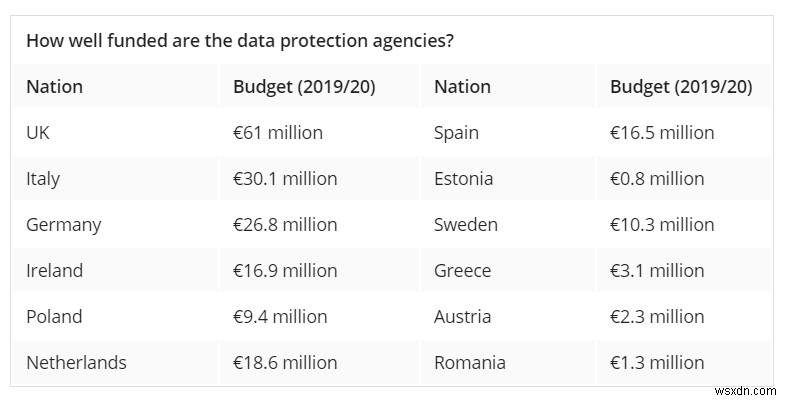
ব্রেভের কন্ডাক্ট করা রিপোর্টে চিহ্নিত GDPR ব্যর্থতার মূল কারণগুলো:
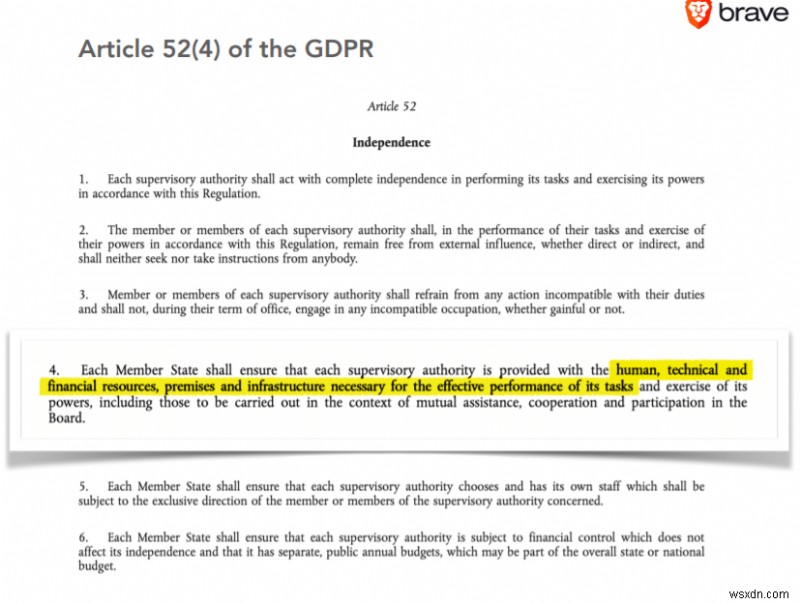
১. GDPR-এর আর্টিকেল ৫২(৪) অনুযায়ী, ন্যাশনাল গভর্মেন্টের দায়িত্ব রেগুলেটরদের পর্যাপ্ত রিসোর্স (মানবিক ও আর্থিক উভয়) দিতে হবে তাদের টাস্ক সম্পাদনের জন্য। (ব্রেভের রিসার্চ অনুযায়ী এটা হচ্ছে না এখন)।
২. বَلশালী, এডভারসেরিয়াল এনফোর্সমেন্ট অত্যাবশ্যক। রেগুলেশনটিকে অবশ্যই সঠিকভাবে 'বিগ টেক'-র তদন্ত করতে হবে এবং জটিল আপীলের ভয় ছাড়া প্রতিপক্ষ হতে হবে। তবে ইউরোপিয়ান দেশের ন্যাশনাল গভর্মেন্ট এজন্য পর্যাপ্ত রিসোর্স দিয়ে নাই।
৩. EU সদস্য রাষ্ট্রের গভর্মেন্টগুলো GDPR-এর দাবি পূরণের জন্য প্রয়োজনীয় টেক এনফোর্সমেন্ট ক্যাপাসিটি ডেভেলপ করতে ব্যর্থ হয়েছে।
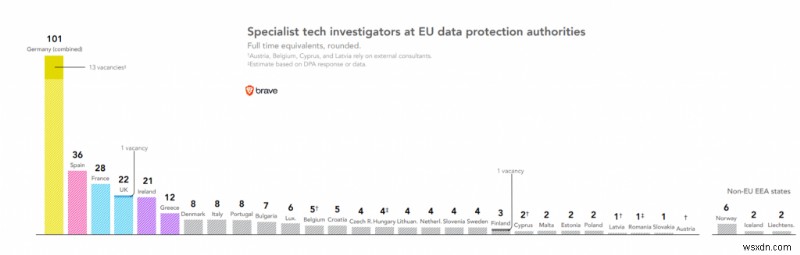
- শুধু ছয়টি ন্যাশনাল DPA (ডেটা প্রোটেকশন অথরিটি) এর দশটিরও বেশি ইনভেস্টিগেটর রয়েছে, সাতটি অথরিটির দুই বা তার কম টেক স্পেশালিস্ট রয়েছে।
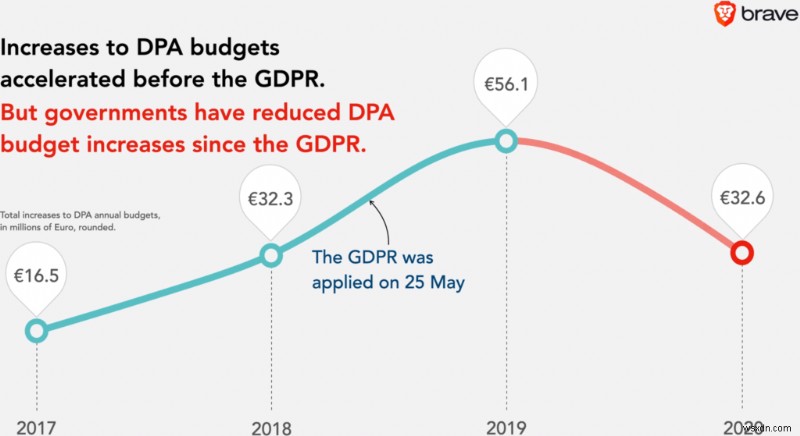
- GDPR বাস্তবায়নের জন্য DPA বাজেটের বৃদ্ধি ২০১৯ সালে ২৪% পিকে ছিল। কিন্তু এখন গভর্মেন্ট এই alokেশন প্রসেস ১৫%-এ স্লো ডাউন করেছে।
- UK-এর ICO (Information Commissioner's Office) সবচেয়ে বড় এবং মorghe DPA, কিন্তু তাদের স্টাফের মাত্র ৩% টেক স্পেশালিস্ট।
- আইরিশ ডেটা প্রোটেকশন কমিশন ফেসবুক এবং গুগলের লিড অথরিটি GDPR রেগুলেটর ইউরোপে। কিন্তু স্ট্যাটিস্টিক্স ইঙ্গিত দেয় শিকায়তের সংখ্যা বাজেটের তুলনায় বেড়েছে।
- এস্তোনিয়ার গভর্মেন্ট GDPR এনফোর্সমেন্টের জন্য থার্ড-স্মলেস্ট বাজেট এলোকেট করল €৭৫০,৩৩১।
- পর্তুগাল তার ডেটা প্রোটেকশন অথরিটিজের বাজেট €২০৩,০০০ কমিয়েছে। (অন্য দেশের DPA বাজেট কীভাবে কাজ করছে সেটি নিচের চার্টে দেখুন।)
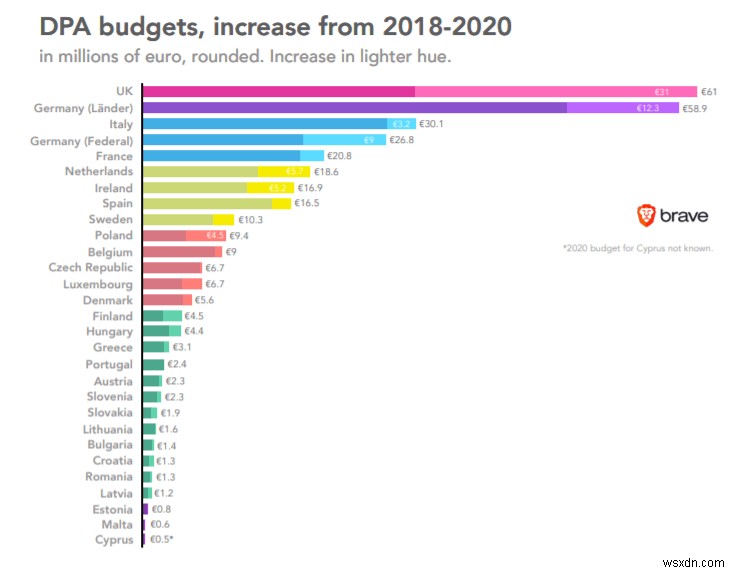
৪. পুরো ইউরোপে মাত্র ৩০৫ টেকনোলজি স্পেশালিস্ট কাজ করছেন DPA-র জন্য ডেডিকেটেডলি। ইউরোপের অর্ধেক ডেটা প্রোটেকশন অথরিটির বার্ষিক বাজেট €৫ মিলিয়নের কম।
৫. স্ট্যাটস অনুযায়ী, জুন ২০১৮-এ কোম্পানিগুলো স্বয়ংক্রিয়ভাবে ১,৭০০টিরও বেশি ডেটা ব্রিচ রিপোর্ট করল এবং ২০১৯-এ এটি উল্লেখযোগ্যভাবে বেড়ে ৩৬,০০০ হয়ে গেল, যা পূর্ববর্তী বার্ষিক রিপোর্টিং রেট চেয়ে খুব বেশি।
৬. ল ফার্ম DLA Piper-র একটি সার্ভে অনুযায়ী, ইউরোপ জুড়ে প্রায় ৬০,০০০ ব্রিচ রিপোর্ট করা হয়েছে, GDPR বাস্তবায়নের আট মাসের মধ্যে।
৭. সবচেয়ে খারাপ ডেটা ব্রিচ কেস, যা হেডলাইন বনেছিল, যখন Ghostery তার কমিউনিটিকে ইমেইল পাঠাল প্রাইভেসি পলিসিতে পরিবর্তন সম্পর্কে। ইমেইলটি GDPR-র প্রেক্ষাপটে প্রাসঙ্গিক মনে হত। কিন্তু প্রতিটি ইউজারকে ইমেইল পাঠানোর বদলে Ghostery বাল্কে মেসেজ পাঠাল এবং অন্যান্য রেসিপিয়েন্টকে BCC করতে ভুলে গেল। ফলাফল? হাজার হাজার মেইল আইডি যা রক্ষা পেতো, এক্সপোজ হয়ে গেল। ফলাফল? ইউজার প্রাইভেসি পলিসি লঙ্ঘন!
৮. টেক ইনভেস্টিগেটরের কিছু শতাংশই প্রাইভেট সেক্টর GDPR ইস্যু এক্সপ্লোর করতে ডেডিকেটেডলি জড়িত ছিল। স্পেশালিস্টরা দাবি করেছেন GDPR-এর অবনতির দায় EU গভর্মেন্টের ওপর, ডেটা প্রোটেকশন অথরিটির ওপর না।
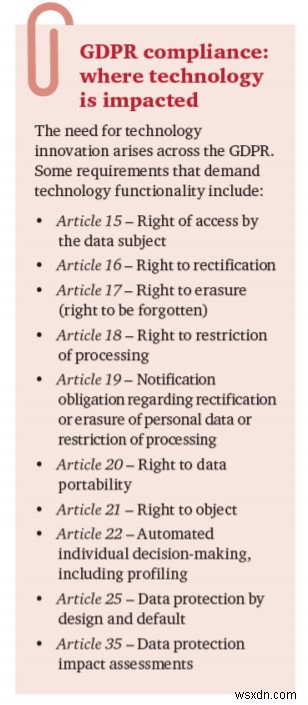
৯. প্রাইভেসি লেজিসলেশনের অধীনে পড়া সংস্থাগুলো কনসিউমার ও কর্মীদের ওপর যা ধারণ করে সেটির ফুটপ্রিন্ট রেকর্ড মেইনটেইন করা উচিত। কিন্তু GDPR-এর অধীন কোম্পানিগুলোর শুধু ৩৩% এবং CCPA (California Consumer Privacy Act)-এর অধীন ২৫% কোম্পানিই ডেটা শেয়ারিং ট্র্যাক করে না।
১০. GDPR এনফোর্সমেন্টে জার্মানি একমাত্র দেশ যা খুব ভালো পারফর্ম করছে। এটি ইউরোপের সব DPA টেক স্পেশালিস্টের ২৯%+ নিয়োগ করে। €৫৮.৯ মিলিয়ন বার্ষিক DPA-র জন্য ইনভেস্ট করে, জার্মানি উদাহরণ স্থাপন করছে, UK-এর পর €৬১ মিলিয়নের সাথে।
EU-এর ২৯%+ টেক স্পেশালিস্ট জার্মানির রিজনাল ও ফেডারেল DPA-র জন্য কাজ করছে। বাকি EU দেশগুলো টেক এক্সপার্ট নিয়োগে দূরে পিছিয়ে আছে।
১১. ডেটা প্রোটেকশন লস ডিজিটাল যুগে এবং বিগ ডেটার উদ্ভবে গভীর বাধায় আটকে আছে। এই যুগে, জনগণ ইন্টারনেট টেকনোলজির যে সুবিধাগুলো উপভোগ করছে। একই সাথে, সেগুলো প্রসպেক্টিভ ব্রিচের সাথে ডিল করছে যাতে প্রাইভেট ও কনফিডেনশিয়াল ডেটা লস হয়।
উদাহরণস্বরূপ, চীন ইউজার ইনফরমেশন ম্যানেজমেন্টে নির্দিষ্ট নিয়ম-কানুন ফলো করে না। এছাড়া, বিগ ডেটার যুগে তাদের কোনো ভালো সুপারভিশন সিস্টেমও নেই।
১২. টেকনোলজি কীভাবে COVID-১৯-এর প্রভাব মোকাবিলা করছে সেটি নিয়ে অনেক কথা বলা হয়েছে। তবে ফ্রান্স, যা মহামারির সবচেয়ে বেশি আক্রান্ত দেশগুলির মধ্যে একটি, ঠিক সেটি করছে যা হ্যাকারদের দরওয়া খুলবে এবং ইউজার প্রাইভেট ডেটা কোম্প্রোমাইজ করবে।
ব্লুটুথ কন্ট্যাক্ট ট্রেসিং ব্যবহার করে করোনাভাইরাস ছড়িয়ে পড়ার ট্র্যাক করার অ্যাপটি ডিজাইন করা হয়েছিল ইউজার ডেটা প্রোটেক্টেড রাখতে, যা অ্যাপলের সিকিউরিটি ফিচার দ্বারা সুরক্ষিত। কিন্তু অ্যাপটি অ্যাডাপ্ট করে প্রাইভেসি নিশ্চিত করার বদলে, ব্লুমবärg রিপোর্ট অনুযায়ী, ফরাসি কর্তৃপক্ষ অ্যাপলকে ফরাসে সিকিউরিটি ফিচার বন্ধ করতে অনুরোধ করেছে। ফরাসি ডিজিটাল মন্ত্রী সেদ্রিক ও (Cedric O) অনুযায়ী, 「আমরা অ্যাপলে টেকনিক্যাল বাধা উঠাতে বলছি যাতে আমরা একটি সোভেরেন ইউরোপিয়ান হেলথ সলিউশন ডেভেলপ করতে পারি যা আমাদের হেলথ সিস্টেমের সাথে বাঁধা থাকবে」。 হ্যাঁ, ঠিক!
১৩. ইউরোপের DPAs কোম্পানিগুলোকে GDPR নিয়ম লঙ্ঘনের জন্য €৪০০ মিলিয়ন জরিমানা করল। কিন্তু এপারentemente, কোনটিই রিপাব্লিক অফ আইরল্যান্ড থেকে নয়, যদিও সেটি বিশ্বের সবচেয়ে বড় টেক কোম্পানিগুলোর হাব।
১৪. GDPR-এর অধীনে আজ পর্যন্ত সবচেয়ে বড় জরিমানা UK-এ লাগিয়েছে। ব্রিটিশ এয়ারওয়েজের জন্য £১৮৩M এবং হোটেল চেইন ম্যারিয়টের জন্য £৯৯M ডেটা প্রোটেকশন ইনফ্রিঞ্জমেন্টের জন্য জরিমানা করার উদ্দেশ্য ছিল।
গভর্নমেন্ট কীভাবে GDPR রক্ষা করতে পারে?
ব্রেভ রিপোর্ট অনুযায়ী, রেগুলেশন বাস্তবায়ন করতে এবং এর ওপর পূর্ণ নിയন্ত্রণ নেওয়ার জন্য এখনও অনেক দেরি হয়নি।
- ন্যাশনাল গভর্মেন্টকে স্পেশালিস্ট টেক ইনভেস্টিগেটরে বেশি ইনভেস্ট করতে হবে এবং প্রতিযোগিতামূলক বেতন দিয়ে সেরা ট্যালেন্ট আকর্ষণ করতে হবে।
- গভর্নমেন্টকে DPAs-কে পর্যাপ্ত আর্থিক সাহায্য দিতে হবে এডভারসেরিয়াল এনফোর্সমেন্ট চলাতে এবং বিগ টেকের লিগ্যাল আপীলের বিরুদ্ধে তাদের সিদ্ধান্ত প্রতিরক্ষা করতে।
- EU ডেটা প্রোটেকশন বোর্ডকে একটি ডেডিকেটেড টেক ইনভেস্টিগেটিভ یونিট প্রতিষ্ঠা করা উচিত DPA-র सपোর্টের জন্য।
- ইউরোপিয়ান কমিশনকে ও GDPR-এর আর্টিকেল ৫২(৪) মেনে না চলা সদস্য দেশগুলোর বিরুদ্ধে ইনফ্রিংমেন্ট প্রসিডিউর চালু করা উচিত।
GDPR শুধু পাবলিক পোস্টারিং হয়ে রয়েছে, প্রাইভেসি প্রোটেকশন নয়। রেগুলেশন শুধু লোকদের খালি আশ্বাস দিচ্ছে যে তাদের গভর্নমেন্ট এখনো দিতে পারেনি। মধ্যবর্তী, অন্যান্য দেশগুলো GDPR-এর সাথে থাকা সকল সম্ভাব্য সাফল্য ও ব্যর্থতা বিশ্লেষণ করতে পারে। তারা কীভাবে এর কার্যকর প্যারামিটার адап্ট করতে পারে এবং সমসামূলকদের এড়াতে পারে সেটি বিবেচনা করা উচিত।
