

ক্রিপ্টোলকার একটি র্যানসমওয়্যার যা শুধু সিম্পল এবং ডিভাস্টেটিং। এ পর্যন্ত, ক্রিপ্টোলকার দ্বারা প্রভাবিত কম্পিউটারগুলো অদব্যাবহার্য ছিল যতক্ষণ না আপনি চাহিদা করা মানদানীয় টাকা পরিশোধ করতেন।
ক্রিপ্টোলকার কী?
আমরা আগে ক্রিপ্টোলকার কী তা কভার করেছি। সংক্ষেপে, এটি একটি র্যানসমওয়্যার ট্রোজান যা বিশেষভাবে উইন্ডোজ অপারেটিং সিস্টেম চালিত কম্পিউটার ইনফেক্ট করার জন্য ডিজাইন করা হয়েছে। একবার কম্পিউটার ইনফেক্ট হলে, এটি লোকাল স্টোরেজ, ম্যাপড নেটওয়ার্ক ড্রাইভ এবং যেকোনো মাউন্ট করা রিমুভেবল ড্রাইভে থাকা সকল ডেটা ২০৪৮-বিট RSA পাবলিক কী ক্রিপ্টোগ্রাফি ব্যবহার করে এনক্রিপ্ট করে, মূলত সকল ফাইলকে अनुपযোগী করে দেয়। আপনি যদি র্যানসম (৩০০ ইউএসডি বা সমতুল্য বিটকয়েন) পরিশোধ না করেন, তবে আপনি আপনার ফাইলগুলো আবার পাবেন না।
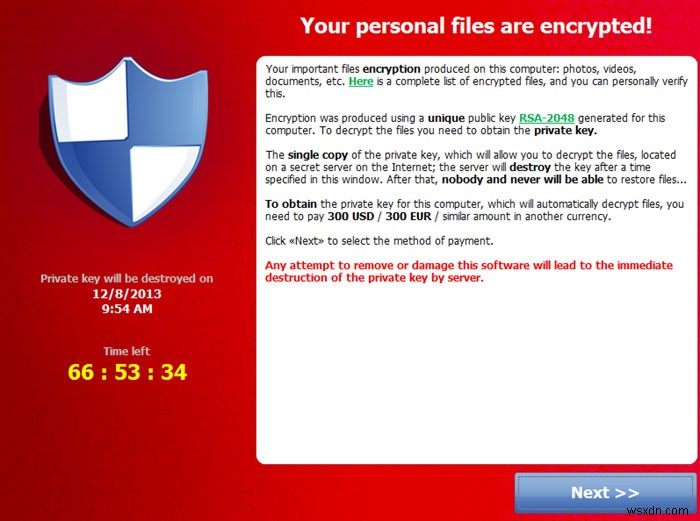
এ পর্যন্ত, ক্রিপ্টোলকার দ্বারা এনক্রিপ্ট করা ডেটা রিকভার করার কোনো উপায় ছিল না।
Fox-IT এবং FireEye-এর গবেষকরা, যারা প্রাইভেট এনক্রিপশন কী এবং Kyrus Technologies রিকভার করতে সক্ষম हुए, যারা আসল ডিক্রিপশন ইঞ্জিন তৈরি করেছেন। যৌথ প্রচেষ্টা দ্বারা, এই সিকিউরিটি ফার্মগুলো একটি ওয়েবসাইট চালু করেছে যা ক্রিপ্টোলকারের শিকাররা তাদের এনক্রিপ্ট করা ফাইল ফ্রি অফ চার্জ ডিক্রিপ্ট করতে ব্যবহার করতে পারেন।
ক্রিপ্টোলকার ইনফেক্টেড ফাইল ডিক্রিপ্ট করুন
আপনার ক্রিপ্টোলকার ইনফেক্টেড ফাইল ডিক্রিপ্ট করতে, শুধু decryptcryptolocker.com-এ যান। ডিক্রিপশন কী খুঁজে বের করতে, আপনাকে আপনার এনক্রিপ্ট করা ফাইলের একটি স্যাম্পল এবং আপনার ইমেইল অ্যাড্রেস জমা দিতে হবে যাতে ওয়েবসাইটটি আপনাকে ডিক্রিপশন কী এবং এনক্রিপ্ট করা ফাইল ডিক্রিপ্ট করার ফ্রি প্রোগ্রাম পাঠাতে পারে। চিন্তা করবেন না, আপনার ইমেইল অ্যাড্রেস কোনো মার্কেটিং উদ্দেশ্যে ব্যবহার হবে না (ওয়েবসাইট অনুযায়ী)। শুধু সেই ফাইলগুলো আপলোড করুন যাতে কোনো সেনসিটিভ ইনফরমেশন নেই।
তো এগিয়ে যান - আপনার ইমেইল অ্যাড্রেস লিখুন, "Choose file" বাটনে ক্লিক করুন -> একটি স্যাম্পল ক্রিপ্টোলকার এনক্রিপ্টেড ফাইল সিলেক্ট করুন, ক্যাপচা কোড লিখুন এবং "Decrypt" বাটনে ক্লিক করুন।
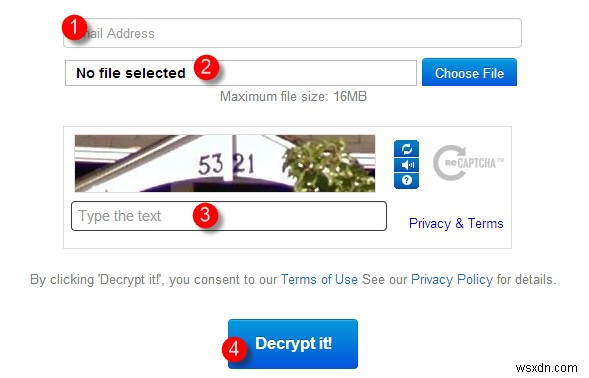
একবার স্যাম্পল ফাইল জমা দিলে, ফাইলটি প্রসেস হবে এবং ওয়েবসাইট আপনাকে ডিক্রিপশন কী (প্রাইভেট কী) সহ ডিক্রিপশন প্রোগ্রাম ডাউনলোড করার লিংক ইমেইল করবে।
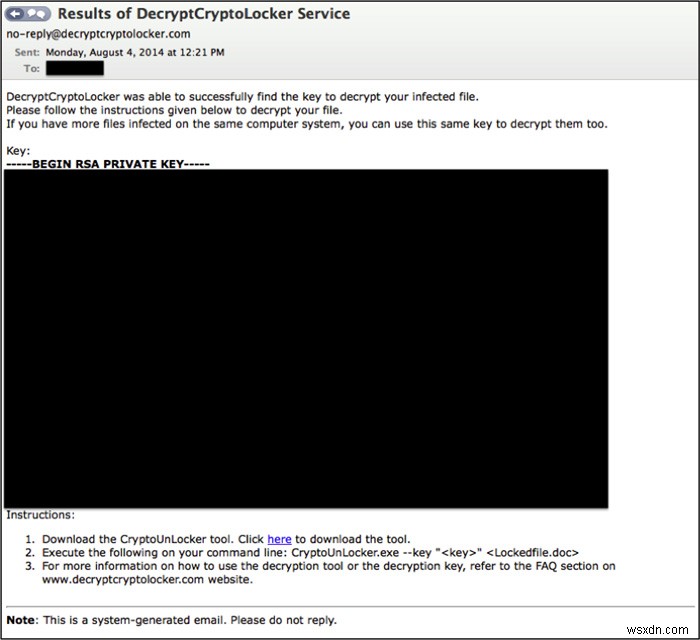
একবার আপনি ডিক্রিপশন কী এবং ডিক্রিপশন টুল ইমেইল থেকে পেলে, ডিক্রিপশন টুল চালু করুন এবং নিচের কমান্ড ব্যবহার করে আপনার এনক্রিপ্ট করা ফাইল ডিক্রিপ্ট করা শুরু করুন।
Decryptolocker.exe –key ""
দুর্ভাগ্যবশ, প্রদত্ত টুলটি আপনার পিসির সকল ফাইল অটোমেটিক্যালি ডিক্রিপ্ট করে না। অর্থাৎ, আপনাকে একবারে একটি ফাইল ডিক্রিপ্ট করতে হবে যদি না আপনি জানেন উইন্ডোজ পावरশেল বা ব্যাচ স্ক্রিপ্টিং ব্যবহার করে অটোমেট করার পদ্ধতি। ক্রিপ্টোলকার ডিক্রিপশন সম্পর্কে আরও তথ্যের জন্য FireEye-এর ওয়েবসাইট দেখুন।
উপসংহার
ক্রিপ্টোলকার একটি নাস্তিক ম্যালওয়্যার যা ব্যবহারকারীদের মূল্যবান ডেটা খায়। আপনি যদি ক্রিপ্টোলকার দ্বারা ইনফেক্ট হন, তবে উপরের সার্ভিস ব্যবহার করে আপনার ফাইলগুলো ফেরত পেতে পারেন। এর সাথে, নিশ্চিত করুন আপনি একটি ভালো অ্যান্টি-ভাইরাস সফটওয়্যার ব্যবহার করছেন ভবিষ্যতের যেকোনো আক্রমণ থেকে আপনার রক্ষা করার জন্য। দ্রষ্টব্য করুন যে যদিও এই প্রসেস (আশা করি) ক্রিপ্টোলকারের সাথে কাজ করে, এটি ক্রিপ্টোলকার ভ্যারিয়েন্ট seperti CryptoBit, CryptoDefense, ইত্যাদি দ্বারা এনক্রিপ্ট করা ফাইল ডিক্রিপ্ট করতে পারে না।
