

Zero Trust নীতির কোরে নির্মিত, যেকোনো জায়গা থেকে ডেটা ও অ্যাক্সেস সুরক্ষিত করে, আপনাকে সুরক্ষিত ও পণ্য উৎপাদনশীল রাখে।
ভূমিকা
ডিজিটাল ট্রান্সফরমেশনের ত্বরণ এবং রিমোট ও হাইব্রিড ওয়ার্কপ্লেসের বিস্তার প্রতিষ্ঠান, সম্প্রদায় এবং ব্যক্তিদের জন্য নতুন সুযোগ সৃষ্টি করেছে। ফলস্বরূপ, আমাদের কাজের শৈলী রূপান্তরিত হয়েছে। এবং এখন থেকে বেশি, কর্মচারীদের সহজ, 직관적인 ইউজার এক্সপেরিয়েন্স দরকার যাতে তারা যেকোনো জায়গা থেকে সহযোগিতা ও পণ্য উৎপাদনশীল থাকতে পারে। কিন্তু অ্যাক্সেসের বিস্তার এবং যেকোনো জায়গা থেকে কাজ করার ক্ষমতাও নতুন হুমকি ও ঝুঁকি আনায়েছে। মাইক্রোসফ্ট কমিশন্ড Security Signals রিপোর্টের লেটেস্ট ডেটা অনুযায়ী, ভাইস প্রেসিডেন্ট লেভেল এবং তার উপরের ৭৫% সিকিউরিটি ডিসিশন মেকার মনে করেন হাইব্রিড ওয়ার্ক তাদের প্রতিষ্ঠানকে সিকিউরিটি হুমকির প্রতি আরও আক্রান্ত করতে পারে।
মাইক্রোসফ্টে, আমরা পৃথিবীর প্রতিটি ব্যক্তি এবং প্রতিষ্ঠানকে আরও অর্জন করতে সক্ষম করার জন্য কঠোর পরিশ্রম করি। আমরা কাস্টমারদের সুরক্ষিত করা এবং আত্মবিশ্বাসী থাকতে সাহায্য করার জন্য প্রতিশ্রুতিবদ্ধ। বছরে ১ বিলিয়ন ডলারের বেশি সিকিউরিটিতে বিনিয়োগ, ৩,৫০০-এরও বেশি ডেডিকেটেড সিকিউরিটি প্রফেশনাল, এবং বিশ্বে প্রায় ১.৩ বিলিয়ন উইন্ডোজ ১০ ডিভাইস ব্যবহৃত হচ্ছে — আমাদের কাস্টমাররা যেসব হুমকির সম্মুখীন হচ্ছে সে সম্পর্কে আমাদের গভীর অন্তর্দৃষ্টি রয়েছে।
আমাদের কাস্টমারদের আধুনিক সিকিউরিটি সমাধান দরকার যেকোনো জায়গা থেকে এন্ড-টু-এন্ড সুরক্ষা দিতে। উইন্ডোজ ১১ হাইব্রিড ওয়ার্কের নতুন যুগের জন্য Zero Trust নীতির ওপর নির্মিত। Zero Trust হলো একটি সিকিউরিটি মডেল যার প্রিমাইস হচ্ছে কোনো ইউজার বা ডিভাইস যেকোনো জায়গা থেকে অ্যাক্সেস পাবে না যতক্ষণ না সেফটি এবং ইন্টিগ্রিটি প্রুভ হয়। উইন্ডোজ ১১ হার্ডওয়্যার এবং সফ্টওয়্যারের উভয়ে নতুন প্রয়োজনীয়তা বিল্ট-ইন করে সিকিউরিটি বেসলাইন বাড়িয়েছে চিপ থেকে ক্লাউড পর্যন্ত উন্নত সুরক্ষার জন্য। উইন্ডোজ ১১-এ, আমাদের কাস্টমাররা হাইব্রিড পণ্য উৎপাদনশীলতা এবং নতুন অভিজ্ঞতা সক্ষম করতে পারবেন সিকিউরিটি কনপ্রোমাইজ ছাড়া।
প্রায় ৮০% সিকিউরিটি ডিসিশন মেকার বলেন শুধু সফ্টওয়্যারই উজ্জ্বল হুমকি থেকে পর্যাপ্ত সুরক্ষা দিতে পারে না।1
উইন্ডোজ ১১-এ, হার্ডওয়্যার এবং সফ্টওয়্যার একসাথে কাজ করে CPU থেকে ক্লাউড পর্যন্ত সুরক্ষার জন্য। এই সিম্পল ডায়াগ্রামে সুরক্ষার লেয়ারগুলো দেখুন এবং আমাদের সিকিউরিটি প্রায়োরিটির সংক্ষিপ্ত ওভারভিউ পান নিচে।
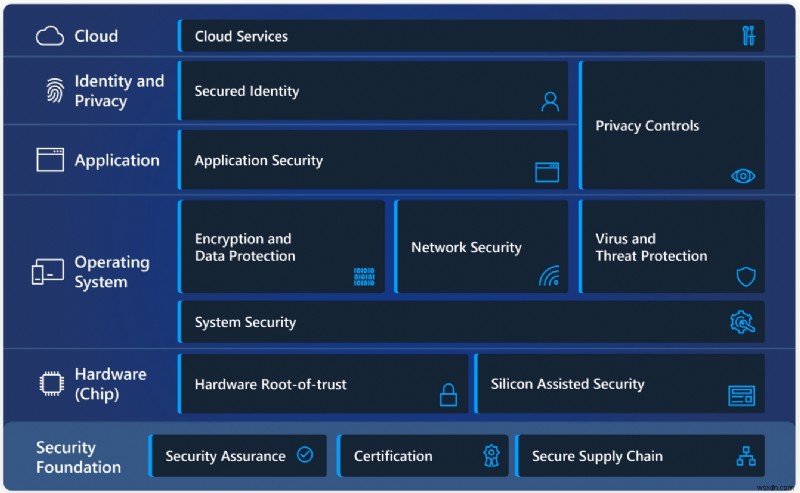
উইন্ডোজ ১১ কীভাবে Zero Trust সুরক্ষা সক্ষম করে
Zero Trust নীতিগুলো তিনফলক। প্রথম, স্পষ্টভাবে ভেরিফাই করুন। সব উপলব্ধ ডেটা পয়েন্টের ওপর ভিত্তি করে সবসময় অথেন্টিকেট এবং অথরাইজ করুন, যার মধ্যে ইউজার আইডেন্টিটি, লোকেশন, ডিভাইস হেলথ, সার্ভিস বা ওয়ার্কলোড, ডেটা ক্লাসিফিকেশন, এবং এনোমালি। দ্বিতীয়, লিস্ট প্রিভিলেজড অ্যাক্সেস ব্যবহার করুন, জাস্ট-ইন-টাইম এবং জাস্ট-ইনাফ-অ্যাক্সেস, রিস্ক-বেসড অ্যাডাপ্টিভ পলিসি, এবং ডেটা প্রটেকশন দিয়ে ইউজার অ্যাক্সস সীমিত করুন ডেটা এবং পণ্য উৎপাদনশীলতা সুরক্ষিত করতে। এবং তৃতীয়, ভাঙ্গন অনুমান করুন। ভাঙ্গন অনুমান একটি পদ্ধতিতে কাজ করে যা ব্লাস্ট রেডিয়াস ন্যূনতম করে এবং অ্যাক্সেস সেগমেন্ট করে। এন্ড-টু-এন্ড এনক্রিপশন ভেরিফাই করুন এবং অ্যানালিটিক্স ব্যবহার করুন দৃশ্যমানতা পেতে হুমকি ডিটেকশন এবং প্রতিরক্ষা উন্নত করতে।
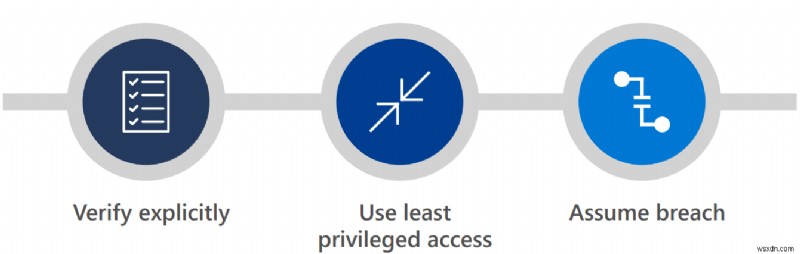
উইন্ডোজ ১১-এ, স্পষ্ট ভেরিফিকেশনের Zero Trust নীতি ডিভাইস এবং ইউজার দুটোরই ডান্দা করা হুমকিতে প্রযোজ্য। এছাড়া, উইন্ডোজ ১১ চিপ-টু-ক্লাউড সিকিউরিটি প্রদান করে, যাতে IT অ্যাডমিনিস্ট্রেটররা অ্যাটেস্টেশন এবং মেজারমেন্ট পায় যেন নির্ধারণ করতে পারেন একটি ডিভাইস প্রয়োজনীয়তা পূরণ করে কিনা এবং কি সেটি বিশ্বস্ত। এবং উইন্ডোজ ১১ আউট-অফ-দ্য-বক্স Microsoft Intune এবং Azure Active Directory-এর সাথে কাজ করে, যাতে অ্যাক্সেস সিদ্ধান্ত এবং এনফোর্সমেন্ট सीমলেস হয়। প্লাস, IT অ্যাডমিনিস্ট্রেটররা সহজে উইন্ডোজ ১১ কাস্টমাইজ করতে পারেন নির্দিষ্ট ইউজার এবং পলিসি রিকোয়ারমেন্টের জন্য অ্যাক্সেস, প্রাইভেসি, কম্প্লায়েন্স, এবং আরও।
ইন্ডিভিজুয়াল ব্যবহারকারীরাও শক্তিশালী সेफগার্ড থেকে লাভ পান, যার মধ্যে হার্ডওয়্যার-ভিত্তিক সিকিউরিটি এবং পাসওয়ার্ড-লেস প্রোটেকশনের নতুন মানদণ্ড অন্তর্ভুক্ত। এখন, সকল ব্যবহারকারী সম্ভাব্য ঝুঁকিপূর্ণ পাসওয়ার্ড রিপ্লেস করতে পারেন সিকিউর আইডেন্টিটি প্রুভ দিয়ে Microsoft Authenticator অ্যাপ দিয়ে, ফেস বা ফিঙ্গারপ্রিন্ট দিয়ে সাইন ইন করে,2 সিকিউরিটি কী বা ফোন বা ইমেইলে পাঠানো ভেরিফিকেশন কোড দিয়ে।
উইন্ডোজ ১১ সিকিউরিটি প্রায়োরিটির ওভারভিউ
ডিফল্টভাবে সিকিউরিটি
প্রায় ৯০% সার্ভে করা সিকিউরিটি ডিসিশন মেকার বলেন পুরনো হার্ডওয়্যার প্রতিষ্ঠানগুলাকে আক্রমণের प्रति বেশি উন্মুক্ত করে, এবং আরও আধুনিক হার্ডওয়্যার ভবিষ্যতের হুমকি থেকে রক্ষা করতে সাহায্য করবে। উইন্ডোজ ১০-এর ইনোভেশন ওপর ভিত্তি করে, আমরা আমাদের ম্যানুফ্যাকচারার এবং সিলিকন পার্টনারদের সাথে কাজ করেছি অতিরিক্ত হার্ডওয়্যার সিকিউরিটি ক্যাপাবিলিটি প্রদান করতে বিকশিত হুমকি ল্যান্ডস্কেপের সাথে মেলাতে এবং আরও হাইব্রিড ওয়ার্ক এবং লার্নিং সক্ষম করতে। উইন্ডোজ ১১-এ নতুন হার্ডওয়্যার সিকিউরিটি রিকোয়ারমেন্টের সেটটি ডিজাইন করা হয়েছে একটি ফাউন্ডেশন তৈরি করতে যা আরও শক্তিশালী এবং আক্রমণের प्रति ট germana।
উন্নত হার্ডওয়্যার এবং অপারেটিং সিস্টেম সিকিউরিটি
চিপ থেকে শুরু করে হার্ডওয়্যার-ভিত্তিক আইসোলেশন সিকিউরিটির সাথে, উইন্ডোজ ১১ সংবেদনশীল ডেটা অতিরিক্ত সিকিউরিটি ব্যারিয়ারের পেছনে স্টোর করে, অপারেটিং সিস্টেম থেকে পৃথক করে। ফলস্বরূপ, এনক্রিপশন কী এবং ইউজার ক্রেডেনশিয়াল সহ ইনফরমেশন অননুমোদিত অ্যাক্সেস এবং টেম্পারিং থেকে সুরক্ষিত থাকে। উইন্ডোজ ১১-এ, হার্ডওয়্যার এবং সফ্টওয়্যার অপারেটিং সিস্টেমকে সুরক্ষিত করে, ভার্চুয়ালাইজেশন-বেসড সিকিউরিটি (VBS) এবং Secure Boot বিল্ট-ইন এবং নতুন CPU-তে ডিফল্টভাবে সক্রিয়। এমনকি যদি খারাপ এক্টররা भीतर প্রবেশ করন, তারা বেশি দুর পর্যন্ত যাবে না। VBS হার্ডওয়্যার ভার্চুয়ালাইজেশন ফিচার ব্যবহার করে একটি সিকিউর মেমরি রিজন তৈরি করে এবং আইসোলেট করে অপারেটিং সিস্টেম থেকে। এই আইসোলেটেড এনভায়রনমেন্ট একাধিক সিকিউরিটি সমাধান হোস্ট করে, অপারেটিং সিস্টেমে ভালনারেবিলিটি থেকে সুরক্ষা ব্যাপকভাবে বাড়িয়ে এবং ম্যালিশিয়াস এক্সপ্লয়েটের ব্যবহার রোধ করে। ডিভাইস হেলথ অ্যাটেস্টেশন ক্লাউড সার্ভিসের সাথে, উইন্ডোজ ১১ zero trust রেডি।
সুদৃঢ় অ্যাপ্লিকেশন সিকিউরিটি এবং প্রাইভেসি কন্ট্রোল
ব্যক্তিগত এবং ব্যবসায়িক ইনফরমেশন সুরক্ষিত এবং প্রাইভেট রাখতে সাহায্য করার জন্য, উইন্ডোজ ১১-এ অ্যাপ্লিকেশন সিকিউরিটির একাধিক লেয়ার রয়েছে যাতে ক্রিটিক্যাল ডেটা এবং কোড ইন্টিগ্রিটি রক্ষা করা যায়। অ্যাপ্লিকেশন আইসোলেশন এবং কন্ট্রোল, কোড ইন্টিগ্রিটি, প্রাইভেসি কন্ট্রোল, এবং লিস্ট-প্রিভিলেজ প্রিন্সিপল ডেভেলপারদের সক্ষম করে সিকিউরিটি এবং প্রাইভেসি গ্রাউন্ড-আপ থেকে বিল্ড-ইন করতে। এই ইন্টিগ্রেটেড সিকিউরিটি ব্রিচ এবং ম্যালওয়্যার থেকে রক্ষা করে, ডেটা প্রাইভেট রাখতে সাহায্য করে, এবং IT অ্যাডমিনিস্ট্রেটরদের প্রয়োজনীয় কন্ট্রোল দেয়।
উইন্ডোজ ১১-এ, Microsoft Defender Application Guard 3 Hyper-V ভার্চুয়ালাইজেশন টেকনোলজি ব্যবহার করে অবিশ্বস্ত ওয়েবসাইট এবং মাইক্রোসফ্ট অফিস ফাইলগুলো কন্টেইনারে আইসোলেট করে, হোস্ট অপারেটিং সিস্টেম এবং এন্টারপ্রাইজ ডেটা থেকে পৃথক এবং অ্যাক্সেস অযোগ্য। প্রাইভেসি রক্ষা করার জন্য, উইন্ডোজ ১১ আরও কন্ট্রোল প্রদান করে কোন অ্যাপ এবং ফিচার ডিভাইস লোকেশন বা ক্যামেরা এবং মাইক্রোফোনের মতো রিসোর্স অ্যাক্সেস করতে পারে সেটি নিয়ে।
সুরক্ষিত আইডেন্টিটি
পাসওয়ার্ড ব্যবহার করা অসুবিধাজনক এবং সাইবার অপরাধীদের প্রধান লক্ষ্য — এবং বছরের পর বছর ডিজিটাল সিকিউরিটির একটি গুরুত্বপূর্ণ অংশ ছিল। এটা পরিবর্তন হয়েছে উইন্ডোজ ১১-এ উপলব্ধ পাসওয়ার্ড-লেস প্রোটেকশনের সাথে। একটি সিকিউর অথরাইজেশন প্রসেসের পর, ক্রেডেনশিয়াল হার্ডওয়্যার এবং সফ্টওয়্যার সিকিউরিটির একাধিক লেয়ারের পেছনে সুরক্ষিত থাকে, যা ব্যবহারকারীদের তাদের অ্যাপ এবং ক্লাউড সার্ভিসে সুরক্ষিত, পাসওয়ার্ড-লেস অ্যাক্সেস দেয়।
ইন্ডিভিজুয়াল ব্যবহারকারীরা তাদের মাইক্রোসফ্ট অ্যাকাউন্ট থেকে পাসওয়ার্ড সরিয়ে দিতে পারেন এবং ব্যবহার করতে পারেন Microsoft Authenticator অ্যাপ,4 Windows Hello,5 FIDO2 সিকিউরিটি কী, স্মার্ট কার্ড, বা ফোন বা ইমেইলে পাঠানো ভেরিফিকেশন কোড। IT অ্যাডমিনিস্ট্রেটররা এবং কনসিউমাররা উইন্ডোজ ১১ ডিভাইস পাসওয়ার্ড-লেস আউট-অফ-দ্য-বক্স সেট আপ করতে পারেন, Windows Hello-এর মতো টেকনোলজি বিয়োগ করে Fast Identity Online (FIDO) স্ট্যান্ডার্ডের সাথে অ্যালাইনমেন্টে। উইন্ডোজ ১১ ক্রেডেনশিয়াল সুরক্ষিত করে চিপ-লেভেল হার্ডওয়্যার সিকিউরিটি সহ TPM 2.0 কোম্বাইন করে VBS এবং Microsoft Credential Guard-এ।
ক্লাউড সার্ভিসের সাথে সংযোগ
উইন্ডোজ ১১ সিকিউরিটি zero-trust ক্লাউড পর্যন্ত প্রসারিত করে, পলিসি, কন্ট্রোল, প্রসিডিউর, এবং টেকনোলজি সক্ষম করে যেগুলো একসাথে কাজ করে আপনার ডিভাইস, ডেটা, অ্যাপ্লিকেশন, এবং আইডেন্টিটি যেকোনো জায়গা থেকে রক্ষা করতে। মাইক্রোসফ্ট আইডেন্টিটি, স্টোরেজ, এবং অ্যাক্সেস ম্যানেজমেন্টের জন্য ব্যাপক ক্লাউড সার্ভিস অফার করে ডিভাইস অ্যাটেস্টেশনের টুলস পাশাপাশি যাতে আপনার নেটওয়ার্কে সংযোগকারী যেকোনো উইন্ডোজ ডিভাইস বিশ্বস্ত হয়। আপনি কম্প্লায়েন্স এবং কন্ডিশনাল অ্যাক্সেস এনফোর্স করতে পারেন একটি মডার্ন ডিভাইস ম্যানেজমেন্ট (MDM) সার্ভিসের মাধ্যমে যেন Microsoft Intune যা Azure Active Directory-র সাথে কাজ করে ক্লাউডের মাধ্যমে অ্যাপ্লিকেশন এবং ডেটা অ্যাক্সেস কন্ট্রোল করতে।6
হার্ডওয়্যার সিকিউরিটি
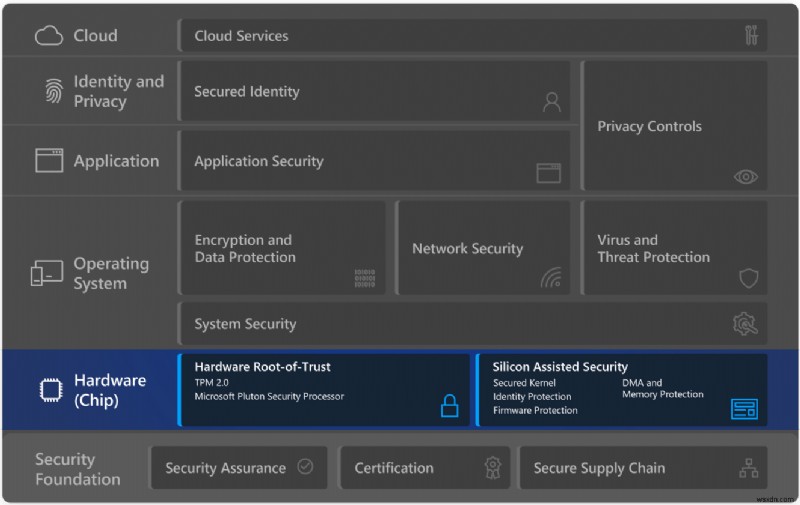
আধুনিক হুমকি আধুনিক সিকিউরিটি দাবি করে হার্ডওয়্যার সিকিউরিটি এবং সফ্টওয়্যার সিকিউরিটি টেকনিকের মধ্যে শক্তিশালী অ্যালাইনমেন্টের সাথে যাতে ইউজার, ডেটা এবং ডিভাইস সুরক্ষিত থাকে। শুধু অপারেটিং সিস্টেম সাইবার অপরাধীদের কম্পিউটার কম্প্রোমাইজ করার জন্য ব্যবহৃত ব্যাপক টুল এবং টেকনিকের পরিসর থেকে রক্ষা করতে পারে না। একবার ভেতর ঢুকলে, ইন্ট্রুডাররা ডিটেক্ট করা কঠিন হয় যখন তারা একাধিক নাফরমানি কাজে লিপ্ত থাকে গুরুত্বপূর্ণ ডেটা বা ক্রেডেনশিয়াল চুরি করার থেকে লো-লেভেল ডিভাইস ফার্মওয়্যারে ম্যালওয়্যার ইমপ্ল্যান্ট করা পর্যন্ত যা ডিটেক্ট এবং রিমুভ করা কঠিন হয়ে যায়। এই নতুন হুমকিগুলো কম্পিউটিং হার্ডওয়্যার দাবি করে যা ভেতর থেকে সুরক্ষিত, हार্ডওয়্যার চিপ এবং প্রসেসর সহ যা সংবেদনশীল ব্যবসায়িক ইনফরমেশন স্টোর করে। সিকিউরিটি ক্যাপাবিলিটি হার্ডওয়্যারে বিল্ড করে, আমরা পুরো ভালনারেবিলিটি ক্লাস সরিয়ে ফেলতে পারি যা পূর্বে শুধু সফ্টওয়্যারের মধ্যে ছিল। এটি প্রায়ই সেম সিকিউরিটি ক্যাপাবিলিটি সফ্টওয়্যারের মধ্যে ইমপ্লিমেন্ট করার তুলনায় উল্লেখযোগ্য পারফরম্যান্স উইন দেয়, যার ফলে সিস্টেমের সামগ্রিক সিকিউরিটি বাড়ে কোনো মাপযোগ্য পারফরম্যান্স হিট ছাড়া।
উইন্ডোজ ১১-এ, মাইক্রোসফ্ট হার্ডওয়্যার সিকিউরিটি বারটি বাড়িয়েছে সবচেয়ে সুরক্ষিত উইন্ডোজ ভার্সন ডিজাইন করতে। আমরা সতর্কতার সাথে হার্ডওয়্যার রিকোয়ারমেন্ট এবং ডিফল্ট সিকিউরিটি ফিচার বেছে নেছি হুমকি ইন্টেলিজেন্স এবং বিশ্বব্যাপী লিডিং এক্সপার্টের ইনপুটের ভিত্তিতে যার মধ্যে DoD, NSA, এবং UK-এর NCSC, এবং আমাদের নিজস্ব মাইক্রোসফ্ট সিকিউরিটি টিম। আমরা আমাদের চিপ এবং ডিভাইস ম্যানুফ্যাকচারার পার্টনারদের সাথে কাজ করেছি অ্যাডভান্সড সিকিউরিটি ক্যাপাবিলিটি ইন্টিগ্রেট করতে সফ্টওয়্যার, ফার্মওয়্যার, এবং হার্ডওয়্যারের पारওয়ার্দে চিপ থেকে ক্লাউড পর্যন্ত রক্ষা করতে।
হার্ডওয়্যার রুট-অফ-ট্রাস্ট এবং সিলিকন-অ্যাসিস্টেড সিকিউরিটির শক্তিশালী কম্বিনেশন দিয়ে, উইন্ডোজ ১১ বিল্ট-ইন হার্ডওয়্যার প্রোটেকশন আউট-অফ-দ্য-বক্স ডেলিভার করে।
হার্ডওয়্যার রুট-অফ-ট্রাস্ট
একটি হার্ডওয়্যার রুট-অফ-ট্রাস্ট সিস্টেমের ইন্টিগ্রিটি রক্ষা এবং মেইনটেইন করতে সাহায্য করে হার্ডওয়্যার অন হয়ে, ফার্মওয়্যার লোড হলে, এবং তারপর অপারেটিং সিস্টেম লঞ্চ হলে। হার্ডওয়্যার রুট-অফ-ট্রাস্ট সিস্টেমের জন্য দুটি গুরুত্বপূর্ণ সিকিউরিটি গোল পূরণ করে। এটি সিকিউরলি মেজার করে ফার্মওয়্যার এবং অপারেটিং সিস্টেম কোড যা সিস্টেম বুট করে যাতে ম্যালওয়্যার বুট কোডে সংক্রমিত না হতে পারে এবং তার উপস্থিতি লুকাতে পারে। হার্ডওয়্যার রুট-অফ-ট্রাস্ট একটি হাইলি-সিকিউর এলাকাও প্রদান করে অপারেটিং সিস্টেম এবং অ্যাপ্লিকেশন থেকে পৃথক ক্রিপ্টোগ্রাফিক কী, ডেটা, এবং কোড স্টোর করার জন্য। এই প্রোটেকশন ক্রিটিক্যাল রিসোর্স সুরক্ষিত করে যেন Windows authentication stack, single sign-on tokens, Windows Hello biometric stack, এবং BitLocker volume encryption keys।
Trusted Platform Module (TPM)
একটি TPM ডিজাইন করা হয়েছে হার্ডওয়্যার-ভিত্তিক সিকিউরিটি-রিলেটেড ফাংশন প্রদান করতে এবং অনিচ্ছাকৃত টেম্পারিং প্রতিরোধ করতে। TPM সিস্টেম হার্ডওয়্যার, প্ল্যাটফর্ম মালিক, এবং ব্যবহারকারীদের জন্য সিকিউরিটি এবং প্রাইভেসি বেনিফিট দেয়। Windows Hello, BitLocker, Windows Defender System Guard, এবং অন্যান্য অসংখ্য উইন্ডোজ ফিচার TPM-র ওপর নির্ভর করে কী জেনারেশন, সিকিউর স্টোরেজ, এনক্রিপশন, বুট ইন্টিগ্রিটি মেজারমেন্ট, অ্যাটেস্টেশন, এবং অন্যান্য অসংখ্য ক্যাপাবিলিটির জন্য। এই ক্যাপাবিলিটিগুলো kumpulan কাস্টমারদের তাদের আইডেন্টিটি এবং ডেটার সুরক্ষা শক্তিশালী করতে সাহায্য করে।
TPM স্পেসিফিকেশনের ২.০ ভার্সনে গুরুত্বপূর্ণ এনহ্যান্সমেন্ট রয়েছে যেন ক্রিপ্টোগ্রাফিক অ্যালগরিদম ফ্লেক্সিবিলিটি যা STRONGER ক্রিপ্টো অ্যালগরিদম সক্ষম করে এবং কাস্টমারদের পছন্দসই বিকল্প অ্যালগরিদম ব্যবহার করার ক্ষমতা দেয়। উইন্ডোজ ১০ থেকে শুরু করে, মাইক্রোসফ্টের হার্ডওয়্যার সার্টিফিকেশন সকল নতুন উইন্ডোজ পিসিতে TPM 2.0 বিল্ট-ইন এবং ডিফল্টভাবে সক্রিয় থাকতে বাধ্য করল। উইন্ডোজ ১১-এ, নতুন এবং আপগ্রেডেড ডিভাইস দুটোই TPM 2.0 থাকতে হবে। এই রিকোয়ারমেন্ট সকল উইন্ডোজ ১১ ডিভাইসের সিকিউরিটি পোষচার শক্তিশালী করে এবং নিশ্চিত করে যে এই ডিভাইসগুলো ভবিষ্যতের সিকিউরিটি ক্যাপাবিলিটির সুবিধা নিতে পারবে যা হার্ডওয়্যার রুট-অফ-ট্রাস্ট-র ওপর নির্ভরশীল।
উইন্ডোজ ১১ TPM স্পেসিফিকেশন এবং আপনার পিসিতে TPM 2.0 সক্রিয় করার বিষয়ে আরও জানুন।
Pluton সিকিউরিটি প্রসেসর
Microsoft Pluton সিকিউরিটি প্রসেসর, চিপ লেভেলে সিকিউরিটি প্রদান করে। Pluton হলো একটি হার্ডওয়্যার রুট-অফ-ট্রাস্ট যা মাইক্রোসফ্ট ডিজাইন করেছে আমাদের সিলিকন পার্টনারদের পার্টনারশিপে যেটি আধুনিক পিসিকে অভিপ্রেত যাতে ইভলভিং হুমকি ল্যান্ডস্কেপ সমাধান করতে পারে। Pluton ডিজাইন হার্ডওয়্যার রুট-অফ-ট্রাস্টকে সরাসরি একই সিলিকন সাবস্ট্রেটে এমবেড করে CPU-এর সাথে। এই গুরুত্বপূর্ণ ডিজাইন প্রিন্সিপল একটি সাধারণ ضعف দূর করে যখন রুট-অফ-ট্রাস্ট অন্য একটি ডিসক্রিট চিপে থাকে মাদারবোর্ডে যা CPU থেকে পৃথক। ضعفটি হলো যখন রুট-অফ-ট্রাস্ট চিপটি নিজে খুব সুরক্ষিত থাকতে পারে, CPU-এর সাথে ডিসক্রিট রুট-অফ-ট্রাস্টের যোগাযোগ পথে একটি কমজোর লিংক থাকে যা ফিজিক্যাল আক্রমণ দ্বারা এক্সপ্লয়েট করা যেতে পারে।
Pluton TPM 2.0 ইন্ডাস্ট্রি স্ট্যান্ডার্ড সাপোর্ট করে যা কাস্টমারদের TPM-র ওপর নির্ভরশীল উইন্ডোজ ফিচারের উন্নত সিকিউরিটির তাত্ক্ষণিক সুবিধা দেয় যার মধ্যে BitLocker, Windows Hello, এবং Windows Defender System Guard। TPM 2.0 হওয়ার পাশাপাশি, Pluton অন্যান্য সিকিউরিটি ফাংশনালিটিও সাপোর্ট করে যা TPM 2.0 স্পেসিফিকেশনের সাথে সম্ভব নয়, এবং এই এক্সটেনসিবিলিটি অতিরিক্ত Pluton ফার্মওয়্যার এবং OS ফিচার ডেলিভার করতে সক্ষম করে সময়ের সাথে সাথে Windows Update-এর মাধ্যমে।
অন্যান্য TPM-এর মতো, ক্রেডেনশিয়াল, এনক্রিপশন কী, এবং অন্যান্য সংবেদনশীল ইনফরমেশন Pluton থেকে এক্সট্র্যাক্ট করা যাবে না এমনকি যদি আক্রমণকারী ম্যালওয়্যার ইনস্টল করে থাকে বা পিসির সম্পূর্ণ ফিজিক্যাল পজেশন থাকে। সংবেদনশীল ডেটা যেন এনক্রিপশন কী সুরক্ষিতভাবে Pluton প্রসেসরের ভেতরে স্টোর থাকে, যা সিস্টেমের বাকি অংশ থেকে আইসোলেটেড, এটি নিশ্চিত করে যে উজ্জ্বল আক্রমণ টেকনিক যেন スペキュলেটিভ এক্সিকিউশন কী মটেরিয়াল অ্যাক্সেস না করতে পারে। Pluton একটি ইউনিক Secure Hardware Cryptography Key (SHACK) টেকনোলজিও অন্তর্ভুক্ত করে। SHACK নিশ্চিত করে যে কীগুলো কখনো প্রোটেক্টেড হার্ডওয়্যারের বাইরে এক্সপোজ হয় না, এমনকি Pluton ফার্মওয়্যারের কাছেও, উইন্ডোজ কাস্টমারদের জন্য অগোচর সিকিউরিটি লেভেল প্রদান করে।
Pluton একটি বড় সিকিউরিটি চ্যালেঞ্জও সমাধান করে সিস্টেম ফার্মওয়্যার পুরো পিসি ইকোসিস্টেমে আপ টু ডেট রাখতে। আজ কাস্টমাররা তাদের সিকিউরিটি ফার্মওয়্যার আপডেট বিভিন্ন সোর্স থেকে পান যা ম্যানেজ করা কঠিন, ফলে ব্যাপক আপডেট ইস্যু। Pluton একটি ফ্লেক্সিবল, আপডেটেবল প্ল্যাটফর্ম প্রদান করে ফার্মওয়্যার রান করার জন্য যা ইমপ্লিমেন্ট করে এন্ড-টু-এন্ড সিকিউরিটি ফাংশনালিটি অথর, মেইনটেইন, এবং আপডেট করা হয় মাইক্রোসফ্ট দ্বারা। Pluton Windows Update সার্ভিসের সাথে ইন্টিগ্রেটেড থাকার কারণে একটি দশকেরও বেশি অপারেশনাল অভিজ্ঞতার সুবিধা পায় নিশ্চিতভাবে আপডেট ডেলিভার করতে üle ১ বিলিয়ন এন্ডপয়েন্ট সিস্টেমে।
Microsoft Pluton সিকিউরিটি প্রসেসর ২০২২ থেকে নির্বাচিত নতুন উইন্ডোজ পিসিতে শিপ হবে। 7
সিলিকন অ্যাসিস্টেড সিকিউরিটি
আধুনিক হার্ডওয়্যার রুট-অফ-ট্রাস্টের পাশাপাশি, লেটেস্ট CPU-তে অন্যান্য অসংখ্য ক্যাপাবিলিটি রয়েছে যা অপারেটিং সিস্টেমকে হুমকি থেকে হার্ডেন করে যেন বুট প্রসেস রক্ষা করা, মেমরির ইন্টিগ্রিটি সুরক্ষিত করা, সিকিউরিটি সেনসিটিভ কম্পিউট লজিক আইসোলেট করা, এবং আরও।
সিকিউর্ড কर्नেল
ভার্চুয়ালাইজেশন-বেসড সিকিউরিটি (VBS), যাকে কোর আইসোলেশনও বলা হয়, একটি সিকিউর সিস্টেমে একটি ক্রিটিক্যাল বিল্ডিং ব্লক। VBS CPU-এর হার্ডওয়্যার ভার্চুয়ালাইজেশন ইনস্ট্রাকশন ব্যবহার করে একটি সিকিউর মেমরি রিজন তৈরি করে যা নরমাল অপারেটিং সিস্টেম থেকে আইসোলেটেড। উইন্ডোজ এই আইসোলেটেড VBS এনভায়রনমেন্ট ব্যবহার করে সিকিউরিটি সেনসিটিভ অপারেটিং সিস্টেম ফাংশন যেমন সিকিউর কernel এবং সিকিউরিটি অ্যাসেট যেন অথেন্টিকেটেড ইউজার ক্রেডেনশিয়াল রক্ষা করে। এমনকি যদি ম্যালওয়্যার মেইন OS কernel-এ অ্যাক্সেস পায়, VBS এক্সপ্লয়েট بڑি পরিমাণে সীমাবদ্ধ এবং কন্টেইন করে কারণ হাইপারভাইজার এবং ভার্চুয়ালাইজেশন হার্ডওয়্যার ম্যালওয়্যারকে কোড এক্সিকিউট করার থেকে বা VBS সিকিউর এনভায়রনমেন্টে চলমান প্ল্যাটফর্ম সিক্রেট অ্যাক্সেস করার থেকে রোধ করে।
হাইপারভাইজার-প্রোটেক্টেড কোড ইন্টিগ্রিটি (HVCI), যাকে মেমরি ইন্টিগ্রিটিও বলা হয়, VBS ব্যবহার করে Kernel Mode Code Integrity (KMCI)-কে সিকিউর VBS এনভায়রনমেন্টে রান করে মেইন উইন্ডোজ কernelের বদলে। এটি আক্রমণ রোধে সাহায্য করে যা কernel মোড কোড মডিফাই করার চেষ্টা করে যেমন ড্রাইভার। KMCI-এর রোল হচ্ছে চেক করা যে সকল কernel কোড সঠিকভাবে সাইন করা আছে এবং টেম্পার করা নেই রান করার অনুমতি দেওয়ার আগে।
HVCI নিশ্চিত করে যে কেবল ভ্যালিডেটেড কোডই কernel-মোডে এক্সিকিউট হতে পারে। হাইপারভাইজার প্রসেসর ভার্চুয়ালাইজেশন এক্সটেনশন লিভারেজ করে মেমরি প্রোটেকশন এনফোর্স করে যাতে কernel-মোড সফ্টওয়্যার সেই কোড এক্সিকিউট করতে না পারে যা প্রথমে কোড ইন্টিগ্রিটি সাবসিস্টেম দ্বারা ভ্যালিডেট করা নেই। HVCI সাধারণ আক্রমণ যেমন WannaCry থেকে রক্ষা করে যা কernel-এ ম্যালিশিয়াস কোড ইনজেক্ট করার ক্ষমতায় নির্ভরশীল। HVCI ম্যালিশিয়াস কernel-মোড কোড ইনজেকশন প্রতিরোধ করতে পারে এমনকি যখন ড্রাইভার এবং অন্যান্য কernel-মোড সফ্টওয়্যারে বাগ থাকে।
সকল উইন্ডোজ ১১ ডিভাইস HVCI সাপোর্ট করবে এবং অধিকাংশ নতুন ডিভাইস VBS এবং HVCI প্রোটেকশন ডিফল্টভাবে অন থাকবে।
Windows 11 Secured-core PCs
March 2021 Security Signals রিপোর্ট দেখায় যে ৮০% এরও বেশি এন্টারপ্রাইজ গত দু বছরে কমপক্ষে একটি ফার্মওয়্যার আক্রমণের অভিজ্ঞতা রেখেছে। ফিনানশিয়াল সার্ভিসেস, গভর্নমেন্ট, এবং হেলথকെയার মতো ডেটা সেনসিটিভ ইন্ডাস্ট্রির কাস্টমারদের জন্য, মাইক্রোসফ্ট OEM পার্টনারদের সাথে কাজ করেছে একটি স্পেশাল ক্যাটাগরি ডিভাইস অফার করতে যারা Secured-core PCs বলা হয়। ডিভাইসগুলো অতিরিক্ত সিকিউরিটি মেজারসEnabled থাকে ফার্মওয়্যার লেয়ারে, বা ডিভাইস কোরে, যা উইন্ডোজকে আন্ডারপিন করে।
Secured-core PCs অ্যাডভান্সড হুমকি যেমন র্যানসমওয়্যার থেকে কernel আক্রমণের বিরুদ্ধে সুরক্ষা শক্তিশালী করে। Secured-core PCs ম্যালওয়্যার আক্রমণ রোধে সাহায্য করে এবং ফার্মওয়্যার ভালনারেবিলিটি ন্যূনতম করে একটি ক্লিন এবং বিশ্বস্ত স্টেটে লঞ্চ করে স্টার্টআপে, হার্ডওয়্যার-এনফোর্সড রুট অফ ট্রাস্টের সাথে, ইনফেকশন ট্র্যাকে রেখে। ভার্চুয়ালাইজেশন-বেসড সিকিউরিটি ডিফল্টভাবে ইনএবলড থাকে। এবং বিল্ট-ইন হাইপারভাইজার-প্রোটেক্টেড কোড ইন্টিগ্রিটি সিস্টেম মেমরি রক্ষা করে, Secured-core PCs নিশ্চিত করে যে সকল অপারেটিং সিস্টেম কোড বিশ্বস্ত, এবং এক্সিকিউটেবলগুলো শুধু পরিচিত এবং অনুমোদিত অথরিটিজ দ্বারা সাইন করা।
একটি Secured-core Windows 11 PC-এর সুবিধাগুলো:
- সফ্টওয়্যার, হার্ডওয়্যার, ফার্মওয়্যার, এবং আইডেন্টিটি প্রোটেকশন জুড়ে শক্তিশালী সিকিউরিটি ক্যাপাবিলিটি
- মাইক্রোসফ্ট, ডিভাইস ম্যানুফ্যাকচারার, এবং চিপ ম্যানুফ্যাকচারারের মধ্যে গভীর ইন্টিগ্রেশন শক্তিশালী সিকিউরিটি ক্যাপাবিলিটি ডেলিভার করতে যাতে সফ্টওয়্যার, ফার্মওয়্যার, এবং হার্ডওয়্যার জুড়ে ইনফেকশন রোধ করা যায়
- স্ট্যাকে সিকিউরিটি ফিচারগুলো ডিভাইস ম্যানুফ্যাকচারার দ্বারা ডিফল্টভাবে ইনএবলড থাকে যাতে কাস্টমাররা শুরু থেকে সুরক্ষিত থাকে
Secured-core PCs-এ মেমরি প্রোটেকশন
PCIe হটপ্লাগ ডিভাইস যেন Thunderbolt, USB4, এবং CFexpress ব্যবহারকারীদের নতুন ক্লাসের এক্সটার্নাল পেরিফেরাল সংযুক্ত করতে দেয়, যার মধ্যে গ্রাফিক্স কার্ড বা অন্যান্য PCI ডিভাইস, তাদের পিসির সাথে একটি অভিজ্ঞতা যা USB-এর সাথে অভিন্ন। কারণ PCI হটপ্লাগ পোর্ট এক্সটার্নাল এবং সহজে অ্যাক্সেসযোগ্য, পিসিগুলো ড্রাইভ-বাই Direct Memory Access (DMA) আক্রমণের প্রতি আক্রান্ত। মেমরি অ্যাক্সেস প্রোটেকশন (যাকে Kernel DMA Protectionও বলা হয়) পিসিগুলো ড্রাইভ-বাই DMA আক্রমণ থেকে রক্ষা করে যেগুলো PCIe হটপ্লাগ ডিভাইস ব্যবহার করে এই এক্সটার্নাল পেরিফেরালগুলোক লিমিট করে যাতে তারা ডায়রেক্টলি মেমরি কপি না করতে পারে যখন ব্যবহারকারী তাদের পিসি লক করেছে।
ড্রাইভ-বাই DMA আক্রমণ সাধারণত দ্রুত ঘটে যখন সিস্টেম মালিক উপস্থিত নন। আক্রমণগুলো সিম্পল থেকে মডারেট আক্রমণ টুল দিয়ে পারফর্ম করা হয় যা সস্তা, অফ-দ্য-শেলফ হার্ডওয়্যার এবং সফ্টওয়্যার দিয়ে তৈরি হয় এবং পিসি ডিসঅ্যাসেম্বল করার প্রয়োজন নেই। উদাহরণস্বরূপ, একটি পিসি মালিক হয়তো একটি কুইক কফি ব্রেকের জন্য ডিভাইস ছেড়ে দেন। মাঝপথে, একজন আক্রমণকারী একটি USB-এর মতো ডিভাইস প্লাগ ইন করে এবং মেশিনের সকল সিক্রেট নিয়ে চলে যায় বা ম্যালওয়্যার ইনজেক্ট করে যা আক্রমণকারীকে পিসির ফুল রিমোট কন্ট্রোল দেয়, লক স্ক্রিন বাইপাস করার ক্ষমতা সহ।
নোট: মেমরি অ্যাক্সেস প্রোটেকশন পুরনো পোর্টের মতো 1394/FireWire, PCMCIA, CardBus, বা ExpressCard-এর মাধ্যমে DMA আক্রমণ থেকে রক্ষা করে না।
আপনার পিসি Kernel DMA প্রোটেকশন সাপোর্ট করে কিনা এবং Kernel DMA প্রোটেকশন রিকোয়ারমেন্ট সম্পর্কে জানুন।
Secured-core PCs-এ ফার্মওয়্যার প্রোটেকশন
Secured-core PCs ফার্মওয়্যার লেভেলে প্রতিরক্ষা করে একাধিক লেয়ার প্রোটেকশন ইনএবলড থাকায়, যাতে ডিভাইসগুলো সফলভাবে লঞ্চ হয় একটি হার্ডওয়্যার-কন্ট্রোলড স্টেটে।
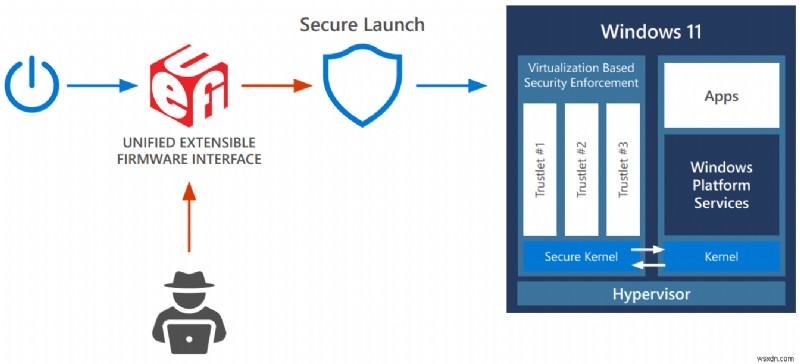
সফিস্টিকেটেড ম্যালওয়্যার আক্রমণ সাধারণত চেষ্টা করে "bootkits" বা "rootkits" সিস্টেমে ইনস্টল করতে ডিটেকশন এড়াতে এবং পারসিস্টেন্স অর্জন করতে। এই ম্যালিশিয়াস সফ্টওয়্যার ফার্মওয়্যার লেভেলে উইন্ডোজ লোড হওয়ার আগে চলতে পারে, বা উইন্ডোজ বুট প্রসেসের সময়, সিস্টেমকে হাইএস্ট প্রিভিলেজের সাথে শুরু করতে সক্ষম করে। কারণ উইন্ডোজের ক্রিটিক্যাল সাবসিস্টেম ভার্চুয়ালাইজেশন-বেসড সিকিউরিটি লিভারেজ করে, হাইপারভাইজার রক্ষা করা অতি গুরুত্বপূর্ণ হয়ে ওঠে। নিশ্চিত করতে যে কোনো অননুমোদিত ফার্মওয়্যার বা সফ্টওয়্যার উইন্ডোজ বুটলোডারের আগে শুরু হয় না, উইন্ডোজ পিসিগুলো Unified Extensible Firmware Interface (UEFI) Secure Boot স্ট্যান্ডার্ড-র ওপর নির্ভর করে। সিকিউর বুট নিশ্চিত করে যে শুধু অনুমোদিত ফার্মওয়্যার এবং সফ্টওয়্যার যাদের ট্রাস্টেড ডিজিটাল সিগ্নেচার আছে সেগুলো এক্সিকিউট করতে পারে। এছাড়া, সকল বুট কম্পোনেন্টের মেজারমেন্ট সিকিউরলি TPM-এ স্টোর থাকে Static Root of Trust for Measurement (SRTM) নামে বুটের একটি নন-রিপুডিয়েবল অডিট লগ স্থাপন করতে।
হাজার হাজার পিসি ভেন্ডার অসংখ্য পিসি মডেল তৈরি করে ডাইভার্স UEFI ফার্মওয়্যার কম্পোনেন্টের সাথে, সেটির ফলে বুটআপে অবিশ্বাস্য বড় সংখ্যক SRTM সিগ্নেচার এবং মেজারমেন্ট থাকে যা ইনহেরেন্টলি সিকিউর বুট দ্বারা ট্রাস্টেড, যাতে যেকোনো নির্দিষ্ট ডিভাইসের জন্য শুধু যা বুট করার জন্য দরকার সেটিকে কনস্ট্রেইন করা আরও চ্যালেঞ্জিং হয়ে যায়। ট্রাস্ট কনস্ট্রেইন করার দুটি টেকনিক রয়েছে: একটি "খারাপ" SRTM মেজারমেন্টের তালিকা মেইনটেইন করা, যাকেও ব্লক লিস্ট বলা হয়, যা ইনহেরেন্টলি ব্রিটল হওয়ার ড্রব্যাক 겪ে; অথবা একটি "ভালো" SRTM মেজারমেন্টের তালিকা মেইনটেইন করা, বা একটি অ্যালো লিস্ট, যা স্কেলে আপ-টু-ডেট রাখা কঠিন।
Secured-core PCs-এ, Windows Defender System Guard Secure Launch এই ইস্যুগুলো অ্যাড্রেস করে Dynamic Root of Trust for Measurement (DRTM) নামে একটি টেকনোলজি দিয়ে। DRTM সিস্টেমকে নরমাল UEFI Secure Boot প্রসেস ফলো করতে দেয় początতে, কিন্তু উইন্ডোজ লঞ্চ হওয়ার আগে সিস্টেম একটি হার্ডওয়্যার-কন্ট্রোলড ট্রাস্টেড স্টেটে প্রবেশ করে যা CPU(s)-কে হার্ডওয়্যার সিকিউরড কোড পথে ফোর্স করে। যদি একটি ম্যালওয়্যার রুটকিট/বুটকিট UEFI Secure Boot বাইপাস করে এবং মেমরিতে রেসিডেন্ট থাকে, DRTM এটিকে বাধা দেবে সিক্রেট এবং VBS এনভায়রনমেন্ট দ্বারা প্রোটেক্টেড ক্রিটিক্যাল কোড অ্যাক্সেস করার থেকে। System Management Mode (SMM) আইসোলেশন DRTM-র প্রোটেকশন পূরক করে SMM-র আক্রমণ পৃষ্ঠভাগ হ্রাস করতে সাহায্য করে, যা x86-ভিত্তিক প্রসেসরের একটি এক্সিকিউশন মোড যেটি হাইপারভাইজারের চেয়ে বেশি ইফেক্টিভ প্রিভিলেজে চলে। Intel এবং AMD-এর মতো সিলিকন প্রোভাইডারের ক্যাপাবিলিটি-র ওপর নির্ভর করে, SMM আইসোলেশন পলিসি এনফোর্স করে যেন SMM কোড OS মেমরি অ্যাক্সেস না করতে পারে। একটি সিস্টেমে ইফেক্টিভ SMM আইসোলেশন পলিসিও রিমোট অ্যাটেস্টেশন সার্ভিসে বিশ্বস্তভাবে প্রদান করা যায়।8
অপারেটিং সিস্টেম সিকিউরিটি
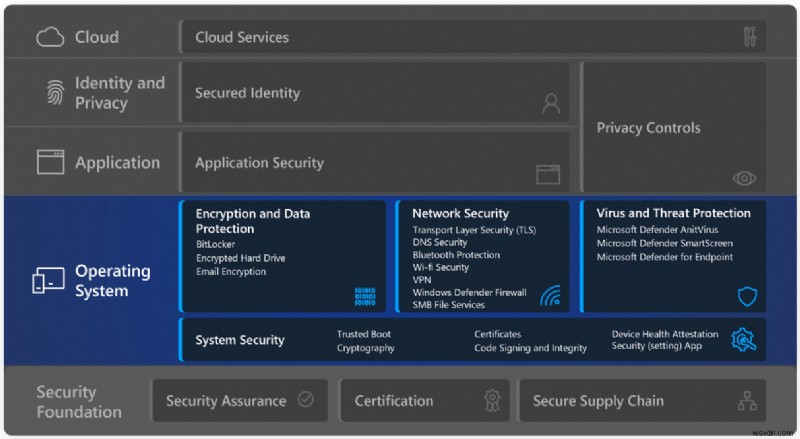
হার্ডওয়্যার-ভিত্তিক প্রোটেকশন শুধু চিপ-টু-ক্লাউড সিকিউরিটির চেইনে একটি লিংক। সিকিউরিটি এবং প্রাইভেসি একটি ওএস-র ওপর নির্ভর করে যা আপনার ইনফরমেশন এবং পিসিকে রক্ষা করে থেকে শুরু।
উইন্ডোজ ১১ সবচেয়ে সুরক্ষিত উইন্ডোজ এখনও ওএস-এ ব্যাপক সিকিউরিটি মেজারস রয়েছে যাতে আপনাকে সুরক্ষিত রাখতে সাহায্য করে। এই মেজারসগুলো অন্তর্ভুক্ত করে বিল্ট-ইন অ্যাডভান্সড এনক্রিপশন এবং ডেটা প্রোটেকশন, সুদৃঢ় নেটওয়ার্ক এবং সিস্টেম সিকিউরিটি, এবং বুদ্ধিমান সेफগার্ড সতত বিকশিত হচ্ছে ভাইরাস এবং হুমকির বিরুদ্ধে। উইন্ডোজ ১১ বিল্ট-ইন হার্ডওয়্যার প্রোটেকশনকে ওএস সিকিউরিটি আউট-অফ-দ্য-বক্স দিয়ে এনহ্যান্স করে আপনার প্ল্যান, আইডেন্টিটি, এবং ইনফরমেশন সুরক্ষিত রাখতে সাহায্য করতে।
সিস্টেম সিকিউরিটি
Trusted Boot (UEFI Secure Boot + Measured Boot)
অপারেটিং সিস্টেম রক্ষা করার প্রথম ধাপ হচ্ছে নিশ্চিত করা যে এটি সিকিউরলি বুট হয়েছে প্রাথমিক হার্ডওয়্যার এবং ফার্মওয়্যার বুট সিকোয়েন্স সফলভাবে তাদের আর্লি বুট সিকোয়েন্স শেষ করার পর। Secure Boot একটি সুরক্ষিত এবং বিশ্বস্ত পথ তৈরি করে Unified Extensible Firmware Interface (UEFI) থেকে উইন্ডোজ কernel-এর Trusted Boot সিকোয়েন্স পর্যন্ত। ম্যালওয়্যার আক্রমণ উইন্ডোজ বুট সিকোয়েন্সে ব্লক হয় সিগ্নেচার-এনফোর্সমেন্ট হ্যান্ডশেকের মাধ্যমে বুট সিকোয়েন্সে UEFI, বুটলোডার, কernel, এবং অ্যাপ্লিকেশন এনভায়রনমেন্টের মাঝপথে।
পিসি বুট প্রসেস শুরু হলে, এটি প্রথমে যাচাই করে যে ফার্মওয়্যার ডিজিটালি সাইন করা আছে, ফার্মওয়্যার রুটকিটের রিস্ক কমিয়ে। Secure Boot তারপর সকল কোড চেক করে যা অপারেটিং সিস্টেমের আগে চলে এবং OS বুটলোডারের ডিজিটাল সিগ্নেচার চেক করে নিশ্চিত করতে যে এটি Secure Boot পলিসি দ্বারা ট্রাস্টেড এবং টেম্পার করা নেই।
Trusted Boot নয় 그곳 থেকে দায়িত্ব নেয় যেখানে Secure Boot ছেড়ে দেয়। উইন্ডোজ বুটলোডার উইন্ডোজ কernel-এর ডিজিটাল সিগ্নেচার ভেরিফাই করে লোড করার আগে। উইন্ডোজ কernel, তারপক্ষ, উইন্ডোজ স্টার্টআপ প্রসেসের প্রতিটি কম্পোনেন্ট ভেরিফাই করে, যার মধ্যে বুট ড্রাইভার, স্টার্টআপ ফাইল, এবং আপনার অ্যান্টি-ম্যালওয়্যার প্রোডাক্টের আর্লি-লঞ্চ অ্যান্টি-ম্যালওয়্যার (ELAM) ড্রাইভার। যদি এই ফাইলগুলোর যেকোনো একটি টেম্পার করা হয়, বুটলোডার সমস্যাটি ডিটেক্ট করে এবং করাপ্ট কম্পোনেন্ট লোড করতে মনা করে। উইন্ডোজ বুট সিকোয়েন্সে টেম্পারিং বা ম্যালওয়্যার আক্রমণ ব্লক হয় সিগ্নেচার-এনফোর্সমেন্ট হ্যান্ডশেকের মাধ্যমে UEFI, বুটলোডার, কernel, এবং অ্যাপ্লিকেশন এনভায়রনমেন্টের মাঝপথে।
প্রায়শই, উইন্ডোজ অটোমেটিক্যালি করাপ্ট কম্পোনেন্ট রিপেয়ার করতে পারে, উইন্ডোজের ইন্টিগ্রিটি রিস্টোর করে এবং পিসিকে নরমালি শুরু করতে দেয়।
এই ফিচারগুলো এবং কীভাবে তারা রুটকিট এবং বুটকিট লোড হওয়া থেকে প্রতিরোধ করে বুট প্রসেসে সে সম্পর্কে আরও জানতে, দেখুন Secure the Windows boot process।
উইন্ডোজ ১১ সকল পিসিকে Unified Extensible Firmware Interface (UEFI)-র Secure Boot ফিচার ব্যবহার করতে বাধ্য করে।
ক্রিপ্টোগ্রাফি
ক্রিপ্টোগ্রাফি হলো একটি গাণিতিক প্রসেস যেটি ইউজার এবং সিস্টেম ডেটা রক্ষা করে, উদাহরণস্বরূপ, ডেটা এনক্রিপ্ট করে যাতে শুধু একটি নির্দিষ্ট রিসিপিয়েন্ট সেটি পড়তে পারে একটি কী ব্যবহার করে যা শুধু সেই রিসিপিয়েন্টের অধিকার। ক্রিপ্টোগ্রাফি প্রাইভেসির বেসিস যাতে কেউ প্রাপ্য না পারে ইন্টেন্ডেড রিসিপিয়েন্ট ছাড়া ডেটা পড়তে, ইন্টিগ্রিটি চেক প্রদান করে ডেটা টেম্পারিং-মুক্ত আছে কিনা নিশ্চিত করতে, এবং অথেন্টিকেশন যা আইডেন্টিটি ভেরিফাই করে কমিউনিকেশন সিকিউর আছে কিনা নিশ্চিত করতে। উইন্ডোজ-এ ক্রিপ্টোগ্রাফি স্ট্যাক চিপ থেকে ক্লাউড পর্যন্ত প্রসারিত থাকে উইন্ডোজ, অ্যাপ্লিকেশন, এবং সার্ভিসকে সিস্টেম এবং ইউজার সিক্রেট রক্ষা করতে সক্ষম করে।
উইন্ডোজ ১১-এ ক্রিপ্টোগ্রাফি Federal Information Processing Standards (FIPS) 140 সার্টিফিকেশনের অধীন। FIPS 140 সার্টিফিকেশন নিশ্চিত করে যে US গভনমেন্ট-অনুমোদিত অ্যালগরিদম সঠিকভাবে ইমপ্লিমেন্ট করা হয়েছে (যার মধ্যে RSA সাইনিংয়ের জন্য, ECDH with NIST curves কী অগ্রিমেন্টের জন্য, AES সিমেট্রিক এনক্রিপশনের জন্য, এবং SHA2 হ্যাশিং-এর জন্য), মডিউল ইন্টিগ্রিটি টেস্ট করে প্রুভ করতে যে কোনো টেম্পারিং হয়নি এবং এনট্রপি সোর্সের র্যান্ডমনেস প্রুভ করে।
উইন্ডোজ ক্রিপ্টোগ্রাফিক মডিউল লো-লেভেল প্রিমিটিভ প্রদান করে যেন:
- র্যান্ডম নম্বর জেনারেটর (RNG)
- AES 128/256 সাপোর্ট XTS, ECB, CBC, CFB, CCM, GCM মোড অফ অপারেশনের সাথে; RSA এবং DSA 2048, 3072, এবং 4096 কী সাইজ; ECDSA over curves P-256, P-384, P-521
- হ্যাশিং (SHA1, SHA-256, SHA-384, এবং SHA-512-এর জন্য সাপোর্ট)
- সাইনিং এবং ভেরিফিকেশন (OAEP, PSS, PKCS1-এর জন্য প্যাডিং সাপোর্ট)
- কী অগ্রিমেন্ট এবং কী ডেরিভেশন (ECDH over NIST-standard prime curves P-256, P-384, P-521 এবং HKDF-এর জন্য সাপোর্ট)
এইগুলো উইন্ডোজ-এ নেটিভলি এক্সপোজড Crypto API (CAPI) এবং Cryptography Next Generation API (CNG) দিয়ে যা Microsoft-এর ওপেন-সোর্স ক্রিপ্টোগ্রাফিক লাইব্রেরি SymCrypt দ্বারা পাওয়ারড। অ্যাপ্লিকেশন ডেভেলপাররা এই API-র লিভারেজ নিতে পারে লো-লেভেল ক্রিপ্টোগ্রাফিক অপারেশন (BCrypt), কী স্টোরেজ অপারেশন (NCrypt), স্ট্যাটিক ডেটা প্রোটেক্ট (DPAPI), এবং সিকিউরলি সিক্রেট শেয়ার (DPAPI-NG) করার জন্য।
সার্টিফিকেট
উইন্ডোজ কয়েকটি API অফার করে সার্টিফিকেট অপারেট এবং ম্যানেজ করতে। সার্টিফিকেট পাবলিক কী ইনফ্রাস্ট্রাকচার (PKI)-এর জন্য অত্যন্ত গুরুত্বপূর্ণ কারণ সেগুলো ইনফরমেশন সফগার্ড এবং অথেন্টিকেট করার মানে দেয়। সার্টিফিকেট হলো ইলেকট্রনিক ডকুমেন্ট, যেগুলো X.509v3 ফরম্যাটিং স্ট্যান্ডার্ড মেনে চলে, পাবলিক কীর ওনারশিপ দাবি করতে ব্যবহৃত হয়। পাবলিক কী সার্ভার এবং ক্লায়েন্ট আইডেন্টিটি প্রুভ করতে, কোড ইন্টিগ্রিটি ভ্যালিডেট করতে, এবং সিকিউর ইমেইলে ব্যবহৃত হয়। উইন্ডোজ ব্যবহারকারীদের অটো-এনরোল এবং সার্টিফিকেট রিনিউ করতে দেয় Active Directory-তে Group Policy-র মাধ্যমে আউটেজের রিস্ক কমাতে সার্টিফিকেট এক্সপায়ারেশন বা মিসকনফিগারেশনের কারণে। উইন্ডোজ সার্টিফিকেট ভ্যালিডেট করে একটি অটোমেটিক আপডেট মেকানিজমের মাধ্যমে যেটি সার্টিফিকেট ট্রাস্ট লিস্ট (CTL) সাপ্তাহিক ডাউনলোড করে। ট্রাস্টেড রুট সার্টিফিকেট অ্যাপ্লিকেশনদ্বারা রেফারেন্স হিসেবে ব্যবহার হয় ট্রাস্টওয়র্থি PKI হায়ারার্কি এবং ডিজিটাল সার্টিফিকেটের জন্য। ট্রাস্টেড এবং আনট্রাস্টেড সার্টিফিকেটের তালিকা CTL-এ স্টোর থাকে এবং Microsoft Third-Party Root Program দ্বারা আপডেট করা যায়। Microsoft Third-Party Root Program-এ রুটগুলো वार্ষিক অডিট দ্বারা গভর্নড হয় ইন্ডাস্ট্রি স্ট্যান্ডার্ডের সাথে কম্প্লায়েন্স নিশ্চিত করতে। সার্টিফিকেট রিভোকেশনের জন্য, একটি সার্টিফিকেট আড করা হয় ডিসঅ্যালোড CTL-এ যেটি দৈনিক ডাউনলোড হয় باعث আনট্রাস্টেড সার্টিফিকেট গ্লোবালি সকল ইউজার ডিভাইসে তাত্ক্ষণিক রিভোক হয়।
উইন্ডোজ এন্টারপ্রাইজ সার্টিফিকেট পিনিংও অফার করে ম্যান-ইন-দ্য-মিডল আক্রমণ কমাতে ইন্টারনাল ডোমেন নেম প্রোটেক্ট করতে অনওয়ান্টেড সার্টিফিকেটে চেইনিং থেকে। একটি ওয়েব অ্যাপ্লিকেশনের সার্ভার অথেন্টিকেশন সার্টিফিকেট চেইন চেক করা হয় নিশ্চিত করতে যে সেটি একটি রেস্ট্রিক্টেড সেট সার্টিফিকেটের সাথে ম্যাচ করে। যেকোনো ওয়েব অ্যাপ্লিকেশন নেম মিসম্যাচ ট্রিগার করলে ইভেন্ট লগিং শুরু হবে এবং Microsoft Edge বা Internet Explorer থেকে ইউজার অ্যাক্সেস বাধা দেওয়া হবে।
কোড সাইনিং এবং ইন্টিগ্রিটি
কোড সাইনিং, যদিও নিজে একটি সিকিউরিটি ফিচার নয়, উইন্ডোজ প্ল্যাটফর্ম জুড়ে ফার্মওয়্যার, ড্রাইভার, এবং সফ্টওয়্যারের ইন্টিগ্রিটি স্থাপনে ইন্টিগ্রাল। কোড সাইনিং একটি ডিজিটাল সিগ্নেচার তৈরি করে ফাইলের হ্যাশ এনক্রিপ্ট করে কোড সাইনিং সার্টিফিকেটের প্রাইভেট কী পোर्शन দিয়ে এবং সিগ্নেচারটি ফাইলে এমবেড করে। এটি নিশ্চিত করে যে ফাইলটি টেম্পার করা নেই, উইন্ডোজ কোড ইন্টিগ্রিটি প্রসেস সাইনড ফাইল ভেরিফাই করে সিগ্নেচার ডিক্রিপ্ট করে ফাইলের ইন্টিগ্রিটি চেক করে এবং কনফার্ম করে যে এটি একটি প্রতিষ্ঠিত পাবলিশার থেকে এসেছে।
মাইক্রোসফ্ট দ্বারা লেখা এবং পাবলিশ করা সকল সফ্টওয়্যার কোড-সাইনড হয় যাতে উইন্ডোজ এবং মাইক্রোসফ্ট কোডের ইন্টিগ্রিটি, অথেন্টিসিটি, এবং পজিটিভ রেপুটেশন স্থাপন হয়। কোড সাইনিং হলো উইন্ডোজ কীভাবে নিজস্ব কোডকে এক্সটার্নাল ক্রিয়েটর থেকে ডিফারেনশিয়েট করে এবং টেম্পারিং রোধ করে যখন কোড ইউজার ডিভাইসে ডেলিভার হয়।
ডিজিটাল সিগ্নেচার ইভ্যালুয়েট করা হয় উইন্ডোজ এনভায়রনমেন্ট জুড়ে উইন্ডোজ বুট কোড, উইন্ডোজ কernel কোড, এবং উইন্ডোজ ইউজার-মোড অ্যাপ্লিকেশনে। Secure Boot এবং Code Integrity সিগ্নেচার ভেরিফাই করে বুটলোডার, Options ROMs, এবং অন্যান্য বুট কম্পোনেন্টে, নিশ্চিত করতে যে এটি ট্রাস্টেড এবং প্রতিষ্ঠিত পাবলিশার থেকে। মাইক্রোসফ্ট দ্বারা প্রোডিউস না করা ড্রাইভারগুলির জন্য, এক্সটার্নাল Kernel Code Integrity ভেরিফাই করে কernel ড্রাইভারের সিগ্নেচার এবং বাধ্য করে যে ড্রাইভারগুলো উইন্ডোজ দ্বারা সাইন করা হয় অথবা Windows Hardware Compatibility Program (WHCP) দ্বারা সার্টিফাইড। এই প্রোগ্রাম এক্সটার্নালি প্রোডিউসড ড্রাইভার टेস্ট করে হার্ডওয়্যার এবং উইন্ডোজ কম্প্যাটিবিলিটির জন্য এবং নিশ্চিত করে যে সেগুলো ম্যালওয়্যার-মুক্ত। শেষ পর্যন্ত, ইউজার-মোড কোড, অ্যাপ্লিকেশন, Appx/MSIX প্যাকেজড অ্যাপস, উইন্ডোজ OS কম্পোনেন্ট আপডেট, ড্রাইভার ইনস্টল প্যাকেজ, এবং তাদের সিগ্নেচার, WinVerifyTrust দ্বারা ইভ্যালুয়েট করা হয় যেটি Crypto API-র ওপর নির্ভরশীল। এই সিগ্নেচারগুলো ভেরিফাই হয় কনফার্ম করে যে সেগুলো Microsoft Third-Party Root Program CTL-এ আছে, এবং সেজন্য ট্রাস্টেড এবং সার্টিফিকেট অথরিটি দ্বারা রিভোক করা নেই।
ডিভাইস হেলথ অ্যাটেস্টেশন
ডিভাইস হেলথ অ্যাটেস্টেশন এবং কন্ডিশনাল অ্যাক্সেস ব্যবহার করা হয় কর্পোরেট রিসোর্সে অ্যাক্সেস দিতে। এটি Zero Trust প্যারাডাইমকে রেনফোর্স করে যা এন্টারপ্রাইজ প্রতিরক্ষাকে স্ট্যাটিক, নেটওয়ার্ক-ভিত্তিক পেরিমিটার থেকে সরিয়ে ফোকাস করে ইউজার, অ্যাসেট, এবং রিসোর্সে।
কন্ডিশনাল অ্যাক্সেস আইডেন্টিটি সিগ্নেল ইভ্যালুয়েট করে কনফার্ম করতে যে ইউজাররা সে যারা বলে সেইরা কিনা তাদের কর্পোরেট রিসোর্সে অ্যাক্সেস দেওয়ার আগে। উইন্ডোজ ১১ রিমোট অ্যাটেস্টেশন সাপোর্ট করে নিশ্চিত করতে যে ডিভাইসগুলো ভালো স্টেটে আছে এবং টেম্পার করা নেই। এটি ব্যবহারকারীদের কর্পোরেট রিসোর্স অ্যাক্সেস করতে সাহায্য করে चाहে তারা অফিসে থাকে, বাড়িতে থাকে, বা ট্রাভেল করছেন।
ফার্মওয়্যার, বুট প্রসেস, এবং সফ্টওয়্যার সম্পর্কে ইনফরমেশন, যেটি ক্রিপ্টোগ্রাফিক্যালি সিকিউরিটি কো-প্রসেসর (TPM)-এ স্টোর থাকে, ডিভাইসের সিকিউরিটি স্টেট ভ্যালিডেট করতে ব্যবহৃত হয়। অ্যাটেস্টেশন ট্রাস্টের আশ্বাস দেয় কারণ এটি এসেনশিয়াল কম্পোনেন্টের আইডেন্টিটি এবং স্টেটস ভেরিফাই করতে পারে এবং যে ডিভাইস, ফার্মওয়্যার, এবং বুট প্রসেস অ্যাল্টার করা নেই। এই ক্যাপাবিলিটি প্রতিষ্ঠানগুলাকে কনফিডেন্সের সাথে অ্যাক্সেস ম্যানেজ করতে সাহায্য করে। একবার ডিভাইস অ্যাটেস্টেড হলে সেটিকে রিসোর্সে অ্যাক্সেস দেওয়া যায়।
ডিভাইস হেলথ অ্যাটেস্টেশন নির্ধারণ করে:
- ডিভাইস কি বিশ্বস্ত হতে পারে। এটি নির্ধারিত হয় একটি সিকিউর রুট-অফ-ট্রাস্ট, বা TPM-র সাহায্যে। ডিভাইস অ্যাটেস্ট করতে পারে যে TPM ইনএবলড এবং অ্যাটেস্টেশন ফ্লোতে আছে।
- OS কি সঠিকভাবে বুট করেছে। বুট প্রসেসের সময় অনেক সিকিউরিটি রিস্ক উত্থান করতে পারে কারণ এটি পুরো সিস্টেমের সবচেয়ে প্রিভিলেজড কম্পোনেন্ট হতে পারে।
- OS-এ কি সঠিক সেট সিকিউরিটি ফিচার ইনএবলড আছে।
উইন্ডোজে অনেক সিকিউরিটি ফিচার রয়েছে যেগুলো ব্যবহারকারীদের ম্যালওয়্যার এবং আক্রমণ থেকে রক্ষা করতে সাহায্য করে। যাইহোক, সিকিউরিটি কম্পোনেন্টগুলো ট্রাস্টওয়র্থি তখনই যখন প্ল্যাটফর্ম প্রত্যাশা অনুযায়ী বুট হয় এবং টেম্পার করা নেই। যেমন উপরে উল্লেখ করা হয়েছে, উইন্ডোজ Unified Extensible Firmware Interface (UEFI) Secure Boot, ELAM, DRTM, Trusted Boot, এবং অন্যান্য লো-লেভেল হার্ডওয়্যার এবং ফার্মওয়্যার সিকিউরিটি ফিচার-র ওপর নির্ভর করে আপনার পিসিকে আক্রমণ থেকে রক্ষা করতে। আপনার পিসি পাওয়ার অন হওয়ার মুহূর্ত থেকে আপনার অ্যান্টি-ম্যালওয়্যার শুরু হওয়া পর্যন্ত, উইন্ডোজ উপযুক্ত হার্ডওয়্যার কনফিগারেশনের সাথে ব্যাকআপড থাকছে যা আপনাকে সুরক্ষিত রাখতে সাহায্য করে। মেজারড এবং Trusted boot, বুটলোডার এবং BIOS দ্বারা ইমপ্লিমেন্টেড, বুটের প্রতিটি ধাপ ভেরিফাই এবং ক্রিপ্টোগ্রাফিক্যালি রেকর্ড করে চেইন্ড مانারে। এই ইভেন্টগুলো TPM-এ বাউন্ড থাকে যা একটি হার্ডওয়্যার রুট অফ ট্রাস্ট হিসেবে ফাংশন করে। রিমোট অ্যাটেস্টেশন হলো মেকানিজম যেন এই ইভেন্টগুলো পড়া এবং ভেরিফাই করা হয় একটি সার্ভিস দ্বারা একটি ভেরিফায়েবল, আনবায়াসড, এবং টেম্পার-রেজিলিয়েন্ট রিপোর্ট প্রদান করতে। রিমোট অ্যাটেস্টেশন আপনার সিস্টেমের বুটের ট্রাস্টেড অডিটর, যা রিলায়িং পার্টি কে ডিভাইস এবং এর সিকিউরিটির সাথে ট্রাস্ট বাঁধতে সক্ষম করে। উদাহরণস্বরূপ, Microsoft Intune Microsoft Azure Attestation-র সাথে ইন্টিগ্রেট করে উইন্ডোজ ডিভাইস হেলথ ব্যাপকভাবে রিভিউ করে এবং এই ইনফরমেশন AAD কন্ডিশনাল অ্যাক্সেসের সাথে কানেক্ট করে। এই ইন্টিগ্রেশন Zero Trust সমাধানের জন্য কী যেটি আনট্রাস্টেড ডিভাইসের সাথে ট্রাস্ট বাঁধতে সাহায্য করে।
অ্যাটেস্টেশন এবং উইন্ডোজ ডিভাইসে Zero Trust-এ জড়িত ধাপগুলোর সারাংশ নিচে দেওয়া হলো:
- বুট প্রসেসের প্রতিটি ধাপে, যেমন ফাইল লোড, স্পেশাল ভেরিয়েবল আপডেট, এবং আরও, ইনফরমেশন যেন ফাইল হ্যাশ এবং সিগ্নেচার TPM Platform Configuration Register (PCRs)-এ মেজার্ড হয়। মেজারমেন্টগুলো একটি Trusted Computing Group স্পেসিফিকেশন দ্বারা বাউন্ড থাকে যা ডিক্টেট করে কী ইভেন্ট রেকর্ড করা যাবে এবং প্রতিটি ইভেন্টের ফরম্যাট।
- উইন্ডোজ বুট হওয়ার পর, অ্যাটেস্টর (অথবা ভেরিফায়ার) TPM-কে রিকোয়েস্ট করে এর PCRs-এ স্টোর করা মেজারমেন্ট এবং মেজার্ড বুট লগ পাওয়ার জন্য। একসাথে এগুলো অ্যাটেস্টেশন এভিডেন্স তৈরি করে যা Microsoft Azure Attestation Service-এ পাঠানো হয়।
- TPM ভেরিফাই হয় চিপসেটে উপলব্ধ কী/ক্রিপ্টোগ্রাফিক মটেরিয়াল ব্যবহার করে একটি Azure Certificate Service-দিয়ে।
- উপরোক্ত ইনফরমেশন Azure Attestation সার্ভিসে পাঠানো হয় যাতে ভেরিফাই করা যায় ডিভাইসটি সুরক্ষিত।
Microsoft Intune Microsoft Azure Attestation-র সাথে ইন্টিগ্রেট করে উইন্ডোজ ডিভাইস হেলথ ব্যাপকভাবে রিভিউ করে এবং এই ইনফরমেশন AAD কন্ডিশনাল অ্যাক্সেসের সাথে কানেক্ট করে — Microsoft Azure Attestation Service সেকশন দেখুন। এই ইন্টিগ্রেশন Zero Trust সমাধানের জন্য কী যেটি আনট্রাস্টেড ডিভাইসের সাথে ট্রাস্ট বাঁধতে সাহায্য করে।
উইন্ডোজ সিকিউরিটি পলিসি সেটিংস এবং অডিটিং
সিকিউরিটি পলিসি সেটিংস আপনার সামগ্রিক সিকিউরিটি Страটেজির একটি ক্রিটিক্যাল অংশ। উইন্ডোজ একটি সুদৃঢ় সিকিউরিটি সেটিং পলিসির সেট প্রদান করে যা IT অ্যাডমিনিস্ট্রেটররা ব্যবহার করতে পারেন উইন্ডোজ ডিভাইস এবং আপনার প্রতিষ্ঠানের অন্যান্য রিসোর্স রক্ষা করতে। সিকিউরিটি সেটিংস পলিসি হচ্ছে রুলস যা আপনি একটি ডিভাইসে, বা একাধিক ডিভাইসে কনফিগার করতে পারেন কন্ট্রোল করতে:
- নেটওয়ার্ক বা ডিভাইসে ইউজার অথেন্টিকেশন।
- রিসোর্স যেগুলো ব্যবহারকারীদের অ্যাক্সেস করার অনুমতি।
- ইভেন্ট লগে ইউজার বা গ্রুপের অ্যাকশন রেকর্ড করা উচিত কিনা।
- গ্রুপে মেম্বারশিপ।
সিকিউরিটি অডিটিং হলো সবচেয়ে শক্তিশালী টুলগুলোর একটি যা আপনি ব্যবহার করতে পারেন আপনার নেটওয়ার্ক এবং অ্যাসেটের ইন্টিগ্রিটি মেইনটেইন করতে। অডিটিং আক্রমণ, নেটওয়ার্ক ভালনারেবিলিটি, এবং আপনি যেসব হাই-ভ্যালু টার্গেট মনে করেন সেগুলোর বিরুদ্ধে আক্রমণ আইডেন্টিফাই করতে সাহায্য করে। অডিটিং আক্রমণ, নেটওয়ার্ক ভালনারেবিলিটি, এবং আপনি যেসব হাই-ভ্যালু টার্গেট মনে করেন সেগুলোর বিরুদ্ধে আক্রমণ আইডেন্টিফাই করতে সাহায্য করে। আপনি সিকিউরিটি-রিলেটেড ইভেন্টের ক্যাটাগরি স্পেসিফাই করতে পারেন একটি অডিট পলিসি তৈরি করতে আপনার প্রতিষ্ঠানের 니যের সাথে মেলাতে।
সকল অডিটিং ক্যাটাগরি ডিজেবলড থাকে উইন্ডোজ প্রথম ইনস্টল হলে। সেগুলো ইনএবল করার আগে, নিচের ধাপগুলো ফলো করুন একটি ইফেক্টিভ সিকিউরিটি অডিটিং পলিসি তৈরি করতে:
- আপনার সবচেয়ে ক্রিটিক্যাল রিসোর্স এবং অ্যাক্টিভিটি আইডেন্টিফাই করুন।
- সেগুলো ট্র্যাক করতে আপনার প্রয়োজনীয় অডিট সেটিংস আইডেন্টিফাই করুন।
- প্রতিটি রিসোর্স বা সেটিং-এর সাথে জড়িত সুবিধা এবং সম্ভাব্য খরচ অ্যাসেস করুন।
- এই সেটিংস টেস্ট করুন আপনার চয়েস ভ্যালিডেট করতে।
- ডিপ্লয় এবং আপনার অডিট পলিসি ম্যানেজ করার জন্য প্ল্যান ডেভেলপ করুন।
উইন্ডোজ সিকিউরিটি অ্যাপ
ডিভাইস সিকিউরিটি এবং হেলথের ভিজিবিলিটি এবং অয়ারেনেস যেকোনো অ্যাকশন নেওয়ার জন্য কী। সেটিংসে পাওয়া যাওয়া উইন্ডোজ বিল্ট-ইন সিকিউরিটি অ্যাপ্লিকেশন আপনার ডিভাইসের সিকিউরিটি স্ট্যাটাস এবং হেলথের এক নজরে ভিউ দেয়। এই ইনসাইটগুলো আপনাকে ইস্যু আইডেন্টিফাই করতে এবং অ্যাকশন নেওয়াতে সাহায্য করে যাতে আপনি সুরক্ষিত থাকেন। আপনি দ্রুত দেখতে পারেন আপনার ভাইরাস এবং হুমকি সুরক্ষা, ফায়ারওয়াল এবং নেটওয়ার্ক সিকিউরিটি, ডিভাইস সিকিউরিটি কন্ট্রোল, এবং আরও স্ট্যাটাস।
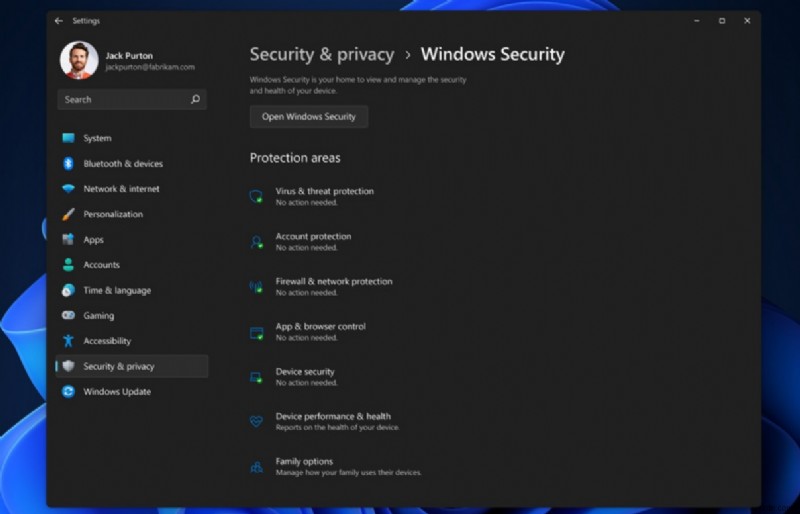
উইন্ডোজ সিকিউরিটি অ্যাপ সম্পর্কে আরও জানুন।
এনক্রিপশন এবং ডেটা প্রোটেকশন
যখন লোকজন তাদের পিসি দিয়ে ট্রাভেল করে, তাদের গোপনীয় ইনফরমেশন তাদের সাথে যাওয়া থাকে। যেখানে কখনও গোপনীয় ডেটা স্টোর করা হয়, সেটিকে অননুমোদিত অ্যাক্সেস থেকে রক্ষা করা হবে, চায় ফিজিক্যাল ডিভাইস থেফ্ট থেকে চায় ম্যালিশিয়াস অ্যাপ্লিকেশন থেকে।
BitLocker
BitLocker Drive Encryption হলো একটি ডেটা প্রোটেকশন ফিচার যা অপারেটিং সিস্টেমের সাথে ইন্টিগ্রেটেড এবং লост, স্টোলেন, বা অনুচিতভাবে ডিকমিশনড কম্পিউটারের থেকে ডেটা থেফ্ট বা এক্সপোজারের হুমকি অ্যাড্রেস করে। BitLocker AES অ্যালগরিদম ব্যবহার করে XTS বা CBC মোড অফ অপারেশনে 128-বিট বা 256-বিট কী লেন্থ দিয়ে ভলিউমে ডেটা এনক্রিপ্ট করে। Microsoft OneDrive বা Azure-এ ক্লাউড স্টোরেজ ব্যবহার করা যেতে পারে রিকवरी কী কন্টেন্ট সেভ করতে। BitLocker যেকোনো MDM সমাধান যেমন Microsoft Intune দ্বারা ম্যানেজ করা যেতে পারে কনফিগারেশন সার্ভিস প্রোভাইডার (CSP) ব্যবহার করে।
BitLocker OS, ফিক্সড ডেটা, এবং রিমুভেবল ডেটা ড্রাইভের জন্য এনক্রিপশন প্রদান করে हार্ডওয়্যার সিকিউরিটি টেস্ট ইন্টারফেস (HSTI), Modern Standby, UEFI Secure Boot এবং TPM-এর মতো টেকনোলজি লিভারেজ করে। উইন্ডোজ একসাথে ডেটা প্রোটেকশন উন্নত করে এক্সিস্টিং অপশন উন্নত করে এবং নতুন Страটেজি প্রদান করে।
এনক্রিপ্টেড হার্ড ড্রাইভ
এনক্রিপ্টেড হার্ড ড্রাইভ BitLocker Drive Encryption-এর দ্রুত এনক্রিপশন ব্যবহার করে ডেটা সিকিউরিটি এবং ম্যানেজমেন্ট এনহ্যান্স করতে।
ক্রিপ্টোগ্রাফিক অপারেশন হার্ডওয়্যারে অফলোড করে, এনক্রিপ্টেড হার্ড ড্রাইভ BitLocker পারফরম্যান্স বাড়ায় এবং CPU ইউজেজ এবং পাওয়ার কনসাম্পশন কমায়। কারণ এনক্রিপ্টেড হার্ড ড্রাইভ দ্রুত ডেটা এনক্রিপ্ট করে, BitLocker ডিপ্লয়মেন্ট এন্টারপ্রাইজ ডিভাইস জুড়ে বিস্তার করা যায় কম বা শূন্য প্রোডাক্টিভিটি ইমপ্যাক্টের সাথে।
এনক্রিপ্টেড হার্ড ড্রাইভ প্রদান করে:
- ভালো পারফরম্যান্স: এনক্রিপশন হার্ডওয়্যার, ড্রাইভ কন্ট্রোলারে ইন্টিগ্রেটেড, ড্রাইভকে ফুল ডেটা রেটে অপারেট করতে দেয় কোনো পারফরম্যান্স ডিগ্রেডেশন ছাড়া।
- হার্ডওয়্যার-ভিত্তিক শক্তিশালী সিকিউরিটি: এনক্রিপশন সবসময় "অন" থাকে এবং এনক্রিপশনের কীগুলো কখনো হার্ড ড্রাইভ ছাড়ে বাইরে যায় না। ইউজার অথেন্টিকেশন ড্রাইভ দ্বারা পারফর্ম হয় আনলক করার আগে, অপারেটিং সিস্টেম থেকে স্বতন্ত্রভাবে।
- ব্যবহার সহজ: এনক্রিপশন ইউজারের কাছে ট্রান্সপ্যারেন্ট, এবং ইউজারকে এনএবল করার প্রয়োজন নেই। এনক্রিপ্টেড হার্ড ড্রাইভ সহজে ইরেজ করা যায় অন-বোর্ড এনক্রিপশন কী দিয়ে; ড্রাইভে ডেটা রি-এনক্রিপ্ট করার প্রয়োজন নেই।
- কম মালিকানা খরচ: এনক্রিপশন কী ম্যানেজ করার জন্য নতুন ইনফ্রাস্ট্রাকচারের প্রয়োজন নেই, কারণ BitLocker আপনার এক্সিস্টিং ইনফ্রাস্ট্রাকচার লিভারেজ করে রিকवरी ইনফরমেশন স্টোর করতে। আপনার ডিভাইস আরও দক্ষতার সাথে অপারেট করে কারণ প্রসেসর সাইকেল এনক্রিপশন প্রসেসের জন্য ব্যবহার করা লাগে না।
এনক্রিপ্টেড হার্ড ড্রাইভ হার্ড ড্রাইভের একটি নতুন ক্লাস যেগুলো সেলফ-এনক্রিপ্টেড হয় হার্ডওয়্যার লেভেলে এবং ফুল ডিস্ক হার্ডওয়্যার এনক্রিপশন অনুমতি দেয়।
ইমেইল এনক্রিপশন
ইমেইল এনক্রিপশন (যাকেও Windows S/MIME বলা হয়), ব্যবহারকারীদের আউটগোইং ইমেইল মেসেজ এবং অ্যাটাচমেন্ট এনক্রিপ্ট করতে সক্ষম করে, যাতে শুধু ইন্টেন্ডেড রিসিপিয়েন্ট যাদের ডিজিটাল আইডেন্টিফিকেশন (ID) আছে — যাকেও সার্টিফিকেট বলা হয় — সেগুলো পড়তে পারে। ব্যবহারকারীরা একটি মেসেজ ডিজিটালি সাইন করতে পারেন, যা সেন্ডারের আইডেন্টিটি ভেরিফাই করে এবং নিশ্চিত করে মেসেজটি টেম্পার করা নেই। এই এনক্রিপ্টেড মেসেজগুলো একজন ব্যবহারকারী তাদের প্রতিষ্ঠানের ভিতরের লোকের পাশাপাশি এক্সটার্নাল কন্টাক্টগুলোরও পাঠাতে পারেন যদি তাদের এনক্রিপশন সার্টিফিকেট থাকে। যাইহোক, উইন্ডোজ ১০ মেইল অ্যাপ ব্যবহারকারী শুধু এনক্রিপ্টেড মেসেজ পড়তে পারেন যদি মেসেজটি তাদের এক্সচেঞ্জ অ্যাকাউন্টে রিসিভ হয় এবং তাদের відповার্ণিক ডিক্রিপশন কী থাকে।
এনক্রিপ্টেড মেসেজ শুধু সার্টিফিকেট ডেটেন শুধু পড়তে পারে। যদি একটি এনক্রিপ্টেড মেসেজ রিসিপিয়েন্ট(স) কে পাঠানো হয় যাদের এনক্রিপশন সার্টিফিকেট উপলব্ধ নেই, অ্যাপ আপনাকে সেগুলো রিমুভ করতে প্রম্পট করবে মেসেজ পাঠানোর আগে।
Windows-এ S/MIME কনফিগার করার বিষয়ে আরও জানুন।
নেটওয়ার্ক সিকিউরিটি
উইন্ডোজ ১১ নেটওয়ার্কিং সিকিউরিটির বার বাড়িয়েছে ব্যাপক উন্নতির সাথে, মানুষ কাম, শিখুন, এবং খেলুন প্রায় যেকোনো জায়গা থেকে আত্মবিশ্বাসের সাথে। নতুন DNS এবং TLS প্রোটোকল ভার্সন এন্ড-টু-এন্ড প্রোটেকশন শক্তিশালী করে অ্যাপ্লিকেশন, ওয়েব সার্ভিস, এবং Zero Trust নেটওয়ার্কিং-এর জন্য। ফাইল অ্যাক্সেস একটি আনট্রাস্টেড নেটওয়ার্ক সিনেরিও যুক্ত করে SMB over QUIC দিয়ে সেই সাথে নতুন এনক্রিপশন এবং সাইনিং ক্যাপাবিলিটি। Wi-Fi এবং Bluetooth অগ্রগতি অন্যান্য ডিভাইসের সাথে কানেকশনে বেশি ট্রাস্ট দেয়। VPN এবং Windows Defender Firewall প্ল্যাটফর্ম নতুন উপায় আনায়েছে সহজে কনফিগার এবং দ্রুত ডিবাগ করতে, যাতে IT অ্যাডমিনিস্ট্রেটর এবং থার্ড-পার্টি সফ্টওয়্যার আরও ইফেক্টিভ হয়।
Transport Layer Security (TLS)
Transport Layer Security (TLS) হলো ইন্টারনেটের সবচেয়ে বেশি ডিপ্লয়েড সিকিউরিটি প্রোটোকল, ডেটা এনক্রিপ্ট করে দুটি এন্ডপয়েন্টের মাঝপথে একটি সিকিউর কমিউনিকেশন চ্যানেল প্রদান করতে। উইন্ডোজ লেটেস্ট প্রোটোকল ভার্সন এবং স্ট্রং সিফার সিউট ডিফল্টভাবে পছন্দ করে এবং একটি ফুল সিউট এক্সটেনশন অ্যাপ্লিকেশন অফার করে যেন ক্লায়েন্ট অথেন্টিকেশন ফর এনহ্যান্সড সার্ভার সিকিউরিটি, বা সেশন রিজাম্পশন ফর ইমপ্রুভড অ্যাপ্লিকেশন পারফরম্যান্স।
TLS 1.3 প্রোটোকলের লেটেস্ট ভার্সন এবং উইন্ডোজ ১১-এ ডিফল্টভাবে ইনএবলড। এই ভার্সন অপ্রচলিত ক্রিপ্টোগ্রাফিক অ্যালগরিদম এলিমিনেট করে, পুরনো ভার্সন চেয়ে সিকিউরিটি এনহ্যান্স করে, এবং আয়ਮ করে হ্যান্ডশেক যতটা সম্ভব এনক্রিপ্ট করতে। হ্যান্ডশেক আরও পারফরম্যান্ট平均 एक রাউন্ড ট্রিপ কম প্রতি কানেকশনে এবং শুধু পাঁচটি স্ট্রং সিফার সিউট সাপোর্ট করে যেগুলো পারফেক্ট ফরওয়ার্ড সিক্রেসি এবং কম অপারেশনাল রিস্ক প্রদান করে। TLS 1.3 (অথবা উইন্ডোজ কম্পোনেন্ট যেগুলো সাপোর্ট করে, যার মধ্যে HTTP.SYS, WinInet, .NET, MsQUIC, এবং আরও) উইন্ডোজ ১১-এ ব্যবহারকারী কাস্টমাররা তাদের এনক্রিপ্টেড অনলাইন কানেকশনে বেশি প্রাইভেসি এবং কম ল্যাটেন্সি পাবেন। নোট করুন যে যদি ক্লায়েন্ট বা সার্ভার অ্যাপ্লিকেশন কানেকশনের যেকোনো পাশে TLS 1.3 সাপোর্ট না করে, উইন্ডোজ TLS 1.2-এ ফলব্যাক করবে।
DNS সিকিউরিটি
উইন্ডোজ ১১-এ, উইন্ডোজ DNS ক্লায়েন্ট DNS over HTTPS সাপোর্ট করে, একটি এনক্রিপ্টেড DNS প্রোটোকল। এটি অ্যাডমিনিস্ট্রেটরদের নিশ্চিত করতে দেয় তাদের ডিভাইস তাদের নেম কুয়েরি অন-পাথ আক্রমণকারীদের থেকে রক্ষা করে, চায় সেগুলো প্যাসিভ অবসারভার হয় ব্রাউজিং বিহেভিয়র লগিং করে বা এক্টিভ আক্রমণকারী হয় ক্লায়েন্টকে ম্যালিশিয়াস সাইটে রিডাইরেক্ট করার চেষ্টা করে। একটি Zero Trust মডেলে যেখানে নেটওয়ার্ক বাউন্ডারিতে কোনো ট্রাস্ট নেই, একটি সিকিউর কানেকশন একটি ট্রাস্টেড নেম রিজলভারের সাথে রিকোয়ারড।
উইন্ডোজ ১১ Group Policy এবং প্রোগ্রাম্যাটিক কন্ট্রোল প্রদান করে DNS over HTTP বিহেভিয়ার কনফিগার করতে। ফলস্বরূপ, IT অ্যাডমিনিস্ট্রেটররা এক্সিস্টিং সিকিউরিটি মডেলকে এক্সটেন্ড করতে পারেন নতুন সিকিউরিটি মডেল যেমন Zero Trust অডপ্ট করতে। DNS over HTTP প্রোটোকল ماندেট করা যেতে পারে, নিশ্চিত করে যে ডিভাইস যারা ইনসিকিউর DNS ব্যবহার করে সেগুলো নেটওয়ার্ক রিসোর্সে কানেক্ট করতে ব্যর্থ হবে। IT অ্যাডমিনিস্ট্রেটররাও অপশন পান DNS over HTTP ব্যবহার না করার জন্য লিগ্যাসি ডিপ্লয়মেন্টে যেখানে নেটওয়ার্ক এজ অ্যাপ্লায়েন্স ট্রাস্টেডPlain-text DNS ট্রাফিক ইন্সপেক্ট করতে। ডিফল্টভাবে, উইন্ডোজ ১১ লোকাল অ্যাডমিনিস্ট্রেটরের ওপর ডিফার করে কোন রেজলভার DNS over HTTP ব্যবহার করবে।
DNS এনক্রিপশনের সাপোর্ট এক্সিস্টিং উইন্ডোজ DNS কনফিগারেশনের সাথে ইন্টিগ্রেটেড যেন Name Resolution Policy Table (NRPT), সিস্টেম HOSTS ফাইল, এবং রেজলভার স্পেসিফাইড পার নেটওয়ার্ক অ্যাডাপ্টার বা নেটওয়ার্ক প্রোফাইল। ইন্টিগ্রেশন উইন্ডোজ ১১ নিশ্চিত করে যে Greater DNS সিকিউরিটির বেনিফিট এক্সিস্টিং DNS কন্ট্রোল মেকানিজমে রিগ্রেস না করে।
Bluetooth প্রোটেকশন
Windows-এ সংযুক্ত Bluetooth ডিভাইসের সংখ্যা বেড়ে চলছে। উইন্ডোজ ব্যবহারকারীরা তাদের Bluetooth হেডসেট, মাউস, কীবোর্ড, এবং অন্যান্য অ্যাকসেসরি কানেক্ট করে এবং তাদের দিনদিনের পিসি অভিজ্ঞতা উন্নত করে স্ট্রিমিং, প্রোডাক্টিভিটি, এবং গেমিং-এর মাধ্যমে। উইন্ডোজ সকল স্ট্যান্ডার্ড Bluetooth পেয়ারিং প্রোটোকল সাপোর্ট করে, যার মধ্যে ক্লাসিক এবং LE Secure connections, সিকিউর সিম্পল পেয়ারিং, এবং ক্লাসিক এবং LE লিগ্যাসি পেয়ারিং। উইন্ডোজ হোস্ট-ভিত্তিক LE প্রাইভেসিও ইমপ্লিমেন্ট করে। উইন্ডোজ আপডেট ব্যবহারকারীদের কারেন্ট রাখতে সাহায্য করে OS এবং ড্রাইভার সিকিউরিটি ফিচারের সাথে Bluetooth Special Interest Group (SIG) Standard Vulnerability Reports-র সাথে অ্যালাইনমেন্টে, সেই পাশাপাশি ইস্যু যেগুলো Bluetooth কোর ইন্ডাস্ট্রি স্ট্যান্ডার্ডের বাইরে। মাইক্রোসফ্ট স্ট্রংলি রিকমেন্ড করে যে আপনি নিশ্চিত করুন আপনার Bluetooth অ্যাকসেসরির ফার্মওয়্যার এবং/অথবা সফ্টওয়্যারও আপ টু ডেট রাখা।
IT-ম্যানেজড এনভায়রনমেন্টে Bluetooth পলিসি (MDM, Group Policy, এবং PowerShell) আছে যেগুলো MDM টুলস যেমন Microsoft Intune-এর মাধ্যমে ম্যানেজ করা যায়। আপনি উইন্ডোজ কনফিগার করতে পারেন Bluetooth টেকনোলজি ব্যবহার করতে আপনার প্রতিষ্ঠানের সিকিউরিটি নীডস সাপোর্ট করতে। উদাহরণস্বরূপ, আপনি ইনপুট এবং অডিও অ্যালো করতে পারেন ফাইল ট্রান্সফার ব্লক করলে, এনক্রিপশন স্ট্যান্ডার্ড ফোর্স করতে পারেন, উইন্ডোজ ডিসকভারেবিলিটি লিমিট করতে পারেন, বা এমনকি সক্রিয় সেনসিটিভ এনভায়রনমেন্টের জন্য Bluetooth সম্পূর্ণ ডিজেবল করতে পারেন।
Wi-Fi কানেকশন সিকিউর করা
Windows Wi-Fi ইন্ডাস্ট্রি স্ট্যান্ডার্ড অথেন্টিকেশন এবং এনক্রিপশন মেথড সাপোর্ট করে Wi-Fi নেটওয়ার্কে কানেক্ট করার সময়। WPA (Wi-Fi Protected Access) হলো একটি সিকিউরিটি স্ট্যান্ডার্ড যা Wi-Fi Alliance দ্বারা ডেভেলপ করা হয়েছে সফিস্টিকেটেড ডেটা এনক্রিপশন এবং বেটার ইউজার অথেন্টিকেশন প্রদান করতে। Wi-Fi অথেন্টিকেশনের করেন্ট সিকিউরিটি স্ট্যান্ডার্ড হচ্ছে WPA3 যা একটি আরও সুরক্ষিত এবং বিশ্বস্ত কানেকশন মেথড প্রদান করে এবং WPA2 এবং পুরনো সিকিউরিটি প্রোটোকল রিপ্লেস করে। Opportunistic Wireless Encryption (OWE) হলো একটি টেকনোলজি যা ওয়ায়ারলেস ডিভাইসগুলাকে পাবলিক Wi-Fi হটস্পটে এনক্রিপ্টেড কানেকশন স্থাপন করতে দেয়।
WPA3 উইন্ডোজ ১১-এ সাপোর্টেড (WPA3 Personal এবং WPA3 Enterprise 192-bit Suite B) সেই সাথে OWE ইমপ্লিমেন্টেশন আরও সিকিউরিটি পাওয়ার জন্য Wi-Fi হটস্পটে কানেক্ট করার সময়। উইন্ডোজ ১১ Wi-Fi সিকিউরিটি এনহ্যান্স করে WPA3 সিকিউরিটির অতিরিক্ত এলিমেন্ট ইনএবল করে যেন নতুন H2E প্রোটোকল এবং WPA3 Enterprise Support যেটি অন্তর্ভুক্ত করে এনহ্যান্সড Server Cert validation এবং TLS1.3 EAP-TLS অথেন্টিকেশনের জন্য। উইন্ডোজ ১১ মাইক্রোসফ্ট পার্টনারদের ক্ষমতা দেয় নতুন ডিভাইসে সেরা প্ল্যাটফর্ম সিকিউরিটি আনার জন্য।
WPA3 এখন WFA দ্বারা যেকোনো Wi-Fi সার্টিফিকেশনের জন্য ماندেটরি রিকোয়ারমেন্ট।
Windows Defender Firewall
Windows Defender Firewall with Advanced Security একটি লেয়ারড সিকিউরিটি মডেলের একটি গুরুত্বপূর্ণ অংশ। এটি হোস্ট-ভিত্তিক, টু-ওয়ে নেটওয়ার্ক ট্রাফিক ফিল্টারিং প্রদান করে, অননুমোদিত ট্রাফিক ব্লক করে ডিভাইসের সাথে কানেক্টেড নেটওয়ার্কের টাইপের ওপর ভিত্তি করে ইন বা আউট ফ্লোইং।
উইন্ডোজ ১১-এ Windows Defender Firewall নিচের সুবিধাগুলো অফার করে:
- নেটওয়ার্ক সিকিউরিটি হুমকির রিস্ক কমায়: Windows Defender Firewall ডিভাইসের আক্রমণ পৃষ্ঠভাগ কমায় রুলস দিয়ে ট্রাফিক রেস্ট্রিক্ট বা অ্যালো করে IP অ্যাড্রেস, পোর্ট, বা প্রোগ্রাম পাথের মতো অনেক প্রপার্টির দ্বারা। ডিভাইসের আক্রমণ পৃষ্ঠভাগ কমাতে ম্যানেজেবিলিটি বাড়ায় এবং সফল আক্রমণের সম্ভাবনা কমায়।
- সংবেদনশীল ডেটা এবং বৌদ্ধিক সম্পত্তি সুরক্ষিত করে: Internet Protocol Security (IPsec)-এর সাথে ইন্টিগ্রেশন দিয়ে, Windows Defender Firewall একটি সিম্পল উপায় প্রদান করে অথেন্টিকেটেড, এন্ড-টু-এন্ড নেটওয়ার্ক কমিউনিকেশন এনফোর্স করতে। এটি স্কেলেবল, টিয়ারড অ্যাক্সেস প্রদান করে ট্রাস্টেড নেটওয়ার্ক রিসোর্সে, ডেটার ইন্টিগ্রিটি এনফোর্স করতে সাহায্য করে, এবং ঐচ্ছিকভাবে ডেটার কনফিডেনশিয়ালিটি রক্ষা করতে সাহায্য করে।
- এক্সিস্টিং ইনভেস্টমেন্টের ভ্যালু এক্সটেন্ড করে: কারণ Windows Defender Firewall একটি হোস্ট-ভিত্তিক ফায়ারওয়াল যা অপারেটিং সিস্টেমের সাথে অন্তর্ভুক্ত, কোনো অতিরিক্ত হার্ডওয়্যার বা সফ্টওয়্যার দরকার নেই। Windows Defender Firewall ডকুমেন্টেড API-এর মাধ্যমে এক্সিস্টিং নন-মাইক্রোসফ্ট নেটওয়ার্ক সিকিউরিটি সমাধানকে পূরক করার জন্য ডিজাইন করা হয়েছে।
উইন্ডোজ ১১ Windows Defender Firewall কে সহজ করে দিয়েছে অ্যানালাইজ এবং ডিবাগ করতে। IPsec বিহেভিয়ার Packet Monitor (pktmon)-এর সাথে ইন্টিগ্রেটেড হয়েছে, একটি ইন-বক্স ক্রস-কম্পোনেন্ট নেটওয়ার্ক ডায়াগনস্টিক টুল উইন্ডোজের জন্য। এছাড়া, Windows Defender Firewall ইভেন্ট লগগুলো এনহ্যান্স করা হয়েছে নিশ্চিত করতে যে একটি অডিট স্পেসিফিক ফিল্টার আইডেন্টিফাই করতে পারে যেকোনো দেয়া ইভেন্টের জন্য দায়িত্বে। এটি ফায়ারওয়াল বিহেভিয়ার অ্যানালাইসিস এবং রিচ প্যাকেট ক্যাপচার সক্ষম করে থার্ড-পার্টি টুলসের ওপর নির্ভরশীলতা ছাড়া।
ভার্চুয়াল প্রাইভেট নেটওয়ার্ক (VPN)
প্রতিষ্ঠানগুলো 오래 থেকে উইন্ডোজ-র ওপর নির্ভর করে আয়েছিল বিশ্বস্ত, সুরক্ষিত, এবং ম্যানেজেবল ভার্চুয়াল প্রাইভেট নেটওয়ার্ক (VPN) সমাধানের জন্য। Windows VPN ক্লায়েন্ট প্ল্যাটফর্ম বিল্ট-ইন VPN প্রোটোকল, কনফিগারেশন সাপোর্ট, একটি কমন VPN ইউজার ইন্টারফেস, এবং কাস্টম VPN প্রোটোকলের জন্য প্রোগ্রামিং সাপোর্ট অন্তর্ভুক্ত করে। VPN অ্যাপস Microsoft Store-এ উপলব্ধ 엔্টারপ্রাইজ এবং কনসিউমার VPN-द উভয়ের জন্য, পপুলার এন্টারপ্রাইজ VPN গেটওয়ের জন্য অ্যাপস সহ।
উইন্ডোজ ১১-এ আমরা সবচেয়ে কমন ব্যবহার হওয়া VPN কন্ট্রোলগুলো ইন্টিগ্রেট করেছি উইন্ডোজ ১১ Quick Actions প্যানে। Quick Actions প্যান থেকে, ব্যবহারকারীরা তাদের VPN-এর স্ট্যাটাস দেখতে পারেন, VPN টানেল স্টার্ট ও স্টপ করতে পারেন, এবং এক ক্লিকে মডার্ন Settings অ্যাপে যেতে পারেন আরও কন্ট্রোলের জন্য।
Windows VPN প্ল্যাটফর্ম Azure Active Directory (Azure AD) এবং Conditional Access-র সাথে কানেক্ট করা থাকে সিঙ্গেল সাইন-অন-এর জন্য, যার মধ্যে মাল্টি-ফ্যাক্টর অথেন্টিকেশন (MFA) Azure AD-এর মাধ্যমে। VPN প্ল্যাটফর্ম ক্লাসিক ডোমেন-জয়ন্ড অথেন্টিকেশনও সাপোর্ট করে। এটি Microsoft Intune এবং অন্যান্য মোবাইল ডিভাইস ম্যানেজমেন্ট (MDM) প্রোভাইডার দ্বারা সাপোর্টেড। ফ্লেক্সিবল VPN প্রোফাইল সাপোর্ট করে বিল্ট-ইন প্রোটোকল এবং কাস্টম প্রোটোকল দুটোই, কনফিগার করতে পারে একাধিক অথেন্টিকেশন মেথড, অটোমেটিক্যালি স্টার্ট হতে পারে প্রয়োজন অনুযায়ী বা ম্যানুয়ালি স্টার্ট হতে পারে এন্ড-ইউজার দ্বারা, এবং সাপোর্ট করে স্প্লিট-টানেল VPN এবং এক্সক্লুসিভ VPN এক্সসেপশন সহ ট্রাস্টেড এক্সটার্নাল সাইটের জন্য।
Universal Windows Platform (UWP) VPN অ্যাপস দিয়ে, এন্ড ইউজাররা কখনো তাদের VPN ক্লায়েন্টের পুরনো ভার্সনে আটকে থাকবে না। স্টোর থেকে VPN অ্যাপস অটোমেটিক্যালি আপডেট হবে প্রয়োজন অনুযায়ী। স্বাভাবিকভাবেই, আপডেটগুলো আপনার IT অ্যাডমিনদের কন্ট্রোলে থাকবে।
Windows VPN প্ল্যাটফর্ম টিউনড এবং হার্ডেন্ড হয়েছে ক্লাউড-ভিত্তিক VPN প্রোভাইডার যেমন Azure VPN-এর জন্য। AAD auth, উইন্ডোজ ইউজার ইন্টারফেস ইন্টিগ্রেশন, প্লাম্বিং IKE ট্রাফিক সিলেক্টর, এবং সার্ভার সাপোর্ট — সব উইন্ডোজ VPN প্ল্যাটফর্মে বিল্ট-ইন। Windows VPN প্ল্যাটফর্মে ইন্টিগ্রেশন IT অ্যাডমিন এক্সপেরিয়েন্স সিম্পল করলে, ইউজার অথেন্টিকেশন আরও কনসিস্টেন্ট, এবং ব্যবহারকারীরা সহজে তাদের VPN খুঁজে বের করতে এবং কন্ট্রোল করতে পারে।
SMB ফাইল সার্ভিস
SMB এবং ফাইল সার্ভিস কমার্শিয়াল এবং পাবলিক সেক্টর ইকোসিস্টেমে সবচেয়ে কমন উইন্ডোজ ওয়ার্কলোড। ব্যবহারকারীরা এবং অ্যাপ্লিকেশন SMB-র ওপর নির্ভর করে ফাইল অ্যাক্সেস করতে যেগুলো প্রতিষ্ঠান বড় ছোট চলে। উইন্ডোজ ১১-এ, SMB প্রোটোকলে উল্লেখযোগ্য সিকিউরিটি আপডেট রয়েছে আজকের হুমকি মিট করতে, যার মধ্যে AES-256 বিটস এনক্রিপশন, এক্সিলারেটেড SMB সাইনিং, Remote Directory Memory Access (RDMA) নেটওয়ার্ক এনক্রিপশন, এবং একটি সম্পূর্ণ নতুন সিনেরিও, SMB over QUIC আনট্রাস্টেড নেটওয়ার্কের জন্য।
SMB Encryption SMB ডেটার এন্ড-টু-এন্ড এনক্রিপশন প্রদান করে এবং ডেটা ইভসড্রপিং থেকে রক্ষা করে ইন্টারন্যাল নেটওয়ার্কে। উইন্ডোজ ১১ AES-256-GCM এবং AES-256-CCM ক্রিপ্টোগ্রাফিক সিউট ইন্ট্রোডিউস করে SMB 3.1.1 এনক্রিপশনের জন্য। উইন্ডোজ অটোমেটিক্যালি এই আরও উন্নত সিফার মেথড নেগোশিয়েট করবে অন্য একটি কম্পিউটারের সাথে কানেক্ট করার সময় যেটি এটিকে রিকোয়ার করে এবং এটিকে ক্লায়েন্টে ماندেটও করা যায়।
Windows 11 Enterprise, Education, এবং Pro Workstation SMB Direct এখন এনক্রিপশন সাপোর্ট করে। ডিমান্ডিং ওয়ার্কলোডের মতো ভিডিও রেন্ডারিং, ডেটা সায়েন্স, বা বড় ফাইলগুলোর জন্য, আপনি এখন একই সেফটি দিয়ে অপারেট করতে পারেন ট্রাডিশনাল TCP-এর মতো এবং RDMA-এর পারফরম্যান্স। পূর্বে, SMB এনক্রিপশন ইনএবল করলে ডায়রেক্ট ডেটা প্লেসমেন্ট ডিজেবল হয়ে যেত, RDMA কে TCP-এর মতো স্লো করে দিয়ে। ডেটা অর্ডারের আগে এনক্রিপ্ট হয়, রিলেটিভলি মাইনর পারফরম্যান্স ডিগ্রেডেশন যেন AES-128 এবং AES-256 প্রোটেক্টেড প্যাকেট প্রাইভেসি যোগ করে।
উইন্ডোজ ১১ AES-128-GMAC ইন্ট্রোডিউস করে SMB সাইনিং-এর জন্য। উইন্ডোজ অটোমেটিক্যালি এই বেটার-পারফর্মিং সিফার মেথড নেগোশিয়েট করবে অন্য একটি কম্পিউটারের সাথে কানেক্ট করার সময় যেটি এটিকে সাপোর্ট করে। সাইনিং সাধারণ আক্রমণ যেন রিলে, স্পুফিং প্রতিরোধ করে এবং ডিফল্টভাবে রিকোয়ারড থাকে যখন ক্লায়েন্ট কমিউনিকেট করে Active Directory ডোমেন কন্ট্রোলারের সাথে।
শেষ পর্যন্ত, উইন্ডোজ ১১ SMB over QUIC (Preview) ইন্ট্রোডিউস করে, TCP নেটওয়ার্ক ট্রান্সপোর্টের একটি বিকল্প, সিকিউর, বিশ্বস্ত কানেক্টিভিটি প্রদান করে এজ ফাইল সার্ভারের সাথে আনট্রাস্টেড নেটওয়ার্কের মতো ইন্টারনেট এবং হাইলি সিকিউর কমিউনিকেশন ইন্টারন্যাল নেটওয়ার্কে। QUIC হলো একটি IETF-স্ট্যান্ডার্ডাইজড প্রোটোকল অনেক বেনিফিটের সাথে TCP-র তুলনায়, কিন্তু সবচেয়ে গুরুত্বপূর্ণ, এটি সবসময় TLS 1.3 এবং এনক্রিপশন রিকোয়ার। SMB over QUIC একটি "SMB VPN" অফার করে টেলিকমিউটার, মোবাইল ডিভাইস ইউজার, এবং হাই-সিকিউরিটি অর্গানাইজেশনের জন্য। সকল SMB ট্রাফিক, অথেন্টিকেশন এবং অথরাইজেশন টানেলের ভিতরেও, আন্ডারলায়িং নেটওয়ার্কে এক্সপোজড হয় না। SMB QUIC টানেলের ভিতরে নরমালি বিহেভ করে, মানে ইউজার এক্সপেরিয়েন্স পরিবর্তন হয় না। SMB over QUIC একটি গেম-চেঞ্জিং ফিচার হবে উইন্ডোজ ১১ উইন্ডোজ ফাইল সার্ভার এবং_EVENTUALLY Azure Files এবং থার্ড পার্টিজ অ্যাক্সেস করার জন্য।
ভাইরাস এবং হুমকি সুরক্ষা
আজকের সাইবার হুমকি ল্যান্ডস্কেপ সবসময় চেয়ে বেশি জটিল। এই নতুন বিশ্ব নতুন হুমকি প্রতিরোধ, ডিটেকশন, এবং রেসপন্স আপডেট দাবি করে। Microsoft Defender Antivirus, উইন্ডোজ ১১-এ বিল্ট-ইন অনেক অন্যান্য ফিচারসহ, ফ্রন্টলাইন-এ রয়েছে কাস্টমারদের বর্তমান এবং উজ্জ্বল হুমকি থেকে রক্ষা করতে।
Microsoft Defender Antivirus
Microsoft Defender Antivirus একটি নেক্স্ট-জেনারেশন প্রোটেকশন সমাধান যা উইন্ডোজ ১০ এবং উইন্ডোজ ১১-এ অন্তর্ভুক্ত। একবার উইন্ডোজ বুট হলে, Microsoft Defender Antivirus liên tục মনিটর করে ম্যালওয়্যার, ভাইরাস, এবং সিকিউরিটি হুমকির জন্য। এই রিয়েল-টাইম প্রোটেকশনের পাশাপাশি, আপডেটগুলো অটোমেটিক্যালি ডাউনলোড হয় আপনার ডিভাইস সুরক্ষিত রাখতে এবং হুমকি থেকে রক্ষা করতে। উদাহরণস্বরূপ, আপনার কাছে যদি অন্য একটি অ্যান্টিভাইরাস অ্যাপ ইনস্টল এবং অন থাকে, Microsoft Defender Antivirus অটোমেটিক্যালি অফ হয়ে যাবে। একইভাবে, আপনি অন্য অ্যাপটি আনইনস্টল করলে, Microsoft Defender Antivirus আবার অন হয়ে যাবে।
Microsoft Defender Antivirus রিয়েল-টাইম, বিহেভিয়ার-ভিত্তিক, এবং হিউরিস্টিক অ্যান্টিভাইরাস প্রোটেকশন অন্তর্ভুক্ত করে। এই কনবিনেশন অফ অলওয়েজ-অন কন্টেন্ট স্ক্যানিং, ফাইল এবং প্রসেস বিহেভিয়ার মনিটরিং, এবং অন্যান্য হিউরিস্টিক সিকিউরিটি হুমকি প্রতিরোধ করে। Microsoft Defender Antivirus liên tục স্ক্যান করে ম্যালওয়্যার এবং হুমকির জন্য। এছাড়া, এটি ডিটেক্ট এবং ব্লক করে পোটেনশিয়ালি আনওয়ান্টেড অ্যাপ্লিকেশন (PUA), যেগুলো অ্যাপ্লিকেশন যেগুলো আপনার ডিভাইসকে নেতিবাচকভাবে প্রভাবিত বলে ধরা হয় কিন্তু ম্যালওয়্যার ধরা হয় না। Microsoft Defender Antivirus অলওয়েজ-অন অন-ডিভাইস প্রিভেনশন ইন্টিগ্রেটেড থাকে ক্লাউড-ডেলিভার্ড প্রোটেকশনের সাথে, যা নিকট-ইনস্ট্যান্ট ডিটেকশন এবং ব্লকিং নিশ্চিত করে নতুন এবং উজ্জ্বল হুমকির। 9
Attack Surface Reduction
উইন্ডোজ এবং উইন্ডোজ সার্ভারে উপলব্ধ, attack surface reduction রুলস সফ্টওয়্যার বিহেভিয়ার রোধ করতে সাহায্য করে যেগুলো প্রায়শই অপব্যবহার হয় আপনার ডিভাইস বা নেটওয়ার্ক কম্প্রোমাইজ করতে। আক্রমণ পৃষ্ঠভাগের সংখ্যা কমিয়ে, আপনি আপনার প্রতিষ্ঠানের সামগ্রিক ভালনারেবিলিটি কমাতে পারেন। এছাড়া, অ্যাডমিনিস্ট্রেটররা স্পেসিফিক attack surface reduction রুলস কনফিগার করতে পারেন নির্দিষ্ট বিহেভিয়ার ব্লক করতে, যেন:
- এক্সিকিউটেবল ফাইল এবং স্ক্রিপ্ট লঞ্চ করা যেটি ডাউনলোড বা রান করার চেষ্টা করে ফাইল
- Obfuscated বা অন্যথা সন্দেহজনক স্ক্রিপ্ট রান করা
- বিহেভিয়ার পারফর্ম করা যেগুলো অ্যাপস সাধারণত দিনদিনের কাজে ইনিশিয়েট করে না
উদাহরণস্বরূপ, একটি আক্রমণকারী চেষ্টা করতে পারে একটি আনসাইনড স্ক্রিপ্ট রান করা USB ড্রাইভ থেকে বা একটি অফিস ডকুমেন্টে ম্যাক্রো থাকতে পারে যা ডায়রেক্টলি Win32 API-এ কল করে। Attack surface reduction রুলস এই ধরনের রিস্কি বিহেভিয়ার কনস্ট্রেইন করতে পারে এবং ডিভাইসের প্রতিরক্ষামূলক পোষচার উন্নত করতে পারে।
ব্যাপক সুরক্ষার জন্য, Microsoft Edge-এ হার্ডওয়্যার-ভিত্তিক আইসোলেশন ইনএবল করার ধাপগুলো ফলো করুন এবং অ্যাপ্লিকেশন, ফোল্ডার, ডিভাইস, নেটওয়ার্ক, এবং ফায়ারওয়াল জুড়ে আক্রমণ পৃষ্ঠভাগ কমান।
Attack surface reduction-র বিষয়ে আরও জানুন।
Tamper Protection
র্যানসমওয়্যারের মতো আক্রমণ লক্ষ্য করা ডিভাইসে সিকিউরিটি ফিচার ডিজেবল করার চেষ্টা করে, যেন অ্যান্টিভাইরাস প্রোটেকশন। খারাপ এক্টররা সিকিউরিটি ফিচার ডিজেবল করতে পছন্দ করে যাতে ইউজার ডেটাতে সহজ অ্যাক্সেস পান, ম্যালওয়্যার ইনস্টল করেন, বা অন্যথা ইউজার ডেটা, আইডেন্টিটি, এবং ডিভাইস এক্সপ্লয়েট করেন ব্লক হওয়ার ভয় ছাড়া। Tamper protection এই ধরনের এক্টিভিটি প্রতিরোধে সাহায্য করে।
Tamper protection-র সাথে, ম্যালওয়্যার নিচের অ্যাকশনগুলো लेने থেকে প্রতিরোধ করা হয়:
- ভাইরাস এবং হুমকি সুরক্ষা ডিজেবল করা
- রিয়েল-টাইম প্রোটেকশন ডিজেবল করা
- বিহেভিয়ার মনিটরিং অফ করা
- অ্যান্টিভাইরাস ডিজেবল করা (যেন IOfficeAntivirus (IOAV))
- ক্লাউড-ডেলিভার্ড প্রোটেকশন ডিজেবল করা
- সিকিউরিটি ইন্টেলিজেন্স আপডেট রিমুভ করা
Tamper protection-র বিষয়ে আরও জানুন।
Network Protection
উইন্ডোজে নেটওয়ার্ক প্রোটেকশন ব্যবহারকারীদের আপসার্লি IP অ্যাড্রেস এবং ডোমেন অ্যাক্সেস করতে থেকে প্রতিরোধ করে যেগুলো ফিশিং স্ক্যাম, এক্সপ্লয়েট, এবং অন্যান্য ম্যালিশিয়াস কন্টেন্ট হোস্ট করতে পারে ইন্টারনেটে। Network protection attack surface reduction-এর অংশ এবং একটি ইউজারের জন্য অতিরিক্ত প্রোটেকশন লেয়ার প্রদান করতে সাহায্য করে। রেপুটেশন-ভিত্তিক সার্ভিস ব্যবহার করে, network protection অ্যাক্সেস ব্লক করে পোটেনশিয়ালি হানিকারক, লো-রেপুটেশন-ভিত্তিক ডোমেন এবং IP অ্যাড্রেস। Network protection Microsoft Defender for Endpoint-র সাথে এন্টারপ্রাইজ এনভায়রনমেন্টে সেরা কাজ করে, যেটি ডিটেইলড রিপোর্টিং প্রদান করে প্রোটেকশন ইভেন্টসের ইনটু বড় ইনভেস্টিগেশন সিনেরিওর অংশ হিসেবে।
আপনার নেটওয়ার্ক কীভাবে রক্ষা করবেন সে সম্পর্কে আরও জানুন।
Controlled Folder Access
আপনি আপনার মূল্যবান ইনফরমেশন নির্দিষ্ট ফোল্ডারে রক্ষা করতে পারেন অ্যাপ অ্যাক্সেস ম্যানেজ করে নির্দিষ্ট ফোল্ডারের। শুধু ট্রাস্টেড অ্যাপগুলো প্রোটেক্টেড ফোল্ডার অ্যাক্সেস করতে পারে, যেগুলো কনফিগার করা হয় controlled folder access কনফিগার করার সময়। সাধারণত, কমনলি ইউজড ফোল্ডার, যেন ডকুমেন্ট, পিকচার, এবং ডাউনলোডস, controlled ফোল্ডার লিস্টে অন্তর্ভুক্ত থাকে।
Controlled folder access একটি ট্রাস্টেড অ্যাপের লিস্টের সাথে কাজ করে। ট্রাস্টেড সফ্টওয়্যার লিস্টে অন্তর্ভুক্ত অ্যাপগুলো প্রত্যাশা অনুযায়ী কাজ করে। ট্রাস্টেড লিস্টে অন্তর্ভুক্ত না থাকা অ্যাপগুলো প্রোটেক্টেড ফোল্ডারের ভেতরে ফাইলে যেকোনো পরিবর্তন করার থেকে প্রতিরোধ করা হয়।
Controlled folder access ব্যবহারকারীদের মূল্যবান ডেটা ম্যালিশিয়াস অ্যাপ এবং হুমকি, যেন র্যানসমওয়্যার থেকে রক্ষা করতে সাহায্য করে। Controlled folder access-র বিষয়ে আরও জানুন।
Exploit Protection
Exploit protection অটোমেটিক্যালি কয়েকটি এক্সপ্লয়েট মিটিগেশন টেকনিক অ্যাপ্লাই করে অপারেটিং সিস্টেম প্রসেস এবং অ্যাপসে। Exploit protection Microsoft Defender for Endpoint-র সাথে সেরা কাজ করে, যেটি অর্গানাইজেশনকে ডিটেইলড রিপোর্টিং দেয় এক্সপ্লয়েট প্রোটেকশন ইভেন্ট এবং ব্লকস ইনটু টিপিক্যাল অ্যালার্ট ইনভেস্টিগেশন সিনেরিও। এছাড়া, আপনি এক্সপ্লয়েট প্রোটেকশন ইনএবল করতে পারেন একটি ইন্ডিভিজুয়াল ডিভাইসে এবং তারপর Group Policy ব্যবহার করে XML ফাইল ডিস্ট্রিবিউট করতে পারেন একাধিক ডিভাইসে একসাথে।
যখন মিটিগেশন ডিভাইসে এনকাউন্টার হয়, একটি নোটিফিকেশন ডিসপ্লে হবে Action Center থেকে। আপনি মেসেজ কাস্টোমাইজ করতে পারেন আপনার কোম্পানির ডিটেইল এবং কন্ট্যাক্ট ইনফরমেশন দিয়ে। আপনি আলাদা আলাদা রুলসও ইনএবল করতে পারেন কাস্টোমাইজ করতে কোন টেকনিক ফিচার মনিটর করবে।
আপনি অডিট মোড ব্যবহার করতে পারেন ইভ্যালুয়েট করতে কীভাবে exploit protection আপনার অর্গানাইজেশনকে প্রভাবিত করবে যদি এটি ইনএবলড থাকত।
উইন্ডোজ ১১ exploit protection-র জন্য কনফিগারেশন অপশন প্রদান করে। আপনি ব্যবহারকারীদের এই স্পেসিফিক অপশন মডিফাই করার থেকে বাধা দিতে পারেন Group Policy-র মাধ্যমে।
এক্সপ্লয়েট থেকে ডিভাইস রক্ষা করার বিষয়ে আরও জানুন।
Microsoft Defender SmartScreen
Microsoft Defender SmartScreen ফিশিং, ম্যালওয়্যার ওয়েবসাইট এবং অ্যাপ্লিকেশন, এবং পোটেনশিয়ালি ম্যালিশিয়াস ফাইল ডাউনলোড থেকে রক্ষা করে।
SmartScreen নির্ধারণ করে একটি সাইট পোটেনশিয়ালি ম্যালিশিয়াস কিনা যেন:
- ভিজিট করা ওয়েব পেজ অ্যানালাইজ করে সন্দেহজনক বিহেভিয়ারের ইন্ডিকেশন খুঁজে বের করতে। যদি একটি পেজ সন্দেহজনক হয়, এটি একটি ওয়ার্নিং পেজ দেখাবে সতর্ক থাকার পরামর্শ দিয়ে।
- ভিজিট করা সাইটগুলো একটি ডাইনামিক লিস্ট অফ রিপোর্টেড ফিশিং সাইট এবং ম্যালিশিয়াস সফ্টওয়্যার সাইটের সাথে চেক করে। যদি ম্যাচ পায়, Microsoft Defender SmartScreen একটি ওয়ার্নিং দেখাবে যাতে ইউজাররা জানেন সাইটটি ম্যালিশিয়াস হতে পারে।
SmartScreen আরো নির্ধারণ করে একটি ডাউনলোডেড অ্যাপ বা অ্যাপ ইনস্টলার পোটেনশিয়ালি ম্যালিশিয়াস কিনা যেন:
- ডাউনলোডেড ফাইল চেক করে রিপোর্টেড ম্যালিশিয়াস সফ্টওয়্যার সাইট এবং প্রোগ্রামের লিস্টের সাথে যেগুলো আনসেফ বলে জানা। SmartScreen ইউজারকে ওয়ার্ন করে সাইটটি ম্যালিশিয়াস হতে পারে যদি ম্যাচ পায়।
- ডাউনলোডেড ফাইল চেক করে অনেক উইন্ডোজ ব্যবহারকারীদের দ্বারা ভালোভাবে পরিচিত এবং ডাউনলোডেড ফাইলগুলোর লিস্টের সাথে। যদি ফাইলটি সেটি লিস্টে নেই, এটি একটি ওয়ার্নিং দেখাবে সতর্ক থাকার পরামর্শ দিয়ে।
অ্যাপ এবং ব্রাউজার কন্ট্রোল সেকশনে Windows Defender SmartScreen-র ইনফরমেশন এবং সেটিংস রয়েছে। IT অ্যাডমিনিস্ট্রেটর এবং IT প্রো কনফিগারেশন গাইডেন্স পেতে পারেন Windows Defender SmartScreen ডকুমেন্টেশন লাইব্রেরিতে।
Microsoft Defender for Endpoint
Windows E5 কাস্টমাররা উপকৃত হয় Microsoft Defender for Endpoint থেকে, একটি এন্টারপ্রাইজ এন্ডপয়েন্ট ডিটেকশন এবং রেসপন্স ক্যাপাবিলিটি যা এন্টারপ্রাইজ সিকিউরিটি টিমকে অ্যাডভান্সড হুমকি ডিটেক্ট, ইনভেস্টিগেট, এবং রেসপন্ড করতে সাহায্য করে। ডেডিকেটেড সিকিউরিটি অপারেশন টিমযুক্ত অর্গানাইজেশন Defender for Endpoint-র প্রদান করা রিচ ইভেন্ট ডেটা এবং আক্রমণ ইনসাইট ব্যবহার করতে পারেন ইভেন্ট ইনভেস্টিগেট করতে। এছাড়া, Defender for Endpoint নিচের এলিমেন্টগুলো একসাথে আনায়েছে একটি পূর্ণ ছবি দিতে সিকিউরিটি ইভেন্টের:
- এন্ডপয়েন্ট বিহেভিয়ারাল সেন্সর: উইন্ডোজ-এ এমবেডেড, এই সেন্সরগুলো অপারেটিং সিস্টেম থেকে বিহেভিয়ারাল সিগ্নেল কালেক্ট এবং প্রসেস করে এবং এই সেন্সর ডেটা আপনার প্রাইভেট, আইসোলেটেড, ক্লাউড ইনস্ট্যান্সে Microsoft Defender for Endpoint-এ পাঠায়।
- ক্লাউড সিকিউরিটি অ্যানালিটিক্স: বিগ-ডেটা, ডিভাইস-লার্নিং, এবং ইউনিক মাইক্রোসফ্ট অপটিক্স উইন্ডোজ ইকোসিস্টেম জুড়ে লিভারেজ করে, এন্টারপ্রাইজ ক্লাউড প্রোডাক্টস যেন Microsoft 365 এবং অনলাইন অ্যাসেট, বিহেভিয়ারাল সিগ্নেল ইনসাইট, ডিটেকশন, এবং রিকমেন্ডেড রেসপন্সে ট্রান্সলেট হয় অ্যাডভান্সড হুমকির জন্য।
- থ্রেট ইন্টেলিজেন্স: মাইক্রোসফ্টের থ্রেট ইন্টেলিজেন্স দৈনিক تريллиয়ন সিকিউরিটি সিগ্নেল দ্বারা ইনফর্মড। আমাদের গ্লোবাল টিম অফ সিকিউরিটি এক্সপার্ট, কাটিং-এজ আর্টিফিশিয়াল ইন্টেলিজেন্স, এবং মেশিন লার্নিং-এর সাথে কম্বাইনড, আমরা সেসব হুমকি দেখতে পাই যা অন্যরা মিস করে। আমাদের থ্রেট ইন্টেলিজেন্স আমাদের কাস্টমারদের জন্য অপরিসীম প্রোটেকশন প্রদান করতে সাহায্য করে।
Defender for Endpoint Microsoft 365 Defender-র অংশও, একটি ইউনিফাইড প্রি-এন্ড পোস্ট-ব্রিচ এন্টারপ্রাইজ ডিফেন্স স্যুট যা নেটিভলি কোঅর্ডিনেট করে ডিটেকশন, প্রিভেনশন, ইনভেস্টিগেশন, এবং রেসপন্স এন্ডপয়েন্ট, আইডেন্টিটি, ইমেইল, এবং অ্যাপ্লিকেশন জুড়ে ইন্টিগ্রেটেড প্রোটেকশন প্রদান করতে সফিস্টিকেটেড আক্রমণের বিরুদ্ধে।
Microsoft Defender for Endpoint এবং Microsoft 365 Defender-র বিষয়ে আরও জানুন।
© 2021 Microsoft Corporation. All rights reserved.
