

এই পোস্টে Oracle Cloud Infrastructure (OCI) ফাইল স্টোরেজ সার্ভিস কভার করা হয়েছে।
ওভারভিউ
Oracle® Storage Cloud Services আপনার চাহিদা অনুযায়ী একাধিক টাইপের স্টোরেজ সার্ভিস প্রদান করে যাতে আপনি একটি সার্ভিস অন্যটির চেয়ে বেছে নিতে পারেন। চাহিদাগুলো নিম্ন موارد থেকে ভিন্ন হতে পারে:
- পারসিস্টেন্ট বনাম নন-পারসিস্টেন্ট: আপনি কোন টাইপের স্টোরেজ চান, পারসিস্টেন্ট নাকি নন-পারসিস্টেন্ট।
- ডেটার টাইপ: আপনি কোন টাইপের ডেটা স্টোর করতে চান, যেমন টেক্সট, ডেটাবেস, ভিডিও, অডিও, ইমেজ, ইত্যাদি।
- পারফরম্যান্স: আপনি কী টাইপের পারফরম্যান্স খুঁজছেন, যেমন সর্বোচ্চ ক্যাপাসিটি, IOPS, থ্রুপুট, ইত্যাদি।
- ড্যুরাবিলিটি: আপনাকে ডেটার কতটি কপি দরকার।
- কানেক্টিভিটি: অ্যাপ ডেটা কীভাবে অ্যাক্সেস করে, লোকালি নাকি নেটওয়ার্ক জুড়ে।
- প্রোটোকল: আপনি কোন প্রোটোকল ব্যবহার করার পরিকল্পনা করছেন, যেমন ব্লক, ফাইল, বা HTTPS।
আপনার চাহিদা অনুযায়ী, OCI-এর নিচের অফারিং রয়েছে:
- ব্লক ভলিউম স্টোরেজ
- লোকাল NVMe
- ফাইল স্টোরেজ
- অবজেক্ট স্টোরেজ
- আর্কাইভ স্টোরেজ
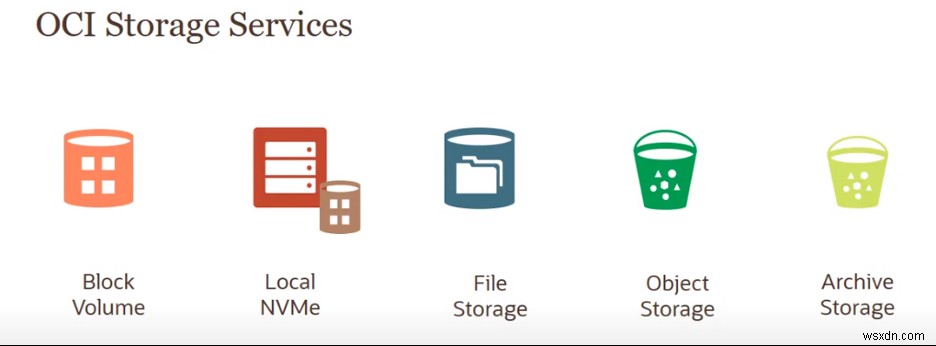
Image Source: https://www.youtube.com/watch?v=XXqTGF8G0dk
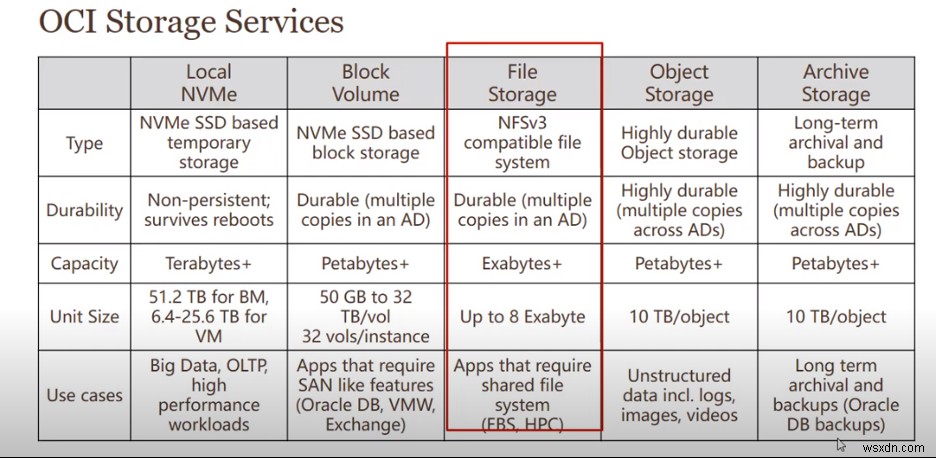
Table Source: https://www.youtube.com/watch?v=gzRXsXQJXmw
ফাইল স্টোরেজ কী?
ফাইল স্টোরেজ হলো নেমড ডিরেক্টরিতে সংগঠিত ডকুমেন্টের একটি হায়ারার্কিক্যাল কালেকশন, যেগুলো নিজেদের ফাইল হিসেবে স্ট্রাকচারড। ডিস্ট্রিবিউটেড ফাইল সিস্টেম ডিস্ট্রিবিউটেডকে একদম লোকাল ফাইল সিস্টেমের মতো 보이য়ে।
ফাইল স্টোরেজ সার্ভিস (FSS)
Oracle Cloud Infrastructure ডকুমেন্টেশন অনুযায়ী: “Oracle Cloud Infrastructure File Storage সার্ভিস একটি টেকসই, স্কেলেবল, ডিস্ট্রিবিউটেড, এন্টারপ্রাইজ-গ্রেড নেটওয়ার্ক ফাইল সিস্টেম প্রদান করে যা ক্লাউডে কোনো আপফ্রন্ট প্রোভিশনিং ছাড়া স্কেল আপ হয়। আপনি আপনার Virtual Cloud Network (VCN)-এ যেকোনো বেয়ার মেটাল, ভার্চুয়াল মেশিন, বা কন্টেইনার ইনস্ট্যান্স থেকে একটি File Storage সার্ভিস ফাইল সিস্টেমের সাথে সংযোগ করতে পারেন। আপনি VCN-এর বাইর থেকেও Oracle Cloud Infrastructure FastConnect এবং Internet Protocol security (IPSec) ভার্চুয়াল প্রাইভেট নেটওয়ার্ক (VPN) ব্যবহার করে একটি ফাইল সিস্টেম অ্যাক্সেস করতে পারেন। File Storage সার্ভিস Network File System version 3.0 (NFSv3) প্রোটোকল সাপোর্ট করে। সার্ভিস Network Lock Manager (NLM) প্রোটোকল সাপোর্ট করে ফাইল লকিং ফাংশনালিটির জন্য।”
OCI FSS-এর মূল বৈশিষ্ট্য:
Case Study: Using OCI File Storage Service (FSS) for PeopleSoft অনুযায়ী, OCI FSS বৈশিষ্ট্য অন্তর্ভুক্ত করে নিচের موارد:
- NFS v.3 with NLM for POXIS
- AD-লোকাল সার্ভিস সমস্ত OCI রিজনে উপলব্ধ
- স্টোর করা ক্যাপাসিটির জন্য প্রিডিক্টেবল প্রাইসিং
- ইলাস্টিক পারফরম্যান্স যেখানে থ্রুপুট স্টোর করা ক্যাপাসিটির সাথে বেড়ে, প্যারালেল ওয়ার্কলোডের জন্য সেরা উপযোগী
OCI FSS-এর ইউজ কেসগুলো অন্তর্ভুক্ত করে:
Case Study: Using OCI File Storage Service (FSS) for PeopleSoft নিচের ইউজ কেসগুলো উল্লেখ করে:
- শেয়ার্ড অ্যাক্সেস এবং ক্যাপাসিটির জন্য অন-ডিমান্ড স্কেলিং
- লিফ্ট-অ্যান্ড-শিফট অ্যাপ্লিকেশন
- ক্লাউডে ব্যাকআপ
- বিগ ডেটা এবং অ্যানালিটিক্সের জন্য স্ট্রাকচারড বা আনস্ট্রাকচারড ডেটা স্টোর করা
- টেস্টিং এবং ডেভেলপমেন্ট
- বিগ ডেটা এবং অ্যানালিটিক্স
- হাই-পারফরম্যান্স কম্পিউটিং (HPC)
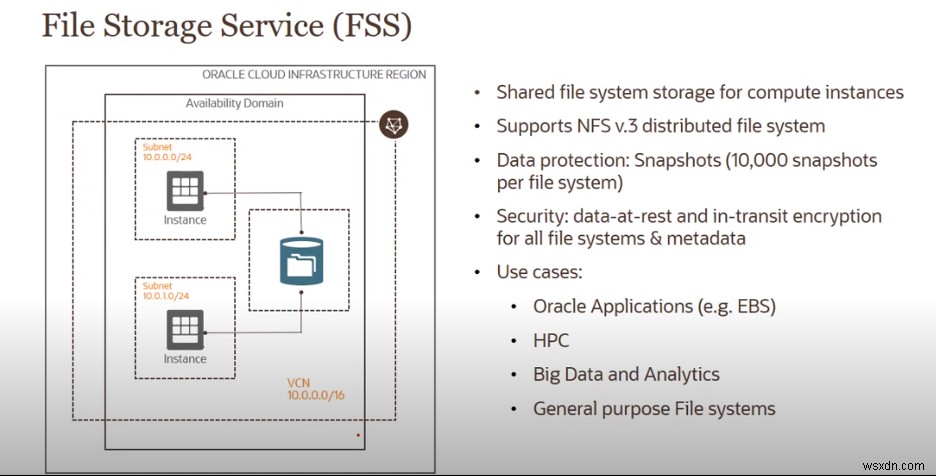
Image Source: https://www.youtube.com/watch?v=XXqTGF8G0dk
OCI-এ FSS তৈরি করার পদ্ধতি
OCI-এ FSS তৈরি করার বিস্তারিত আলোচনার আগে, আপনাকে FFS তৈরির সময় ব্যবহার করার কিছু গুরুত্বপূর্ণ কনসেপ্ট বুঝতে হবে।
নিচের সাব-সেকশনগুলো সরাসরি Oracle Cloud Infrastructure ডকুমেন্টেশন থেকে নেওয়া।
ভার্চুয়াল ক্লাউড নেটওয়ার্ক (VCN)
“Oracle ডেটা সেন্টারে আপনি যা সেট আপ করেন একটি প্রাইভেট নেটওয়ার্ক, ফায়ারওয়াল রুল এবং নির্দিষ্ট টাইপের কমিউনিকেশন গেটওয়ে সহ যা আপনি ব্যবহার করতে বেছে নিতে পারেন।”
সাবনেট
“VCN-এ আপনি যা সাবডিভিশন সংজ্ঞায়িত করেন (উদাহরণস্বরূপ, 10.0.0.0/24 এবং 10.0.1.0/24)। সাবনেটে ভার্চুয়াল নেটওয়ার্ক ইন্টারফেস কার্ড (VNICs) থাকে, যা ইনস্ট্যান্সের সাথে আট্যাচ থাকে। একটি সাবনেট একটি রিজন জুড়ে ছড়িয়ে থাকতে পারে বা একটি সিঙ্গেল অ্যারোলেবিলিটি ডোমেইনে থাকতে পারে। একটি সাবনেট IP ঠিকানার একটি kontinental রেঞ্জ নিয়ে গঠিত যা VCN-এ অন্য সাবনেটের সাথে ওভারল্যাপ করে না। প্রতিটি সাবনেটের জন্য, আপনি রাউটিং রুল এবং সিকিউরিটি লিস্ট নির্দিষ্ট করেন যা সেটিতে প্রযোজ্য।”
সিকিউরিটি রুল
“আপনার VCN-এর জন্য ভার্চুয়াল ফায়ারওয়াল রুল। আপনার VCN একটি ডিফল্ট সিকিউরিটি লিস্টের সাথে আসে, এবং আপনি আরও যোগ করতে পারেন। এই সিকিউরিটি লিস্টগুলো ইনগ্রেস এবং ইগ্রেস রুল প্রদান করে যা আলোয় করা ট্রাফিকের টাইপ নির্দিষ্ট করে ইন এবং আউট অফ দি ইন্সট্যান্স। আপনি বেছে নিতে পারেন যে দিয়ে একটা দিয়ে রুল স্টেটফুল নাকি স্টেটলেস। সিকিউরিটি লিস্ট রুলগুলো এমনভাবে সেট আপ করা উচিত যাতে ক্লায়েন্টরা ফাইল সিস্টেম মাউন্ট টার্গেটের সাথে কানেক্ট করতে পারে।”
মাউন্ট টার্গেট
“একটি মাউন্ট টার্গেট হলো একটি NFS এন্ডপয়েন্ট যা আপনার পছন্দের VCN সাবনেটে বসে এবং ফাইল সিস্টেমের জন্য নেটওয়ার্ক অ্যাক্সেস প্রদান করে। মাউন্ট টার্গেট IP ঠিকানা বা DNS নাম প্রদান করে যা একটি ইউনিক এক্সপোর্ট পাথের সাথে মিলিত হয়ে ফাইল সিস্টেম মাউন্ট করতে ব্যবহৃত হয়।” একটি সিঙ্গেল মাউন্ট টার্গেট অনেক ফাইল সিস্টেম এক্সপোর্ট করতে পারে।
EXPORT
“এক্সপোর্ট কন্ট্রোল করে যে NFS ক্লায়েন্টরা ফাইল সিস্টেম কীভাবে অ্যাক্সেস করবে যখন সে মাউন্ট টার্গেটের সাথে কানেক্ট করবে। ফাইল সিস্টেমগুলো এক্সপোর্ট করা হয় (উপলব্ধ করা হয়) মাউন্ট টার্গেটের মাধ্যমে। প্রতিটি মাউন্ট টার্গেট একটি এক্সপোর্ট সেট মেইনটেইন করে যেটিতে এক বা একাধিক এক্সপোর্ট থাকে। একটি ফাইল সিস্টেমের কমপক্ষে একটি এক্সপোর্ট এক মাউন্ট টার্গেটে থাকতে হবে” ইনস্ট্যান্সগুলো ফাইল সিস্টেম মাউন্ট করতে পারার জন্য।
EXPORT SET
“এক বা একাধিক এক্সপোর্টের কালেকশন যা কন্ট্রোল করে যে মাউন্ট টার্গেট NFSv3 প্রোটোকল ব্যবহার করে কী ফাইল সিস্টেম এক্সপোর্ট করবে এবং সেই ফাইল সিস্টেমগুলো NFS মাউন্ট প্রোটোকল ব্যবহার করে কীভাবে খুঁজে পাওয়া যাবে। প্রতিটি মাউন্ট টার্গেটের একটি এক্সপোর্ট সেট থাকে। মাউন্ট টার্গেটের সাথে অ্যাসোসিয়েটেড প্রতিটি ফাইল সিস্টেমের এক্সপোর্ট সেটে কমপক্ষে একটি এক্সপোর্ট থাকে।”
EXPORT PATH
“একটি পাথ যা এক্সপোর্ট তৈরি করার সময় নির্দিষ্ট করা হয়। এটি মাউন্ট টার্গেটের মধ্যে ফাইল সিস্টেমকে ইউনিকভাবে আইডেন্টিফাই করে, যাতে আপনি একক মাউন্ট টার্গেটে একশ ফাইল সিস্টেম পর্যন্ত অ্যাসোসিয়েট করতে পারেন। এই পাথ ফাইল সিস্টেমের ভিতরের যেকোনো পাথ বা ক্লায়েন্ট মাউন্ট পয়েন্ট পাথের সাথে অনুরূপ নয়।”
সেটআপ ওভারভিউ
আপনাকে একটি সেটআপ তৈরি করতে হবে, নিচের ছবিতে দেখানোর মতো। আপনাকে একটি ভার্চুয়াল ক্লাউড নেটওয়ার্ক (VCN) এক AD-এ এবং দুটি সাবনেট (পাবলিক এবং প্রাইভেট) এক VCN-এ নিচে তৈরি করতে হবে। আপনি মাউন্ট টার্গেটের জন্য প্রাইভেট সাবনেট ব্যবহার করবেন এবং NFS ক্লায়েন্টের জন্য পাবলিক সাবনেট। প্রতিটি সাবনেটের নিজস্ব সিকিউরিটি রুল এবং রাউটিং টেবিল থাকে ট্রাফিক ইন এবং আউট করার অনুমতি দিতে।
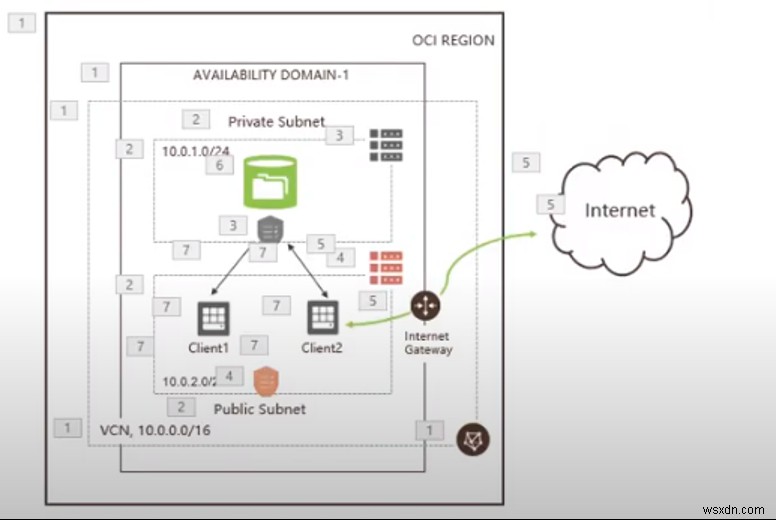
Image source: https://www.youtube.com/watch?v=F5Umaxw6IL8&t=319s
OCI-এ FSS তৈরির ধাপ
১: একটি VCN তৈরি করুন
menu > Networking > Virtual Cloud Networks-এ যান।
আপনি যে VCN-এর নাম চান সেটি দিন, CIDR BLOCK-এ IP পিক করুন, এবং Create virtual Cloud Network-এ ক্লিক করুন।
এখন, আপনি VCN তৈরি করেছেন, কিন্তু VCN-এ কোনো সাবনেট বা ইন্টারনেট গেটওয়ে নেই।
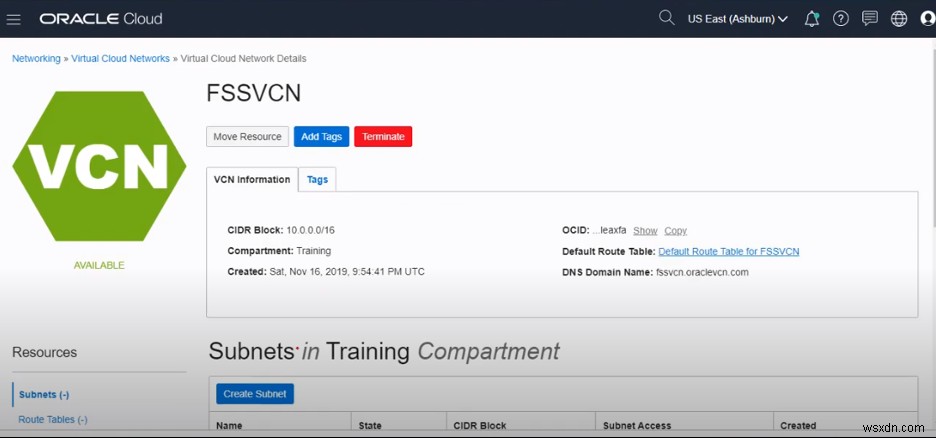
২: একটি সাবনেট তৈরি করুন
দুইটি সাবনেট তৈরি করুন, পাবলিক এবং প্রাইভেট।
Create subnet-এ ক্লিক করুন, নিচের বিবরণ লিখুন, এবং Create Subnet-এ ক্লিক করুন।
- সাবনেটের নাম
- সাবনেটের IP ঠিকানা
- রাউট টেবিলের নাম
- সাবনেট অ্যাক্সেস
- সিকিউরিটি লিস্ট
৩: একটি ফাইল সিস্টেম তৈরি করুন
ফাইল সিস্টেম তৈরি করতে নিচের ধাপগুলো ব্যবহার করুন:
প্রথম: ফাইল স্টোরেজ তৈরি করুন
মেনুতে যান, File Storage এবং তারপর File Systems ক্লিক করুন। এখন, একটি Mount Target তৈরি করুন। আগে তৈরি করা VCN এবং SUBNET সিলেক্ট করুন। IP addresses সেকশন খালি রেখে দিন। System স্বয়ংক্রিয়ভাবে পপুলেট করবে। Create-এ ক্লিক করুন।
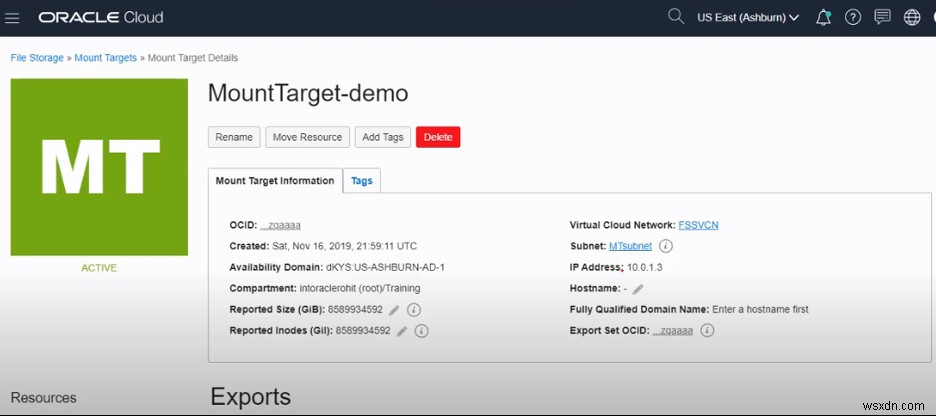
দ্বিতীয়: ফাইল সিস্টেম তৈরি করুন
ফাইল সিস্টেম তৈরি করতে, File System ট্যাবে, Create File System-এ ক্লিক করুন, নিচের বিবরণ লিখুন, এবং Create tab-এ ক্লিক করুন:
- আপনি যে ফাইল সিস্টেমের নাম চান।
- এক্সপোর্ট পাথ
- মাউন্ট টার্গেট ইনফরমেশন
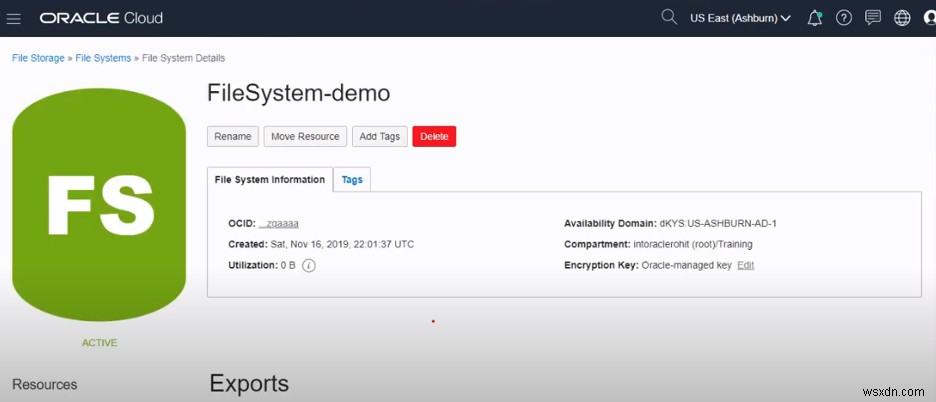
এই ফাইল সিস্টেম মাউন্ট করার আগে, আপনাকে আগে তৈরি করা সিকিউরিটি লিস্ট কনফিগার করতে হবে। আপনি যদি এটি না করেন, তবে আপনার ইনস্ট্যান্স এই ফাইল সিস্টেম অ্যাক্সেস করতে পারবে না। আপনাকে একটি সিকিউরিটি লিস্ট কনফিগার করতে হবে যাতে মাউন্ট টার্গেট সাবনেটে ট্রাফিক ألো করা হয়।
দ্রষ্টব্য: আপনি কনসোল থেকে আপনার নিজস্ব প্রাইভেট সিকিউরিটি লিস্ট তৈরি করতে পারেন এবং সেটিকে সাবনেটে অ্যাসাইন করতে পারেন। আপনি দুটি সিকিউরিটি লিস্ট ব্যবহার করতে পারেন। মাউন্ট টার্গেটের জন্য প্রাইভেট সাবনেট ব্যবহার করুন। পাবলিক সাবনেট একটি ডিফল্ট সিকিউরিটি লিস্ট, যা আপনি NFS ক্লায়েন্টের জন্য ব্যবহার করবেন। আপনাকে ডিফল্ট সিকিউরিটি লিস্টে কোনো পরিবর্তন করতে হবে না, কিন্তু আপনাকে প্রাইভেট সিকিউরিটি লিস্টের জন্য ইগ্রেস এবং ইনগ্রেস রুল কনফিগার করতে হবে নিচের সেকশনে দেখানোর মতো।
তৃতীয়: ইনগ্রেস রুল যোগ করুন
মাউন্ট টার্গেটে যান, Subnet > Security Lists-এ ক্লিক করুন, এবং PrivateSL > Add Ingress Rules-এ ক্লিক করুন।
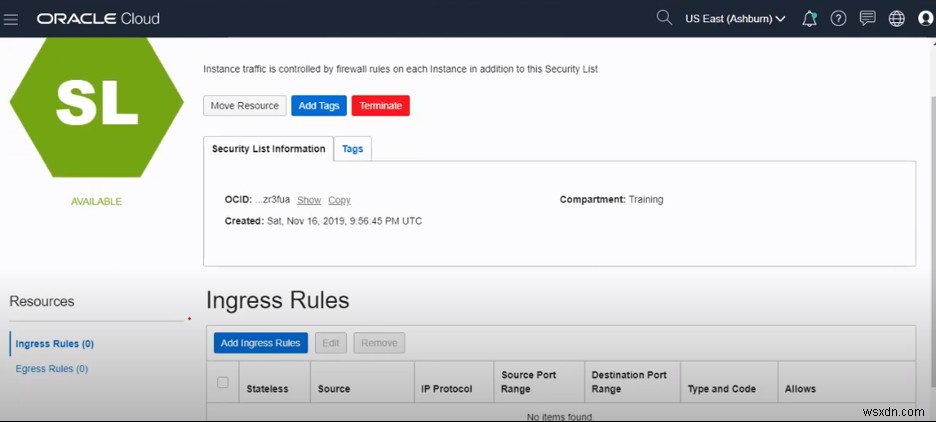
TCP ট্রাফিক ألো করে নিচের ইনগ্রেস রুল যোগ করুন:
Ingress Rule 1: Source CIDR: 10.0.0.0/16 IP Protocol: TCP Source Port Range: All Destination Port Range: 2048-2050
Ingress Rule 2: Source CIDR: 10.0.0.0/16 IP Protocol: TCP Source Port Range: All Destination Port Range: 111
Ingress Rule 3: Source CIDR: 10.0.0.0/16 IP Protocol: UDP Source Port Range: All Destination Port Range: 111
Ingress Rule 4: Source CIDR: 10.0.0.0/16 IP Protocol: UDP Source Port Range: All Destination Port Range: 2048
চতুর্থ: ইগ্রেস রুল যোগ করুন
এখন ইগ্রেস রুল যোগ করুন:
Egress Rule 1: Destination CIDR: 10.0.0.0/16 IP Protocol: TCP Destination Port Range: All Source Port Range: 2048-2050
Egress Rule 2: Destination CIDR: 10.0.0.0/16 IP Protocol: TCP Destination Port Range: All Source Port Range: 111
Egress Rule 3: Destination CIDR: 10.0.0.0/16 IP Protocol: UDP Destination Port Range: All Source Port Range: 111
পঞ্চম: প্রাইভেট সাবনেটে অ্যাসাইন করুন
আপনি ইনগ্রেস এবং ইগ্রেস রুলসহ প্রাইভেট সিকিউরিটি লিস্ট কনফিগার করেছেন প্রাইভেট সাবনেটে অ্যাসাইন করা। এরপর, আপনার তৈরি করা ফাইল সিস্টেম টেস্ট করতে দুটি কম্পিউট ইনস্ট্যান্স (FSS1 এবং FSS2) তৈরি করুন।
এখন, কম্পিউট ইনস্ট্যান্সের সাথে ফাইল সিস্টেম মাউন্ট করার দিকে যান।
ফাইল সিস্টেম মাউন্ট করুন
NFS ক্লায়েন্টের সাথে ফাইল সিস্টেম মাউন্ট করার একটি দ্রুত ওভারভিউ:
- কনসোল থেকে OCI ইনস্ট্যান্স লঞ্চ করুন।
- NFSv3 প্রোটোকল ব্যবহার করে FSS ভলিউম মাউন্ট করুন।
- আপনার লিনাক্স সিস্টেমে
nfs-utils(Oracle Linux® এবং CentOS®) বাnfs-common(Ubuntu® অপারেটিং সিস্টেম) ইনস্টল করুন। - ডিরেক্টরি তৈরি করুন।
- FSS কনসোলে, Mount Targets-এ ক্লিক করুন।
প্রাইভেট IP ঠিকানা ইনফরমেশন ব্যবহার করে nfs কমান্ড দিয়ে ভলিউম মাউন্ট করুন।
এখানে ধাপগুলো:
Step 1
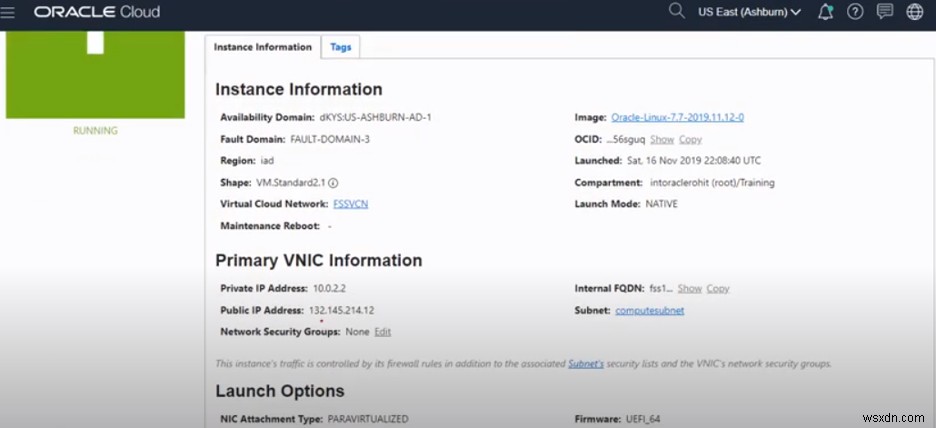
menu > Compute > Instances > Create Instance-এ যান, নিচের বিবরণ লিখুন, এবং create-এ ক্লিক করুন:
-
Name your Instance: FSS1
-
Virtual Cloud Network: FSSVCN (আগে তৈরি করা)
-
Subnet: Compute subnet (লিনাক্স মেশিনের জন্য ডিফল্ট)
-
SSH Key: আপনার লোকাল মেশিন থেকে কপি করুন যেটি থেকে আপনি OCI লিনাক্স মেশিন অ্যাক্সেস করতে চান।
$ cd ~/.ssh $ ls authorized_keys id_rsa id_rsa.pub known_hosts $ cat id_rsa.pub
Step 2
এখন কম্পিউট ইনস্ট্যান্স FSS1 চলছে, FSS2 তৈরি করতে একই ধাপগুলো অনুসরণ করুন।
তারপর, লোকাল মেশিন থেকে FSS1-এ ssh করুন নিচের কমান্ডগুলো ব্যবহার করে:
ssh opc@PublicIP_Address ssh opc@132.145.214.12 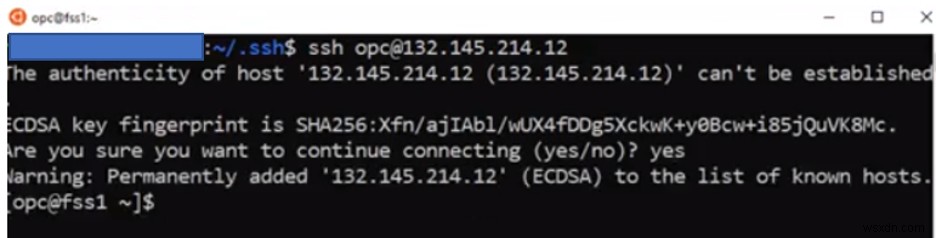
ssh opc@132.145.214.12 আপনার শুরুর টার্মিনাল সেশনে নিচের ধাপগুলো এবং কমান্ডগুলো এক্সিকিউট করুন ফাইল সিস্টেম মাউন্ট করতে। এই ধাপগুলো FSS1 এবং FSS2 দুটো কম্পিউট ইনস্ট্যান্সের জন্য করুন।
Step 3
কম্পিউট ইনস্ট্যান্সে NFS ইউটিলিটি ইনস্টল করুন।

Step 4
ফাইল সিস্টেম মাউন্ট করার জন্য লোকাল মাউন্ট পয়েন্ট তৈরি করুন।

Step 5
ফাইল সিস্টেম মাউন্ট করুন।

আন্য কম্পিউট ইনস্ট্যান্স, FSS2-এ একই কমান্ডগুলো চালান।
ফাইল সিস্টেম টেস্টিং
ফাইল সিস্টেম টেস্ট করতে, নিচের টেস্টগুলো করুন:
FSS1-এ
$ cd <Local mount> $ sudo vi <File Name> (কিছু টেক্সট সহ যেকোনো ফাইল তৈরি করুন) FSS2-এ
$ cd <Local mount> $ ls এই কমান্ড FSS1-এ তৈরি করা ফাইলটি দেখাবে।
উপসংহার
আপনার ব্যবহার স্কেল হওয়ার সাথে সাথে, File Storage সার্ভিস প্রোভিশনিং সম্পূর্ণরূপে ম্যানেজড এবং অটোমেটিক। File Storage Oracle Cloud Infrastructure ডেটার জন্য হাইliyi পারসিস্টেন্ট, সিকিউর, এবং ডিউরেবল স্টোরেজও প্রদান করে। একটি ডিস্ট্রিবিউটেড আর্কিটেকচারের ওপর নির্মিত, File Storage আপনার ডেটা এবং সেই ডেটার অ্যাক্সেসের জন্য স্কেলিং প্রদান করে।
আমাদের ডেটা সার্ভিস সম্পর্কে আরও জানুন।
যেকোনো মন্তব্য বা প্রশ্নের জন্য Feedback ট্যাব ব্যবহার করুন। আপনি Sales Chat-এ ক্লিক করেও এখনই চ্যাট শুরু করতে পারেন।
