

আপনি যদি আপনার WordPress সাইট সুরক্ষিত করতে চান, অনলাইনে অনেক পরামর্শ পাবেন, 그중 কিছু ভালো, কিছু একদম ক্ষতিকর, 호의를 가지고 বলা হলেও।
WordPress সিকিউরিটির কথা হলে, আপনাকে আপনার সোর্সে বিশ্বাস রাখতে হবে এবং এমন ইনফরমেশন খুঁজে বের করতে হবে যা শুধু ক্রেডিবল নয়, বরং ফিজিবল এবং প্রয়োগযোগ্যও। ২০২০ সালে একদম, ম্যালওয়্যার আক্রমণ ১৫০% এর বেশি বেড়েছে এবং সংখ্যাগুলো কোনো উপায়ে স্লো ডাউন হচ্ছে না দেখাচ্ছে। তাই, আপনার WordPress সাইট সুরক্ষিত করা আপনার নম্বর ১ অগ্রাধিকার হতে হবে।
আপনার WordPress সাইট সুরক্ষিত করার সবচেয়ে সহজ উপায় হলো একটি সিকিউরিটি প্লাগইন ইনস্টল করা এবং সেটাকে ভারী লিফটিং করতে দেয়া। কিন্তু তার बिनाও, আপনি নিচে আলোচনা করা WordPress সিকিউরিটি চেকলিস্ট ফলো করে আপনার ওয়েবসাইটকে বড় মাত্রায় সুরক্ষিত করতে পারেন।
আপনার WordPress সাইট সুরক্ষিত করার সবচেয়ে সহজ পদ্ধতি
যেমন আমরা বললাম, আপনার WordPress সাইট সুরক্ষিত করার সেরা উপায় হলো একটি সিকিউরিটি প্লাগইন ব্যবহার করা, নির্দিষ্টভাবে, MalCare। MalCare শুধু WordPress সিকিউরিটি চেকলিস্ট অটোমেটিক্যালি হ্যান্ডেল করে না, এটি আপনাকে চিন্তা করতে দেয় না প্রতিটি ছোট ডিটেইল ট্র্যাক রাখার জন্য।
MalCare-এর অনেক ফিচার রয়েছে যা একসাথে কাজ করে আপনার সাইট সুরক্ষিত রাখতে। কিন্তু এর টপ ৩ ফিচার নিশ্চিত করে যে আপনার সাইট ম্যালওয়্যার-ফ্রি থাকে—স্ক্যানিং, ফায়ারওয়াল, এবং ক্লিনআপ। MalCare-এ, আপনি আপনার WordPress সাইটে অটোমেটেড স্ক্যান শিডিউল করতে পারেন এবং কিছু সাস্পিশিয়াস ডিটেক্ট হলে আলার্ট পেতে পারেন। MalCare একটি ইন্টেলিজেন্ট ফায়ারওয়াল দিয়ে আপনার সাইটকে রক্ষা করে যা অধিকাংশ আক্রমণ বাদ দিয়ে দেয়। এবং সবচেয়ে গুরুত্বপূর্ণ, আপনার সাইট হ্যাক হলে—যেহেতু কোনো সাইট ফুলপ্রুফ হতে পারে না, MalCare একক বাটন ক্লিক করে মিনিটের মধ্যে আপনার সাইট ক্লিন আপ করে দেয়।

MalCare বেছে নেওয়ার আরেকটি কারণ হলো, ম্যানুয়াল সিকিউরিটি মেজার্সে সবসময় হিউম্যান এররের সম্ভাবনা রয়েছে। কিন্তু সিকিউরিটিতে ভুল আপনাকে কয়েক ডলার ছাড়া বেশি খরচ করাতে পারে। যদি হ্যাক খারাপ হয়, সেটি ডেটা চুরি, ওয়েবসাইট ডিফেসমেন্ট, কাস্টমার লস, এবং সবচেয়ে গুরুত্বপূর্ণ আপনার ব্যবসা যে বিশ্বাস হারাবে সেটি হতে পারে।
সর্বোচ্চ WordPress সিকিউরিটি চেকলিস্ট
WordPress সাইটের এতগুলো এলিমেন্ট রয়েছে যে সব ট্র্যাক রাখা অভিভূত করতে পারে। আমরা আপনার জন্য একটি WordPress সিকিউরিটি চেকলিস্ট কম্পাইল করেছি টাস্ক সম্পন্ন করার সময়ের ফ্রিকোয়েন্সির ভিত্তিতে।
প্রতিদিনের সিকিউরিটির জন্য
ওয়েবসাইট সিকিউরিটি একটি কনস্ট্যান্ট প্রক্রিয়া এবং একবারের কমিটমেন্ট হতে পারে না। কিন্তু কিছু উপায় রয়েছে যারা দিয়ে আপনি ডেইলি টাস্ক অটোমেট করতে পারেন। এই টাস্কগুলো নিশ্চিত করে যে আপনার সাইট যেকোনো অপ্রত্যাশিত ইস্যু বা হুমকি থেকে সুরক্ষিত।
আপনার সাইট স্ক্যান করুন
প্রতিদিন আপনার সাইট ম্যালওয়্যার জন্য স্ক্যান করা গুরুত্বপূর্ণ। ইন্টারনেটে প্রতি ৩৮ সেকেন্ডে একটি ওয়েবসাইট হ্যাক হয়, এবং ভালো চান্স রয়েছে আপনারও একটা হতে পারে। আপনার সাইট নিয়মিত স্ক্যান করলে নিশ্চিত হয় যে আপনি প্রথম ব্যক্তি যেন আপনার সাইটে যেকোনো হুমকি বা ম্যালওয়্যার সম্পর্কে জানবেন এবং আক্রমণকারী আপনার সাইটে ক্ষতি করতে পারার আগে আপনি একশন নিতে পারবেন।

আপনার সাইট প্রতিদিন ম্যানুয়ালি স্ক্যান করা আপনাকে ক্লান্তিকর লাগলে, আপনি MalCare-এর মত একটি সিকিউরিটি সমাধান বেছে নিতে পারেন, যা আপনাকে ডেইলি অটোমেটেড স্ক্যান শিডিউল করতে দেয়, যাতে আপনাকে কোনো স্ক্যান মিস করার বা ব্যক্তিগতভাবে চালানোর চিন্তা করতে হয় না।
আপনার ওয়েবসাইট ব্যাকআপ নিন
আপনার WordPress ওয়েবসাইট ব্যাকআপ নেওয়ার অনেক কারণ রয়েছে, لكن সবচেয়ে গুরুত্বপূর্ণটি হলো সিকিউরিটি। যদি সময়মতো ডিটেক্ট না হয়, ম্যালওয়্যার আপনার WordPress সাইটের সাথে হতাহত করতে পারে এবং পরিণত হয় ডেটা লস বা ওয়েবসাইট ডিফেসমেন্ট-এ। প্রায়শই, ওয়েব হোস্ট তাদের সার্ভার থেকে সাইট ডিলিট করে যদি সেটি ইনফেক্টেড হয়, এবং আপনার पास আপনার সাইটের একটি مستقل ব্যাকআপ না থাকলে, আপনাকে স্ক্র্যাচ থেকে শুরু করতে হবে।
হাই-ভ্যালু ওয়েবসাইটের জন্য প্রতিদিন ব্যাকআপ নেওয়া গুরুত্বপূর্ণ, যাতে কিছু গুরুত্বপূর্ণ হারায় না। এটি বিশেষ করে WooCommerce সাইটের জন্য সত্য যারা রিয়েল-টাইম ব্যাকআপ দরকার। BlogVault-এর মত একটি হ্যান্ডি সমাধান এই প্রক্রিয়াটি খুব সহজ করে দেয়। BlogVault আপনাকে ডেইলি বা রিয়েল-টাইম ব্যাকআপ শিডিউল করতে দেয় আপনার প্রয়োজন অনুযায়ী, এবং এই ব্যাকআপগুলো এক্সটার্নাল সার্ভারে স্টোর করে যাতে এমনকি আপনার ওয়েবসাইট সার্ভার হ্যাক হলে, ব্যাকআপগুলো নিরাপদ থাকে।
মাসিক সিকিউরিটির জন্য
এক্টিভিটি লগ চেক করুন
হ্যাক এবং ম্যালওয়্যার, অ্যাডওয়্যার, বা অন্যান্য ম্যালিশিয়াস প্রোগ্রামের ইনস্টলেশন সাধারণত গোপনে হয়। প্রায়শই, একমাত্র দৃশ্যমান ট্রেস আপনার সাইটের এক্টিভিটি লগে পাওয়া যায়, একটি ক্রোনোলজিক্যাল রেকর্ড সকল পারফর্মড এক্টিভিটি এবং পরিবর্তনের। ফলে, মাসিক আপনার সাইটের এক্টিভিটি লগ চেক করা ভালো আইডিয়া যাতে যেকোনো ইনকনসিস্টেন্সি বা সাস্পিশিয়াস এক্টিভিটি খুঁজে বের করা যায়। আপনার সাইট হ্যাক হলে এটি অনেক গুরুত্বপূর্ণ ডিটেইল ট্রেস করতে সাহায্য করতে পারে, যেন কোন IP অ্যাড্রেস জড়িত ছিল, এবং কীভাবে ঘটতে পেরেছিল।
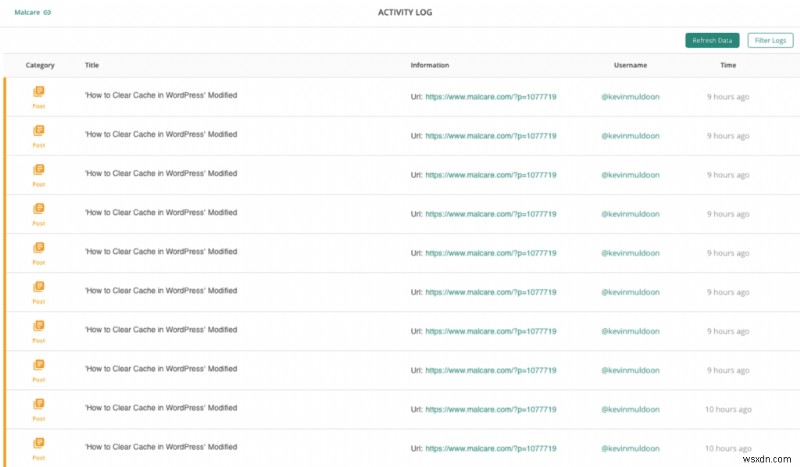
আপনার সাইট যদি হাই প্রোডাকশন সাইট হয় অর্থাৎ আপনি ডেইলি বা সাপ্তাহিক কন্টেন্ট পাবলিশ করেন, মাসে একবার এক্টিভিটি লগ চেক করা অভিভূত করতে পারে কারণ সাইটে অনেক পরিবর্তন হয়। সেক্ষেত্রে, আপনি এক্টিভিটি লগ সাপ্তাহিক বা দ্বি-সাপ্তাহিক চেক করতে পারেন।
WordPress ডিফল্টলি এক্টিভিটি লগ অফার করে না তাই আপনাকে একটি প্লাগইনের ওপর নির্ভর করতে হবে। বিকল্পভাবে, MalCare আপনাকে একটি বিস্তারিত এবং সহজে বোঝা যায় এমন এক্টিভিটি লগ দিয়ে পূরণ WordPress সিকিউরিটির পাশাপাশি।
আপনার ওয়েবসাইট আপডেট করুন
আদর্শভাবে, নতুন আপডেট রিলিজ হওয়ার সাথে সাথে আপনাকে আপনার WordPress সাইট আপডেট করা উচিত, কিন্তু মাসিক আপডেট শিডিউলও কাজ করে। মাসিক আপডেট শিডিউল মেনে চললে, আপনি নিশ্চিত হতে পারেন আপনার সাইট ভালোভাবে সুরক্ষিত, এবং যেকোনো নতুন ভালনারেবিলিটি প্যাচড।
আপডেট প্রায়শই ভয়ঙ্কর কারণ সেগুলো সাইট ভেঙে দিয়েছে বলে শোনা গিয়েছে। কিন্তু আপনি BlogVault-এর মত একটি প্লাগইন ব্যবহার করলে, আপনি আপনার আপডেট স্টেজিং সাইটে টেস্ট করতে পারেন এবং পরিবর্তনগুলো আপনার লাইভ সাইটের সাথে স্মূথলি মার্জ করতে পারেন।
Search Console চেক করুন
আপনার WordPress সাইটকে Google-এর Search Console-এ যোগ করার অনেক SEO-রিলেটেড বেনিফিট রয়েছে, কিন্তু এটা আপনার সাইটের সিকিউরিটিও সাহায্য করতে পারে। Google-এর Search Console-এ একটি সিকিউরিটি ইস্যু ট্যাব রয়েছে যা আপনার সাইটে যেকোনো ম্যালওয়্যার ডিটেক্ট করলে ফ্ল্যাগ করে, তাই এটি সময়ে সময়ে চেক করলে ম্যালওয়্যার ডিটেক্ট করতে সাহায্য করতে পারে।

আপনি যদি MalCare-এ নিয়মিত আপনার সাইট স্ক্যান করেন, আপনি ইতিমধ্যে আপনার সাইটের ম্যালওয়্যার ডিটেক্ট করবেন। কিন্তু এটা এখনও একটি ভালো প্র্যাক্টিস যাতে দেখতে পান Google আপনার সাইটে যেকোনো সাস্পিশিয়াস এক্টিভিটি চলছে কিনা বলে মনে করে।
অনইউজড থিম এবং প্লাগইন রিমুভ করুন
পুরনো এবং অনইউজড থিম এবং প্লাগইন রিমুভ করা দুটি উদ্দেশ্য সাধন করে। প্রথমটি হলো আপনার সাইট স্পিড আপ করা, কারণ খুব বেশি ফাইল ব্লোট এবং সার্ভার স্লোডাউন করতে পারে। দ্বিতীয়টি হলো নিশ্চিত করা যে আপনার সাইট সেগুলোর মাধ্যমে আক্রমিত হয় না। অনইউজড থিম এবং প্লাগইন প্রায়শই উপেক্ষিত থাকে এবং আপডেট হয় না, ভালনারেবিলিটি সৃষ্টি করে যা সহজে এক্সপ্লويت করা যায়। তাই মাসিক আপনার সকল ব্যবহার করা থিম এবং প্লাগইন চেক করুন এবং যেগুলোর উদ্দেশ্য পুরো হয়েছে সেগুলো রিমুভ করুন।
নোট: আপনার সাইটে যেকোনো ফেক প্লাগইন চেক করুন। ম্যালওয়্যার প্রায়শই একটি প্লাগইন ফোল্ডার হিসেবে লুকিয়ে থাকে কিন্তু ফেক প্লাগইনগুলোর শুধু এক বা দুটি ফাইল থাকে, WordPress রিপোজিটরিতে খুঁজে পাওয়া যায় না এবং রিডিকুলাস নাম থাকে যেন 'azzz' বা 'tiff'।
আপনার ক্রেডেনশিয়াল আপডেট করুন
একই ক্রেডেনশিয়াল দীর্ঘদিন ব্যবহার করা বা একাধিক একাউন্টে পুনরাবৃত্তি করা একটি বড় রিস্ক। আপনার WordPress সাইট রক্ষা করতে, কমপক্ষে মাসে একবার আপনার পাসওয়ার্ড আপডেট করুন। এটা নিশ্চিত করে যে যেকোনো হ্যাকার যিনি আপনার পাসওয়ার্ড পেয়ে গেছেন সেটি ব্যবহার করতে পারবেন না, এবং এটা আপনাকে সকল ডিভাইস থেকে আপনার একাউন্ট থেকে লগ আউট করে দেবে। একটু অসুবিধাজনক হলেও, এটি নিশ্চিত করে যে আপনি আপনার ওয়েবসাইটে অ্যাক্সেস কন্ট্রোল করতে পারছেন।
ইউজার রোল এবং প্রিভিলেজ চেক করুন
আপনার WordPress সাইটের ইউজার একাউন্টগুলো অ্যাডমিন একাউন্টের মতোই গুরুত্বপূর্ণ। যদি একজন হ্যাকার যেকোনো একাউন্টে অ্যাক্সেস পায়, তারা আপনার সাইট ইনফেক্ট করতে পারে, তাদের রোল প্রিভিলেজ আপগ্রেড করতে পারে, এবং এমনকি আপনাকে আপনার নিজের সাইট থেকে লক আউট করতে পারে।
নিশ্চিত করুন যে সাইটের প্রতিটি ইউজারের শুধু প্রয়োজনীয় প্রিভিলেজ রয়েছে, এবং পুরনো ইউজার একাউন্ট ডিলিট করা হয়েছে। এছাড়া চেক করুন কোনো ইউজার প্রিভিলেজ আপনার অথোরাইজেশন ছাড়া এস্ক্যালেট করা হয়েছে কিনা, এটা ম্যালওয়্যারের সংকেত হতে পারে।
ম্যালিশিয়াস IP ব্লক করুন
ম্যালিশিয়াস IP ব্লক বা রেস্ট্রিক্ট করা আপনার জীবন অনেক সহজ করে দিতে পারে। আপনি যদি হ্যাক হয়ে থাকেন, আপনি সেটার IP অ্যাড্রেস ট্রেস করতে পারেন, এবং সিম্পলি সেটি ব্লক করতে পারেন। এটি সেটি IP অ্যাড্রেস 가진 যেকোনো কারো আপনার সাইটে অ্যাক্সেস রোধ করে। এই মেথড হ্যাকারদের মোকাবিলা করতে, বট বা ট্রোল রোধ করতে, এবং অনঅথোরাইজড ইউজার বাদ দিতে ব্যবহৃত হয়। আপনি যদি ফায়ারওয়াল ব্যবহার করেন, এটি অটোমেটিক্যালি ম্যালিশিয়াস IP ব্লক করবে।
আপনি একটি পুরো ভৌগোলিক এলাকাও ব্লক করতে পারেন, আপনি যদি একই অঞ্চল থেকে বারবার আক্রমণ পাওয়ার অভিজ্ঞতা রাখেন।
আপনার ব্যাকআপ টেস্ট করুন
যদি সবচেয়ে খারাপ ঘটে এবং আপনার WordPress সাইট ডাউন হয়ে যায়, আপনি আপনার ব্যাকআপের ওপর নির্ভর করতে পারেন সেটি আবার চালু করার জন্য। কিন্তু আপনাকে নিশ্চিত করতে হবে আপনার ব্যাকআপগুলো নিরাপদও। যদি আপনার ব্যাকআপগুলো ইতিমধ্যে হ্যাকড হয়ে থাকে, সেগুলো রিস্টোর করলে ফায়দা নেই। একইভাবে, আপনাকে টেস্ট করতে হবে সেগুলো ফাংশনাল কিনা, নাহলে আপনি একটি ব্রোকেন সাইট রিস্টোর করবেন। আপনি BlogVault ব্যবহার করলে আপনার ব্যাকআপ সহজে টেস্ট করতে পারেন, এবং নিশ্চিত করতে পারেন সেগুলো নির্ভরযোগ্য।
WordPress साल্ট আপডেট করুন
WordPress তার এনক্রিপশন প্রসেসের অংশ হিসেবে সাল্ট ব্যবহার করে। একটি সাল্ট হলো র্যানডম ক্যারেক্টার স্ট্রিং যা পাসওয়ার্ডের সাথে এনক্রিপশনের আগে যোগ করা হয়। ফলাফল স্ট্রিংটি হলো একটি হ্যাশ, এবং সেটিই ডাটাবেসে স্টোর থাকে। এইভাবে, যদি একজন হ্যাকার ডাটাবেস থেকে হ্যাশড পাসওয়ার্ড বের করতে পারে, এবং সেগুলো ডিক্রিপ্ট করতে পারে, তারা তবুও জানতে পারবে না পাসওয়ার্ডের কোন অংশ আসলে পাসওয়ার্ড এবং কোন অংশ সাল্ট। একমাত্র উপায় তারা এটা জানতে পারবেন যদি কনফিগ ফাইলে সাল্ট এবং সিকিউরিটি কীতে অ্যাক্সেস পায়।
এটা ব্রাউজার কুকিতে পাসওয়ার্ড কীভাবে স্টোর হয় তার সাথে মিল। আপনি যেকোনো সাইটে লগড ইন থাকার কারণ হলো সেশন ইনফরমেশন কুকিতে স্টোর থাকে। কিন্তু যদি প্লেইনটেক্সট পাসওয়ার্ড সেখানে স্টোর হতো, সেটি খুঁতিপূর্ণ হতো। তাই WordPress সাল্টেড এবং হ্যাশড ভার্সন স্টোর করে। সাল্টে অ্যাক্সেস থাকা মানে হ্যাশ ডিক্রিপ্ট করা যায় না, কিন্তু সিকিউরিটি লেভেল কমিয়ে দেয়। তাই, আপনার WordPress সাল্ট সময়সময়ে আপডেট করা গুরুত্বপূর্ণ।
দীর্ঘমেয়াদি সিকিউরিটির জন্য
SSL চেক করুন
SSL একটি সিকিউরিটি প্রোটোকল যা আপনার ওয়েবসাইট সার্ভারের সাথে যেকোনো কমিউনিকেশন এনক্রিপ্ট করে। এটি আক্রমণকারীদের যেকোনো ইনফরমেশন অ্যাক্সেস, পড়া, বা পরিবর্তন করতে থেকে রোধ করে যেটি ট্রান্সফার হচ্ছে।
সাধারণত, আপনি ডোমেন বা হোস্টিং প্ল্যান নেওয়ার সময় SSL দিয়ে আপনার সাইট সিকিউর করেন। তবে, SSL সার্টিফিকেট প্রায় দুই বছরে এক্সপায়ার হয়, এবং আপনাকে নিশ্চিত করতে হবে সেটি যেন আশীঘ্র রিনিউ হয়। এটি দ্বিগুণভাবে গুরুত্বপূর্ণ যদি ইউজাররা আপনার ওয়েবসাইটে ট্রানজ্যাকশন করেন, কারণ যেকোনো সিকিউরিটি ব্রিচ ক্রেডিট কার্ড ডিটেইল বা ব্যাংক একাউন্ট ডিটেইল লিক হতে পারে।
হোস্টিং প্ল্যান চেক করুন
আপনি যদি আপনার হোস্টিং প্ল্যান সময়মতো রিনিউ করতে ভুলেন, আপনার WordPress একাউন্ট সসপেন্ড হবে। এটা অনেক ইস্যু সৃষ্টি করতে পারে। আপনার সাইট ট্রাফিক হিট খাবে, আপনি কাস্টমার হারাবেন, এবং আপনি ডেটা ও হারাতে পারেন। আপনার হোস্টিং সার্ভিস নিয়মিত চেক করলে আপনার সাইট ট্রাফিক এবং সার্ভার ইউজ অ্যানালাইজ করতে পারবেন। অতিরিক্ত হাই সার্ভার ইউজ ব্রুট ফোর্স আক্রমণের সাধারণ লক্ষণ, এবং এতো المبكرة এটাকে ক্যাচ করলে সেটি রোধ করার চান্স ভালো থাকে। আপনি যখন ব্রুট ফোর্স আক্রমণের খবর পাবেন 초기, আপনি একশন নিতে পারবেন এবং হ্যাকাররা আপনার সাইটে অ্যাক্সেস পাওয়ার আগে আপনার সাইট সিকিউর করতে পারবেন।
সম্পূর্ণ সিকিউরিটির জন্য একবারের মেজার
WordPress সিকিউরিটি কনস্ট্যান্টলি রিভিউ করা দরকার হলেও, কিছু মেজার রয়েছে যা আপনি একবার নিতে পারেন এবং কনস্ট্যান্টলি আপডেট করতে হয় না।
একটি শক্তিশালী ফায়ারওয়ালে ইনভেস্ট করুন
একটি ফায়ারওয়াল আপনার WordPress সাইটকে ম্যালিশিয়াস ট্রাফিক ফিল্টার আউট করে এবং অধিকাংশ আক্রমণ আপনার ওয়েবসাইটে ইনফেক্ট করার আগে রোকে দেয় রক্ষা করে। ফায়ারওয়ালের অনেক ধরন রয়েছে, যেন ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল, নেটওয়ার্ক ফায়ারওয়াল, বা ক্লাউড-ভিত্তিক ফায়ারওয়াল। MalCare-এর মত একটি শক্তিশালী ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল আপনাকে আপনার ওয়েবসাইট ট্রাফিক ফিল্টার করতে দেয়, এবং লগইন অটেম্পট বা জিওগ্রাফিক লোকেশন দিয়ে ভিজিটর ব্লক করতে দেয়।
HTTP অথেন্টিকেশন ইমপ্লিমেন্ট করুন
HTTP অথেন্টিকেশন হলো একটি প্রোটোকল যা একটি ওয়েব রিসোর্সে অ্যাক্সেস শুধু তাদেরকে দেয় যারা সেটি অ্যাক্সেস করার জন্য বাধ্য। HTTP অথেন্টিকেশন একটি ইউজারনেম এবং পাসওয়ার্ড চেয়ে অ্যাক্সেস রেস্ট্রিক্ট করে যখন একটি নির্দিষ্ট ওয়েব পেজ রিকোয়েস্ট করা হয়। এখন একদম একদম, আপনি আপনার পুরো ওয়েবসাইটের জন্য এটা করতে পারবেন না, কিন্তু আপনার অ্যাডমিন ড্যাশবোর্ড বা লগইন পেজের জন্য ইমপ্লিমেন্ট করলে বট আক্রমণের সংখ্যা উল্লেখযোগ্যভাবে কমিয়ে দেবে।
টু-ফ্যাক্টর অথেন্টিকেশন ব্যবহার করুন
টু-ফ্যাক্টর অথেন্টিকেশন হলো একটি মেথড যা একজন ইউজারকে একটি একাউন্ট অ্যাক্সেস করার জন্য দুটি আলাদা কী প্রেজেন্ট করতে বাধ্য করে। উদাহরণস্বরূপ, আপনি যদি আপনার ইমেইল অ্যাক্সেস করতে চান, সাধারণত আপনাকে ইউজারনেম এবং পাসওয়ার্ড দিতে হয়, কিন্তু আপনি টু-ফ্যাক্টর অথেন্টিকেশন ইমপ্লিমেন্ট করলে, আপনাকে একটি রিয়েল-টাইমে তৈরি হওয়া কীও দিতে হবে যেন ওয়ান-টাইম পাসওয়ার্ড বা পিন। এর লিমিটেড ভ্যালিডিটি রয়েছে, সাধারণত ১০-১৫ মিনিটের, এবং সেটি শুধু সেশনটির জন্য ইউজারকে অথেন্টিকেট করতে পারে।
অতিরিক্ত টোকেনটি ইউজারনেম এবং পাসওয়ার্ডের পাশাপাশি ক্র্যাক করা কঠিন। তাই, এটা লগইন পেজে সিকিউরিটির আরেকটি লেয়ার যোগ করে। আপনি WP 2FA-এর মত একটি প্লাগইন ব্যবহার করে আপনার সাইটে টু-ফ্যাক্টর অথেন্টিকেশন সহজে ইনসেইবল করতে পারেন।
লগইন অটেম্পট লিমিট করুন
আমরা ইতিমধ্যে বলেছি কীভাবে লগইন অটেম্পট লিমিট করতে হয়। WordPress, ডিফল্টলি, আনলিমিটেড লগইন অটেম্পট দেয়, এবং এটা হ্যাকারদের পকা সুযোগ দেয় ব্রুট ফোর্স আক্রমণের মাধ্যমে আপনার WordPress একাউন্ট অ্যাক্সেস করার চেষ্টা করার। লগইন অটেম্পট লিমিট করার সবচেয়ে সহজ উপায় হলো MalCare-এর মত একটি সিকিউরিটি প্লাগইন ব্যবহার করা, অথবা আপনি আপনার function.php ফাইলে কাস্টম কোড যোগ করতে পারেন।
XML-RPC ডিসেবল করুন
WP REST API-এর মতো, XML-RPC হলো একটি WordPress ফিচার যা আপনাকে রিমোটলি কন্টেন্ট পাবলিশ করতে দেয়। এটি উপকারী যদি আপনি WordPress অ্যাপ ব্যবহার করেন বা ট্র্যাকব্যাক এবং পিংব্যাক ইনসেইবল করতে চান কিন্তু অন্যথায়, হ্যাকাররা এটাকে এক্সপ্লويت করতে পারে ব্রুট ফোর্স আক্রমণের মাধ্যমে আপনার সাইটে অ্যাক্সেস পেতে। এখানেই সবচেয়ে সহজ সমাধান হলো একটি প্লাগইন বা ম্যানুয়ালি ডিসেবল করা।
ডাইরেক্টরি ব্রাউজিং ডিসেবল করুন
যখন আপনার সার্ভার একটি ওয়েবসাইটের জন্য ইন্ডেক্স ফাইল খুঁজে পায় না, এটি ডাইরেক্টরির কন্টেন্টের একটি ইন্ডেক্স দেখায়। যদি একজন হ্যাকার এই ইনফরমেশন অ্যাক্সেস করতে পারে, তারা চেক করতে পারেন আপনার ওয়েবসাইটে কোনো ফাইল আছে কিনা যেটা কমজোর। এটি আপনার ওয়েবসাইটকে বড় সিকিউরিটি রিস্কে খুলে দেয়।
এটা এড়াতে, আপনি ডাইরেক্টরি ব্রাউজিং ডিসেবল করতে পারেন আপনার .htaccess ফাইলে একটি লাইন কোড যোগ করে। WordPress সাইটে ডাইরেক্টরি ব্রাউজিং ডিসেবল করার জন্য এই ধাপগুলো ফলো করুন।
- FTP ক্লায়েন্ট দিয়ে আপনার সাইট থেকে .htaccess ফাইল ডাউনলোড করুন।
- ফাইলটি খুলুন এবং নিচের কোডটি ফাইলের নিচে যোগ করুন:
Options All -Indexes
- এখন ফাইলটি সেভ করুন, এবং রি-আপলোড করুন। আপনাকে আপনার সাইট থেকে অরিজিনাল ফাইলটি প্রথমে ডিলিট করতে হবে।
ফাইল পারমিশন রেস্ট্রিক্ট করুন
আপনার সাইটের ফাইল পারমিশন নির্ধারণ করে কে আপনার সাইটের কোন অংশ অ্যাক্সেস করতে পারে এবং কে সেগুলো মডিফাই করতে পারে। সাধারণত, আপনার ওয়েব হোস্ট এই সকল ইনফরমেশন আপনার জন্য কনফিগার করে। কিন্তু এটা এখনও একটি ভালো প্র্যাক্টিস ফাইল পারমিশন বুঝতে এবং নিশ্চিত করতে যে সেগুলো অপ্টিমালি কনফিগারড।
আপনি যদি ফাইল পারমিশন কীভাবে কাজ করে এবং আপনার সাইট সিকিউরিটির জন্য কীভাবে অপ্টিমাইজ করতে পারেন সেটা বুঝতে চান, আমাদের গাইড দেখুন যা বিস্তারিত এবং বিগিনার-ফ্রেন্ডলি।
wp-config ফাইল হাইড করুন
আপনার ওয়েবসাইটের wp-config ফাইল সংবেদনশীল ইনফরমেশন যেমন পাসওয়ার্ড, কী, এবং সাল্ট দিয়ে ভরা পড়েছে। যদি হ্যাকাররা ফাইলটি অ্যাক্সেস করতে পারেন, তাদের জন্য ওয়েবসাইটে প্রবেশের রেড কার্পেট বिछা যাবে। wp-config ফাইল ডিফল্টলি public_html ফোল্ডারে থাকে, তাই হ্যাকাররা জানেন কোথায় খুঁজতে হবে। কিন্তু আপনি ফাইলটির লোকেশন পরিবর্তন করতে পারেন, এবং এটা এখনও ঠিক একইভাবে কাজ করবে, সংবেদনশীল ইনফরমেশন কার্যকরভাবে হাইড করে।
নির্দিষ্ট ফোল্ডারে PHP এক্সিকিউশন ডিসেবল করুন
হ্যাকাররা আপনার সাইটে PHP ফাইল আপলোড করতে পারে কোর WordPress ফাইল হিসেবে ডিসগাইজ করে এবং আপনার সাইটে অ্যাক্সেস পেতে পারে। কিছু ফোল্ডার যেন wp-uploads যেগুলো PHP ফাইল থাকা উচিত নয়। এই কেসে আপনি কী করবেন?
আপনি এই ফোল্ডারগুলোর PHP এক্সিকিউশন ডিসেবল করতে পারেন যাতে এমনকি হ্যাকাররা যেকোনো ব্যাকডোরের মাধ্যমে এই ফাইলগুলোর মধ্যে ঢুকে যাওয়ার সক্ষম হয়, তারা আপনার সাইটে অ্যাক্সেস পেতে পারবে না।

ওয়েবসাইট সিকিউরিটি কেন গুরুত্বপূর্ণ
WordPress একটি সুরক্ষিত প্ল্যাটফর্ম, কিন্তু এটি খুব জনপ্রিয় এবং সকল ধরনের দৃষ্টি আকর্ষণ করে। 그중 কিছু নেফেরিয়াস। হ্যাকাররা আপনার সাইটে অ্যাক্সেস না পাবে তা নিশ্চিত করতে, আপনাকে নিশ্চিত করতে হবে আপনার ওয়েবসাইট সিকিউরিটি আপ-টু-ডেট, নাহলে আপনি মুখোমুখি হতে পারেন ভয়ঙ্কর ফলাফলের সাথে যেন:
- কাস্টমার লস
- ডেটা লস
- লিকড প্রাইভেট ক্রেডেনশিয়াল
- রেভেনিউ লস
- লégal ইস্যু
- ব্র্যান্ড রেপুটেশনে আঘাত
- বিশ্বাসের হার
শেষ চিন্তা
WordPress সিকিউরিটি কোনো রহস্য নয়। আপনি যদি আপনার সাইট সুরক্ষিত করার জন্য কিছু ধাপ নেন, আপনি আক্রমণ এবং ম্যালওয়্যার থেকে প্রতিরক্ষা করতে পারবেন, এবং যেকোনো ক্ষতি এড়াতে পারবেন। আমরা আশা করি এই WordPress সিকিউরিটি চেকলিস্ট আপনার সিকিউরিটি মেজার কসায়ে দেবে।
আপনি যদি একটি হাসল-ফ্রি সমাধান চান যা আপনার সিকিউরিটি কামপ্রোমাইজ করে না, MalCare একমাত্র অপশন। অটোমেটেড স্ক্যান, এডভান্সড ফায়ারওয়াল, এবং ওয়ান-ক্লিক ক্লিনআপের সাথে, MalCare একটি ৩৬০ ডিগ্রি সমাধান যা আপনার সাইট রক্ষা করে।
FAQs
আমি আমার WordPress সাইট কীভাবে সুরক্ষিত করব?
আপনার WordPress সাইট সুরক্ষিত করার সবচেয়ে সহজ পদ্ধতি হলো MalCare-এর মত একটি সিকিউরিটি প্লাগইন ইনস্টল করা। MalCare আপনার ওয়েবসাইট প্রতিদিন স্ক্যান করে নিশ্চিত করতে যে আপনার ওয়েবসাইট নিরাপদ, এবং এর এডভান্সড ফায়ারওয়াল দিয়ে আপনার ওয়েবসাইট রক্ষা করে। এছাড়া হ্যাক হলে ওয়ান-ক্লিক ক্লিনআপ অফার করে।
WordPress-এ কি সিকিউরিটি ইস্যু রয়েছে?
WordPress একটি সুরক্ষিত প্ল্যাটফর্ম যা ইন্টারনেটের অর্ধেকেরও বেশি ওয়েবসাইট দ্বারা ব্যবহৃত হয়। কিন্তু এই জনপ্রিয়তাই হ্যাকারদের দৃষ্টি আকর্ষণ করে। আপনি একটি সিকিউরিটি প্লাগইন দিয়ে আপনার WordPress সাইট সুরক্ষিত করতে পারেন যাতে আপনার সাইট এই উপাদানগুলোর থেকে নিরাপদ থাকে।
প্লাগইন ছাড়া আমি আমার WordPress সাইট কীভাবে সুরক্ষিত করব?
আপনি যদি প্লাগইন ব্যবহার ছাড়া আপনার সাইট সুরক্ষিত করতে চান, আপনাকে অনেক সিকিউরিটি চেক নিয়মিত করতে হবে। আপনাকে সাইট স্ক্যান করতে হবে, ব্যাকআপ নেওয়া হবে, সাইটের এক্টিভিটি লগে সাস্পিশিয়াস বিহেভিয়র খুঁজে বের করতে হবে, এবং যেকোনো ডিটেক্ট করা ম্যালওয়্যার ম্যানুয়ালি ক্লিন আপ করতে হবে। হ্যাকাররা আপনার সাইটে ঘুসতে পারে সেরকম উপায়ের লিস্ট безশেষ, এবং একমাত্র উপায় আপনার সাইট সুরক্ষিত রাখার জন্য সতর্ক থাকার বাইরে একটি সিকিউরিটি প্লাগইন ব্যবহার করা।

-
শক্তিশালী সাইট সুরক্ষার জন্য সেরা ৫টি ওয়ার্ডপ্রেস সিকিউরিটি প্লাগইন (প্লাস একটি বোনাস সুপারিশ)
-
সার্বিক ভালনারেবিলিটি স্ক্যানার দিয়ে আপনার ওয়ার্ডপ্রেস সাইট সুরক্ষিত করুন
-
টপ ৫ ওয়ার্ডপ্রেস অ্যান্টিভাইরাস প্লাগইন + বোনাস: লৌহকবচ সাইট সিকিউরিটির জন্য
-
Sucuri বনাম Wordfence: সেরা WordPress সিকিউরিটি প্লাগইন বেছে নেওয়া