যদি আপনার কাছে প্রুফ দরকার হয় Apple-কে, য חברתটি তার এয়ারটাইট নিরাপত্তার জন্য পরিচিত, সেটি কীভাবে ঝুঁকিতে পড়তে পারে তা বুঝতে, তবে পোস্টটি শেষ পর্যন্ত পড়ুন।
সিলভার স্পারো (Silver Sparrow) নামে পরিচিত, সম্প্রতি ১৭ ফেব্রুয়ারি পর্যন্ত Red Canary-এর গবেষকদের দ্বারা আবিষ্কৃত এই স্ট্রেইন, ১৫৩ দেশে প্রায় ২৯,১৩৯ macOS এন্ডপয়েন্টকে সংক্রমিত করেছে। এতে Apple-এর প্রথম ইন-হাউস সিলিকন - Apple M1 চিপ, ম্যাক মিনি ডেস্কটপ, এবং Apple-এর ল্যাপটপের লেটেস্ট ভার্সন অন্তর্ভুক্ত।
দুই ভার্সনে বিভক্ত, Intel-ভিত্তিক এবং লেটেস্ট M1 চিপ Mac উভয়কেই সংক্রমিত করার জন্য, এই ম্যালওয়্যার M1 আর্কিটেকচার মেশিনকে টার্গেট করার প্রথম ম্যালওয়্যার নয়। শুধু কয়েক সপ্তাহ আগে এই স্ট্রেইন আবিষ্কারের আগে, Патрик واردল (Patrick Wardle) নামক একজন গবেষক লেটেস্ট M1 ARM চিপকে টার্গেট করে একটি হুমকি রিপোর্ট করেছিলেন।
তবে, ম্যালিশিয়াস সফটওয়্যার কোনো ক্ষতি করতে পারার আগে এটি আবিষ্কৃত হয়েছে। এছাড়া, এটিই কোনো মেশিনকে ক্ষতিগ্রস্ত করেছে না।
এছাড়া, Red Canary-এর টনি ল্যামবার্ট (Tony Lambert) লিখেছেন:
"…এই ম্যালওয়্যারটির চূড়ান্ত লক্ষ্য একটি রহস্য। আমাদের নিশ্চিতভাবে জানার কোনো উপায় নেই যে ম্যালওয়্যারটি কী পেলোড ডিস্ট্রিবিউট করবে, যদি কোনো পেলোড ইতিমধ্যে ডেলিভার করা হয়ে থাকে এবং সরানো হয়ে যায়, বা শত্রুকে ভবিষ্যতে ডিস্ট্রিবিউশনের জন্য কোনো টাইমলাইন আছে কিনা। Malwarebytes-এর সাথে শেয়ার করা ডেটার ভিত্তিতে, প্রায় ৩০,০০০ প্রভাবিত হোস্ট পরবর্তী বা চূড়ান্ত পেলোড ডাউনলোড করেননি।"
এটি দেখে আমরা বলতে পারি, আরও Mac মেশিন সুরক্ষিত নেই এবং উইন্ডোজের মতো সেগুলোও সংক্রমিত হতে পারে। এছাড়া, সিলভার স্পারো Mac ব্যবহারকারীদের অপ্রত্যাশিত পরিমাণের হুমকি সাক্ষাৎ করাচ্ছে।
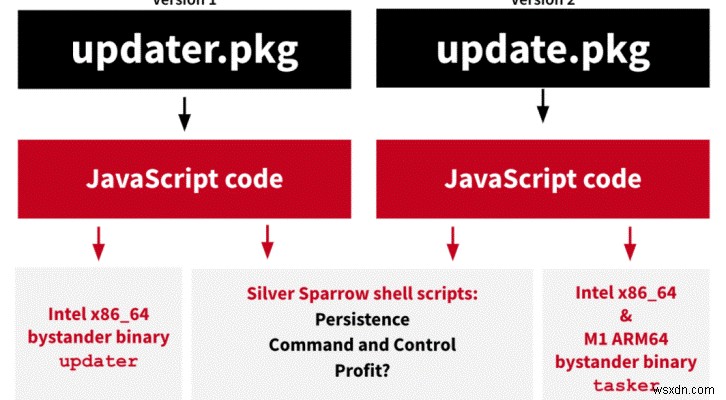 Image source: Securityaffairs.co
স্ট্রেইনটি কে সনাক্ত করল?
Red Canary-এর ডিটেকশন ইঞ্জিনিয়ার Wes Hurs এবং Jason Killam একটি LaunchAgent ব্যবহার করে এই স্ট্রেইনটি পেয়েছেন এবং অপারেটরদের কমান্ডের জন্য অপেক্ষা করে একটি Mac-এ বসে থাকতে পেয়েছেন।
আমাদের সিলভার স্পারো স্যাম্পলের অ্যাক্সেসের জন্য টন টন রিকোয়েস্ট পেয়েছি। আমরা প্রথমে আমাদের রিসার্চ পাবলিশ করার সময় সেগুলো লিংক করিনি, কিন্তু তারপর থেকে আমরা লিংক যোগ করেছি। সুবিধার্থে, আপনি স্যাম্পলগুলো এখানে পাবেন:
ভার্সন ১: https://t.co/rl8oGKptEn
ভার্সন ২: https://t.co/34nbbiEaEy
— Red Canary (@redcanary) February 22, 2021
এটি গবেষকদের হতবুদ্ধি করেছে কারণ এই ম্যালওয়্যারটির উদ্দেশ্য অস্পষ্ট।
তবে, আপনি যদি মনে করেন এটি ভালো খবর, তবে আমি আপনাকে সংশোধন করছি। গবেষকদের অনুযায়ী, এমন সম্ভাবনা রয়েছে যে ম্যালওয়্যারটি গবেষকদের বিশ্লেষণ আচরণ সনাক্ত করতে পারে। অতএব, দ্বিতীয় পেলোড ডেলিভার করছে না।
অধিকন্তু, সিলভার স্পারো কীভাবে ছড়াচ্ছে সেটিও এখনো অস্পষ্ট।
সতর্কতা: সংক্রমিত ডিভাইসের সংখ্যা স্পষ্টভাবে হুমকির গম্ভীরতা এবং কতটুকু বুরা হতে পারে তা সংজ্ঞায়িত করে। তাই এমন হুমকি থেকে সতর্ক থাকুন এবং অজানা সাইট এবং প্রেরক থেকে কন্টেন্ট ডাউনলোড করা এড়িয়ে চলুন।
বড় ডিল কী?
এই ডাউনলোডার JavaScript ব্যবহার করে এক্সিকিউশনের জন্য যা অন্য macOS ম্যালওয়্যারে কখনোই দেখা যায়নি - এবং Apple-এর নতুন M1 ARM64 আর্কিটেকচারকে টার্গেট করার জন্য কম্পাইল করার Новиল্টি চমৎকার।
সিলভার স্পারো কত সিস্টেমকে সংক্রমিত করেছে
সিলভার স্পারো ১৫৩ দেশে ২৯,১৩৯ macOS এন্ডপয়েন্টকে সংক্রমিত করেছে, যার মধ্যে যুক্তরাষ্ট্র, যুক্তরাজ্য, কানাডা, ফ্রান্স, এবং জার্মানি রয়েছে।
Apple কী পদক্ষেপ নিয়েছে?
সিলভার স্পারো ম্যালওয়্যার এবং এটি কীভাবে Mac মেশিনকে সংক্রমিত করেছে সেটি জানার পর, Apple ডেভেলপারের লাইসেন্স রিভোক করলো যা ভাইরাস ছড়ানোর অনুমতি দিচ্ছিল। এছাড়া, কোম্পানিটি বলছে, নতুন মেশিনগুলো আর সংক্রমিত হতে পারবে না।
সিলভার স্পারো কীভাবে কাজ করে সেটি জানতে, Red Canary-এর ডিটেইলড ব্লগ পোস্ট পড়ুন।
সিলভার স্পারো কীভাবে ইনস্টল হয়?
macOS ইনস্টলার JavaScript লিভারেজ করার কথা বলা হলেও, ম্যালওয়্যার কীভাবে ইনস্টল হয় সেটি এখনো অস্পষ্ট।
এখন আপনি কী করতে পারেন?
এই ডিজিটাল হুমকির মুখে সকল আশা হারানো নয়।
অতএব, সাইবার হুমকির বিরুদ্ধে রক্ষা পেতে সেরা ম্যালওয়্যার প্রোটেকশন টুল ইনস্টল করা পরামর্শ দেয়া হয়েছে যা লেটেস্ট এবং পুরনো উভয় হুমকি সনাক্ত করে। এর জন্য, আপনি Systweak Anti-Malware ব্যবহার করতে পারেন, একটি ম্যালওয়্যার প্রোটেকশন টুল যা Mac মেশিনের জন্য ডিজাইন করা হয়েছে যা মেশিনকে হুমকির জন্য স্ক্যান করে এবং সেগুলো কোয়ারান্টাইন করে।