

또 다른 데이터 유출 사고, 그리고 짐작하셨겠지만? 페이스북과 트위터 사용자들이 큰 타격을 입었습니다. 우리는 이 모든 데이터 스캔들 이후 더 조심하게 되었을까요, 아니면 기업들이 이 지속적인 유출을 심각하게 받아들이지 않는 걸까요?
어제 페이스북과 트위터는 수백 명의 사용자 개인 데이터가 특정 서드파티 앱에 계정으로 로그인한 후 부적절하게 접근되었을 수 있다고 발표했습니다. 문제의 앱들은 Giant Square와 Photofy입니다. 페이스북 또는 트위터 로그인으로 이 앱들에 접근하는 동안 사용자명, 이메일 주소, 트위터 사용자의 최신 트윗 등이 부적절하게 접근되었습니다.
초기 조치로, 이 두 악성 앱은 이미 구글 플레이 스토어에서 삭제되어 더 많은 사용자에게 영향을 주지 않도록 했습니다.
페이스북과 트위터는 사용자들이 구글 플레이 스토어에서 다운로드한 특정 앱에 계정으로 로그인한 후 데이터가 접근되었다고 말합니다. 이는 구글 플레이 스토어가 더 이상 안전하지 않다는 뜻일까요? 아니면 제가 더 많은 보안 레이어를 추가해 더 조심해야 할까요? 왜냐하면 누군가 제 데이터 보안에 대해 많은 일을 하지 않아 다른 당사자가 내 모든 데이터에 접근하게 된 것처럼 보이기 때문입니다.
트위터는 이 취약성에 대해 구글과 애플에도 경고했다고 밝혔습니다. 적어도 그들은 사용자 데이터를 보호할 수 있기 때문입니다. 애플 사용자 데이터가 부적절하게 접근되었다는 소식은 아직 없습니다.
대변인들의 성명:
트위터 블로그 게시물에서 – "이것이 트위터 계정 제어에 사용되었음을 시사하는 증거는 없지만, 누군가가 그렇게 할 수 있는 것은 가능합니다."
트위터 대변인 린제이 맥컬럼(수석 커뮤니케이션 매니저)은 "사람들이 이것이 존재한다는 것을 인지하고 자신이 계정에 연결하는 앱들을 검토하는 것이 중요하다고 생각합니다."라고 말했습니다.
페이스북 대변인은 이 침해에 관해 다음 성명을 보냈습니다:
"보안 연구자들이 최근 두 악성 행위자, One Audience와 MobiBurn에 대해 알렸습니다. 이들은 인기 앱 스토어에서 사용 가능한 여러 앱에 악성 소프트웨어 개발 키트(SDK)를 사용하도록 개발자들에게 비용을 지불했습니다. 조사 후, 우리는 플랫폼 정책 위반으로 해당 앱들을 우리 플랫폼에서 제거하고 One Audience와 MobiBurn에 중단 및 금지 서한을 발송했습니다. 우리는 이러한 앱들에 프로필 정보(이름, 이메일, 성별 등) 접근 권한을 부여한 후 정보가 공유되었을 가능성이 있는 사람들에게 알릴 계획입니다. 사람들은 소셜 미디어 계정에 접근 권한을 부여할 서드파티 앱을 선택할 때 주의해야 합니다."
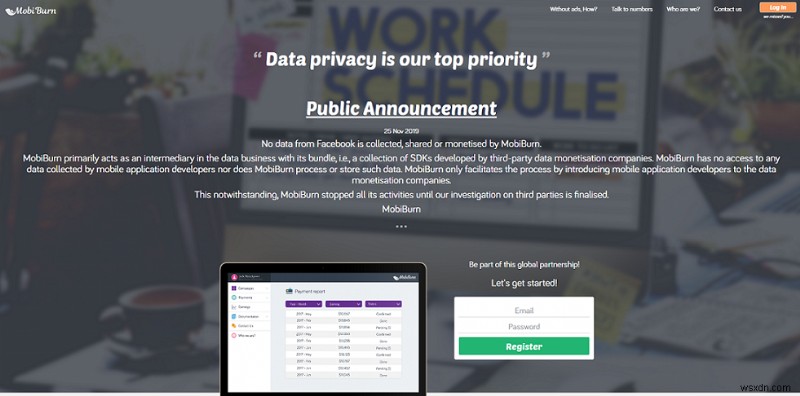
이 페이스북 성명에 대해 MobiBurn은 이 취약성을 다루며, 페이스북으로부터 데이터를 수집, 공유, 수익화하지 않는다고 밝혔습니다.
MobiBurn은 또한 "해당 주체는 모바일 애플리케이션 개발자들을 데이터 수익화 회사에 소개하는 과정을 촉진할 뿐이라고 밝혔습니다."
"그럼에도 불구하고, MobiBurn은 제3자에 대한 조사가 마무리될 때까지 모든 활동을 중단했습니다."
누가 영향을 받고 있나요?
한 당사자가 다른 당사자의 허점(있다면)을 숨긴다고 비난하는 것 같지만, 결국 누가 피해를 입나요? 데이터가 낯선 사람에게 접근되었을 수 있고 불법 활동에 사용될 확률이 높은 사용자입니다. 아직 그런 소식은 없지만, 그렇다고 확률이 없는 것은 아닙니다.
기업들은 전용 앱 스토어에서 앱을 다운로드하라고 권장하지만, 데이터 유출은 발생합니다. 이제 누구를 탓해야 할까요? 놀랍게도 애플 사용자에게는 아직(지금까지) 이런 일이 일어나지 않았습니다. 그렇다면 이게 페이스북이나 트위터의 잘못만은 아닐까요? 모바일 운영 체제가 여기서 큰 역할을 했을 수도 있습니다. 누가 알겠습니까?
왜 페이스북인가요?
지난 몇 년간 어떤 데이터 유출이나 스캔들을 말하든 페이스북이 언급될 것입니다. 왜 페이스북이 사용자 데이터 유출 사건마다 등장하는 걸까요? 작년 케임브리지 애널리티카 스캔들부터 이번 건까지, 페이스북은 사용자들의 신뢰를 얻지 못했습니다. 그런데 우리는 아무 일 없었던 것처럼 계속 이 플랫폼을 사용합니다. 페이스북은 한 번에 한 번씩 유출이 발생하는 보안 침해의 레드존에 서 있었고, 회사는 그 피해에서 회복하지 못했습니다.
여러분이 기억하듯 2016년 미국 대선에서 러시아의 개입 당시, 다른 소셜 미디어 플랫폼과 함께 페이스북도 2016년 미국 대선에 영향을 미쳤다는 혐의를 받았습니다. 페이스북 CEO 마크 주커버그의 발언은, "페이스북의 가짜 뉴스가 어떤 방식으로든 선거에 영향을 미쳤다는 생각은 꽤 미친 생각이라고 봅니다."였고, 페이스북이 정치 광고 팩트 체크를 하지 않기로 논란이 된 결정을 내리면서 불이 붙었습니다.
연이은 사건들이 페이스북을 사용자 데이터 보안 침해의 레드존에 세워두었고, 이는 계속되고 있습니다.
답 없는 질문들?
다시 같은 질문입니다. 이 모든 사건 이후 우리가 더 조심하게 되었나요? 우리 모두에게 이런 스캔들이 일어나길 기다리고 있나요?
우리는 회사의 가이드라인을 따라 안전한 플랫폼에서 다운로드하지 않나요? 여기서는 플레이 스토어에서 다운로드했는데, 안드로이드 사용자에게 가장 안전한 플랫폼으로 보입니다. 그럼 무슨 일이 일어난 걸까요? 기업들의 잘못인가요? 기업들이 모르는 허점이 있는 건가요? 아니면 이런 사건들에 익숙해져서 대수롭지 않게 여기는 건가요?
마무리
트위터가 이 침해를 안드로이드의 결함과 연결지었지만, 악성 행위자들이 어떻게 사용자 개인 데이터를 훔쳤는지는 여전히 불분명합니다. 이들 거대 기업의 인증 API가 처음부터 서드파티와 정보를 직접 공유해서는 안 됩니다. 책임을 지는 대신, 페이스북은 영향을 받은 사용자들이 그 앱들에 권한을 부여하기 전에 무엇을 포기하는지 읽지 않았다고 말합니다. 그게 맞나요? 실제로 영향을 받은 사용자들이 그 앱들에 어떤 권한을 주는지 철저히 읽지 않았나요? 여러분도 이 침해에 대해 사용자들이 비난받아야 한다고 생각하나요?
그렇다면 사용자를 위한 행동 계획
안전한 플랫폼에서 다운로드하는 것 외에, 사용자는 아직 따르지 않았다면 한 단계를 더 따라야 합니다.
사용자는 모든 앱을 탐색하면서 모든 줄을 읽고 어떤 권한을 내주는지 확인해야 합니다.
기업들은 "이러한 침해가 발생할 수 있습니다. 항상 더 조심하세요."라고 말합니다. 그게 말이 되나요? 제 지식으로는 그렇지 않습니다.
이제 구글 플레이 스토어에서 앱을 다운로드하지 말아야 할까요? 만약 아니라면 어디서요? 다른 앱을 탐색하면서 페이스북과 트위터 로그인 자격 증명을 사용하지 말아야 할까요?
위에 나열된 것 외에 사용자가 따라야 할 다른 조치가 있다고 생각하시면, 댓글에 언급해 주시면 최대한 많은 사용자에게 전달될 수 있도록 하겠습니다.
