

অনলাইনে প্রচুর তথ্যের সাথে, আমরা সবাই পটেনশিয়াল সিকিউরিটি ব্রিচ নিয়ে চিন্তিত থাকি। কিন্তু সম্ভবত, এই ব্রিচগুলো USA-তে গোপন রাখা যেতে পারে।
এক মাসও বাকি থাকে না ডেটা ব্রিচের কানাকানি ছাড়া। শুধু Ashley Madison লিকটি দেখুন, যাতে চুনচুনি স্ত্রী-পুরুষদের অ্যাকাউন্ট ডিটেইলস অনলাইনে ডাম্প করা হয়েছিল। এটি একটি বড় ডিল, এবং সিরিয়াস ফলাফল রয়েছে। AdultFriend Finder-এর ইউজাররা মেয়ে একই ধরনের মাথাব্যাথায় পড়েছিল। এমনকি eBay গত বছর কমপ্রোমাইজড হয়েছিল।
যেকোনো লিককে গোপন রাখা পাগলামি লাগে। কিন্তু কি সত্যি?
এটি অবশ্য জড়িত কোম্পানিগুলোর স্বার্থে হবে, কিন্তু কাস্টমারদের জন্যও একটি পজিটিভ নক-অন ইফেক্ট হতে পারে। না, সত্যি। এটা সব গোলাপ নয়, কিন্তু এটা এমনতেও ভয়াবহ নয় শোনার মত।
যখন কোম্পানিগুলো চুপ থাকে
প্রস্তাবিত কানুন কোম্পানিগুলকে কিছু পরিস্থিতিতে টাইট-লিপড থাকতে দিতে পারে যখন হ্যাকাররা তাদের সিস্টেম অ্যাক্সেস করে – কিন্তু শুধু যদি তারা বিশ্বাস করে যে সেখানে "কোনোリーズনেবল চান্স" নেই এমন ব্রিচ কাস্টমারদের সিরিয়াসলি প্রভাবিত করতে পারে। সাধারণত, হ্যাকারদের শিকার যেকোনো কোম্পানি Federal Trade Commission (FTC)-এ ডিটেইলস পাঠাতে হত। এটি বর্তমান রাজ্য ডিসক্লোজার আইনগুলোক, যেসব অধিকাংশ কোম্পানিগুলোকে লিক ঘোষণা করতে বাধ্য করে, নিষ্প্রভ করে দেবে।
মূলত, যদি কিছু সংবেদনশীল বা потенশিয়ালি ড্যামেজিং চুরি না হয়, ব্যবসায়িক প্রতিষ্ঠানগুলো আপনাকে জানাতে হবে না যখন তারা হ্যাক হয়।
হ্যাক হওয়া ব্যবসায়িক প্রতিষ্ঠানগুলো মূল্যায়ন করতে হবে এক্সট্র্যাক্ট করা ডেটা কি কিছু এমন যা কাস্টমারদের চিন্তা দিতে হবে, অর্থাৎ আইডেন্টিটি থেফট বা ব্যাংকিং ইনফরমেশনে לנীড করতে পারে। সেক্ষেত্রে সাধারণ প্রসেসগুলো ফলো করতে হবে। নোটিফিকেশন পাঠাতে হবে যদি:
"একটি সিকিউরিটি ব্রিচ জড়িত: (১) ১০,০০০ এর বেশি ব্যক্তির পারসোনাল ইনফরমেশন, (২) ১ মিলিয়ন এর বেশি ব্যক্তির পারসোনাল ইনফরমেশন ধারণকারী একটি ডাটাবেস, (৩) ফেডারেল গভর্নমেন্ট ডাটাবেস, অথবা (৪) ফেডারেল কর্মচারী বা কন্ট্র্যাক্টরের পারসোনাল ইনফরমেশন যারা ন্যাশনাল সিকিউরিটি বা ল エンফোর্সমেন্টে জড়িত থাকেন।"
Baker & Hostetler LLP-এ একটি প্রাইভেসি অ্যাটর্নি ジェ럴ড ফার্গাসন যারা লিক হলে কোম্পানিগুলোকে পরামর্শ দেন, Wall Street Journal-কে বললেন:
"[বিলটি] কম নোটিফিকেশনের দিকে নিয়ে যাবে... এটি কোম্পানিগুলকে একটি দ্বিতীয় অ্যানালাইসিস করতে দেবে যেহেতু ফাইন্যান্সিয়াল হার্মের একটিリーズনেবল রিস্ক আছে কিনা। আপনি যখন হার্ম রিস্কের অ্যানালাইসিস শুরু করবেন সেখানে অনেক ডিসক্রেশন আছে।"
The Data Security and Breach Notification Act of 2015 দুবার পড়া হয়েছিল এবং জানুয়ারি মাসে Committee on Commerce, Science, and Transportation-এ রেফার করা হয়েছিল।
কেন এটি ব্যবসায়ের জন্য চমৎকার
এটি সবendlich Ashley Madison যা অফার করেছিল: ডিসক্রেশন।
রেপুটেশন কী। সেটিই কারণ, উদাহরণস্বরূপ, Carphone Warehouse তাদের সাম্প্রতিক ব্রিচে laquelle ২.৪ মিলিয়ন মানুষ UK-এ প্রভাবিত হতে পারে, যতদিন সম্ভব চুপchap থাকল। কেউ এক ऐसी কোম্পানি ব্যবহার করতে চায় না যাকে তারা মনে করে আটাকের জন্য আতঙ্কিত। Oracle নিজের পায়ে কুঠার মেরেছিল কাস্টমারদের অনুরোধ করে তাদের কোড রিভার্স ইঞ্জিনিয়ার না করতে সিকিউরিটি সমস্যা খুঁজে বের করতে। এটি একই যে মানতো সিকিউরিটি নিয়ে প্রচুর সমস্যা আছে, অথবা একটি বড় সাইন বসিয়ে দিলো, "আপনি আমাদের ওপর আপনার পারসোনাল ইনফরমেশন ব্যাপারে আস্থা রাখতে পারবেন না!"
ভালো শট, Oracle।
রেপুটেশন অনেক কিছু বোঝায়। এটা টাকা বোঝায়। ২০১৪ সালের একটি স্টাডি প্রকাশ করেছিল যে ব্যবসায়িক প্রতিষ্ঠান গড়ে $145 খরচ করেছিল প্রতিটি রেকর্ড লিক হওয়াতে ডেটা ব্রিচে, কিন্তু যখন জনপ্রিয় রিটেলার, Target ঘোষণা করল ৪০ মিলিয়ন কাস্টমারের ক্রেডিট কার্ড কমপ্রোমাইজড হয়েছে ২০১৩ সালে, ভিক্টিমরা ক্লেইম করতে পারত $10,000 পর্যন্ত ড্যামেজে (যদিও সমগ্রভাবে তা কম ছিল)। সেটি ছিল $10 মিলিয়ন মোটে।
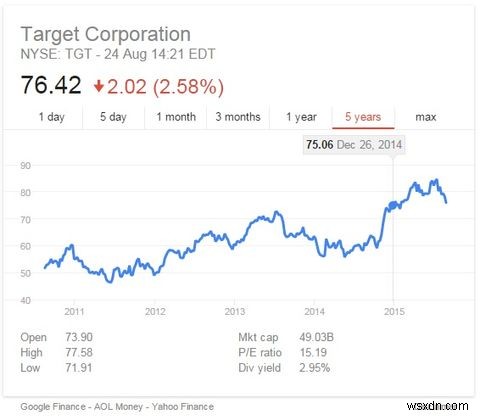
Target Corporation-এ স্টকে যেন বড় অপকর করেনি, যদিও ব্রিচের পর দাম কিছুটা নামেছিল। হয়তো এটা সাহায্য করলো যে তারা লিগ্যালি বাধ্য হওয়ার আগে ইনফরমেশন ডিসক্লোজ করল।
তবুও, এটি রিস্কি ছিল। Douglas Meal, Securities and Exchange Commission-এ অ্যাটর্নি গত মার্চে, বললেন:
"[I]f you never disclose the breach at all then you don’t have the class action suits… It's the disclosure of the breach that creates the firestorm of litigation... Companies think they are doing the right thing by disclosing but instead end up being viewed as the problem."
কেন এটি কাস্টমারদের জন্যও ভালো হতে পারে...
স্পিন? অনেক নোটিফিকেশন মানে প্যানিক কাস্টমার অপ্রয়োজনীয় চিন্তার সাথে। এটি নিঃসন্দেহে হ্যাকারদের শিকার ব্যবসায়ের জন্য একটি ভালো মুভ, কিন্তু এটি আপনার জন্যও ভালো হয়তে পারে।
USA-এ ডিসক্লোজারের সাথে বড় একটি সমস্যা এখন হলো রাজ্য বিভাজন আইন। বিভিন্ন রাজ্যে আলাদা রেগুলেশন মেনে চলা প্রসেস স্লো করে দেয় আসলে লোকজনকে জানাতে কী ঘটেছে। আলাদা হুলা দাঁড় করানোর বদলে, কোম্পানিগুলো শুধু FTC রুলিং মেনে চলতে পারবে।
ক্রাইটেরিয়াগুলো প্রায়শই চিন্তাজনক; কীভাবে একটি অ্যাটর্নি নির্ধারণ করবে কী ডেটা কাস্টমারদের প্রভাবিত করতে পারে? خوشকিসমتی থেকে, এগুলো The Data Security and Breach Notification Act of 2015 ড্রাফটে স্পষ্টভাবে লে আউট করা আছে। স্বীকার করতেই হবে, তারা ন্যাশনাল সিকিউরিটি সম্পর্কিত ডেটা রক্ষার গুরুত্ব অন্ডারলাইন করে, কিন্তু প্রথম এবং দ্বিতীয় ক্লজ যেকোনো বড় লিক কভার করে।
নোটিফিকেশন দ্রুত হওয়া উচিতও: আপনার পারসোনাল ফাইন্যান্সিয়াল ইনফরমেশন কমপ্রোমাইজড হলে, আপনাকে (তেওরিয়ায়, কমপক্ষে) যত দ্রুত সম্ভব বলা উচিত। এর মানে আরও সময় পাবেন কিছু করার জন্য! আপনি যত দ্রুত করবেন, তত কম ইমপ্যাক্ট হবে। UK-এর একটি ব্যবসা উদাহরণ হিসেবে নিই কী না করবেন: Carphone Warehouse তিন দিন নিল ঘোষণা করতে যে তারা "সফিস্টিকেটেড সাইবার-অ্যাটাক"-এর শিকার হয়েছে। ৯০,০০০ ক্রেডিট কার্ড পর্যন্ত প্রভাবিত হতে পারে, যদিও এই ডেটা এনক্রিপ্টেড, তাই রিস্ক কম।
এইにより প্রভাবিত কারো জন্য, Carphone Warehouse কাস্টমারদের পরামর্শ দিয়েছিল কী করবেন, আপনার ব্যাংক অ্যাক্টিভিটি মনিটর করতে, এবং আপনার ক্রেডিট রেটিং চেক করতে। এই ব্যবস্থা পাশাপাশি, আপনাকে সেসপেসিফিক অ্যাকাউন্টের পাসওয়ার্ডও চেঞ্জ করা উচিত, সেই সাথে যেকোনো অ্যাকাউন্ট যেখানে আপনি একই পাসওয়ার্ড ব্যবহার করেন (এবং কীভাবে একটি সিকিউর পাসওয়ার্ড বানাবেন সেটি শিখুন), এবং ফোন কল থেকে সতর্ক থাকুন ফ্রডুলেন্ট অ্যাক্টিভিটির সতর্কতা দেয়া (বিশেষ করে যেহেতু অপরাধীরা প্রায়শই লাইন ওপেন রাখে, তাই আপনি তাদেরকে ফোন করলেই না বরং আপনার ব্যাংকে ফোন করবেন)।
ক্রেডিট কার্ড ফ্রডের শিকার হলে কী করবেন একটি চেকলিস্ট ফলো করুন, এবং মনে রাখুন ব্যাংক কখনো অনলাইনে বা ফোনে আপনাকে কী জিজ্ঞেস করবে না।
নোটিফিকেশন পাওয়া টাকাও খরচ। প্রতিটি ব্রিচের জন্য প্রতিটি কাস্টমারকে জানাতে রিসোর্স খায়। হ্যাঁ, এটিকে বাইপাস করা কোম্পানিগুলোর জন্য ভালো, কিন্তু এটিও মানে তারা তাদের সিকিউরিটির потенশিয়াল হোল ক্লোজ করতে এবং ব্রিচ ইনভেস্টিগেট করতে ফোকাস করতে পারবে। কোম্পানিগুলো 보여তে হবে তারা তাদের সিকিউরিটি ভালনারেবিলিটি নিয়ে কিছু করছে, তাদের রেপুটেশনে ড্যামেজ কমাতে চেষ্টা করছে। Carphone Warehouse মাফী চাইল এবং সাইটগুলো ব্লক করল, কিন্তু এখনো তারা ফ্রডুলেন্ট অ্যাক্টিভিটির ভিক্টিমদের কাছে টাকা অফার করছে না।
ভালো বা মন্দ – যাই হোক
এটি এখনো আইন হয়নি। আমি বলছি না এটি একটি আদর্শ পরিস্থিতি। সমানভাবে, এটি उतना খারাপ হয়তে হবে না শোনার মত।
কাস্টমাররা প্যানিক করে – এবং এটি একটি বোঝার যোগ্য রিঅ্যাকশন। কোম্পানিগুলো চাইলে চিন্তা ও ফাইন্যান্সিয়াল ড্যামেজ কমাতে সেটি ব্লেম করা যায়?
অন্যদিক, যদি একটি বিজনেস এই জিনিসগুলো গোপন রাখে, আপনি কখনো কীভাবে তাদের ওপর আস্থা করবেন? আপনি কি তাদের কাছে আপনার পারসোনাল ইনফরমেশন দিতে সুরক্ষিত অনুভব করেন? এবং কি তারা আপনার আস্থার যোগ্য?
