

জীবনের যেকোনো ক্ষেত্রে, ভাইরাস سے সংক্রমিত হওয়া একটি খারাপ জিনিস। অ্যান্ড্রয়েড可以说 arguably সবচেয়ে अतি সংবেদনশীল অপারেটিং সিস্টেম, এবং গত কয়েক বছরে অনেক এক্সপ্লอยিট হয়েছে। অ্যাডওয়্যার এবং পপ-আপ থেকে ব্যক্তিগত তথ্য চুরি পর্যন্ত—খুব বেশি হাই-প্রোফাইল সমস্যা হয়েছে।
এখানে পাঁচটি সবচেয়ে বিপদজনক ভাইরাসের তালিকা এবং ম্যালওয়্যার থেকে মুক্তি পাওয়ার অতিরিক্ত তথ্য দেওয়া হলো।
১. Shedun
Shedun একটি সুপরিচিত অ্যান্ড্রয়েড ম্যালওয়্যার যা ২০১৫-এর শেষে তালিকায় ছিল। এটি আপনার ডিভাইসকে অটোমেটিক্যালি রুট করে দেয়, যা এডভার্টাইজমেন্টের একটি স্রোতের জন্য খোলা দিয়ে দেয়। এটি লেজিটিমেট অ্যাপের সাথে রিপ্যাকেজড থাকে যাতে ধরা কঠিন হয়, এবং একদম চীনা ডিভাইসগুলোর মধ্যে প্রি-ইনস্টলড পাওয়া গেছে।
এটি পুরোপুরি মুছে ফেলা কঠিন, এতে ফ্যাক্টরি রিসেটও অন্তর্ভুক্ত। আপনাকে আপনার মডেল এবং ফার্মওয়্যার অনুযায়ী রুট এবং রিফ্ল্যাশ করতে হবে যা অনেক ব্যবহারকারীর জন্য কঠিন। শুরু করার চিন্তা করলে এখানে একটি গাইড রয়েছে।
২. Godless
Godless ভাইরাস প্লে স্টোরের অ্যাপগুলোর মধ্যে পাওয়া যায়, যা এটিকে অত্যন্ত বিপদজনক করে তোলে। নিয়ম মেনে চললেও, আপনি সতর্ক না থাকলে এটি আপনার ফোনে সংক্রমণ করতে পারে।
স্ক্রিন অফ হলে এটি আপনার ফোন রুট করবে, তাই আপনি সম্ভবত কোনো উপায়ে বুঝতে পারবেন না যাতে এটি শান্তভাবে এবং দক্ষতার সাথে আপনার ডিভাইসকে সংক্রমিত করছে। Godless ম্যালওয়্যারের একটি পরিবার, অর্থাৎ ভাইরাসের একাধিক টাইপ রয়েছে। এটি অ্যান্ড্রয়েড ৫.১ এবং তার নিচের ভার্সন চলমান ডিভাইসে পাওয়া যায়।
৩. ক্লোন্ড এবং কপি করা অ্যাপ
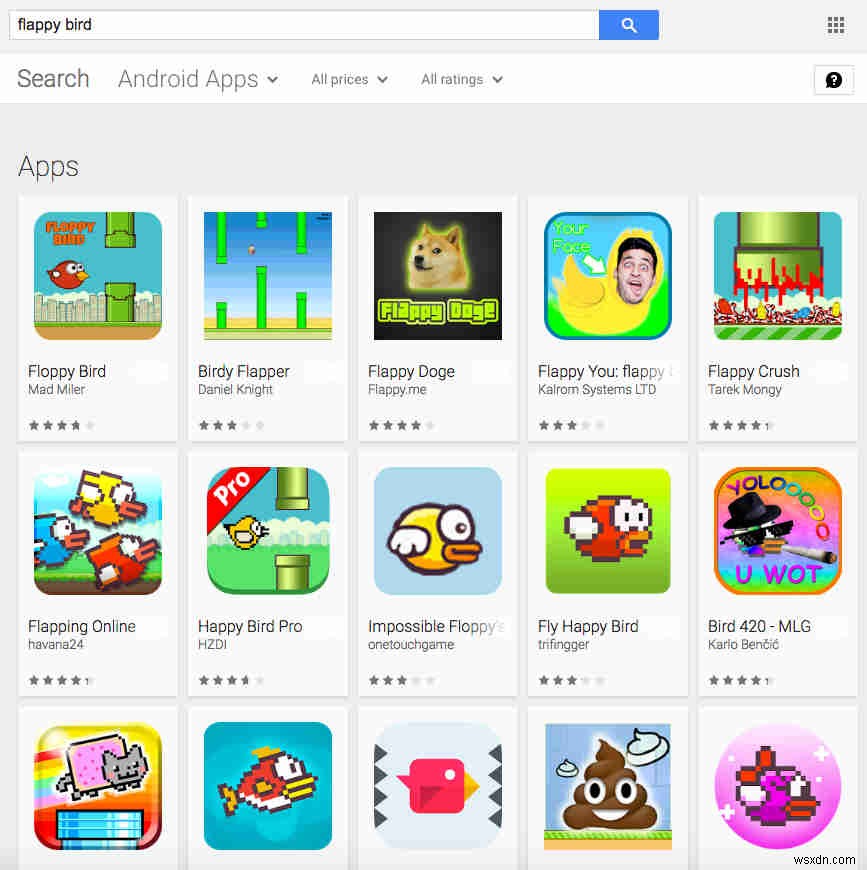
জনপ্রিয় অ্যাপগুলো সর্বদা হ্যাকার এবং স্ক্যামারদের জন্য সহজ টার্গেট, এবং ক্লোনগুলো ফাইল ডিভাইসে পৌঁছানোর চমৎকার উপায়। সেরা کار্য হচ্ছে নিশ্চিত করা যে আপনি সঠিক সোর্স থেকে সরাসরি অ্যাপ ডাউনলোড করছেন।
Pokemon Go-র একটি গাইড অ্যাপ ৫০০,০০০+ ডিভাইস সংক্রমিত করেছে। ব্যবহারকারীরা অজানে তাদের ইনফোরমেশন অ্যাক্সেস দিয়েছিল, এবং আপনার সাথেও এটি ঘটতে পারে যদি আপনি সতর্ক নন। সবচেয়ে খারাপ বিষয় হচ্ছে ডাউনলোড যত বেশি, বিশ্বাসযোগ্যতা তত বেড়ে। সতর্ক থাকা কঠিন, কিন্তু অ্যাপ ডাউনলোড সীমিত রাখা সাহায্য করবে।
৪. Hummingbad
Hummingbad (চমৎকার নাম) জুলাই ২০১৬-এ হেডলাইন বানিয়েছিল। এটি ব্যবহারকারীর তথ্য চুরি করতে পারে এবং আপনার অনুমতি ছাড়া অ্যাপ ডাউনলোড করতে পারে। সাইবার সিকিউরিটি কোম্পানি Check Point দাবি করে এটি বিশ্বব্যাপি ২ মিলিয়ন+d ডিভাইসে ছড়িয়ে পড়েছে। এটি ব্রাউজারে সন্দেহজনক ওয়েবসাইট ভিজিট করলে ডাউনলোড শুরু করে ফোনে সংক্রমণ করে।
Hummingbad থেকে মুক্তি পেতে কী করা যায়? ফ্যাক্টরি রিসেট কাজ করতে পারে, যদিও এটি কখনো কখনো ডিভাইসের গভীরে এম্বেডেড থাকে। আপনাকে একটি নতুন ফোন কেনা পড়তে পারে বা ডিভাইস রুট করার চেষ্টা করতে হতে পারে।
৫. Gunpoder
Gunpoder ভাইরাস থার্ড-পার্টি নিন্টেন্ডো কনসোল এমুলেটর মাধ্যমে ইনস্টল হয় যা প্লে স্টোরের বাইরে পাওয়া যায়। এমুলেশন সবসময় একটি গ্রে এরিয়া, কিন্তু পুরনো গেম প্রেমীদের হ্যাক করার কারণ হয় না।
সুরক্ষিত থাকতে রিভিউ চেক করুন যেকোনো র্যান্ডম APK ফাইল ইন্টারনেট থেকে ডাউনলোড করার আগে। স্টোরে কিছু এমুলেটর দামে উপলব্ধ, তাই কখনো কখনো মনোশান্তির জন্য কিছু এক্সট্রা দাম দেয়া মূল্যবান।畢竟, এটি গেমগুলোর দামের ভগ্নাংশ।
উপসংহার
আপনি যদি প্রഭাবিত হওয়া কয়েকজন একজন হন, তবে এটি বিরক্তিকর, এবং যেকোনো OS ভাইরাসের আটকে। আপনি যদি অতিরিক্ত সতর্ক হন, তবুও এন্ট্রির পদ্ধতিগুলো চাকচকে হয়ে যাচ্ছে। অ্যাপে ব্যক্তিগত তথ্য দেওয়া যথেষ্ট খারাপ, কিন্তু চেয়ে খারাপ যখন তারা চোদে নেয়।
আপনি যদি মনে করেন আপনার ডিভাইস ম্যালওয়্যার সংক্রমিত হতে পারে, তবে আপনি পদক্ষেপ নিতে পারেন তা সরাতে। এন্টিভাইরাস সফটওয়্যার সাহায্যকর হতে পারে, আমরা অ্যান্ড্রয়েডে বিরক্তিকর পপ-আপের ওপরেও সাহায্য করতে পারি।
প্রিভেনশন প্রায়শই রিমুভালের চেয়ে সহজ, তাই প্রথম অপশন দেখে ডাউনলোড করবেন না। সোর্সটি লেজিটিমেট কিনা নিশ্চিত করার সময় নিন, এবং পারলে প্লে স্টোরে থাকুন।
