

প্রকাশিত: ৫ নভেম্বর ২০২৫, ৫:০০ PM EST
আফামের টেক পাবলিশিং-এ অভিজ্ঞতা ২০১৮ সালের থেকে, যখন তিনি মেক টেক ইজিয়ার জন্য কাজ করতেন। বছরের পর বছর, তিনি হাই-কোয়ালিটি গাইড, রিভিউ, টিপস এবং এক্সপ্লেইনার আর্টিকেল পাবলিশ করার জন্য খ্যাতি অর্জন করেছেন, উইন্ডোজ, লিনাক্স এবং ওপেন সোর্স টুলস কভার করে। তার কাজ টপ ওয়েবসাইটসে ফিচার্ড হয়েছে, যেন Technical Ustad, Windows Report, Guiding Tech, Alphr, এবং Next of Windows।
তিনি কম্পিউটার সাইন্সে প্রথম ডিগ্রি ধারণ করেন এবং ডেটা প্রাইভেসি এবং সিকিউরিটির শক্তিশালী সমর্থক, এই বিষয়ে কয়েকটি টিপস, ভিডিও এবং টিউটোরিয়াল Fuzo Tech ইউটিউব চ্যানেলে পাবলিশ করেছেন।
যখন তিনি কাজ করেন না, তিনি अपने পরিবারের সাথে সময় কাটাতে পছন্দ করেন, সাইকেল চালাতে, বা अपने বাগান সংস্কার করতে।
আমি একবার একটি সিম্পল মিস্টাইপড কমান্ড দিয়ে আমার ফাইলগুলোর থেকে লক আউট হয়ে যাই। এটি প্রথমবার ছিল যখন আমি আমার লিনাক্স ইনস্টলেশনকে unusable রেন্ডার করলাম, এবং এর কারণ ছিল আমি পারমিশন বুঝতাম না। আমি আমার টার্মিনালে তাকিয়ে থাকলে, আমি আমার নিজস্ব সিস্টেমে একটি অতিথি মনে করলাম। সেই মুহূর্তটি আমাকে শিখালো যে লিনাক্সে, কন্ট্রোল অর্জন করা হয়, দেওয়া নয়, এবং আমাকে লিনাক্স ব্যবহার করার DIY দাম দিতে হবে।
একবার আপনি মাস্টার করলে লিনাক্স ফাইলগুলো কীভাবে হ্যান্ডেল করে—কौন পড়তে, লিখতে, বা এক্সিকিউট করতে পারবে—আপনি একটি সত্যিকারের লিনাক্স অ্যাডমিন হয়ে যাবেন। আমি কয়েকটি লিনাক্স পারমিশন কমান্ড মাস্টার করেছি, এবং সেগুলো হলো টপ টার্মিনাল কমান্ডগুলো যা আমি আপনাকে সুপারিশ করব।
chmod
কন্ট্রোল করুন কে পড়তে, লিখতে, বা এক্সিকিউট করতে পারবে ফাইল
একটি স্ক্রিপ্ট কেন রান হওয়া থেকে মনা করল সেটি শিখার পর, আমি "chmod" কমান্ডটি অধিক ব্যবহার করতে শুরু করলাম। সব লিনাক্স ফাইলের একটি পারমিশন লেভেল থাকে: read (r), write (w), এবং execute (x)। আপনি যদি কমান্ড chmod +x চালান স্ক্রিপ্টের নামের সাথে, সিস্টেম ফাইলটি একটি প্রোগ্রামের মত এক্সিকিউট করবে।
chmod আপনাকে পারমিশন न्यूमেরিক্যালি পরিবর্তন করতে দেয়। chmod 755 filename অওনারকে ফুল অ্যাক্সেস (rwx) দেয় এবং অন্য সবকে রিড এবং এক্সিকিউট (r-x)। আপনি আপনার প্রথম "Permission denied" মেসেজ পাওয়ার পর, এই কমান্ড ম্যাসেল মেমরি হয়ে যেতে পারে।
আমি কমান্ড chmod -R 755 folder ব্যবহার করি যখন আমি একটি প্রজেক্ট ডিরেক্টরিতে স্ক্রিপ্ট সেটআপ করি। কিন্তু -R ফ্ল্যাগের সাথে সতর্ক থাকুন, কারণ এটি রিকার্সিভলি প্রতিটি ফাইল এবং ডিরেক্টরিতে পারমিশন পরিবর্তন প্রয়োগ করে। এছাড়া, 755 রিকার্সিভলি অ্যাপ্লাই করলে রেগুলার ফাইলগুলোর ওপর অনিচ্ছাকৃতভাবে এক্সিকিউট বিট সেট হয়ে যেতে পারে।
chown
একজন অ্যাডমিনের মত ফাইল ওনারশিপ নিন
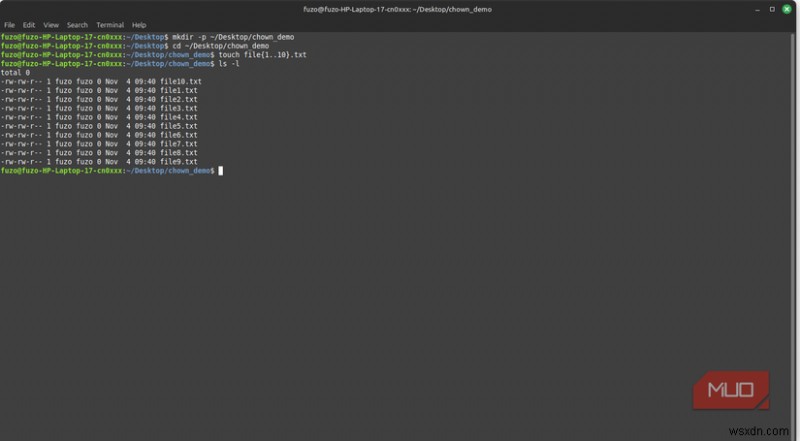
"chown" সেটি কমান্ড যা আমাকে রক্ষা করে যখন আমি ড্রাইভের মধ্যে ফাইল কপি করি এবং পরে সেগুলো এক্সেস করতে পারি না। এটি সরাসরি অ্যাক্সেসকে প্রভাবিত করে ফাইল বা ফোল্ডারের ওনারশিপ পরিবর্তন করে। বেসিক ফরম্যাট হচ্ছে: sudo chown user:group filename।
সিস্টেম-ক্রিটিক্যাল ডেটা সরানো বা ব্যাকআপ রিস্টোর করার পর আপনাকে এটি প্রয়োজন হবে। উদাহরণস্বরূপ, যখন আমি আমার ওয়েব সার্ভার (Apache)-কে একটি ফোল্ডার পড়তে দিতে চাই, আমি কমান্ডটি ব্যবহার করি sudo chown -R www-data:www-data /path/to/project, যেখানে www-data Apache ওয়েব সার্ভারের জন্য ডেডিকেটেড ইউজারনেম এবং গ্রুপ।
আমার পরামর্শ হচ্ছে সতর্কতার সাথে ব্যবহার করুন, বিশেষ করে রিকার্সিভ ফ্ল্যাগ ইনক্লুড করলে। অন্য ইউজার বা রুটে ওনারশিপ পরিবর্তন করলে অরিজিনাল ইউজার sudo ছাড়া ফাইল এডিট করতে পারবে না।
umask
নতুন ফাইলগুলির জন্য ডিফল্ট পারমিশন সেট করুন
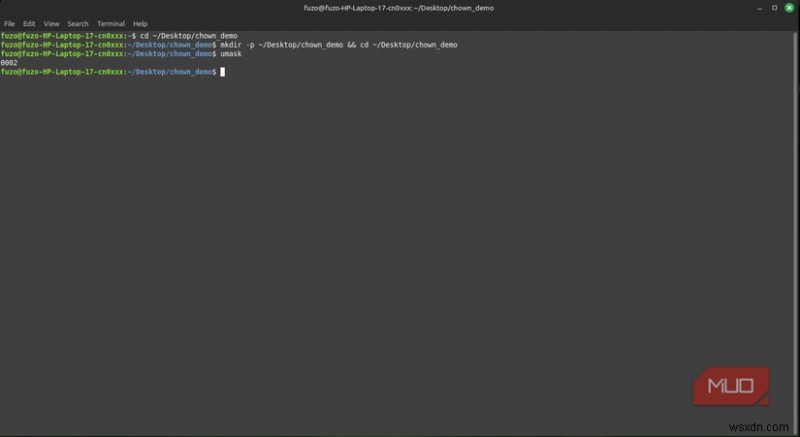
লিনাক্সে, umask ডিফাইন করে নতুন ফাইল এবং ডিরেক্টরিগুলো কীভাবে অ্যাক্সেস রাইটস ইনহেরিট করে। লিনাক্স আপনার বর্তমান umask মান ব্যবহার করে নির্ধারণ করে কী পারমিশনগুলো মাস্ক (রিমুভ) করা হবে বেস পারমিশন থেকে। umask কমান্ড আপনাকে আপনার বর্তমান সেশনের জন্য এই সেটিং দেখতে বা পরিবর্তন করতে দেয়।
সাধারণ umask ডিফল্ট হচ্ছে 0022, এবং এটি "group" এবং "other" ব্যবহারকারীদের থেকে রাইট অ্যাক্সেস রিমুভ করে। আপনি umask টাইপ করে আপনার বর্তমান মান দেখতে পারেন, এবং umask 0027 এর মতো একটি কমান্ড বর্তমান সেশনের জন্য এটিকে পরিবর্তন করবে। এই সেটিং নতুন ফাইলগুলোক আরও সুরক্ষিত করে, সাধারণত অন্যান্য ব্যবহারকারীদের বা আপনার গ্রুপের বাইরের কারো অ্যাক্সেস ব্লক করে।
আপনি আপনার কনফিগারেশন ফাইলে (যেন .bashrc) একটি কাস্টম umask সেট করার কথা বিবেচনা করতে পারেন একটি পেরসিস্টেন্ট প্রাইভেসি বেসলাইন তৈরি করতে। এই সিম্পল টুইক শেয়ারড এনভায়রনমেন্টে সিকিউরিটি উন্নত করবে স্বয়ংক্রিয়ভাবে সিকিউর ডিফল্টস সকল আপনার নতুন স্ক্রিপ্ট এবং লগগুলোর ওপর প্রয়োগ করে।
sudoers
নিরাপদে অ্যাডমিন প্রিভিলেজ দিন বা সীমাবদ্ধ করুন
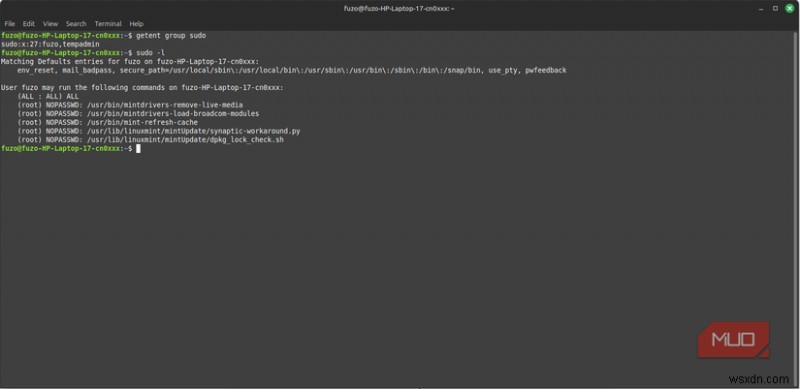
লোকেরা বাদ দিতে পারে যে আপনি সত্যিকারের একজন লিনাক্স অ্যাডমিন হবেন sudoers ফাইল সফলভাবে এডিট করার পর। আপনার /etc/sudoers ফাইল নির্ধারণ করে কারা sudo অধিকার পাবে এবং তারা কোন কমান্ডগুলো চালাতে পারবে। একটি নিয়ম হিসেবে, আমি সবসময় এটিকে sudo visudo দিয়ে এডিট করি সিনট্যাক্স এরর যাতে আমাকে লক আউট করে ফেলে না।
লিনাক্স মিন্টে, আপনি যদি অন্য ইউজারকে অ্যাডমিন অধিকার দিতে চান, আমি sudo usermod -aG sudo username কমান্ডটি ব্যবহার করি। এটি অনেক ক্লিনার এবং সফার ম্যানুয়ালি ফাইল এডিট করার চেয়ে, এমনকি আপনার স্পেসিফিক কমান্ড পারমিশন প্রয়োজন হলে অ্যাডভান্সড সেটআপের জন্য।
নোট করুন যে কিছু ডিস্ট্রো sudo-এর বদলে ভিন্ন গ্রুপ নাম ব্যবহার করে (যেন "wheel" Fedora-এ)।
লিনাক্সের একটি রবাস্ট সিকিউরিটি মডেল আছে, তাই sudoers ফাইল এডিট করার সময় সতর্ক থাকুন। একটি ভুল এন্ট্রি আপনার রুট অ্যাক্সেস সরিয়ে ফেলতে পারে, কিন্তু সঠিকভাবে ব্যবহৃত হলে, আপনি আপনার অ্যাডমিন টাস্কগুলো ক্লিনলি অটোমেট করতে পারেন।
groups
দেখুন আপনি কোন অ্যাক্সেস সার্কেলে বেলং করেন
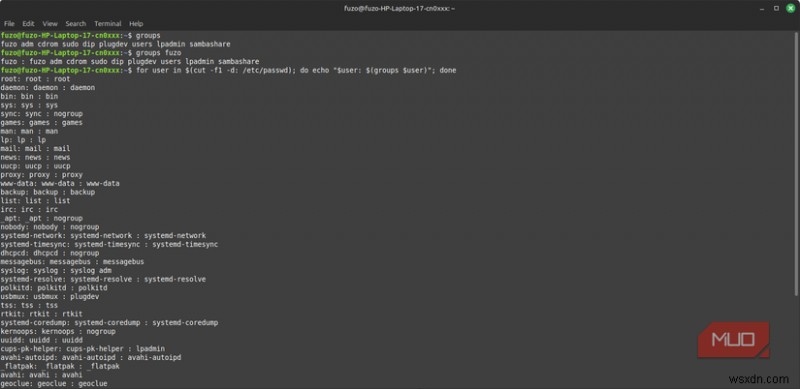
লিনাক্সে গ্রুপস নির্ধারণ করে আপনি কী অ্যাক্সেস করতে পারবেন এবং আপনাকে হায়ারার্কিতে কোথায় রাখে। উদাহরণস্বরূপ, আমি যদি কমান্ড groups afam চালাই, তবে এটি রিটার্ন করতে পারে afam sudo adm lp, যা দেখাচ্ছে আমি অ্যাডমিন প্রিভিলেজ সহ একটি ইউজার এবং প্রিন্টারের অ্যাক্সেস دارি।
কমান্ড sudo usermod -aG project afam চালানো সকল পার্থক্য তৈরি করতে পারে যদি আমি একটি নতুন প্রজেক্টে যোগ হই। এটি আমাকে স্ক্রিপ্ট চালাতে এবং ফাইল এডিট করতে দেয় টিমমেটসের সাথে sudo প্রতিটি কমান্ডের জন্য ছাড়া।
আমি groups কমান্ডটি অনেক ব্যবহার করি Docker বা ভার্চুয়াল মেশিন কনফিগার করার время আমার ইউজারের প্রয়োজনীয় পারমিশন দান করার জন্য ডিমন চালাতে বা হার্ডওয়্যার ডিভাইস এক্সেস করতে। এই কমান্ড বুঝতে পারলে স্মুথার ওয়ার্কফ্লো এবং পারমিশন জেনারেটেড কম রোডব্লক।
id
সিস্টেমের সামনে নিজের পরিচয় দিন
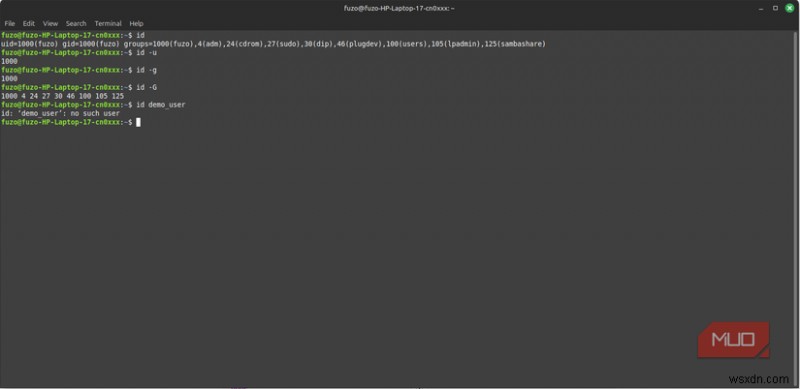
id কমান্ড আপনাকে দেখায় আপনি সিস্টেমের কাছে কে, যা পারমিশন ফিক্স করার আগে প্রয়োজন। শুধু id কমান্ড চালালে আপনার ইউজার আইডি (UID), গ্রুপ আইডি (GID), এবং আপনি যেসব গ্রুপে বেলং করেন সেগুলোর লিস্ট দেখাবে। যদিও এটি সরাসরি আপনার ইউজার টাইপ লেবেল করে না, আপনার UID থেকে অনুমান করা যায় আপনি চারটি প্রধান লিনাক্স ইউজার টাইপের কোনটিতে পড়েন।
আমি এই কমান্ডটিতে নির্ভর করি যখন আমি অ্যাক্সেস ইস্যু ডিবাগ করতে চাই। তাই যদি একটি শেয়ারড ফোল্ডার খুলছে না, আমি id ব্যবহার করতে পারি দেখতে আমার ইউজার অওনার বা গ্রুপের সাথে মেচ করছে কিনা, নিশ্চিত করে যে "permission denied" ইস্যু আইডেন্টিটির बाबতে কিনা পারমিশন।
আমি "id"-কে "-u" এবং "-g" ফ্ল্যাগসের সাথে পেয়ার করি ফাইল ওনারশিপের আরও ভালো ছবি পেতে। "-u" ফ্ল্যাগ আমার न्यুমেরিক ইউজার আইডি দেখায়, এবং "-g" আমার গ্রুপ আইডি দেখায়। যদিও id একটি glamorous কমান্ড নয়, নিজের পরিচয় জানা প্রায়শই আধা ফিক্স যখন আমি একটি রোডব্লকে ধাক্কা খাই।
ইউজার থেকে অ্যাডমিন: যেখানে কন্ট্রোল আসলে শুরু হয়
আমি কিছু লোককে লিনাক্স ছেড়ে উইন্ডোজে যাওয়া দেখেছি, এবং লিনাক্স পারমিশন বুঝতে না পারা সেই ঘর্ষণে অবদান রাখতে পারে যেটি সেদেরকে দূরে ঠেলে দিয়েছে। আমি যেসব কমান্ড শেয়ার করেছি সেগুলো দেখায় সিস্টেম আপনাকে কীভাবে দেখে এবং আপনার কী কন্ট্রোল আছে। এগুলো লিনাক্সে গুরুত্বপূর্ণ কারণ আপনি "Permission denied" এরর বেশি পাবেন আপনি চিন্তা করেন চেয়ে।
আপনি এখন লিনাক্স দ্বারা ভয়ভীত হোনা বন্ধ করুন এবং একটি ইকোসিস্টেমে ফুল-ফুল ডেভেলপ করুন যা আপনার হাতে নিয়ার-অবসোলিউট কন্ট্রোল ফেরত দেয়।
