

CentOS, RedHat এবং Fedora-এ আপনি রিপোজিটরিতে সিকিউরিটি আপডেট আসার সাথে সাথে সেগুলো স্বয়ংক্রিয়ভাবে ইনস্টল করার কনফিগারেশন করতে পারেন। এই লেখায় আমরা বলব কিভাবে yum-cron বা dnf-automatic ব্যবহার করে CentOS এবং RHEL লিনাক্সে নিয়মিত সিকিউরিটি আপডেট চেক এবং স্বয়ংক্রিয়ভাবে ইনস্টল করবেন।
CentOS 7/ RHEL 7-এ Yum-cron দিয়ে অটোম্যাটিক আপডেট কনফিগারেশন
CentOS 7 বা RHEL 7 স্বয়ংক্রিয়ভাবে আপডেট করতে, আপনি yum-cron টুল ব্যবহার করতে পারেন, যা yum প্যাকেজ ম্যানেজার দিয়ে ইনস্টল করা যায়:
# yum install -y yum-cron
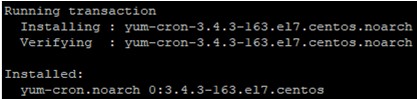
প্যাকেজ ইনস্টল করার পর, কনফিগারেশন ফাইল এডিট করুন:
# nano /etc/yum/yum-cron.conf
এবং নিচের পরিবর্তনগুলো করুন:
update_cmd = security update_messages = yes download_updates = yes apply_updates = yes
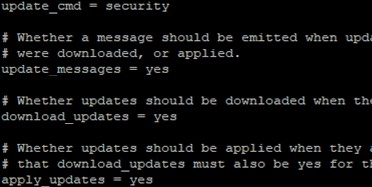
এই প্যারামিটারগুলো মানে সিকিউরিটি আপডেটগুলো স্বয়ংক্রিয়ভাবে ডাউনলোড ও ইনস্টল হবে। অন্যান্য সব আপডেট উপেক্ষা করা হবে, এবং আপনি সেগুলো ম্যানুয়ালি ইনস্টল করতে পারবেন।
আপনি এই অপশনগুলোকেও ব্যবহার করতে পারেন:
security-severity:Critical – শুধু ক্রিটিক্যাল সিকিউরিটি আপডেট ইনস্টল করবে;
minimal-security – বাগ ফিক্স এবং সিকিউরিটি আপডেট ইনস্টল করবে;
minimal-security-severity:Critical – শুধু বাগ ফিক্স এবং ক্রিটিক্যাল আপডেট ইনস্টল করবে।
আপনার সার্ভারে যদি একটি মেইল ট্রান্সফার এজেন্ট (MTA) কনফিগার করা থাকে, তবে কনফিগারেশন ফাইলে আপনার নির্দিষ্ট ইমেইল ঠিকানায় স্বয়ংক্রিয় ইমেইল নোটিফিকেশন সক্ষম করতে পারেন:
emit_via = email email_from = server32@localhost email_to = update_alerts@woshub.com email_host = smtpgw.woshub.com
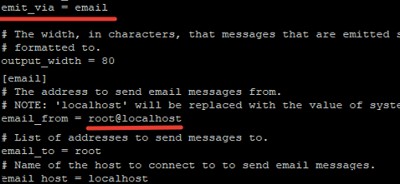
আপনি অটোম্যাটিক আপডেট ইনস্টলেশন টাস্ক থেকে কিছু প্যাকেজ বাদ দিতে পারেন। [base] সেকশনের exclude ফিল্ডে প্যাকেজের নামগুলো যোগ করুন, উদাহরণস্বরূপ:
exclude= mysql* kernel* php*
কনফিগারেশন ফাইলে পরিবর্তনগুলো সেভ করুন, yum-cron সার্ভিস শুরু করুন এবং স্টার্টআপে যোগ করুন:
# systemctl start yum-cron
 # systemctl enable yum-cron
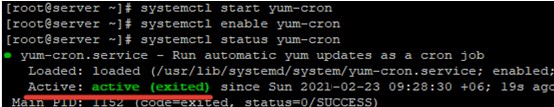
আপনি ইমেইলে সিকিউরিটি আপডেট ইনস্টলেশনের তথ্য পাবেন বা লগ ফাইল /var/log/yum.log চেক করতে পারেন। লগে সময় সঠিকভাবে দেখাতে, আপনার লিনাক্স ডিভাই스의 টাইম একটি বিশ্বস্ত NTP হোস্টের সাথে সিঙ্ক্রোনাইজ করা আছে কিনা নিশ্চিত করুন।
yum-security টুল আপনার লিনাক্স ইন্সট্যান্সে অনুপস্থিত থাকতে পারে। এই কেসে, কমান্ড চালানোর চেষ্টা করলে আপনি নিচের এরর পেতে পারেন:
# yum upgrade –security
Command line error: no such option: —security
সমস্যা সমাধান হয় যথাযথ প্যাকেজ ইনস্টল করলে:
# yum install -y yum-security
CentOS 8 বা RHEL 8-এ Dnf-automatic দিয়ে অটোম্যাটিক সিকিউরিটি আপডেট
CentOS 8 এবং RHEL 8-এ, yum প্যাকেজ ম্যানেজার dnf- দ্বারা প্রতিস্থাপিত হয়েছে, এবং প্যাকেজ ইনস্টল/আপডেট/রিমুভ করার জন্য dnf ব্যবহার করার পরামর্শ দেওয়া হয় (যদিও, yum এখনও dnf-র সিম্বলিক লিংক হিসেবে কাজ করে)। সিকিউরিটি আপডেট স্বয়ংক্রিয়ভাবে ইনস্টল করার জন্য কনফিগার করতে, dnf-automatic ইনস্টল করুন:
# dnf install -y dnf-automatic
এই কমান্ড চালানোর পর, dnf-automatic ইনস্টল হবে এবং কিছু প্যাকেজ আপডেট হবে।
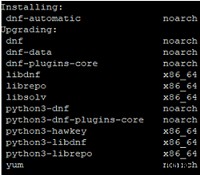
dnf-automatic কনফিগারেশন ফাইল হল /etc/dnf/automatic.conf:
# nano /etc/dnf/automatic.conf
কনফিগ ফাইলে কিছু অপশন পরিবর্তন করতে হবে:
upgrade_type = security download_updates = yes apply_updates = yes emit_via = email email_from = server2@localhost
ই-মেইল নোটিফিকেশন পেতে, আপনার SMTP ঠিকানা লিখুন।
dnf-automatic সার্ভিস চালু করুন:
# systemctl start dnf-automatic.timer
 # systemctl enable dnf-automatic.timer
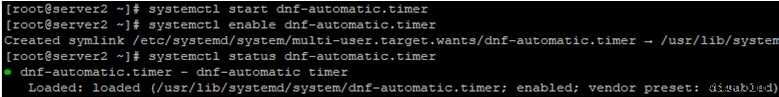
আপনার অটোম্যাটিক আপডেট টাস্কগুলো এই কমান্ড দিয়ে দেখতে পারেন:
# systemctl list-timers *dnf*
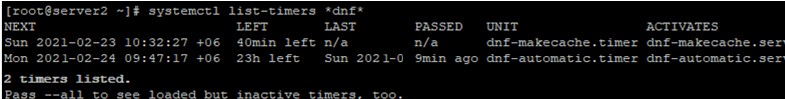
আপনি আপডেট লগ ইমেইলে পেতে পারেন বা লোকাল লগ ফাইল /var/log/dnf.rpm.log চেক করতে পারেন।
অটোম্যাটিক আপডেট ইনস্টলেশন আপনার লিনাক্স সার্ভারের সিকিউরিটি এবং প্রোটেকশন বাড়াতে সাহায্য করে ইন্টারনেটে সিকিউরিটি আপডেট এবং আপনার সফটওয়্যারের বাগ ফিক্স যত দ্রুত সম্ভব ইনস্টল করে। অধিকাংশ কেসে, প্রোডাকশন সার্ভারে অ্যাডমিনিস্ট্রেটর কন্ট্রোল ছাড়া অটোম্যাটিক আপডেট ইনস্টলেশন একটি খারাপ সমাধান। কিন্তু কিছু কেসে, অটোম্যাটিক আপডেট 크িটিক্যাল হয় বা সিকিউরিটি রিস্ক গড়ে উঠে অস্থায়ী সার্ভিস আনुपলব্ধতার রিস্কের চেয়ে বেশি।
