

Active Directory এনভায়রনমেন্টে লোকাল অ্যাকাউন্ট (লোকাল অ্যাডমিনিস্ট্রেটর সহ) ব্যবহার করে অন্য কম্পিউটারে নেটওয়ার্ক দিয়ে অ্যাক্সেস করা একাধিক কারণে প্রস্তাবিত নয়। একই লোকাল অ্যাডমিনিস্ট্রেটর ইউজারনেম এবং পাসওয়ার্ড অনেক কম্পিউটারে ব্যবহৃত হয়, যা একক কম্পিউটার কমপ্রোমাইজ হলে একাধিক ডিভাইসকে ঝুঁকিতে ফেলে (Pass-the-hash আক্রমণের হুমকি)। 게다가, লোকাল অ্যাকাউন্ট দিয়ে নেটওয়ার্ক রিসোর্স অ্যাক্সেস করলে সেটি সেন্ট্রালি মনিটর বা পারসোনিফাই করা কঠিন, কারণ এসব ইভেন্ট AD ডোমেন কন্ট্রোলারগুলিতে লগ হয় না।
ঝুঁকি কমাতে অ্যাডমিনিস্ট্রেটররা ডিফল্ট লোকাল Windows Administrator অ্যাকাউন্ট রিনেম করতে পারেন। ডোমেনের সব কম্পিউটারে লোকাল অ্যাডমিন পাসওয়ার্ড নিয়মিত পরিবর্তন করতে MS LAPS টুল (Local Administrator Password Solution) ব্যবহার করা যায়। কিন্তু এই সমাধানগুলো সব লোকাল ইউজার অ্যাকাউন্টের নেটওয়ার্ক অ্যাক্সেস সীমাবদ্ধ করতে পারবে না, কারণ একটি কম্পিউটারে একাধিক লোকাল অ্যাকাউন্ট থাকতে পারে।
Deny access to this computer from the network পলিসি ব্যবহার করে লোকাল অ্যাকাউন্টের নেটওয়ার্ক অ্যাক্সেস সীমাবদ্ধ করা যায়। কিন্তু এই পলিসিতে স্পষ্টভাবে সব অ্যাকাউন্ট লিস্ট করতে হয় যাদের নেটওয়ার্ক অ্যাক্সেস ডেনাই করতে হবে।
Windows 8.1 এবং Windows Server 2012 R2-এ দুটি নতুন Well-known সিকিউরিটি গ্রুপ নতুন SID-সহ যোগ হয়েছে। একটিতে সব লোকাল ইউজার থাকে, আরেকটিতে সব লোকাল অ্যাডমিনিস্ট্রেটর।
| S-1-5-113 | NT AUTHORITY\Local account | সব লোকাল অ্যাকাউন্ট |
| S-1-5-114 | NT AUTHORITY\Local account and member of Administrators group | অ্যাডমিনিস্ট্রেটর সুবিধা সম্পন্ন সব লোকাল অ্যাকাউন্ট |
এখন লোকাল অ্যাকাউন্টের অ্যাক্সেস সীমাবদ্ধ করতে তাদের সাধারণ SID গুলো ব্যবহার করা যায়।
এই গ্রুপগুলো কম্পিউটারে লোকাল অ্যাকাউন্ট দিয়ে লগ-অন করার সময় ইউজারের অ্যাক্সেস টোকেনে যোগ হয়।
Windows 10/Windows Server 2016-এ আপনার লোকাল অ্যাডমিনিস্ট্রেটর অ্যাকাউন্টে এই দুটি নতুন সিকিউরিটি গ্রুপ (NT AUTHORITY\Local account (SID S-1-5-113) এবং NT AUTHORITY\Local account and member of Administrators group (SID S-1-5-114)) অ্যাসাইন হয়েছে কিনা যাচাই করতে কমান্ড চালান:
Whoami /all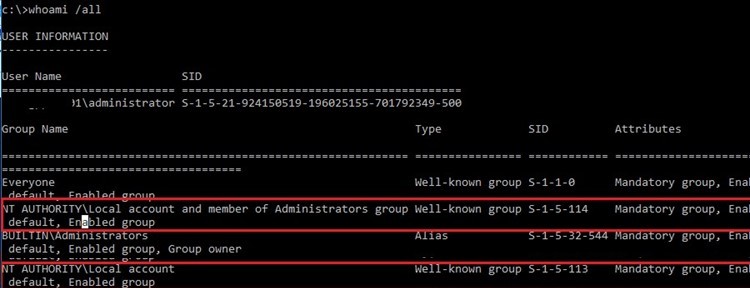
Windows 7/8 এবং Windows Server 2008 R2/2012-এ KB 2871997 আপডেট (June 2014) ইনস্টল করার পর এই বিল্ট-ইন লোকাল সিকিউরিটি গ্রুপগুলো ব্যবহার করা যায়।
আপনার Windows ডিভাইসে এই সিকিউরিটি গ্রুপগুলো SID দিয়ে আছে কিনা চেক করতে নিচের PowerShell স্ক্রিপ্ট ব্যবহার করুন:
$objSID = New-Object System.Security.Principal.SecurityIdentifier ("S-1-5-113")
$objAccount = $objSID.Translate([System.Security.Principal.NTAccount])
$objAccount.Value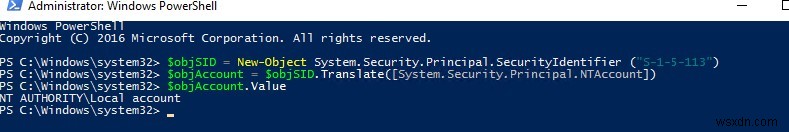
যদি স্ক্রিপ্টটি NT Authority\Local account রিটার্ন করে, তবে এই লোকাল গ্রুপ (S-1-5-113 SID সহ) আপনার কম্পিউটারে আছে।
এই SID গুলো টোকেনে থাকা লোকাল ইউজার অ্যাকাউন্টের রিমোট নেটওয়ার্ক অ্যাক্সেস ব্লক করতে GPO সেকশন Computer Configuration → Windows Settings → Security Settings → Local Policies → User Rights Assignment থেকে সেটিংস ব্যবহার করুন।
লোকাল ইউজার এবং অ্যাডমিনিস্ট্রেটরদের জন্য Remote Desktop (RDP) অ্যাক্সেস ডেনাই করা
Deny log on through Remote Desktop Services পলিসি আপনাকে những ইউজার এবং গ্রুপ স্পেসিফাই করতে দেয় যাদের রিমোট ডেস্কটপ দিয়ে কম্পিউটারে লগ-অন করা স্পষ্টভাবে নিষিদ্ধ। আপনি লোকাল এবং ডোমেন অ্যাকাউন্ট দুটোরাই RDP অ্যাক্সেস ডেনাই করতে পারেন।
ডিফল্টভাবে Windows-এ RDP অ্যাক্সেস administrators এবং লোকাল Remote Desktop User গ্রুপের সদস্যদের জন্য অনুমোদিত।
যদি আপনি শুধু লোকাল ইউজারদের (লোকাল অ্যাডমিনসহ) জন্য RDP কানেকশন সীমাবদ্ধ করতে চান, লোকাল GPO এডিটর gpedit.msc খুলুন (Active Directory ডোমেনে প্রয়োগ করতে চাইলে ডোমেন Group Policy Editor – gpmc.msc ব্যবহার করুন)। User Rights Assignment সেকশনে যান এবং Deny log on through Remote Desktop Services পলিসি এডিট করুন।
বিল্ট-ইন লোকাল সিকিউরিটি গ্রুপ "Local account and member of Administrators group" এবং "Local account" পলিসিতে যোগ করুন। লোকাল Group Policy সেটিংস আপডেট করুন: gpupdate /force।
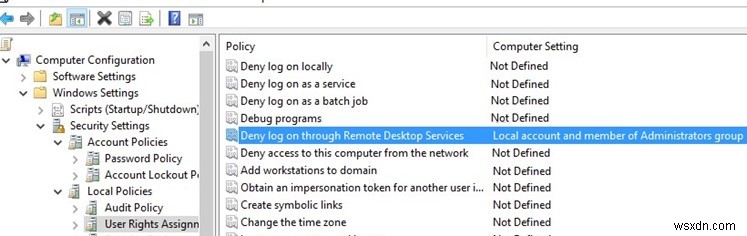
ডেনাই পলিসি Allow log on through Remote Desktop Services পলিসির চেয়ে প্রাধান্য পায়। যদি কোনো ইউজার বা গ্রুপ দুটি পলিসিতেই থাকে, তবে সেটার RDP অ্যাক্সেস ডেনাই হবে।
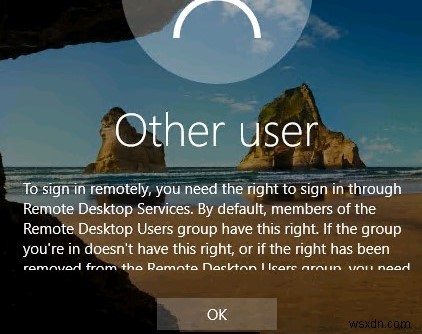
এখন লোকাল ইউজার দিয়ে RDP দিয়ে কম্পিউটারে কানেক্ট করতে চাইলে নিচের এরর আসবে:
To sign in remotely, you need the right to sign in through Remote Desktop Services. By default, members of the Remote Desktop Users group have this right. If the group you're in doesn't have this right, or if the right has been removed from the Remote Desktop Users group, you need to be granted this right manually.
কম্পিউটারে নেটওয়ার্ক দিয়ে অ্যাক্সেস ডেনাই করা
Deny access to this computer from the network পলিসি দিয়ে লোকাল ক্রেডেনশিয়াল দিয়ে কম্পিউটারে নেটওয়ার্ক অ্যাক্সেস ডেনাই করা যায়।
লোকাল গ্রুপ "Local account" এবং "Local account and member of Administrators group" Deny access to this computer from the network পলিসিতে যোগ করুন। এছাড়া অ্যানোনিমাস অ্যাক্সেস এবং গেস্ট অ্যাকাউন্ট দিয়ে অ্যাক্সেস সবসময় ডেনাই করা উচিত।
ডোমেন এনভায়রনমেন্টের জন্য আমরা সুপারিশ করি Deny access to this computer from the network পলিসি ব্যবহার করে ওয়ার্কস্টেশন এবং ডোমেন-মেম্বার সার্ভারগুলিতে Domain Admins এবং Enterprise Admins সিকিউরিটি গ্রুপের অ্যাকাউন্ট দিয়ে অ্যাক্সেস সম্পূর্ণ ব্লক করা। এই অ্যাকাউন্টগুলো শুধু ডোমেন কন্ট্রোলার অ্যাক্সেস করার জন্য ব্যবহার করা উচিত। এটি অ্যাডমিনিস্ট্রেটিভ (প্রিভিলেজড) অ্যাকাউন্ট হ্যাশ ক্যাপচার এবং প্রিভিলেজ এস্কেলেশনের ঝুঁকি কমাবে।
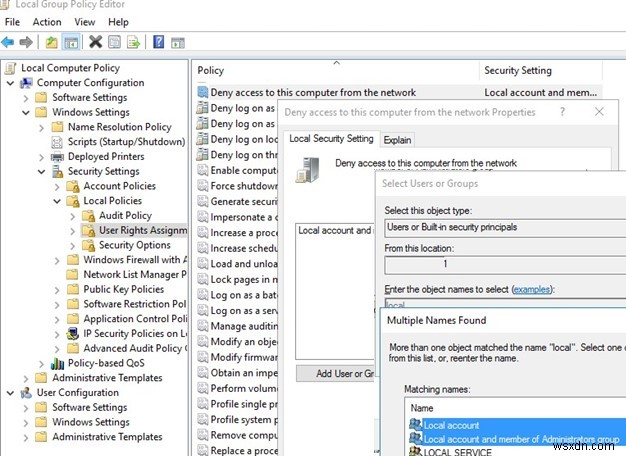
পলিসি প্রয়োগ করার পর, আপনি যেকোনো লোকাল Windows অ্যাকাউন্ট দিয়ে এই কম্পিউটারে রিমোটলি নেটওয়ার্ক দিয়ে কানেক্ট করতে পারবেন না। শেয়ার্ড নেটওয়ার্ক ফোল্ডার বা ম্যাপ নেটওয়ার্ক ড্রাইভ লোকাল অ্যাকাউন্ট দিয়ে অ্যাক্সেস করার সময় এরর আসবে:
Microsoft Windows Network: Logon failure: the user has not been granted the requested logon type at this computers.
লোকাল অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট (.\administrator) দিয়ে Remote Desktop কানেকশন thiết lập করার সময় এরর মেসেজ আসবে:
The system administrator has restricted the types of logon (network or interactive) that you may use. For assistance, contact your system administrator or technical support.
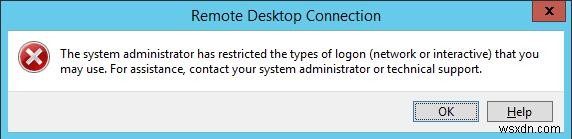
গুরুত্বপূর্ণ: যদি এই পলিসি একটি Windows workgroup-এ থাকা কম্পিউটারে (AD ডোমেনে জয়াইন করা নয়) প্রয়োগ করেন, তবে আপনি শুধু লোকালি সেই কম্পিউটারে লগ-অন করতে পারবেন।
Windows 10-এ লোকাল অ্যাকাউন্ট দিয়ে লোকালি সাইন-ইন ডেনাই করা
Deny log on locally পলিসি ব্যবহার করে লোকাল Windows অ্যাকাউন্ট দিয়ে কম্পিউটার/সার্ভারে ইন্টারেক্টিভ লগ-ইন সীমাবদ্ধ করা যায়। GPO User Rights Assignment সেকশনে যান, Deny log on locally পলিসি এডিট করুন। প্রয়োজনীয় লোকাল সিকিউরিটি গ্রুপ যোগ করুন।
ডেনাই গ্রুপ পলিসি সেটিংস নিয়ে খুব সতর্ক থাকুন। ভুল কনফিগারেশন করলে কম্পিউটারগুলোর অ্যাক্সেস হারাতে পারেন। শেষ উপায় হিসেবে লোকাল GPO সেটিংস রিসেট করা যায়।
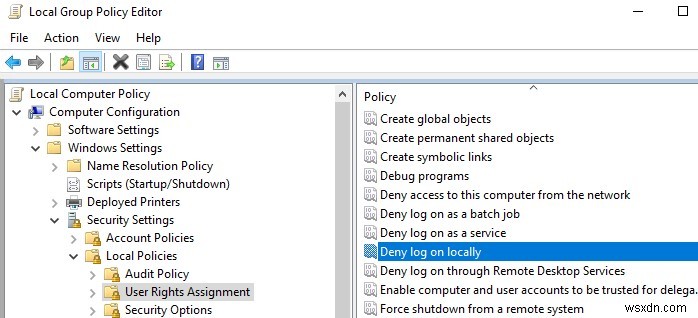
এখন যদি কোনো ইউজার বা অ্যাডমিন লোকাল অ্যাকাউন্ট দিয়ে কম্পিউটারে লগ-অন করতে চায়, তবে মেসেজ আসবে।
The sign-in method you are trying to use isn't allowed. For more info, contact your network administrator.
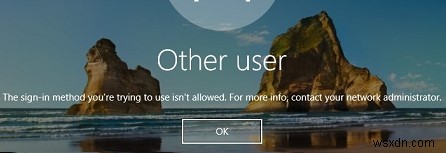
এই মেসেজটি AD-এ ইউজার অ্যাকাউন্ট সেটিংসে লগ-অন করার কম্পিউটার তালিকা সীমাবদ্ধ করলেও আসে।
এভাবে আপনি লোকাল Windows অ্যাকাউন্ট দিয়ে কম্পিউটার এবং ডোমেন-মেম্বার সার্ভারে নেটওয়ার্ক অ্যাক্সেস ডেনাই করে কর্পোরেট এনভায়রনমেন্টের সিকিউরিটি বাড়াতে পারেন।
