

ওয়ার্কফ্লো কমিউনিকেশন সিকিউর করতে, আপনি Oracle® অ্যাপ্লিকেশন সার্ভার কনফিগার করতে পারেন Secure Sockets Layer (SSL) ব্যবহার করতে।
ভূমিকা
এই পোস্টে Workflow Java Mailer-এর একটি টেস্ট কেস সেট আপ করার কমান্ড এবং টুলের উদাহরণ বর্ণনা করা হয়েছে যা একটি SMTP/IMAP সার্ভারের সাথে SSL সক্ষম করে কানেক্ট করে।
Workflow Java Mailer কনফিগার করতে নিচের বিস্তারিত ধাপগুলো সম্পন্ন করুন:
Step 1: পোর্ট খুলুন
আপনার নেটওয়ার্ক টিমের সাথে কাজ করুন এবং Concurrent Manager Tire থেকে নিচের পোর্টগুলো খুলুন: SMTP/SSL Port: 465 এবং IMAP/SSL Port: 993।
Protocol: SMTP/SSL Port: 465 Protocol: IMAP/SSL Port: 993 PROD [<user>@servername ~]$ telnet <SMTP Server Name> 465 Trying XXXXXX... Connected to SMTP Server Name. Escape character is '^]' PROD [<user>@servername ~]$ telnet <IMAP Server Name> 993 Trying XXXXXX... Connected to IMAP Server Name. Escape character is '^]' Step 2: ইমেইল সার্ভার থেকে সার্টিফিকেট এক্সপোর্ট করুন।
Goraknath Rathod, একজন DBA এবং ব্লগার, তার ২০১৮ সালের পোস্টে এই ধাপটি ব্যাখ্যা করেছেন: “একটি সিকিউর কমিউনিকেশন চ্যানেল স্থাপন করতে, ইমেইল সার্ভার থেকে সার্টিফিকেট (একটি সার্টিফিকেশন অথোরিটি দ্বারা ইস্যু করা) কনকারেন্ট ম্যানেজার টায়ারে ইম্পোর্ট করতে হবে।
“একটি বিশ্বস্ত সার্টিফিকেশন অথোরিটি (যেমন Verisign) দ্বারা ইস্যু করা ইমেইল সার্ভার সার্টিফিকেট, সিস্টেম অ্যাডমিনিস্ট্রেটর থেকে প্রাপ্ত করা যেতে পারে বা নিচের ধাপগুলো পুরা করে ডাউনলোড করা যেতে পারে:”
Rathod বর্ণনা করা ধাপগুলো নিচে:
A. আপনার মেন ওয়েব পেজ https://host.domain:port অ্যাক্সেস করুন।
B. পেজের নিচে প্যাডলকে ডাবল-ক্লিক করুন সার্টিফিকেট দেখতে। যদি প্যাডলক না থাকে, তবে টপ টুলবার থেকে: File->Properties->Certificates সিলেক্ট করুন।
C. Certification Path ট্যাব সিলেক্ট করুন এবং:
a. প্রথম লাইনটি ক্লিক করুন এবং তারপর view certificate ক্লিক করুন। এটি রুট Certifying Authority (CA)-র সার্টিফিকেট হবে।
b. Details ট্যাবে, Copy to File ক্লিক করুন। এটি এক্সপোর্ট উইজার্ড শুরু করবে।
c. Next ক্লিক করুন চালানোর জন্য।
d. Base-64 encoded X.509 (.CER) সিলেক্ট করুন এবং next ক্লিক করুন।
e. ca1 নাম হিসেবে লিখুন এবং ok ক্লিক করুন সার্টিফিকেট এক্সপোর্ট করতে।
f. সার্টিফিকেশন-পাথ ট্যাবে প্রতিটি লাইনের জন্য পূর্বের সকল ধাপ পুনরাবৃত্তি করুন ফাইল নাম ১ করে বাড়িয়ে (যেমন, ca2, ca3)।
Step 3: একটি কিস্টোর তৈরি করুন
Rathod தொடரেন: “Concurrent Manager Tire-এ একটি কিস্টোর তৈরি করুন। সার্টিফিকেট কিস্টোরে ইম্পোর্ট করুন।”
Rathod বর্ণনা করা ধাপগুলো কিছু স্যাম্পল কোড আমি প্রদান করেছি সহ নিচে:
A. সার্টিফিকেট ধারণ করার জন্য একটি কিস্টোর তৈরি করুন, ডিফল্ট লোকেশন ব্যবহার করে (যেমন /home/applmgr)। B. FTP টুল ব্যবহার করে সার্টিফিকেট Concurrent Manager Tire-এ আপলোড করুন।
[<user>@servername ~]$ ls -lrt ca1.cer ca2.cer ca3.cer ca4.cer -rw-rw-r-- 1 applmgr applmgr 1472 Jul 17 00:40 ca1.cer -rw-rw-r-- 1 applmgr applmgr 1646 Jul 17 00:41 ca2.cer -rw-rw-r-- 1 applmgr applmgr 1756 Jul 17 00:41 ca3.cer -rw-rw-r-- 1 applmgr applmgr 2800 Jul 17 00:41 ca4.cer [<user>@servername ~]$ pwd /home/applmgr [<user>@servername ~]$ keytool -genkey -alias -keystore -storetype JKS Enter keystore password: Re-enter new password: What is your first and last name? What is the name of your organizational unit? What is the name of your organization? What is the name of your city or locality? What is the name of your state or province? What is the two-letter country code for this unit? Is CN=XXX, OU=XXX, O=XXX, L=XXX, ST=XXX, C=XXX correct? [no]: yes Enter key password for <-keystore> (RETURN if same as keystore password): Re-enter new password: changeit C. তৈরি করা কিস্টোরে সার্টিফিকেট ইম্পোর্ট করুন।
[<user>@servername ~]$ ls -la .keystore -rw-rw-r-- 1 applmgr applmgr 1332 Jul 17 01:04 .keystore keytool -import -alias my_cert1 -file ca1.cer -keystore .keystore -storepass <keystore password> keytool -import -alias my_cert2 -file ca2.cer -keystore .keystore -storepass <keystore password> keytool -import -alias my_cert3 -file ca3.cer -keystore .keystore -storepass <keystore password> keytool -import -alias my_cert4 -file ca4.cer -keystore .keystore -storepass <keystore password> D. সার্টিফিকেটগুলো ভেরিফাই করুন।
[<user>@servername~]$ keytool -list -keystore .keystore Enter keystore password: Keystore type: JKS Keystore provider: SUN Your keystore contains 5 entries my_cert4, Jul 17, 2020, trustedCertEntry, Certificate fingerprint (SHA1): 1E:5D:EA:8C:79:E1:89:85:1B:31:62:16:1F:D9:27:6A:56:FD:AB:37 my_cert3, Jul 17, 2020, trustedCertEntry, Certificate fingerprint (SHA1): 27:AC:93:69:FA:F2:52:07:BB:26:27:CE:FA:CC:BE:4E:F9:C3:19:B8 my_cert2, Jul 17, 2020, trustedCertEntry, Certificate fingerprint (SHA1): 34:0B:28:80:F4:46:FC:C0:4E:59:ED:33:F5:2B:3D:08:D6:24:29:64 my_cert1, Jul 17, 2020, trustedCertEntry, Certificate fingerprint (SHA1): 27:96:BA:E6:3F:18:01:E2:77:26:1B:A0:D7:77:70:02:8F:20:EE:E4 -keystore, Jul 17, 2020, PrivateKeyEntry, Certificate fingerprint (SHA1): E0:DA:C8:95:4F:FB:A2:82:40:9E:6A:02:A0:82:0F:35:5E:B1:FE:08 E. MAILER_SSL_TRUSTSTORE সেট করুন (যেমন /home/applmgr/.keystore)।
SQL *Plus থেকে:
[<user>@servername~]$ sqlplus apps/XXXXX @$FND_TOP/sql/afsvcpup.sql 10006 Workflow Notification Mailer DEACTIVATED_SYST WF_MAILER GSM Enter Component Id: 10006 10243 SSL Trust store NONE NONE N N Enter the Comp Param Id to update: 10243 You have selected parameter: SSL Trust store Current value of parameter: NONE Enter a value for the parameter: /home/applmgr/.keystore Step 4: Mailer কনফিগার করুন IMAPSSL / SMTPSSL সাথে কাজ করতে
Rathod বর্ণনা করা ধাপগুলো নিচে:
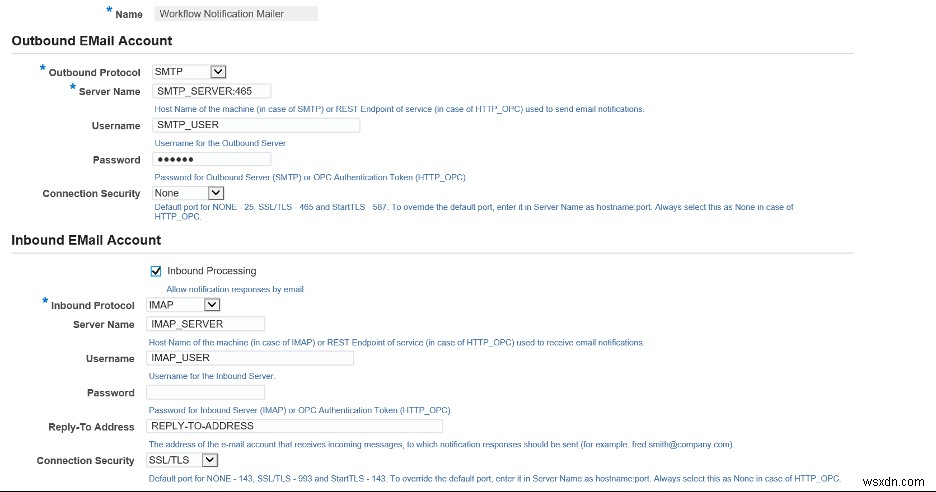
Navigation: Log on to OAM >System Administrator > Workflow Manager > Notification Mailer Link।
A. Outbound Server Name লিখুন এবং Outbound SSL Enable চেকবক্স ভ্যালিডেট করুন। B. Inbound Server name, Username, Password, Reply-to Address লিখুন এবং Inbound SSL Enable চেকবক্স ভ্যালিডেট করুন।
Step 5: একটি R12 ইনস্ট্যান্সের জন্য ডিবাগিং ধাপ
Rathod বর্ণনা করা ধাপগুলো নিচে:
A. SMTP
$AFJVAPRG -classpath $AF_CLASSPATH -Dprotocol=smtp \ -Ddbcfile=$FND_SECURE/TEST.dbc \ -Dport=465 -Dssl=Y \ -Dtruststore=/home/applmgr/.keystore \ -Dserver=email.yourdomain.com \ -Daccount=youremail@yourdomain.com -Dpassword=xxxxx \ -Dconnect_timeout=120 -Ddebug=Y \ -DdebugMailSession=Y oracle.apps.fnd.wf.mailer.Mailer B. IMAP
$AFJVAPRG -classpath $AF_CLASSPATH -Dprotocol=imap \ -Ddbcfile=$FND_SECURE/TEST.dbc \ -Dport=993 -Dssl=Y \ -Dtruststore=/home/applmgr/.keystore \ -Dserver=email.yourdomain.com \ -Daccount=youremail@yourdomain.com -Dpassword=xxxxx\ -Dconnect_timeout=120 -Ddebug=Y \ -DdebugMailSession=Y oracle.apps.fnd.wf.mailer.Mailer Step 6: Mailer অথেন্টিকেট করুন
R12.1.3-এ, Oracle Workflow Notification Mailer SMTP অথেন্টিকেশন সাপোর্ট করে, যা আপনাকে Notification Mailer ব্যবহার করতে সক্ষম করে একটি এন্টারপ্রাইজ SMTP সার্ভারের সাথে যা SMTP অথেন্টিকেশনের জন্য কনফিগার করা।
Oracle R12.1.3 ফিচারসে ২০১৪ সালের একটি প্রেজেন্টেশন অনুযায়ী: “SMTP অথেন্টিকেশন সেন্ডারকে অথেন্টিকেট করতে বাধ্য করে নিজেরাই মেইল সার্ভারে আইডেন্টিফাই করতে। সফল অথেন্টিকেশনের পর, মেইল সার্ভার সেন্ডারের ইমেইল ট্রান্সমিশন দান করে। SMTP অথেন্টিকেশন ব্যবহার করা যেতে পারে লেজিটিমেট ইউজারদের মেইল রिले করতে দিতে এবং অনधিকারপ্রাপ্ত ব্যবহারকারীদের, যেমন স্প্যামারদের, রिले সার্ভিস অস্বীকার করতে।
“Oracle Workflow বর্তমানে PLAIN, LOGIN, এবং DIGST-MD5 অথেন্টিকেশন মেকানিজম সাপোর্ট করে।”
Step 7: সার্ভিসগুলো সাইকেল করুন
কনফিগারেশন पूरा করতে, প্রয়োজন অনুযায়ী সকল সার্ভিস বন্ধ ও চালু করুন।
উপসংহার
SSL মেসেজ এনক্রিপশন, ইন্টিগ্রিটি, এবং অথেন্টিকেশন প্রদান করে কমিউনিকেশন সিকিউর করে। উপরের ধাপগুলো অনুসরণ এবং বাস্তবায়ন করে, আপনি সহজে ওয়ার্কফ্লো কমিউনিকেশন সিকিউর করতে পারেন।
আমাদের ডেটা সার্ভিস সম্পর্কে আরও জানুন।
যেকোনো মন্তব্য বা প্রশ্নের জন্য Feedback ট্যাব ব্যবহার করুন। আপনি আমাদের সাথে কথা বলা শুরু করতে পারেন।
