

এই পোস্টটি দেখায় কীভাবে Oracle® Discoverer 11g কে Oracle Access Manager (OAM) 11g দ্বারা প্রদত্ত সিঙ্গেল সাইন-অন (SSO) সমাধানের সাথে একীভূত করা যায়। এটি যেকোনো ব্যক্তিকে সাহায্য করে যারা বিভিন্ন অ্যাপ্লিকেশনের জুড়ে এক-স্টপ লগইন সমাধান খুঁজছেন।
Oracle Discoverer সার্টিফিকেশন ম্যাট্রিক্স
Oracle Discoverer 11.1.1.7.0 Oracle Access Manager 11.1.2.0.0-এর সাথে Linux® x86-64 Oracle Linux 5 Update Level 3+-এ সার্টিফাইড।
Oracle E-Business Suite 12.1.1 Oracle Discoverer 11.1.1.7.0-এর সাথে Linux x86-64 RedHat® Enterprise Linux 5 Update Level 5+-এ সার্টিফাইড।
নিচের ডায়াগ্রামটি OAM অপারেশনাল ফ্লো দেখায়:
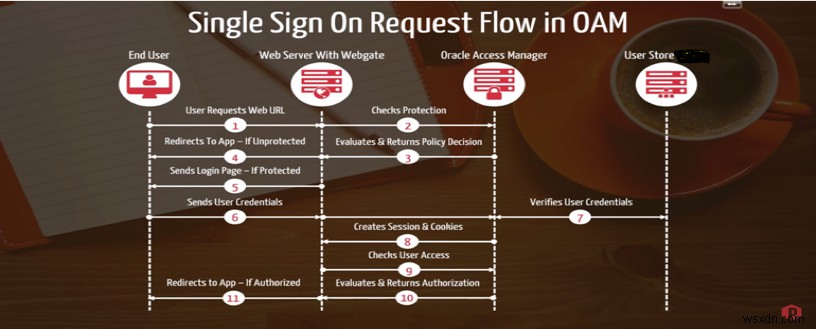
Discoverer-এর জন্য SSO কনফিগার করুন
আপনি যদি Oracle E-Business Suite (EBS) এবং Oracle Business Intelligence (BI) Discoverer উভয়ের জন্য SSO কনফিগার করার পরিকল্পনা করেন, তবে আপনাকে প্রথমে Oracle EBS-এর জন্য SSO কনফিগার করতে হবে। Oracle Access Manager, প্রিফার্ড সমাধান, Oracle Fusion Middleware 11g-এর ভিত্তি গঠন করে।
নিচের ধাপগুলো পরবর্তী সেকশনগুলোর অধিক বিস্তারিতভাবে ব্যাখ্যা করা হয়েছে:
- Oracle Single Sign-On (OSSO) এজেন্ট (mod_osso) কে OAM 11g-এ রেজিস্টার করুন।
- অথেন্টিকেশন এবং অথরাইজেশন পলিসি আপডেট করুন।
- জেনারেট করা
osso.confফাইল $DOMAIN_HOME/output/থেকে $ORACLE_INSTANCE/config/ / -এ কপি করুন। - SSO কানেকশন সক্রিয় করুন।
- কনফিগারেশন যাচাই করুন।
রেজিস্ট্রেশন
OSSO এজেন্ট (mod_sso) রেজিস্টার করতে নিচের ধাপগুলো ব্যবহার করুন:
-
oamconsole-এ লগ ইন করুন এবং Setup-এ ক্লিক করুন।
-
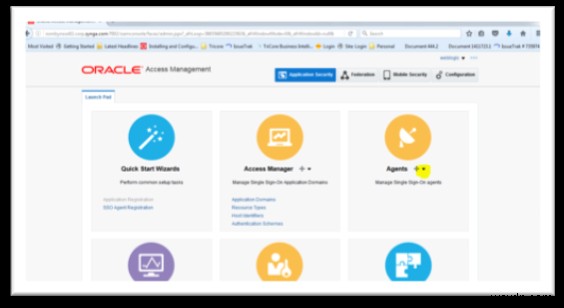
Agents সেকশনের অধীনে, নিচের ছবিগুলোতে দেখানো অনুযায়ী ড্রপডাউন সিম্বল সহ "“+”"-এ ক্লিক করুন:
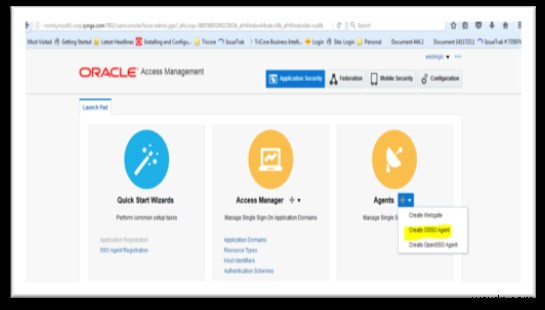
- Oracle OSSO Agent-এ ক্লিক করুন, যা আপনাকে নিচের স্ক্রিনে নিয়ে যাবে:
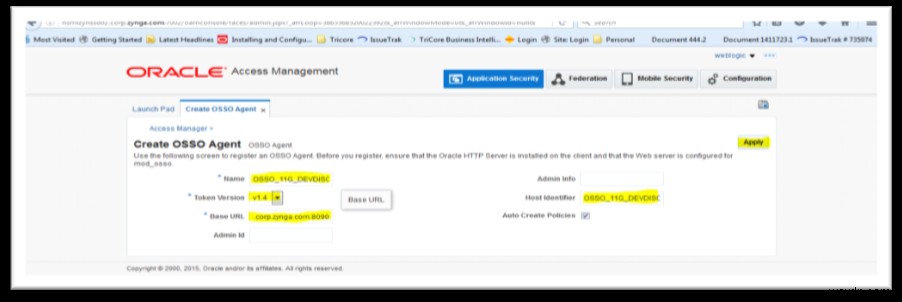
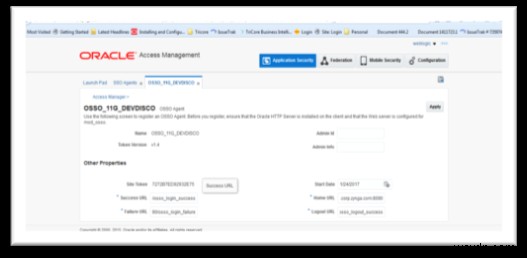
- নিচের Name এবং Base URL দিন এবং Token Version v1.4 সিলেক্ট করুন:
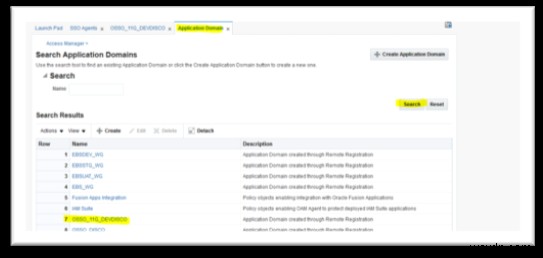
Name: OSSO_11G_DEVDISCO Base URL: https://<discoverer_server>:8090 (Dev Disco url) </li> <li> Click <b>Apply</b>. </li> <li> <b>SSO_Agent</b> যাচাই করুন Launch Pad-এ যেতে, <b>Agents</b> আইকনে ক্লিক করুন, এবং SSO এজেন্ট খুঁজুন নিচের ছবিগুলোতে দেখানো অনুযায়ী: </li>

পলিসি আপডেট করুন
অথেন্টিকেশন এবং অথরাইজেশন পলিসি আপডেট করতে নিচের ধাপগুলো ব্যবহার করুন:
-
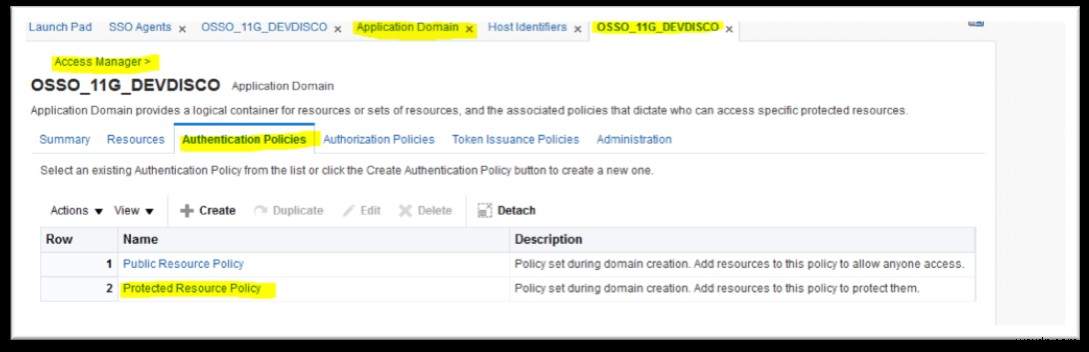
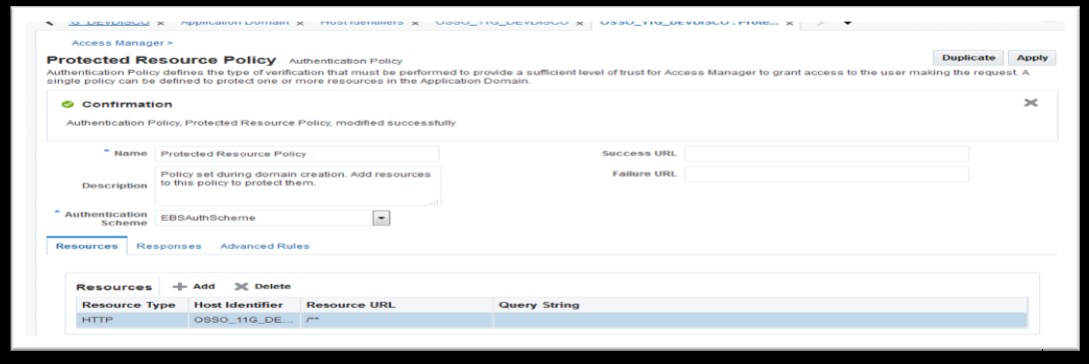
Access Manager > Application Domains > Search for OSSO_DISCO > Authentication Policies > Protected Resource Policy-এ যান এবং Protected Resource Policy-এ ক্লিক করুন নিচের ছবিগুলোতে দেখানো অনুযায়ী:
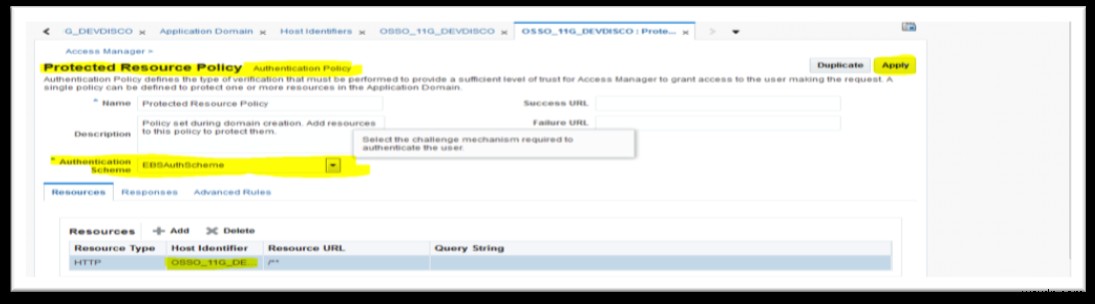
- Authentication scheme কে EBSAuthScheme-এ পরিবর্তন করুন এবং নিচের ছবিতে দেখানো অনুযায়ী Apply-এ ক্লিক করুন:
osso.conf ফাইল কপি করুন
OSSO এজেন্ট রেজিস্টার করার সময়, সিস্টেম osso.conf তৈরি করে $DOMAIN_HOME/output/-এ, নিচের ছবিতে দেখানো অনুযায়ী:
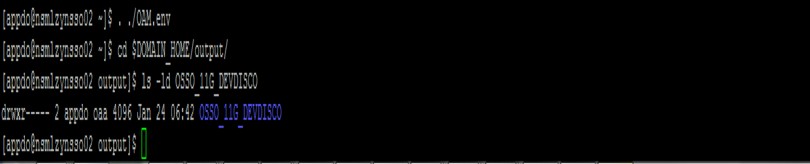
আপনার Discoverer সার্ভারে লগ ইন করুন এবং ফাইল ইনফরমেশন চেক করুন নিচের উদাহরণে দেখানো অনুযায়ী:
[appdb@<disco_server> ~]$ cd $ORACLE_INSTANCE/config/OHS/ohs1/disabled/ [appdb@<discoverer_server> disabled]$ grep osso.conf mod_osso.conf #Point to proper osso.conf file. # OssoConfigFile "${ORACLE_INSTANCE}/config/${COMPONENT_TYPE}/${COMPONENT_NAME}/osso.conf" [appdb@<discoverer_server> disabled]$ নিচের উদাহরণে দেখানো অনুযায়ী একটি নতুন ডিরেক্টরি তৈরি করুন:
mkdir $ORACLE_INSTANCE/config/OHS/ohs1/osso cd $ORACLE_INSTANCE/config/OHS/ohs1/osso OAM সার্ভারে নিচের কমান্ডগুলো চালান osso.conf OAM সার্ভার থেকে কপি করতে নিচের উদাহরণে দেখানো অনুযায়ী:
cd $MW_HOME/oam/user_projects/domains/OAMDomain/output/OSSO_11G_DEVDISCO scp osso.conf appdb@<discoverer_server>.corp.zynga.com: /u01/app/appdb/Disco11g/MW/asinst_1/config/OHS/ohs1/osso/ প্রোটেক্টেড রিসোর্স কনফিগার করুন এবং mod_osso.conf ব্যাকআপ করুন নিচের স্যাম্পলে দেখানো অনুযায়ী:
[appdb@<discoverer_server> moduleconf]$ cp $ORACLE_INSTANCE/config/OHS/ohs1/disabled/mod_osso.conf $ORACLE_INSTANCE/config/OHS/ohs1/moduleconf/ [appdb@<discoverer_server> moduleconf]$ cd $ORACLE_INSTANCE/config/OHS/ohs1/moduleconf/ [appdb@<discoverer_server> moduleconf]$ cp mod_osso.conf mod_osso.conf_Orginal [appdb@<discoverer_server> moduleconf]$ mod_osso.conf এডিট করুন এবং সেভ করুন নিচের লাইনগুলো ফাইলে যোগ করে:
LoadModule osso_module "${ORACLE_HOME}/ohs/modules/mod_osso.so" <IfModule osso_module> OssoIpCheck off OssoIdleTimeout off OssoHttpOnly off OssoSecureCookies off OssoConfigFile /<$MW_HOME>/asinst_1/config/OHS/ohs1/osso/osso.conf <Location /discoverer/plus> require valid-user AuthType Osso </Location> <Location /discoverer/viewer> require valid-user AuthType Osso </Location> <Location /discoverer/app> require valid-user AuthType Osso </Location> </IfModule> SSO কানেকশন সক্রিয় করুন
configuration.xml এডিট করে SSO কানেকশন সক্রিয় করুন কানেকশন প্যারামিটারকে enableAppsSSOConnection="false" থেকে enableAppsSSOConnection="true"-এ পরিবর্তন করে।
configuration.xml খুঁজুন /<$MW_HOME>/user_projects/domains/ClassicDomain/config/fmwconfig/servers/WLS_DISCO/applications/discoverer_11.1.1.2.0/configuration-এ।
ফাইলটি ব্যাকআপ করুন এবং ভ্যালু চেক করুন নিচের উদাহরণে দেখানো অনুযায়ী:
[appdb@<discoverer_server> configuration]$ cp configuration.xml configuration.xml_Orginal_BKP [appdb@<discoverer_server> configuration]$ [appdb@<discoverer_server> configuration]$ grep enableAppsSSOConnection configuration.xml userDefinedConnections="true" laf="dc_blaf" switchWorksheetBehavior="prompt" defaultLocale="en" disableBrowserCaching="false" enableAppsSSOConnection="true" propagateGUIDtoVPD="false" pageNavigation="true"> [appdb@<discoverer_server> configuration]$ Oracle HTTP সার্ভার রিস্টার্ট করুন নিচের কমান্ডগুলো চালিয়ে, যেগুলো ORACLE_INSTANCE\bin-এ আছে:
opmnctl stopall opmnctl startall নোট: EBS ইনস্ট্যান্সটি SSO সক্রিয় এবং একই OAM ইনস্ট্যান্সের সাথে কনফিগারড হতে হবে।
যাচাইকরণ
SSO কনফিগারেশন যাচাই করুন নিচের লঞ্চারগুলো অ্যাক্সেস করে:
Discoverer viewer launcher
Discoverer launcher
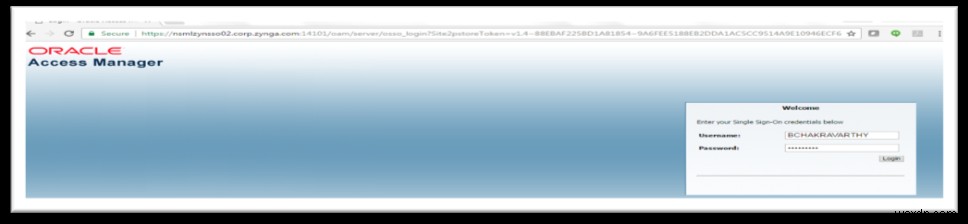
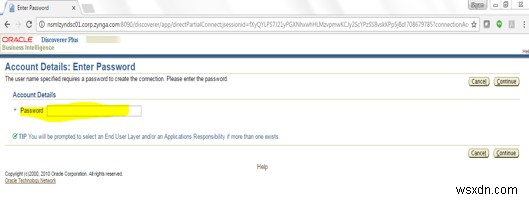
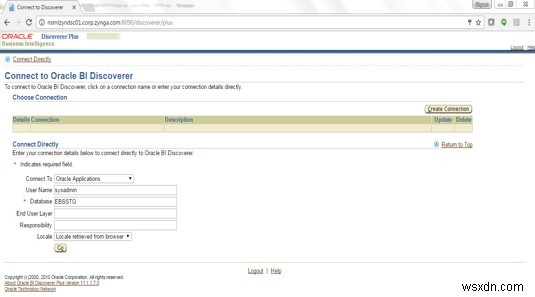
URL ব্রাউজ করুন, আপনার SSO লগইন দিন, এবং Login-এ ক্লিক করুন নিচের ছবিতে দেখানো অনুযায়ী:
নিচের ছবিতে দেখানো অনুযায়ী ডিটেইলস পূরণ করুন:
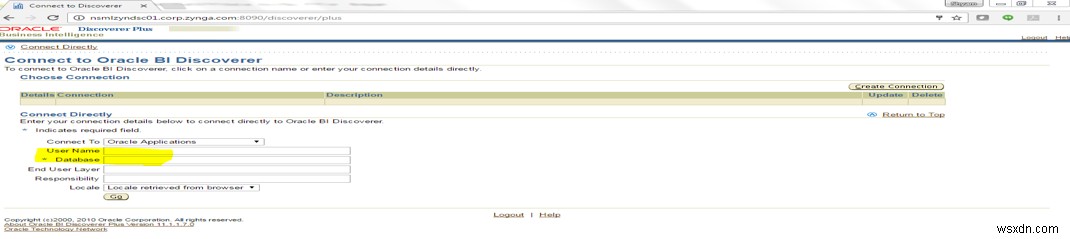
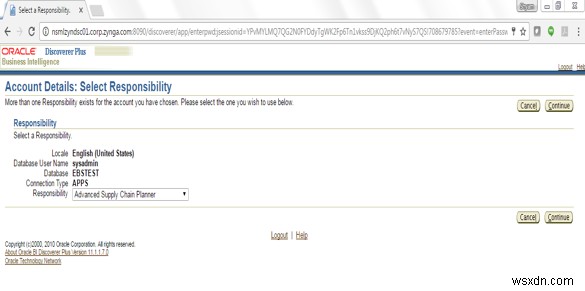
Continue-এ ক্লিক করুন এবং সিস্টেম আপনার ইউজার নাম স্বয়ংক্রিয়ভাবে পপুলেট করবে নিচের ছবিগুলোতে দেখানো অনুযায়ী:
উপসংহার
এই পোস্টটি Discoverer-এর জন্য একটি SSO সমাধান ইমপ্লিমেন্ট করার পদ্ধতি বর্ণনা করেছে।
Discoverer-এ SSO ইমপ্লিমেন্ট করার মূল সুবিধাগুলো হলো এটি ইউজার ক্রেডেনশিয়াল পুনরায় দেয়ার জন্য ব্যয় হওয়া সময় বাদ দেয় এবং ইউজারদের প্রোডাক্টিভিটি উন্নত করে, প্রোডাক্ট ওনারদের কনভার্সন রেট বাড়ায়। ইন্টারনাল এবং এক্সটার্নাল ইউজারদের আর একটি নতুন ক্রেডেনশিয়াল সেট মেইনটেন এবং মনে রাখার ঝামেলা নেই।
SSO পাসওয়ার্ড ম্যানেজমেন্ট সম্পর্কিত সমস্যাগুলো কমানো দেয় এবং পাসওয়ার্ড-রিসেট ইস্যু, অবৈধ ক্রেডেনশিয়াল, ইত্যাদির জন্য একাধিক হেল্প ডেস্ক সিস্টেম সেট আপ করার সাথে জড়িত খরচ কমিয়ে দেয়।
আমাদের Rackspace Application Services সম্পর্কে আরও জানুন।
ফিডব্যাক ট্যাব ব্যবহার করে যেকোনো মন্তব্য বা প্রশ্ন করুন।
