eval() ফাংশনটি দেওয়া স্ট্রিংকে জাভাস্ক্রিপ্ট কোড হিসেবে ইভ্যালুয়েট ও এক্সিকিউট করে। eval() ব্যবহার খুবই ঝুঁকিপূর্ণ কারণ কেউ ম্যালিশিয়াস কোড ইনপুট হিসেবে দিয়ে সিস্টেম আক্রমণ করতে পারে।
উদাহরণ
<!DOCTYPE html>
<html lang="bn">
<head>
  <meta charset="UTF-8" />
  <meta name="viewport" content="width=device-width, initial-scale=1.0" />
  <title>eval() ফাংশন</title>
  <style>
    body { font-family: "Segoe UI", Tahoma, Geneva, Verdana, sans-serif; }
    .result { font-size: 20px; font-weight: 500; }
  </style>
</head>
<body>
  <h1>জাভাস্ক্রিপ্ট eval() ফাংশন</h1>
  <div style="color: green;" class="result"></div>
  <button class="Btn">এখানে ক্লিক করুন</button>
  <h3> eval() ব্যবহার দেখতে বোতামে ক্লিক করুন</h3>
  <script>
    const resEle = document.querySelector(".result");
    const btnEle = document.querySelector(".Btn");
    function multiply(a, b) {
      return a * b;
    }
    btnEle.addEventListener("click", () => {
      resEle.innerHTML += eval("12+92") + "";
      eval('resEle.innerHTML += "Hello world "');
      resEle.innerHTML += eval("multiply(12,33)");
    });
  </script>
</body>
</html>
আউটপুট
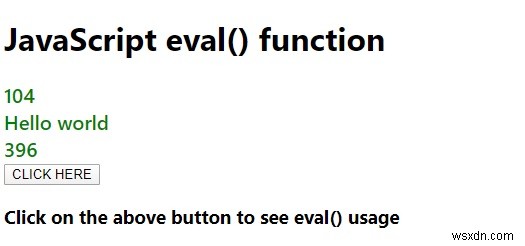
উপরের কোডটি নিচের আউটপুট দেবে:
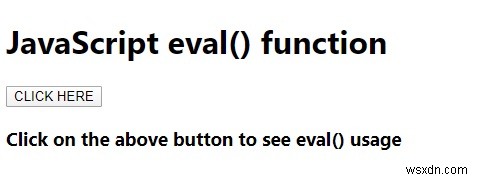
'এখানে ক্লিক করুন' বোতামে ক্লিক করার পর: